
PHP2Shell: lỗ hổng 20 năm và cú sốc cho bảo mật mạng toàn cầu
Lỗ hổng PHP2Shell là một nhóm lỗi trong cách PHP quản lý bộ nhớ, cho phép tin tặc chiếm quyền điều khiển máy chủ và thực thi mã từ xa mà không cần đăng nhập, đe dọa trực tiếp an toàn dữ liệu và người dùng trên phần lớn website toàn cầu.
Điểm gây choáng không phải chỉ là kỹ thuật, mà là thời gian: PHP2Shell âm thầm tồn tại gần 20 năm trong ngôn ngữ đang vận hành khoảng 70% website trên Internet. Đây là một lỗ hổng PHP bảo mật hiếm khi thấy về quy mô và độ sâu, đến mức các chuyên gia so sánh nó với Heartbleed trong lịch sử phần mềm. Quan trọng hơn, nó được phát hiện không phải bởi con người, mà bởi một làn sóng phát hiện lỗ hổng AI mới – báo hiệu kỷ nguyên mà máy móc soi mã nhanh hơn bất kỳ đội bảo mật nào.
Theo dữ liệu đo đạc, khoảng 1,5 triệu trong tổng số 2,6 triệu máy chủ PHP công khai vẫn chưa được vá, nghĩa là hàng triệu website đang treo mình trên sợi dây mỏng manh của may mắn. Với doanh nghiệp Việt, đặc biệt là các hệ thống thương mại điện tử, cổng thông tin và CMS, đây không còn là câu chuyện xa vời mà là một bài kiểm tra năng lực phản ứng bảo mật mạng toàn cầu ngay trên sân nhà.
AI phát hiện lỗ hổng: niềm tự hào kỹ sư Việt và mặt trái tốc độ
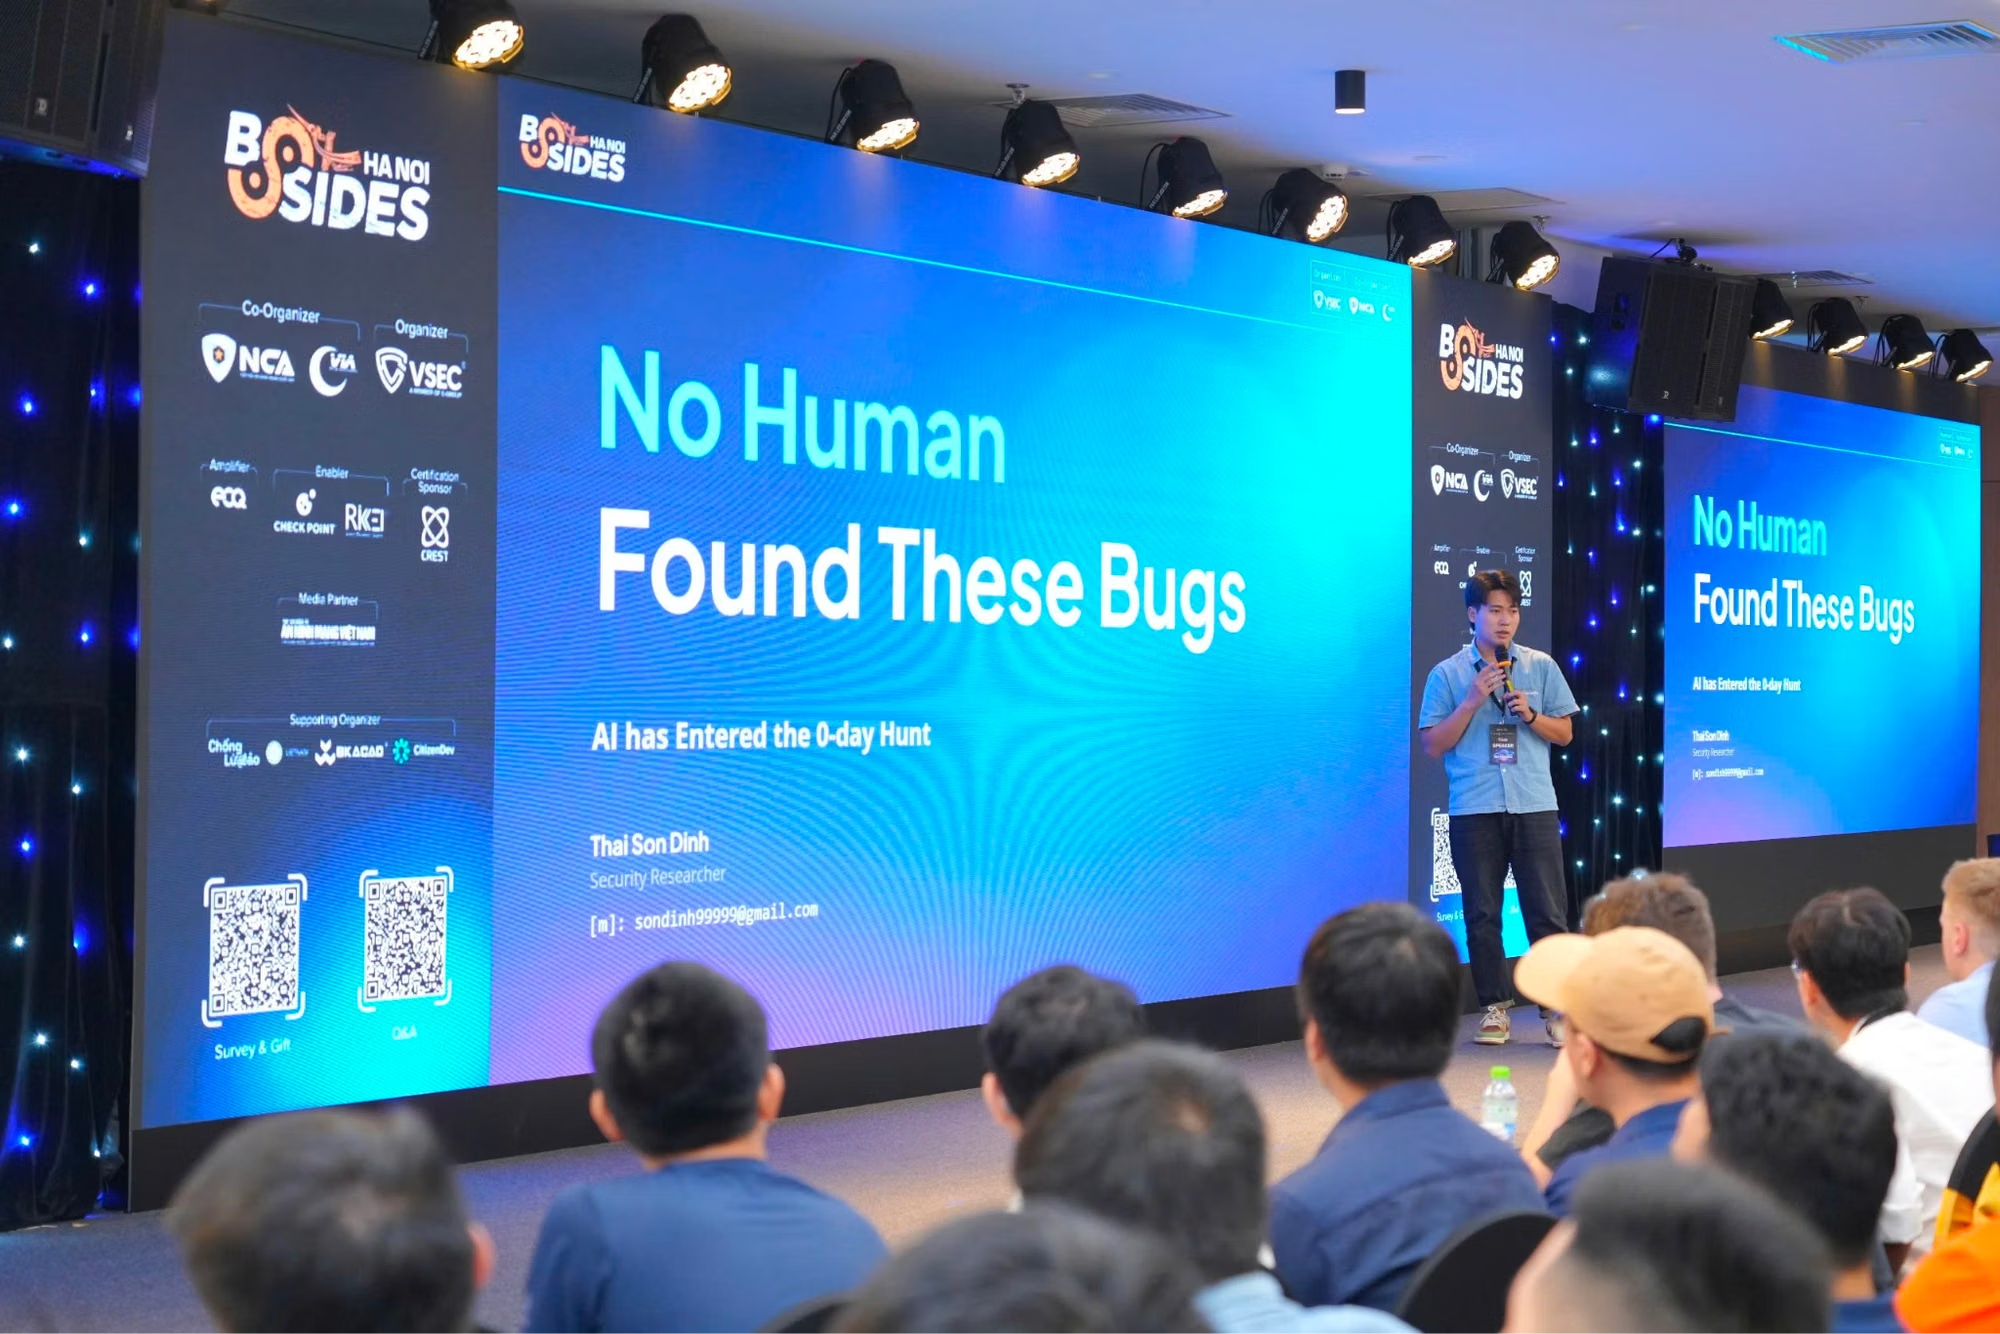
Công ty Calif do kỹ sư người Việt Dương Ngọc Thái điều hành là một trong những đơn vị đầu tiên phát hiện PHP2Shell nhờ phát hiện lỗ hổng AI tiên tiến. Nhà nghiên cứu Ryan Austin đã dùng mô hình GPT-5.6 Sol của OpenAI để rà soát mã nguồn PHP và tìm ra chuỗi lỗi bộ nhớ tưởng như “không khai thác được” trong mắt con người. Đây là minh chứng sống động rằng AI không chỉ là khẩu hiệu, mà đã trở thành công cụ nghiên cứu bảo mật thực sự.
Song song, công ty Wiz thuộc Alphabet cũng báo cáo phát hiện các lỗ hổng PHP2Shell CVE bằng nền tảng Wiz Atlas, kết hợp Gemini 4 Argon của Google và GPT-5.6 Sol. Nói cách khác, đây là cuộc “song kiếm hợp bích” của các hệ thống AI lớn nhất hiện nay. Câu nói đáng trích dẫn ở đây là: “Trước khi có AI, công việc thủ công này rất khó thực hiện và càng khó mở rộng quy mô. Nhưng với AI, rào cản đó đã không còn”.
Tuy nhiên, chính Dương Ngọc Thái cảnh báo rằng chỉ cần một cá nhân tải bản vá, dùng AI sinh mã khai thác rồi tung lên mạng, trật tự sẽ lập tức hỗn loạn. AI rút ngắn thời gian phát hiện lỗ hổng, nhưng cũng rút ngắn thời gian viết exploit. Tốc độ từng là lợi thế của đội phòng thủ, giờ lại trở thành vũ khí trong tay kẻ tấn công.
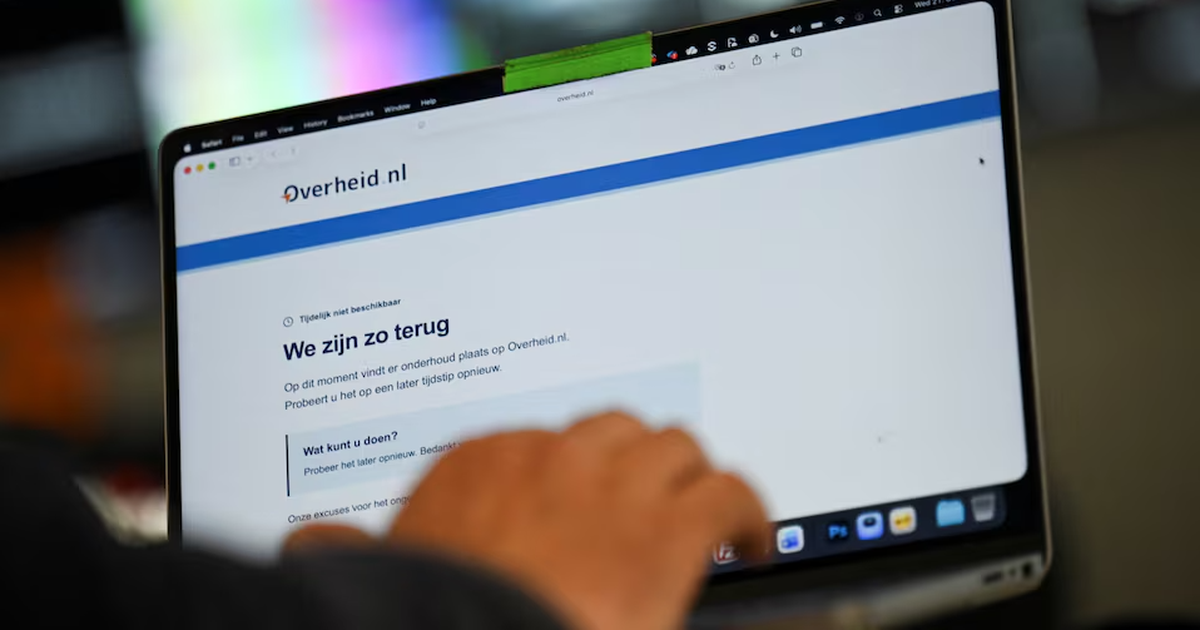
Khi chính phủ phải tắt website: tín hiệu cảnh báo cho doanh nghiệp Việt
Ngay sau khi thông tin về PHP2Shell được công bố, hàng loạt website chính phủ tại châu Âu và nhiều khu vực khác đã phải ngừng hoạt động để phòng ngừa tấn công. Ở Pháp, các website chính quyền địa phương, trong đó có trang của cảnh sát Paris, rơi vào trạng thái không thể truy cập. Tại Hà Lan, dịch vụ định danh số quốc gia DigiD, website Hạ viện và Trung tâm An ninh mạng quốc gia cũng tạm dừng hoạt động.
Đây không phải phản ứng thái quá, mà là quyết định chiến lược: chấp nhận gián đoạn dịch vụ để đổi lấy thời gian vá lỗi website an toàn. Khi các công ty an ninh cảnh báo rằng tin tặc đã bắt đầu khai thác lỗ hổng, việc “rút phích” tạm thời trở thành lựa chọn ít rủi ro hơn nhiều so với để hệ thống mở cửa cho tấn công hàng loạt.
Với doanh nghiệp Việt, đặc biệt là các đơn vị cung cấp dịch vụ công trực tuyến, ngân hàng, thương mại điện tử, câu hỏi không còn là “lỗ hổng này có ảnh hưởng đến mình không?” mà là “chúng ta sẵn sàng tạm dừng dịch vụ đến mức nào để bảo vệ dữ liệu?”. Nếu các chính phủ còn phải chấp nhận tắt cổng thông tin, thì việc doanh nghiệp cố “chạy tiếp cho xong chiến dịch” là một canh bạc nguy hiểm.
Cửa sổ thời gian đang khép lại: AI làm hẹp khoảng an toàn để vá lỗi
Trong kỷ nguyên mới, chu trình tấn công đã đổi chiều: ngày 21/10, nhóm phát triển PHP công bố lỗ hổng và bản vá khẩn cấp; chỉ cần vài giờ sau, AI có thể phân tích ngược mã nguồn, suy ra điểm yếu và sinh mã khai thác. Cửa sổ thời gian giữa “công bố bản vá” và “exploit xuất hiện ngoài chợ đen” bị thu hẹp đến mức đáng sợ.
Các lỗ hổng PHP2Shell mang mã CVE-2026-109618 và CVE-2026-109619 được chấm 9,2/10 theo thang CVSS v4.0, thuộc nhóm nghiêm trọng nhất từng ghi nhận ở PHP. Khi AI có thể tự phát hiện lỗi bảo mật gây ảnh hưởng ở quy mô toàn mạng Internet, như chính các nhà phát triển AI thừa nhận, mọi máy chủ chưa vá lỗi đều trở thành mục tiêu tiềm năng.
Điều này đặt ra một thực tế khó chịu: quy trình vá lỗi truyền thống (chờ nhà cung cấp, thử nghiệm nội bộ, lên lịch bảo trì cuối tuần) không còn phù hợp. Nếu doanh nghiệp vẫn giữ tư duy “từ từ rồi vá”, họ đang tự đặt mình vào vùng nguy hiểm, nơi AI của kẻ tấn công chạy nhanh hơn mọi quy trình nội bộ. Trong cuộc đua mới, chậm nghĩa là thua, còn chần chừ nghĩa là chấp nhận rủi ro bị chiếm quyền điều khiển máy chủ ngay trên hạ tầng của mình.
Chiến lược cho doanh nghiệp Việt: ưu tiên, tự động hóa và giám sát liên tục
Tin tốt là PHP đã phát hành bản vá cho các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35; các nhánh 7.4, 8.0, 8.1 có bản sửa lỗi dạng mã nguồn, còn các phiên bản từ 7.3 trở về trước buộc phải nâng cấp. Thông điệp dành cho quản trị viên là rõ ràng: cập nhật PHP ngay lập tức và coi đây là ưu tiên số một trong kế hoạch vá lỗi website.
Cục An ninh mạng khuyến cáo các tổ chức thực hiện bốn bước: rà soát toàn bộ hệ thống để lập danh sách máy chủ, website, ứng dụng dùng PHP; cập nhật bản vá; cấu hình tường lửa ứng dụng web (WAF) để lọc truy vấn bất thường; và giám sát liên tục thay vì hoảng loạn rồi… để đó. Đây là cách tiếp cận thực tế: không phủ nhận rủi ro, nhưng cũng không hoảng sợ vô ích.
Về dài hạn, doanh nghiệp Việt cần coi các sự cố như PHP2Shell là bài học để nâng cấp tư duy: chuẩn hóa quy trình quản lý bản vá, tự động hóa kiểm tra phiên bản, áp dụng phát hiện lỗ hổng AI ở phía phòng thủ, và diễn tập kịch bản phải tạm dừng dịch vụ khi cần. AI đang thay đổi luật chơi bảo mật mạng toàn cầu; nếu không muốn trở thành nạn nhân tiếp theo, chúng ta phải thay đổi tốc độ và kỷ luật của chính mình.