
PHP2Shell là gì và vì sao NAS Synology đang ở tuyến đầu rủi ro
PHP2Shell là tên gọi của cặp lỗ hổng CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ PHP, cho phép kẻ tấn công thực thi mã từ xa, chiếm quyền điều khiển dịch vụ web, đánh cắp dữ liệu và triển khai mã độc trên hệ thống sử dụng PHP, bao gồm cả thiết bị NAS kết nối Internet. Đây không phải lỗi nhỏ trên một thư viện ít người dùng; nó đánh thẳng vào nền tảng đang vận hành phần lớn dịch vụ web hiện nay. Khi câu chuyện không còn giới hạn ở website mà mở rộng sang thiết bị lưu trữ mạng, người dùng NAS Synology phải coi đây là báo động đỏ chứ không phải một bản vá tùy chọn. Nếu bạn đang để NAS lộ ra Internet với các dịch vụ PHP, PHP2Shell là lời nhắc rằng thiết bị lưu trữ gia đình hoặc doanh nghiệp nhỏ của bạn đang đứng chung chiến tuyến với các máy chủ web lớn.
php2shell lỗ hổng NAS: tác động hai lớp lên Synology và Docker
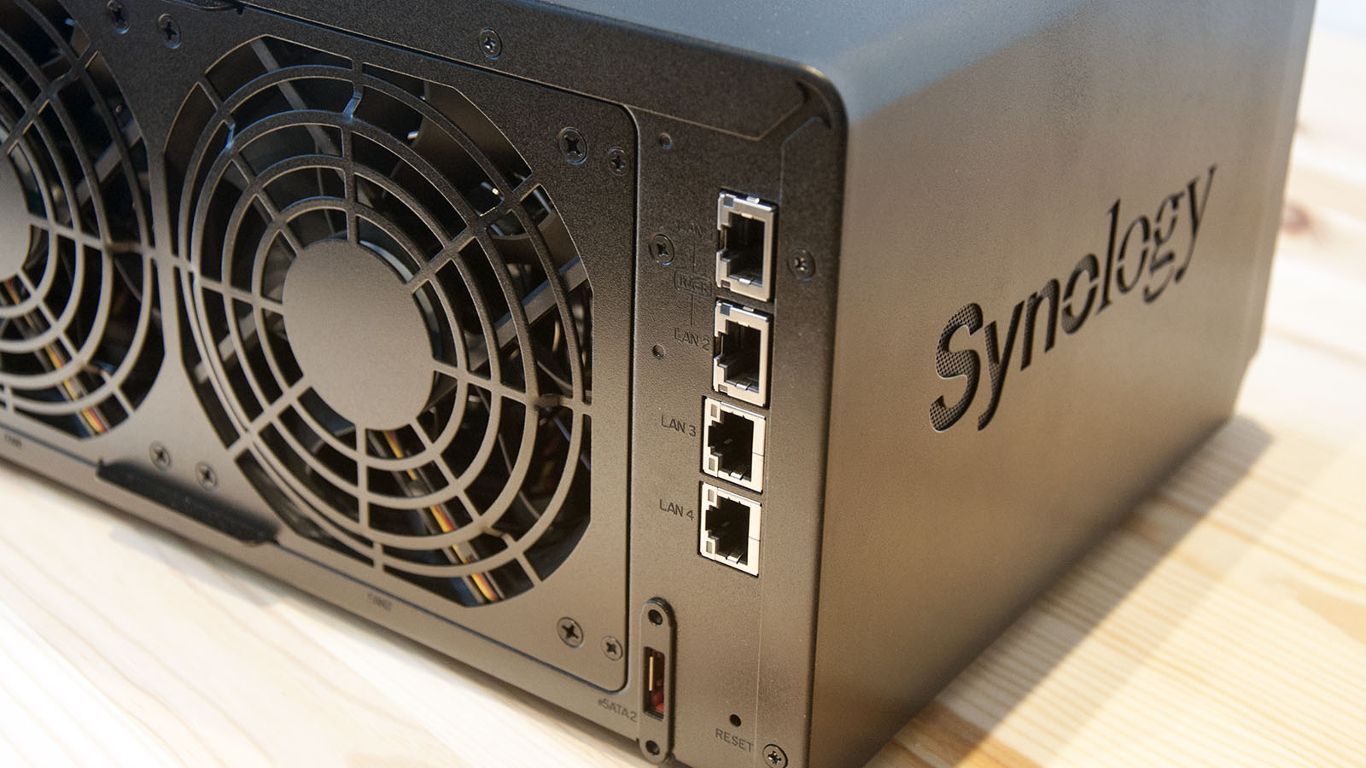
Điểm nguy hiểm của php2shell lỗ hổng NAS nằm ở chỗ nó tấn công cùng lúc hai lớp: hệ điều hành NAS và các workload Docker dựa trên PHP. Trên Synology, các gói PHP từ 7.3 đến 8.4 cùng với Mail Station và Synology Calendar đều được xác nhận là bị ảnh hưởng và đã có bản cập nhật gói PHP để xử lý. Điều này cho thấy Synology bảo mật PHP không phải chuyện bên lề: nếu các dịch vụ này chạy trên NAS được mở ra Internet, kẻ tấn công có thể dùng lỗ hổng để chui vào sâu hơn, từ ứng dụng đến dữ liệu lưu trữ. Theo mô tả, PHP2Shell đang được khai thác tích cực ngoài thực tế, nên việc chần chừ cập nhật không khác gì để cửa mở và hy vọng không ai bước vào. Đáng nói hơn, nhiều người dùng NAS vẫn nghĩ mình "an toàn" vì chỉ dùng cho gia đình, trong khi thiết bị vẫn âm thầm mở cổng ra ngoài.
Synology đã vá gì và vì sao bạn vẫn chưa an toàn
Tin tốt là Synology đã phát hành khuyến cáo bảo mật, xác nhận các phiên bản PHP 7.3–8.4, Mail Station và Synology Calendar bị ảnh hưởng, đồng thời cung cấp gói PHP cập nhật để vá lỗ hổng. Người dùng NAS Synology được khuyến nghị vào Package Center, tìm các gói PHP 8.2 và PHP 8.4 đã được cập nhật và cài đặt. Tuy nhiên, câu chuyện không dừng ở đó. Nhà sản xuất nhấn mạnh sự khác biệt giữa gói PHP cài đặt qua Package Center và thành phần PHP tích hợp bên trong DiskStation Manager; phần PHP tích hợp này không bị lộ trực tiếp ra Internet nên ít có nguy cơ hơn. Vấn đề là nhiều người dùng lại phơi bày chính các gói PHP cài thêm ra ngoài, thông qua port forwarding, reverse proxy hoặc container. Nói cách khác, Synology đã làm phần của họ, nhưng nếu bạn không chủ động cập nhật và kiểm tra cấu hình, NAS vẫn là mục tiêu ngon ăn.
Không chỉ Synology: bức tranh NAS rộng hơn và bài học cho người dùng
PHP2Shell không chỉ là câu chuyện của Synology; các nhà sản xuất NAS lớn khác cũng xác nhận bị ảnh hưởng và đang loay hoay với bản vá. Một nhà sản xuất đã liệt kê loạt sản phẩm dùng QTS 5.2.11 trở xuống, QTS 6.1.9, QuTS hero, QuTScloud và Note Station 3 là nằm trong diện rủi ro, nhưng chưa đưa ra thời điểm có bản sửa lỗi. Trong khi đó, các thiết bị đã hết vòng đời hỗ trợ càng nguy hiểm hơn vì không còn được cập nhật, nhưng vẫn được nhiều người để nguyên ngoài Internet. Đây là bài học rõ ràng: bảo vệ NAS khỏi tấn công không thể dựa vào niềm tin rằng "nhà sản xuất sẽ lo". Bạn phải chủ động kiểm tra thông báo bảo mật cho từng model, đánh giá xem thiết bị nào đã quá cũ để tiếp tục phơi ra Internet và chấp nhận rút chúng về mạng nội bộ. NAS không phải máy chủ doanh nghiệp, nhưng lại chứa dữ liệu cá nhân, ảnh gia đình, tài liệu công việc – thứ mà bạn không muốn bị mã hóa tống tiền.
Hướng dẫn hành động: cập nhật gói PHP, siết truy cập từ xa và kiểm tra Docker
Trong bối cảnh PHP2Shell được đánh giá là một trong những sự cố bảo mật lớn nhất năm, với số lượng nỗ lực khai thác tăng từ vài trăm lên hàng triệu chỉ trong thời gian ngắn, người dùng NAS Synology cần hành động theo từng bước rõ ràng. Trước hết, vào Package Center và cập nhật tất cả gói PHP, đặc biệt là PHP 8.2 và 8.4, cùng các ứng dụng Mail Station và Synology Calendar nếu đang dùng. Tiếp theo, bảo vệ NAS khỏi tấn công bằng cách gỡ thiết bị khỏi Internet công khai, tắt port forwarding không cần thiết, UPnP và các dịch vụ truy cập từ xa dư thừa. Thay vì mở cổng quản lý NAS, hãy dùng VPN để truy cập từ xa. Cuối cùng, kiểm tra các container Docker dùng PHP, xác định phiên bản và cập nhật image lên bản đã vá. Nếu thiết bị đã hết hỗ trợ, hãy chấp nhận giữ nó trong mạng nội bộ, chặn mọi kết nối vào từ bên ngoài. Kết luận thẳng thắn: với PHP2Shell, chậm một bước là trao quyền cho kẻ tấn công.