
Tự chủ thiết kế là bước tiến, không phải đích đến
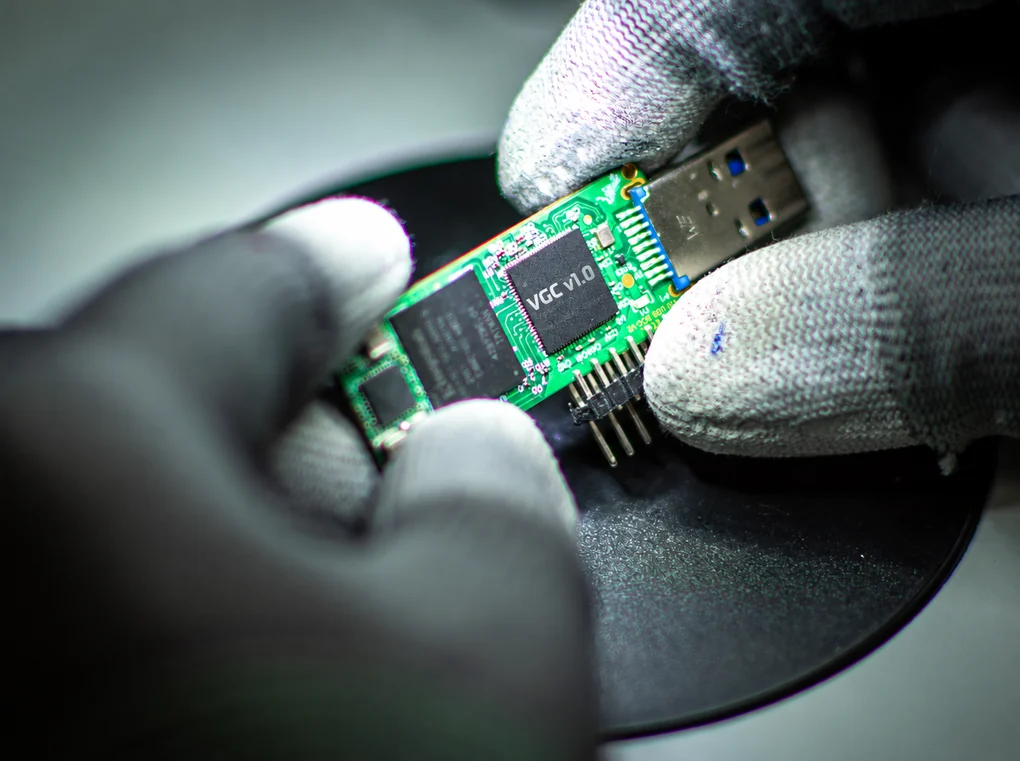
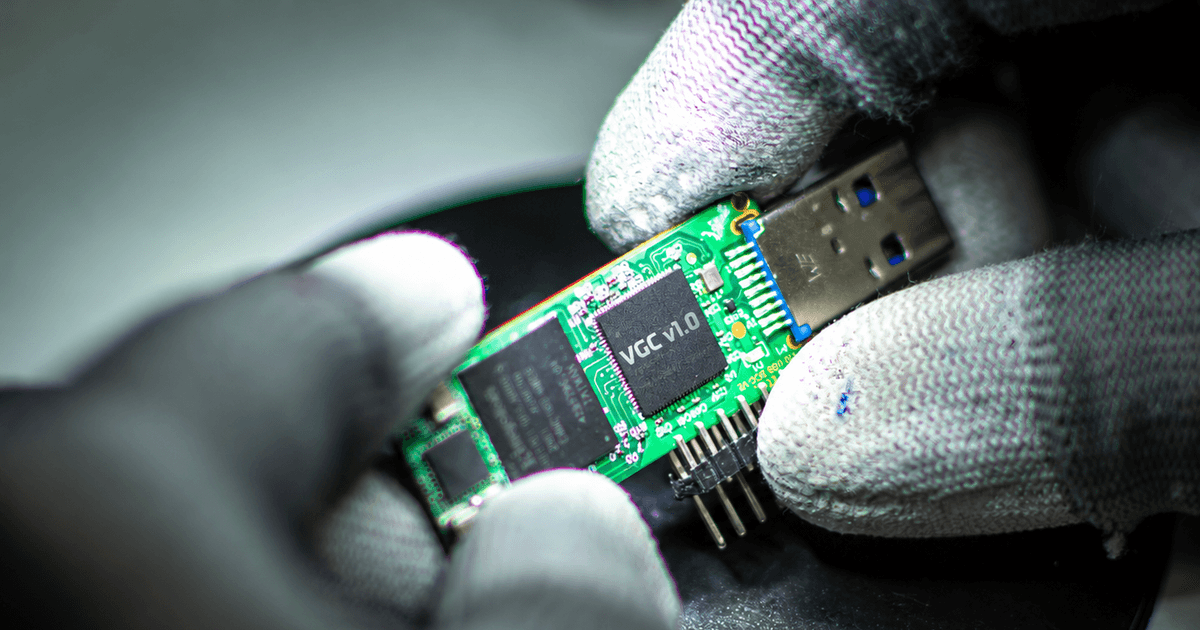
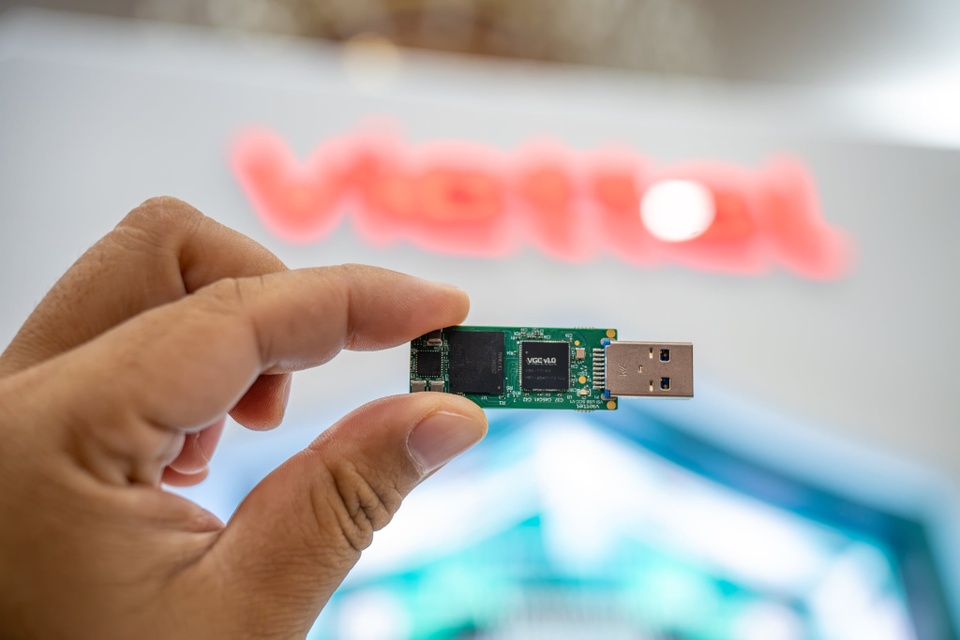
Chip bảo mật VGC v1.0 là vi mạch do Viettel và Ban Cơ yếu Chính phủ phối hợp phát triển, tích hợp thuật toán mật mã Việt Nam trực tiếp vào phần cứng để bảo vệ dữ liệu. Ngày 3/11, hai đơn vị công bố sản phẩm tại Hà Nội, đánh dấu một cột mốc đáng chú ý của thiết kế chip Việt. Nhưng ý nghĩa của VGC không nằm riêng ở việc có thêm một con chip trong nước: đây là nỗ lực giành quyền kiểm soát công nghệ bảo vệ thông tin từ tầng xử lý. Theo đơn vị phát triển, chip nhập khẩu có thể tiềm ẩn nguy cơ lộ dữ liệu, nên lớp bảo vệ phần cứng là một hướng đi cần thiết. VGC v1.0 dùng thuật toán mã khối quốc gia MKV, đưa thành khối xử lý chuyên dụng thay vì chỉ chạy bằng phần mềm. Cách làm này đặt nền móng cho mã hóa phần cứng do đội ngũ trong nước chủ động thiết kế và kiểm chứng.

Hai năm để biến yêu cầu mật mã thành vi mạch
Công việc bắt đầu từ đầu năm 2024, khi Nhà máy M2 thuộc Ban Cơ yếu Chính phủ và Trung tâm Bán dẫn Viettel cùng phát triển chip có thể thực hiện thuật toán mật mã Việt Nam ngay trên phần cứng. Sau 24 tháng, hơn 40 kỹ sư và chuyên gia tham gia dự án đã đưa lô chip đầu tiên vượt qua các hạng mục đo kiểm về tiêu chuẩn mật mã tích hợp trong quý I/2026. Phân chia nhiệm vụ phản ánh đúng hai lớp chuyên môn: Ban Cơ yếu xác định yêu cầu bảo mật, phát triển giải pháp mật mã và tiêu chí đánh giá; Viettel thiết kế kiến trúc hệ thống trên chip, tích hợp các thành phần và làm việc với nhà máy chế tạo. VGC đóng gói ở kích thước 10 × 10 mm, có 300 triệu transistor và sản xuất trên tiến trình CMOS 28 nm. Đây là nền tảng đáng kể, nhưng thông số chỉ có ý nghĩa khi thiết kế, kiểm thử và bảo vệ dữ liệu kỹ thuật đều được làm chủ.
Bảo vệ con chip bắt đầu từ bảo vệ bản thiết kế
Nghịch lý của chế tạo chip bảo mật là sản phẩm được tạo ra để giữ bí mật, nhưng bản thiết kế lại phải rời khỏi nhóm phát triển để tới nhà máy. Netlist — dữ liệu mô tả các thành phần và kết nối bên trong mạch điện tử — có thể tiết lộ cách các chức năng được triển khai. Vì vậy, nhóm phát triển mã hóa netlist trước khi gửi đi chế tạo, nhằm hạn chế khả năng tiếp cận thông tin nhạy cảm, sao chép hoặc phân tích ngược. Biện pháp này giảm một phần rủi ro trong quá trình chuyển giao, chứ không thể được xem là bảo đảm mọi nguy cơ an ninh phần cứng đã biến mất. Đây là điểm cần nhìn thẳng: tự chủ thiết kế không đồng nghĩa tự chủ toàn bộ chuỗi sản xuất. Theo thông tin về dự án, công đoạn chế tạo wafer chưa thể thực hiện trong nước vì nhà máy nội địa chưa đi vào hoạt động. Bảo vệ thiết kế khi phải gửi ra ngoài vì thế là một phần cốt lõi của bài toán, không phải thủ tục phụ.

Hiệu năng mở ra ứng dụng, kiểm định vẫn quyết định niềm tin
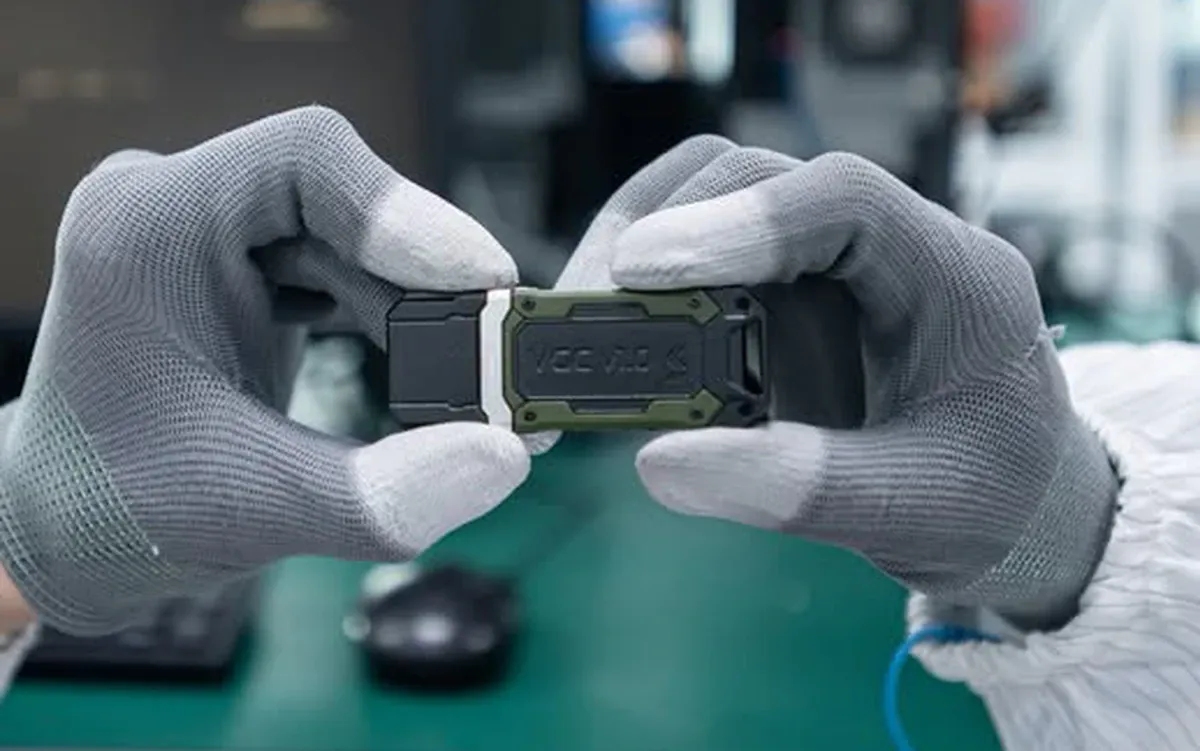
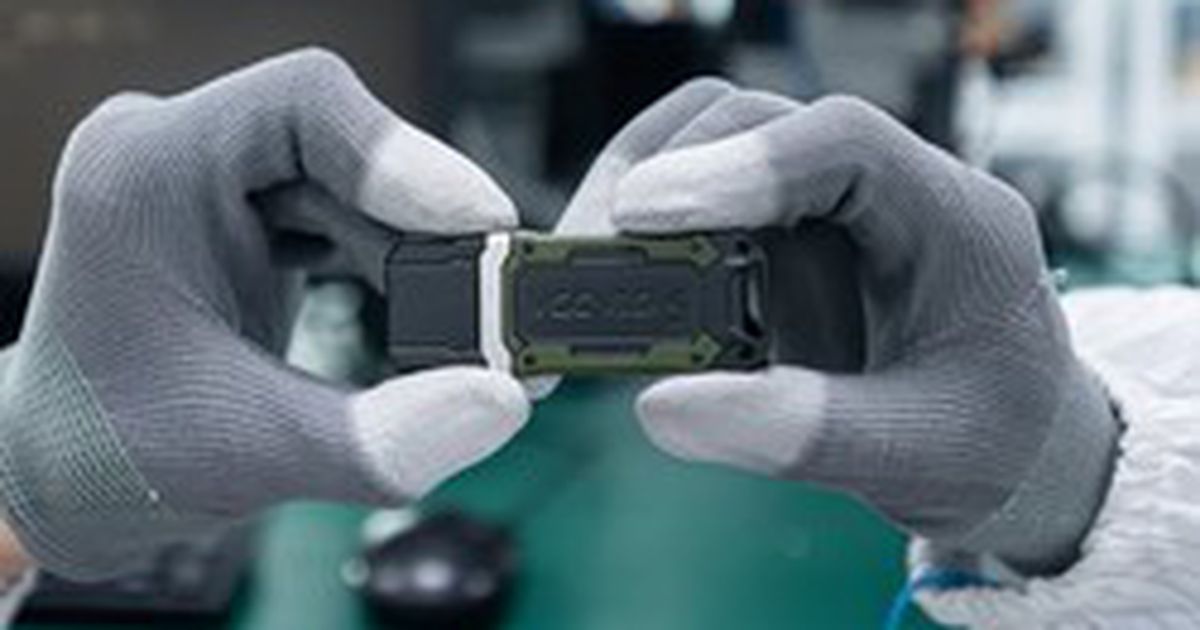
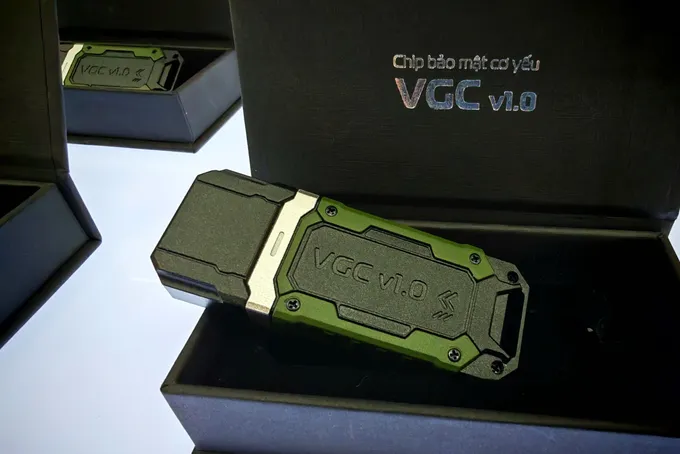
Theo kết quả đo kiểm do Viettel công bố, VGC mã hóa và giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm khi thực hiện cùng tác vụ. Chip đã được tích hợp vào nguyên mẫu USB bảo mật; lô đầu tiên được cấp chứng nhận với phạm vi sử dụng trong lĩnh vực kinh tế – xã hội. Hiện hướng ứng dụng gồm USB lưu trữ an toàn cho cơ quan Đảng, Nhà nước và Quốc phòng; bước tiếp theo là USB Token chữ ký số, phục vụ hệ thống có hơn 2 triệu chứng thư số đang lưu hành. Hai đơn vị cũng dự kiến đưa chip vào sản xuất hàng loạt, phát triển nền tảng vi mạch bảo mật đa lõi, đào tạo nhân lực và tiếp tục thử nghiệm, kiểm định sản phẩm trên thiết bị thực tế. Thành quả 24 tháng cho thấy năng lực thiết kế trong nước đã tiến thêm một bước. Tuy nhiên, giá trị lâu dài của VGC sẽ phụ thuộc vào việc duy trì kiểm định nghiêm ngặt và mở rộng năng lực chế tạo an toàn, chứ không chỉ vào tốc độ xử lý.