
Vì sao lỗ hổng này đáng lo
Lỗ hổng Outlook là lỗi trong cách ứng dụng xử lý nội dung bên ngoài, có thể khiến thông tin xác thực Windows bị lộ khi người dùng mở một tệp độc hại được gửi qua email. Đây không phải nguy cơ chỉ nằm trên lý thuyết: Microsoft xác nhận CVE-2026-124194 đã bị khai thác trong các cuộc tấn công thực tế.
Kẻ tấn công có thể gửi một tệp tin nhắn được tạo đặc biệt và dụ người nhận mở bằng Outlook. Khi mở tệp, ứng dụng có thể kết nối tới vị trí mạng do kẻ tấn công kiểm soát mà không hiện cảnh báo cần thiết, làm tăng nguy cơ rò rỉ mã băm NTLMv2 dùng trong xác thực Windows. Nếu lấy được dữ liệu này, tin tặc có thể tìm cách mạo danh người dùng hoặc tiếp tục xâm nhập hệ thống. Tuy nhiên, chỉ nhận email hay xem thư trong khung xem trước chưa đủ để kích hoạt cuộc tấn công; người dùng phải mở tệp đã bị chỉnh sửa.
Microsoft xếp lỗi vào nhóm giả mạo, chấm 6,5 điểm CVSS và đánh giá mức độ trung bình. Điểm số không nên khiến người dùng trì hoãn: một lỗ hổng đã bị khai thác trước khi có bản sửa cần được xử lý ưu tiên.
Bản vá đã có, nhưng cần cập nhật đúng chỗ
Microsoft phát hành bản vá Outlook cho CVE-2026-124194 trong đợt cập nhật bảo mật tháng 11, vào ngày 10/11. Các sản phẩm được nêu là bị ảnh hưởng gồm Microsoft 365 Apps for enterprise và Office LTSC 2021, Office LTSC 2024. Với các tổ chức, đây là thời điểm cần ưu tiên kiểm kê máy trạm và xác nhận bản cập nhật đã được triển khai, thay vì chờ người dùng tự phát hiện vấn đề.
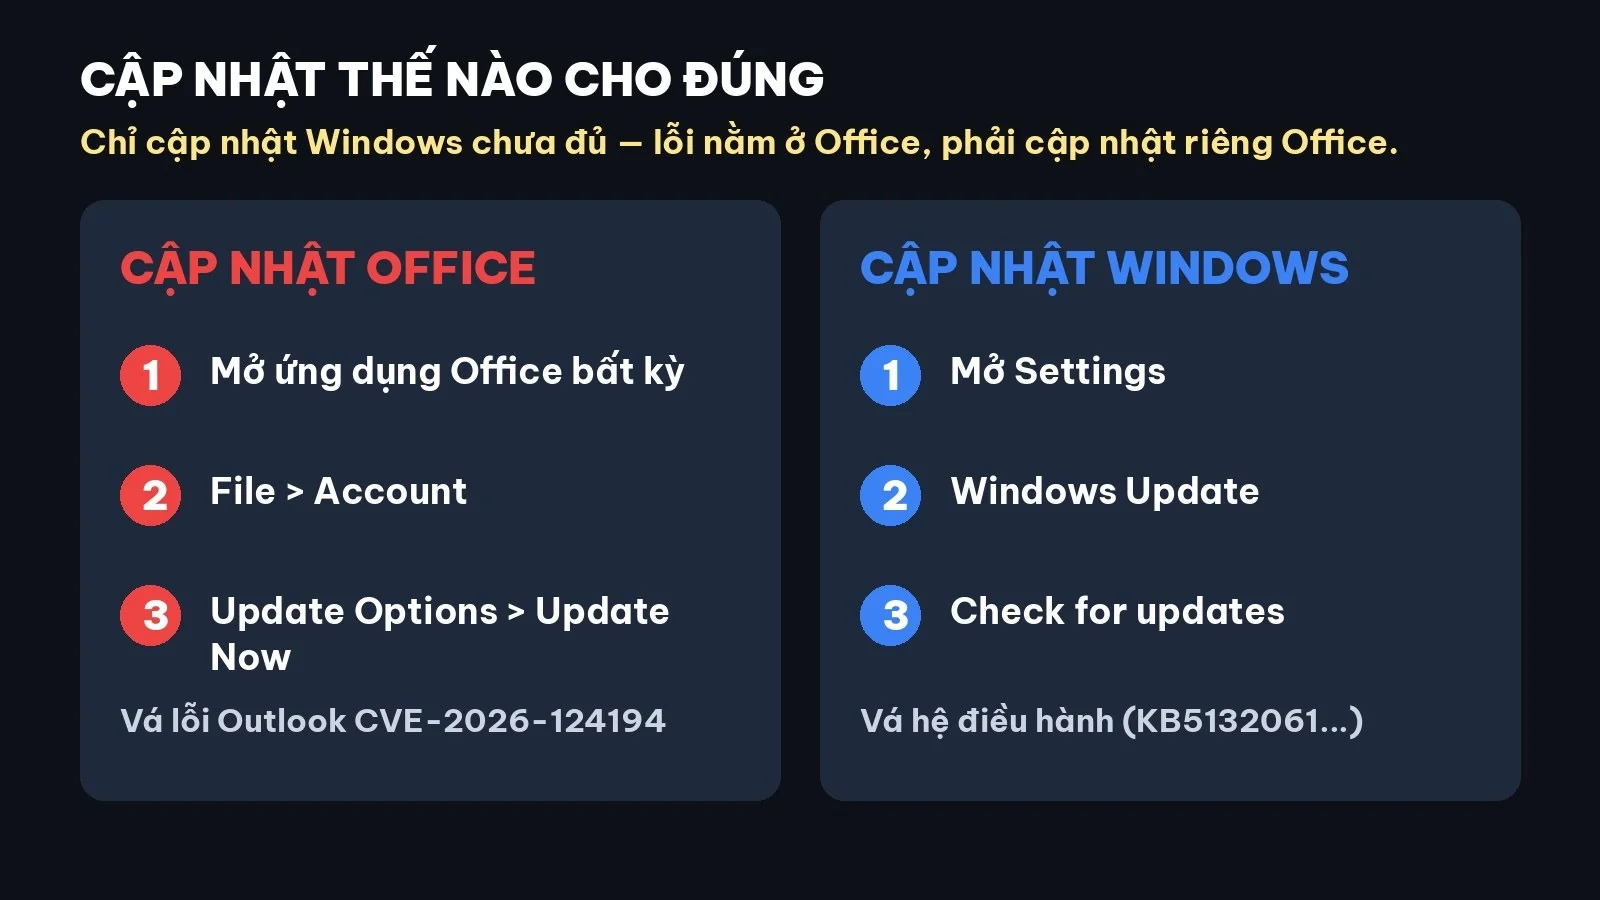
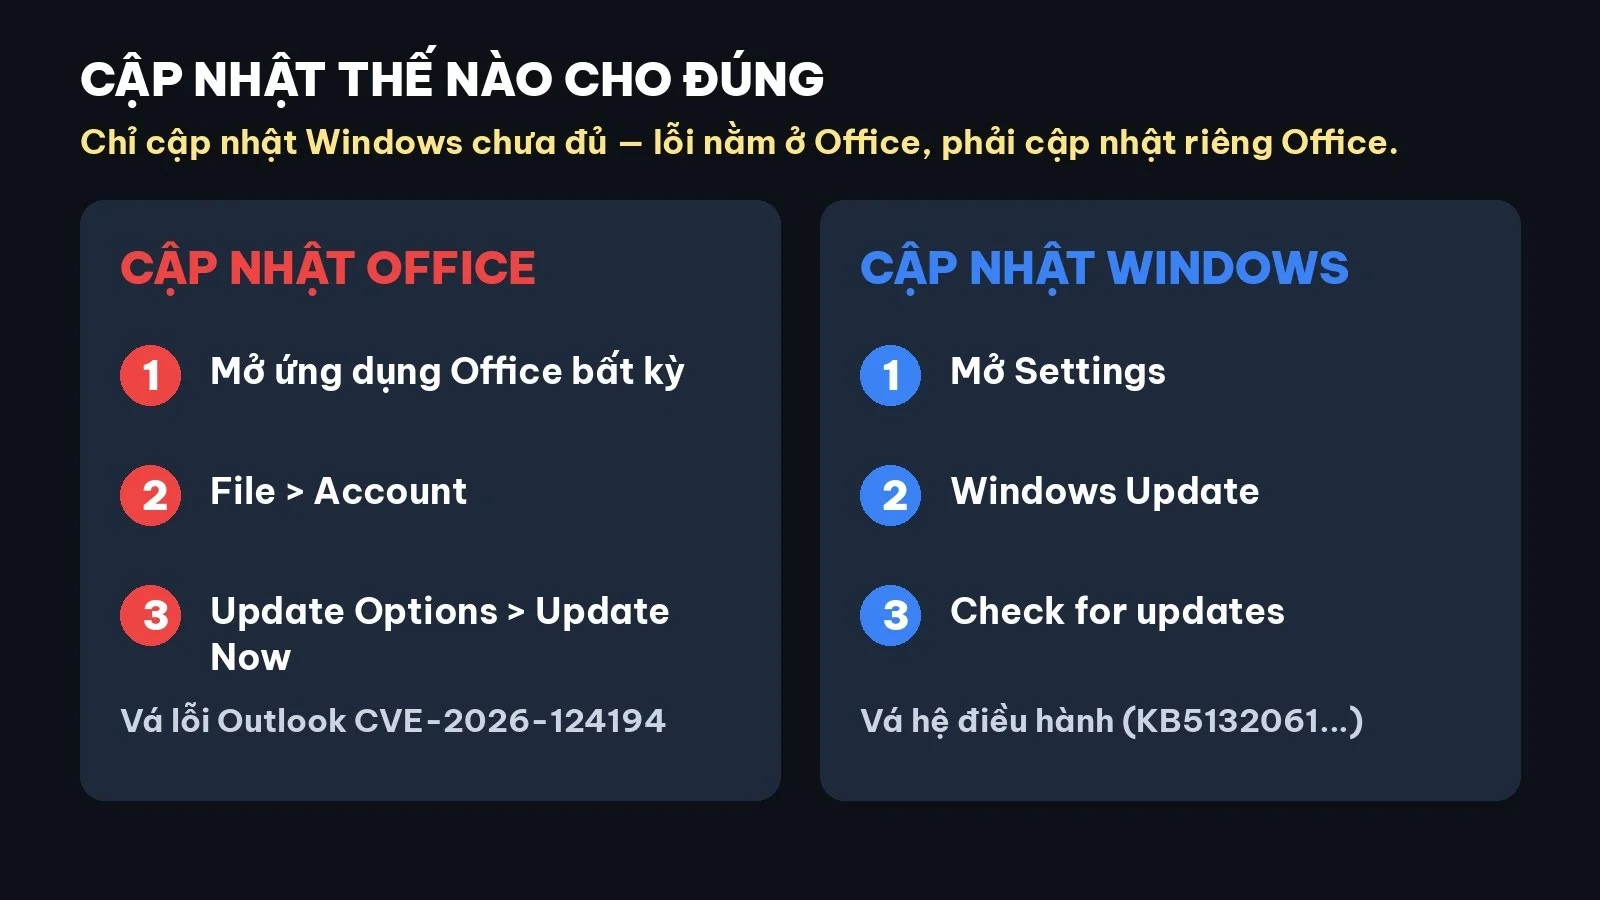
Điểm dễ bỏ sót là bản vá thuộc Office: cài cập nhật Windows không đồng nghĩa Outlook đã được sửa. Để xử lý rủi ro trong bảo mật Microsoft Office, người dùng nên mở một ứng dụng Office, vào File, chọn Account, tiếp đến Update Options rồi Update Now. Sau đó, kiểm tra riêng phiên bản Office để xác nhận đã nhận bản vá; không nên chỉ dựa vào trạng thái trong Windows Update.
Trên Windows 11, có thể vào Settings, chọn Windows Update rồi Check for updates để cài các bản cập nhật hệ thống. Đây là bước bổ sung, không thay thế việc cập nhật Office. Máy do công ty quản lý có thể nhận bản vá qua bộ phận IT, vì vậy nhân viên nên báo cho quản trị viên nếu không thể tự cập nhật.
Việc người dùng và quản trị viên nên làm
Với người dùng cá nhân, hãy cập nhật Office ngay, khởi động lại ứng dụng nếu được yêu cầu và xác nhận phiên bản đã thay đổi. Trong lúc chưa kiểm tra được bản vá Outlook, tránh mở tệp đính kèm bất ngờ hoặc không rõ nguồn gốc. Không cần hoảng sợ chỉ vì nhận email, nhưng cũng không nên xem việc tránh mở tệp là biện pháp thay thế cho cập nhật.
- Mở Word, Excel hoặc ứng dụng Office khác; vào File > Account > Update Options > Update Now.
- Chờ cập nhật hoàn tất, đóng rồi mở lại ứng dụng nếu hệ thống yêu cầu.
- Kiểm tra riêng phiên bản Office và xác nhận bản cập nhật bảo mật đã được cài.
- Chạy Windows Update như bước bổ sung; không dùng trạng thái này để kết luận Office đã được vá.
- Nếu thiết bị do tổ chức quản lý, liên hệ bộ phận IT để xác nhận lịch triển khai và tình trạng cập nhật.
Quản trị viên nên xác định thiết bị đang dùng các phiên bản Office bị ảnh hưởng, triển khai bản cập nhật tháng 11 qua công cụ quản lý của tổ chức và kiểm tra báo cáo cài đặt ở cấp ứng dụng. CISA đã đưa lỗ hổng vào danh sách lỗi bị khai thác; các cơ quan liên bang Mỹ được yêu cầu hoàn tất khắc phục trước ngày 24/11. Đây là tín hiệu rõ ràng để đưa bản vá vào nhóm ưu tiên cao.
Đừng để điểm CVSS làm chậm phản ứng
Mức đánh giá trung bình không phản ánh đầy đủ áp lực xử lý khi lỗi đã bị khai thác ngoài thực tế. Rủi ro phụ thuộc vào việc người dùng mở tệp độc hại, nhưng hậu quả tiềm tàng là lộ dữ liệu xác thực Windows, có thể mở đường cho các hành vi truy cập trái phép tiếp theo. Vì vậy, cập nhật sớm là lựa chọn thận trọng hơn chờ thêm thông tin về chiến dịch tấn công.
Microsoft chưa công bố tác nhân đứng sau, quy mô thiệt hại hay các trường hợp khai thác cụ thể. Sự thiếu hụt chi tiết đó không phải lý do để trì hoãn: bản sửa đã được phát hành, thao tác cập nhật Office rất trực tiếp, còn việc chỉ cài bản cập nhật Windows có thể để Outlook chưa được bảo vệ.
Kết luận: hãy cập nhật Office, xác nhận riêng bản vá cho Outlook đã có mặt và nhờ bộ phận IT xử lý máy được quản lý tập trung. Với CVE-2026-124194, đây là cách thiết thực nhất để giảm nguy cơ rò rỉ NTLMv2 và chặn một lỗ hổng đã được xác nhận bị khai thác.