
Zero-day Outlook có thể phơi lộ thông tin xác thực
Lỗ hổng Outlook là lỗi bảo mật trong ứng dụng thư điện tử của Microsoft, cho phép kẻ tấn công lợi dụng một tệp tin nhắn được tạo riêng để kích hoạt kết nối mạng nguy hiểm và làm lộ dữ liệu xác thực Windows khi người dùng mở tệp đó. Đây không phải nguy cơ nên để dành xử lý sau: Microsoft xác nhận CVE-2026-124194 đã bị khai thác trong thực tế và phát hành bản vá trong đợt cập nhật bảo mật tháng 11, công bố ngày 10/11. Kịch bản tấn công nhắm vào cách Outlook xử lý kết nối tới nội dung bên ngoài. Tệp độc hại có thể khiến ứng dụng kết nối tới máy chủ do kẻ tấn công kiểm soát mà không hiện cảnh báo quen thuộc. Qua đó, NTLMv2 hash—dữ liệu liên quan đến cơ chế xác thực Windows—có nguy cơ bị đánh cắp; nếu thu được, tin tặc có thể tìm cách mạo danh người dùng hoặc tiếp tục xâm nhập hệ thống. Microsoft xếp lỗi này vào nhóm spoofing, chấm 6,5 điểm CVSS và đánh giá mức độ trung bình. Nhưng điểm số không nên khiến người dùng chủ quan: lỗi đã bị khai thác trước khi bản vá được phát hành.
Ai bị ảnh hưởng và điều kiện để cuộc tấn công thành công
Các sản phẩm được nêu là bị ảnh hưởng gồm Microsoft 365 Apps for enterprise và Office LTSC 2021, Office LTSC 2024. Vì vậy, đây không chỉ là việc riêng của đội an ninh mạng doanh nghiệp: người dùng các phiên bản này nên kiểm tra thiết bị và xác nhận bản cập nhật đã được cài. Có một điểm cần hiểu chính xác để tránh cả hoảng loạn lẫn chủ quan. Theo mô tả của Microsoft, chỉ nhận email hoặc xem thư trong khung xem trước chưa đủ để hoàn tất cuộc tấn công; người dùng cần mở tệp tin nhắn được chỉnh sửa để Outlook phát sinh kết nối ra mạng bên ngoài. Điều đó không biến việc mở tệp lạ thành hành động an toàn. Ngược lại, vì cảnh báo kết nối có thể bị bỏ qua, người dùng khó nhận biết nguy cơ bằng thói quen thông thường. Nói cách khác, không cần coi mọi email là mối đe dọa, nhưng tuyệt đối không nên mở tệp đáng ngờ và trì hoãn cập nhật khi đã có bản sửa lỗi.
Cài bản vá Outlook đúng cách, đừng chỉ cập nhật Windows
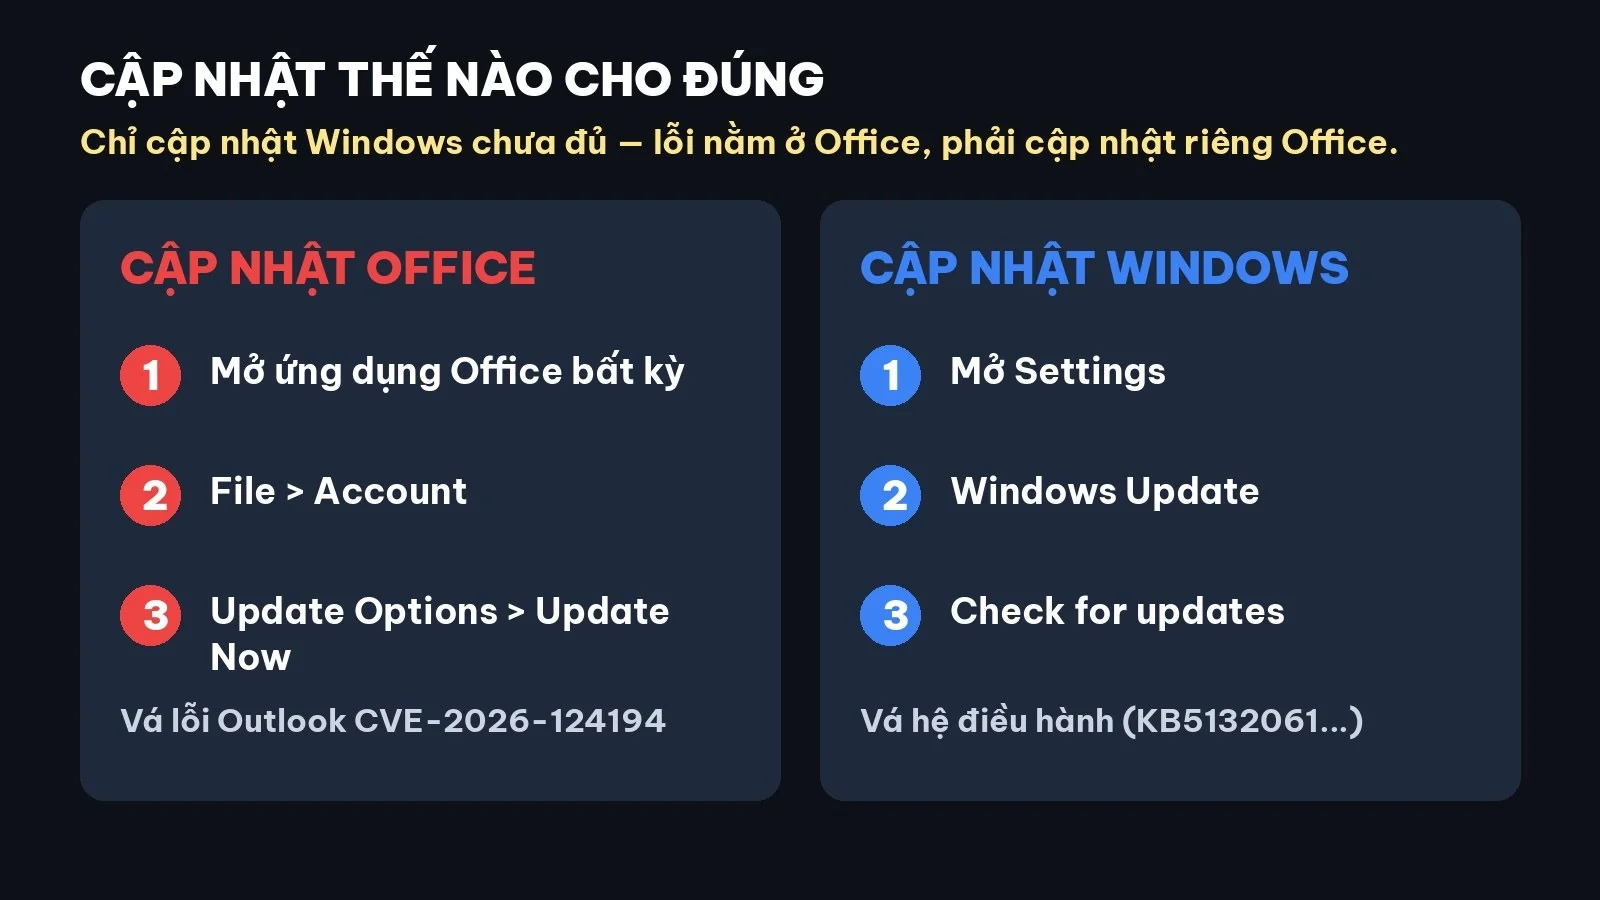
Microsoft đã phát hành bản vá Outlook trong đợt bảo mật tháng 11, nên việc cần làm bây giờ là kiểm tra Office trên từng thiết bị thay vì chờ một thông báo chung rằng Windows đã cập nhật. Lỗi nằm ở Office; cập nhật Windows không đồng nghĩa với việc bản sửa cho Outlook đã được cài.
- Mở một ứng dụng Office, chọn File > Account > Update Options > Update Now để tìm và cài cập nhật.
- Sau khi cài, kiểm tra riêng phiên bản Office và xác nhận bản cập nhật bảo mật đã được áp dụng; đừng chỉ dựa vào trạng thái trong Windows Update.
- Nếu thiết bị do công ty quản lý, liên hệ bộ phận IT để xác nhận lịch triển khai và tình trạng bản vá.
Cập nhật Office càng sớm càng tốt là lựa chọn hợp lý khi lỗ hổng đã bị khai thác. Bản vá không xóa bỏ rủi ro từ những tệp độc hại khác, nhưng nó khắc phục lỗi Outlook đã được xác nhận và giúp đóng một con đường đánh cắp thông tin xác thực.
Kết luận: đừng để điểm CVSS làm chậm việc cập nhật
CVE-2026-124194 được chấm mức trung bình, nhưng tình trạng khai thác ngoài thực tế và nguy cơ lộ NTLMv2 khiến đây không phải bản cập nhật có thể bỏ qua. Nếu đang dùng Outlook thuộc các phiên bản Office bị ảnh hưởng, hãy cài bản vá ngay, kiểm tra lại trạng thái cập nhật Office và tiếp tục thận trọng với tệp đính kèm không rõ nguồn gốc. Hoàn tất ba việc đó là cách thiết thực nhất để giảm nguy cơ trước một lỗ hổng đã có bản sửa.