
Đừng tin vào demo: định nghĩa rõ workflow và đo độ tin cậy trước khi triển khai
AI agent production là việc chuyển các tác nhân AI từ giai đoạn thử nghiệm hoặc demo sang môi trường vận hành thực tế của doanh nghiệp với dữ liệu thật, quyền truy cập hệ thống thật và quy trình nghiệp vụ thật, đòi hỏi kiểm soát bảo mật, giám sát và giới hạn rủi ro rõ ràng để tránh thiệt hại vận hành và pháp lý.Điểm sai lầm phổ biến là coi demo thành bằng chứng đủ để triển khai. Trước khi cho bất kỳ AI agent nào vào production, doanh nghiệp cần một "qualification record" với bằng chứng pass/fail cho workflow, độ tin cậy trên tập kiểm tra độc lập, chính sách human review, permissions, fallback, monitoring và tổng chi phí vận hành. Agent chỉ được qua cổng nếu đạt target độ tin cậy trong phạm vi giám sát và chi phí chấp nhận được, chỉ chạm tới tài nguyên đã phê duyệt, yêu cầu con người cho mọi hành động nguy hiểm và dừng an toàn khi xảy ra lỗi. Đây là ranh giới rõ ràng giữa prototype hấp dẫn và hệ thống vận hành có thể bảo vệ được trước hội đồng quản trị.
Cách tiếp cận nghiêm túc là bắt đầu từ workflow chứ không phải model. Một workflow hẹp, như phân loại ticket hỗ trợ hoặc trích xuất câu trả lời từ chính sách nội bộ, phải được viết thành "hợp đồng": input, output mong muốn, tools được phép dùng, hành động bị cấm, định nghĩa hoàn thành và business owner chịu trách nhiệm. Mỗi test case phải có tiêu chí thành công kiểm chứng được, không chỉ chấm điểm độ trôi chảy ngôn ngữ mà còn bắt lỗi cập nhật sai record, task không hoàn tất, trả lời vô căn cứ hoặc vi phạm chính sách. Nên phân loại mức độ nghiêm trọng của lỗi từ format nhẹ tới lỗi nghiệp vụ sửa được, đến tổn thất không thể chấp nhận. Khi thay đổi workflow, model, tool hay prompt quan trọng, coi như qualification cũ hết hiệu lực và phải đánh giá lại.
Đo độ tin cậy phải đi cùng đo gánh nặng cho con người. Demo không thể thay thế một thử nghiệm thống kê trên held-out set với chính sách oversight được viết trước: case nào cho agent tự hoàn thành, case nào yêu cầu làm rõ, case nào phải chuyển human reviewer. Nghiên cứu về cấu hình human–AI cho thấy hai hệ thống có độ chính xác tự động 72,8% và 72,5% nhưng để cùng đạt mục tiêu 76% độ tin cậy, hệ thống thứ nhất cần human review 39,2% case, hệ thống thứ hai chỉ cần 29,6% case. Đây là câu trích dẫn đáng nhớ: "Hai AI agent có độ chính xác gần nhau vẫn có thể tiêu tốn phần trăm human review rất khác nhau để đạt cùng một mục tiêu độ tin cậy". Nếu tỷ lệ review vượt quá capacity nhân sự, cổng độ tin cậy phải coi là fail, không được hạ chuẩn cho qua.
| Spec | A | B |
|---|---|---|
| Độ chính xác tự động | 72,8% | 72,5% |
| Target độ tin cậy | 76% | 76% |
| Tỷ lệ human review cần thiết | 39,2% | 29,6% |

Kiểm soát truy cập agent: danh tính riêng, quyền tối thiểu và cổng phê duyệt cho hành động rủi ro
Nếu bạn để AI agent chạy bằng credential chia sẻ của nhân viên hoặc service account quá rộng, bạn đang biến một công cụ hỗ trợ thành mối nguy nội gián tự động. Bảo mật AI agent bắt đầu từ việc cấp cho agent một machine identity riêng, có owner rõ ràng, tập data class, tools, hành động, điểm đến mạng và thời hạn credential được phê duyệt, với quyền read, draft và execute tách biệt. Kiểm soát truy cập agent phải dựa trên IAM policy, cổng tool gateway hoặc các cơ chế enforceable khác, chứ không thể trông chờ vào câu "đừng làm X" trong prompt. Mọi lần gọi tool quan trọng cần được ghi lại với identity agent, bối cảnh user, thời gian và kết quả để phục vụ audit.
Kiểm soát quyền truy cập dựa trên vai trò nghĩa là giới hạn agent ở đúng phạm vi nhiệm vụ và buộc các quyết định rủi ro cao phải qua cổng con người. Những hành động có tác động lớn như chuyển tiền, thay đổi hồ sơ khách hàng, deploy code production, khóa tài khoản hoặc ra quyết định chịu điều tiết không được phép thực thi trước khi có phê duyệt của con người. Cổng này chỉ được coi là pass nếu người phê duyệt nhìn thấy input gốc, đề xuất của agent, bằng chứng đã dùng và side effect dự kiến, đồng thời có đủ thẩm quyền, và nếu xảy ra timeout thì hành động phải dừng lại, không tiếp tục âm thầm. Đây là nơi bạn gắn AI agent với quy trình phê duyệt hiện hữu (ví dụ change management, risk, compliance) thay vì dựng một đường tắt mới ngoài governance.
Một nguyên tắc khác là tách agent, dataset và không gian làm việc theo audience. Mỗi nhóm người dùng nên có một agent mục đích riêng gắn với dataset đã được giới hạn quyền cho nhóm đó, thay vì một agent đa dụng nhìn toàn bộ dữ liệu. Prompt có thể hướng dẫn hành vi trả lời, nhưng không làm dữ liệu trong dataset "biến mất"; coi prompt như rào chắn access-control là sai lầm nguy hiểm. Theo checklist Zero Trust, inventory agent, cấp quyền tối thiểu, baseline hành vi bình thường và quy trình ứng phó sự cố phải là các control cơ bản.
Bảo vệ dữ liệu nhạy cảm: cắt cột, củng cố RLS và cô lập agent khỏi knowledge base nguy hiểm
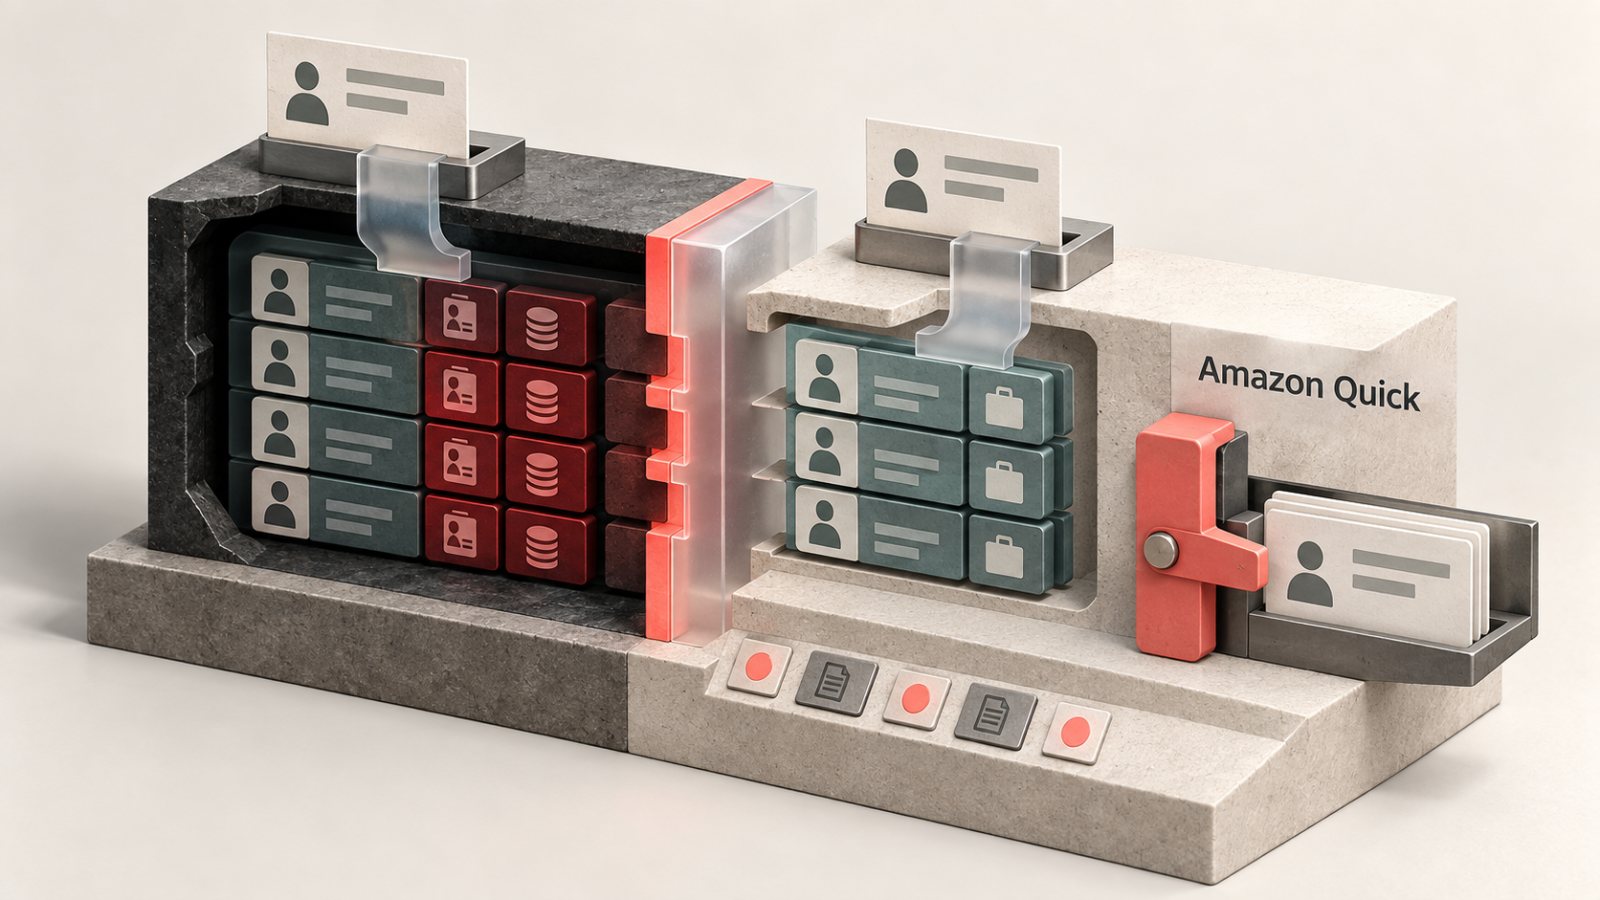
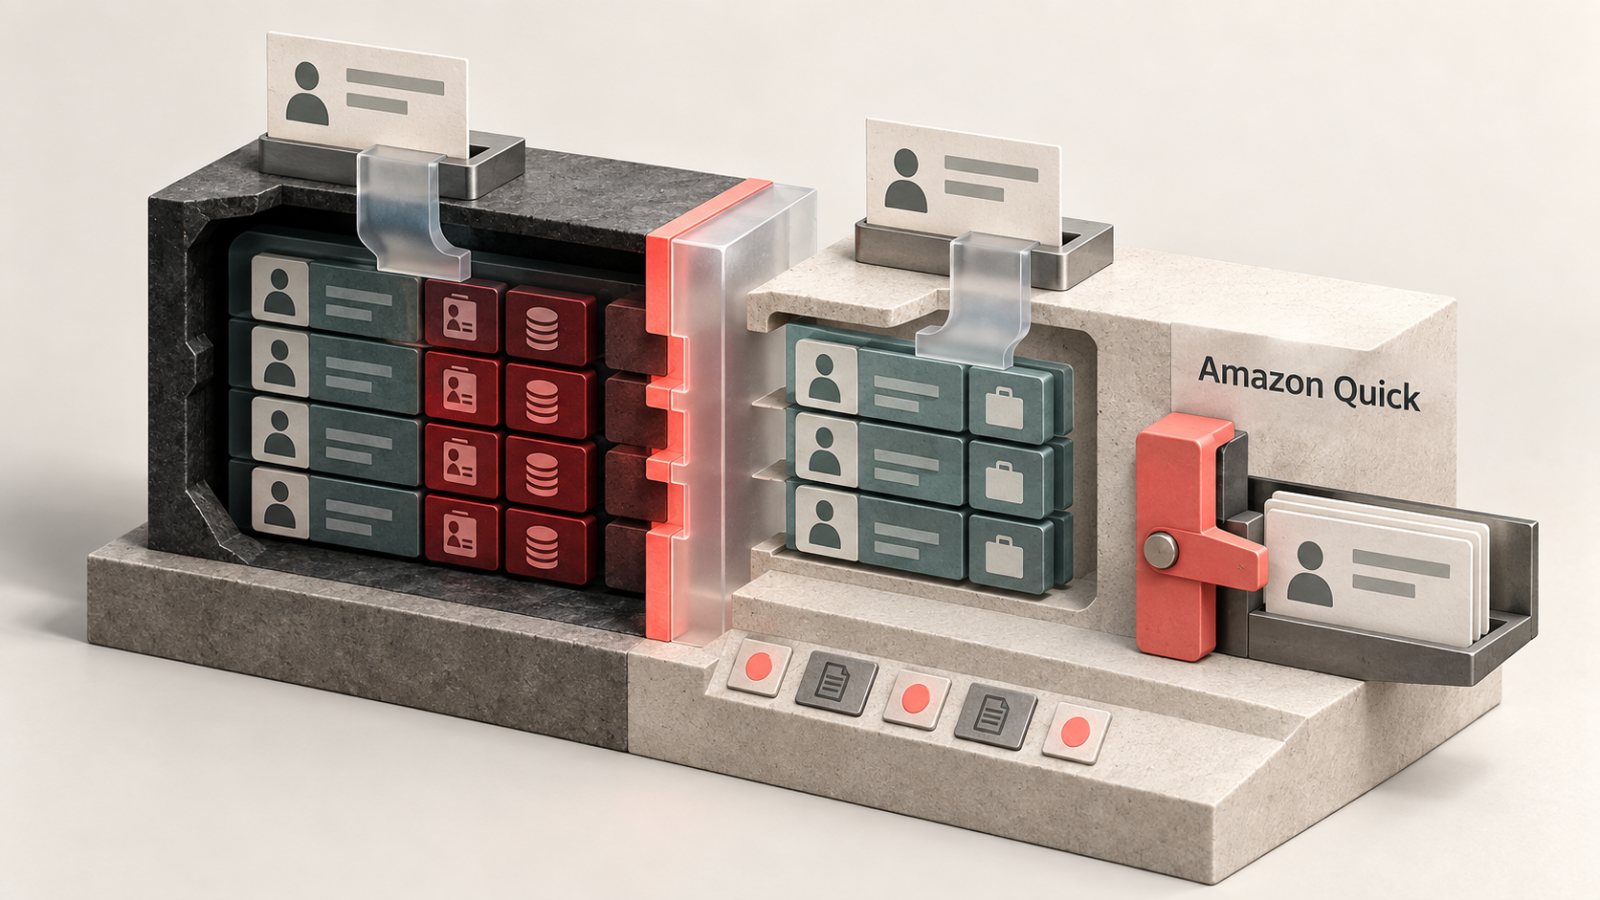
Đưa AI agent vào production mà không vạch ranh giới dữ liệu là cơ hội vàng cho rò rỉ thông tin. Nguyên tắc bảo vệ dữ liệu nhạy cảm rất rõ: bất kỳ field nào audience không có quyền xem phải bị loại khỏi dataset gắn với agent, sau đó mới áp dụng Row-Level Security để giới hạn theo từng hàng, phân tách agent và không gian (Space) theo từng audience và đặt phê duyệt con người cho mọi Flow outbound. Việc ẩn field trên dashboard hoặc giảm quyền dashboard không thay thế cho thao tác loại bỏ vật lý cột nhạy cảm khỏi dataset. Các pattern production nghiêm túc yêu cầu bỏ cột nhạy cảm ở layer dataset, giữ mỗi agent trong một dataset đã được giới hạn theo audience, phân loại tài liệu và đặt cổng phê duyệt trước mọi outbound action.
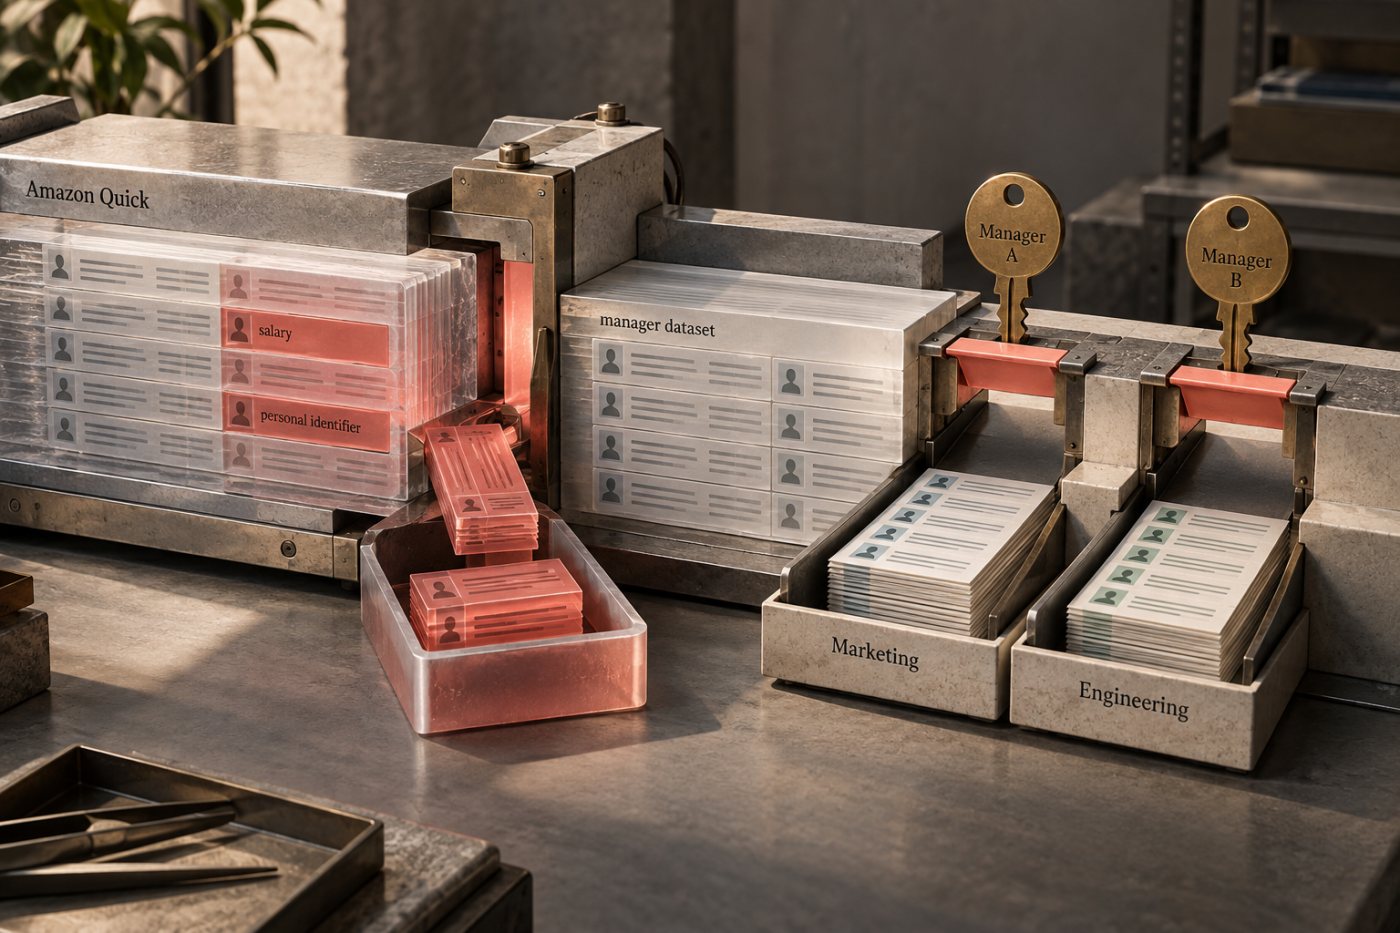
Một ví dụ thực tế: dataset cho HR leadership có thể chứa thông tin cá nhân được phép, dataset cho trưởng phòng phải bỏ salary, personal identifier và cột nhạy cảm không cần thiết; với nhân viên bình thường thì chỉ nên dùng dataset dạng dữ liệu tổng hợp. Kiểm tra RLS bằng go/no-go test: chạy cùng một câu hỏi với hai tài khoản test, một manager được phép và một persona khác bộ phận. Tài khoản đầu chỉ thấy dòng thuộc bộ phận mình, tài khoản thứ hai không được thấy những dòng đó. Tiếp theo, dùng tài khoản bị từ chối để truy vấn cụm từ nhạy cảm; nếu câu trả lời, citation hoặc summary vẫn trả về nội dung restricted, phải dừng rollout, gỡ tài liệu ra và re-index trước khi thử lại.
Bảo mật AI agent cũng mở rộng sang không gian tài liệu chung. Quyềng upload chỉ nên dành cho content owner, còn phần lớn người dùng chỉ nên có quyền view và query. Mọi tài liệu được upload phải mang nhãn phân loại như public, internal, confidential hoặc restricted theo chính sách tổ chức. Không đưa performance review, feedback cá nhân hay PII khác vào knowledge base chia sẻ có audience không phù hợp; nếu cần, tạo Space riêng cho audience hạn chế. Với secret, connector credential hoặc API key không bao giờ đặt trong Flow definition, prompt, tài liệu upload hay dataset; phải dùng secret store riêng và chỉ cho Flow quyền đọc tối thiểu. Acceptance test cần kiểm tra rằng outbound action không thể chạy khi chưa được phê duyệt và prompt không thể gọi ra giá trị hay vị trí secret.
Monitoring, fallback và đo chi phí vận hành: ba lớp cuối cùng trước khi rollout production
Kiểm tra độ tin cậy chỉ là một mặt; không có monitoring AI deployment, fallback systems và human review gates, mọi cam kết độ tin cậy đều mong manh khi gặp sự cố. Qualification record phải bao gồm cơ chế fallback: khi model, dịch vụ retrieval hoặc downstream API bị ngắt, agent phải giới hạn số lần retry, không tạo giao dịch trùng và chuyển case với đầy đủ context vào hàng đợi xử lý của con người. Rollback chỉ tồn tại trên giấy là chưa đủ; phải có bản ghi thử nghiệm thành công ở môi trường staging. Human review gate cũng phải được test với các tình huống từ phê duyệt, từ chối đến timeout để bảo đảm action nguy hiểm không được tự động đi qua.
Monitoring tốt không dừng ở latency và uptime. Telemetry production cần theo dõi completion của task, tỷ lệ outcome bị sửa, tỷ lệ escalation, mức độ bất đồng giữa reviewer và agent, lỗi tool-call, số lần retry, nỗ lực truy cập trái phép, vi phạm policy và chi phí trên mỗi workflow. Trước khi log các prompt hoặc record nhạy cảm, phải định rõ chính sách masking, thời gian lưu trữ và quyền truy cập. Cổng monitoring chỉ coi là pass khi mọi hành động quan trọng đều traceable, mỗi alert có owner xử lý và thời gian phản ứng, kết quả được tách theo version model và workflow, và khi xuất hiện sai lệch đáng ngại so với baseline, hệ thống có thể giới hạn hoặc dừng agent. Acceptance test nên dùng CloudTrail hoặc hệ thống tương tự để tìm bản ghi cho việc cập nhật agent, đổi membership group, đổi permission dataset, một Flow được phê duyệt và một Flow bị từ chối, bảo đảm approved run có outbound invocation còn rejected run thì không.
Cuối cùng, doanh nghiệp phải đối mặt với câu hỏi khó: chi phí vận hành thực tế có chấp nhận được không? Chi phí trên mỗi task thành công không thể chỉ là token của model; nó bao gồm phí model và retrieval, phí tool hoặc API, hạ tầng, retries, quan sát hệ thống, số phút human review, escalation, xử lý sự cố và bảo trì. Để tính unit cost thực tế, hãy lấy toàn bộ chi phí vận hành và nhân lực trong một giai đoạn chia cho số task hoàn thành đúng trong cùng giai đoạn. Cổng chi phí chỉ pass nếu với volume dự kiến, chi phí cho mỗi task nằm trong giới hạn chấp nhận được và capacity reviewer đủ cho peak load. Nên làm một bài kiểm tra độ nhạy: tăng rate review, token usage và retry rate, nếu chỉ thay đổi nhỏ đã làm business case sụp đổ thì deployment còn quá yếu. Tất cả các gate pass mới nên cho phép một limited rollout; nếu thiếu bằng chứng ở bất kỳ gate nào, demo có thể ấn tượng nhưng quyết định AI agent production phải bị hoãn lại.