
Từ demo đến production: AI agent cần những cổng kiểm soát nào?
Triển khai AI agent vào môi trường production là quá trình biến một bản demo hấp dẫn thành một hệ thống vận hành có kiểm soát, trong đó độ tin cậy, giới hạn quyền truy cập, quy trình review bởi con người, fallback khi gặp lỗi, monitoring chi tiết và tính toán chi phí vận hành thực tế phải được chuẩn hóa bằng các cổng kiểm soát rõ ràng để ngăn hành vi sai lệch gây rủi ro cho dữ liệu, hệ thống và khách hàng. Sai lầm phổ biến của doanh nghiệp là xem một demo thành công như “vé thông hành” cho AI agent production deployment. Cách tiếp cận an toàn hơn là lập một qualification record với các cổng pass/fail về workflow, độ tin cậy trên tập kiểm thử độc lập, human review, permissions, fallback, monitoring và tổng chi phí vận hành; bất kỳ cổng nào thất bại thì việc launch phải dừng lại. Chính điểm này biến AI agent security checklist thành công cụ quản trị, không phải giấy tờ hình thức. Gate cuối cùng là bản quyết định đã ký, tổng hợp version workflow, model, tools, kết quả held‑out, target reliability, tỷ lệ human review, permissions, kết quả test fallback, ngưỡng monitoring, đơn giá, rủi ro còn lại và kế hoạch rollback; thiếu bằng chứng cho bất kỳ phần nào thì demo vẫn có thể tiếp tục, nhưng production phải hoãn.

Bước 1–2: Định nghĩa workflow, đo độ tin cậy và gánh nặng human review
Gate đầu tiên không phải là model, mà là định nghĩa công việc. Doanh nghiệp cần chọn một workflow đủ hẹp – ví dụ phân loại ticket hỗ trợ hoặc trích xuất trả lời từ policy nội bộ – rồi ghi rõ input, output kỳ vọng, tools được phép dùng, hành động bị cấm, định nghĩa thế nào là “hoàn thành” và ai là business owner chịu trách nhiệm. Gate 1 chỉ được xem là pass khi có specification được quản lý version, bộ test case phản ánh tình huống thực tế, tiêu chí thành công có thể xác minh cho từng case, và evaluator không chỉ chấm độ trôi chảy của câu trả lời mà còn phát hiện update sai record, task không hoàn thành, trả lời vô căn cứ và vi phạm policy. Tiếp theo, doanh nghiệp phải đo đồng thời reliability và gánh nặng nhân sự, thay vì chạy lại vài prompt demo để tự trấn an. AI agent cần được kiểm thử trên một held‑out set tách biệt khỏi dữ liệu phát triển, đo autonomous accuracy, rồi áp dụng sẵn một oversight policy: case nào được agent tự xử lý, case nào yêu cầu làm rõ, case nào phải chuyển cho reviewer con người. READY mô tả cấu hình human–AI như một tổng thể giữa agent, workflow và oversight policy; chính sách có chi phí thấp nhất nhưng vẫn đạt reliability target sẽ được chọn và kiểm định thống kê trên tập case giữ lại. Một case study cho thấy hai hệ thống có autonomous accuracy lần lượt 72,8% và 72,5% cùng phải đạt target 76% nhưng cần tỷ lệ human review khác nhau: 39,2% so với 29,6%. Đây là câu trích tiêu biểu cho thấy “độ chính xác gần nhau không đồng nghĩa với chi phí nhân lực giống nhau”. Gate 2 chỉ pass khi target reliability được đáp ứng trên held‑out set với điều kiện thống kê đã thỏa thuận, và tỷ lệ review nằm trong khả năng thực tế của đội ngũ; nới lỏng threshold vì kết quả không đẹp không phải là pass, mà là một lần đánh giá mới.
Bước 3–4: Giới hạn quyền agent, human approval và fallback an toàn
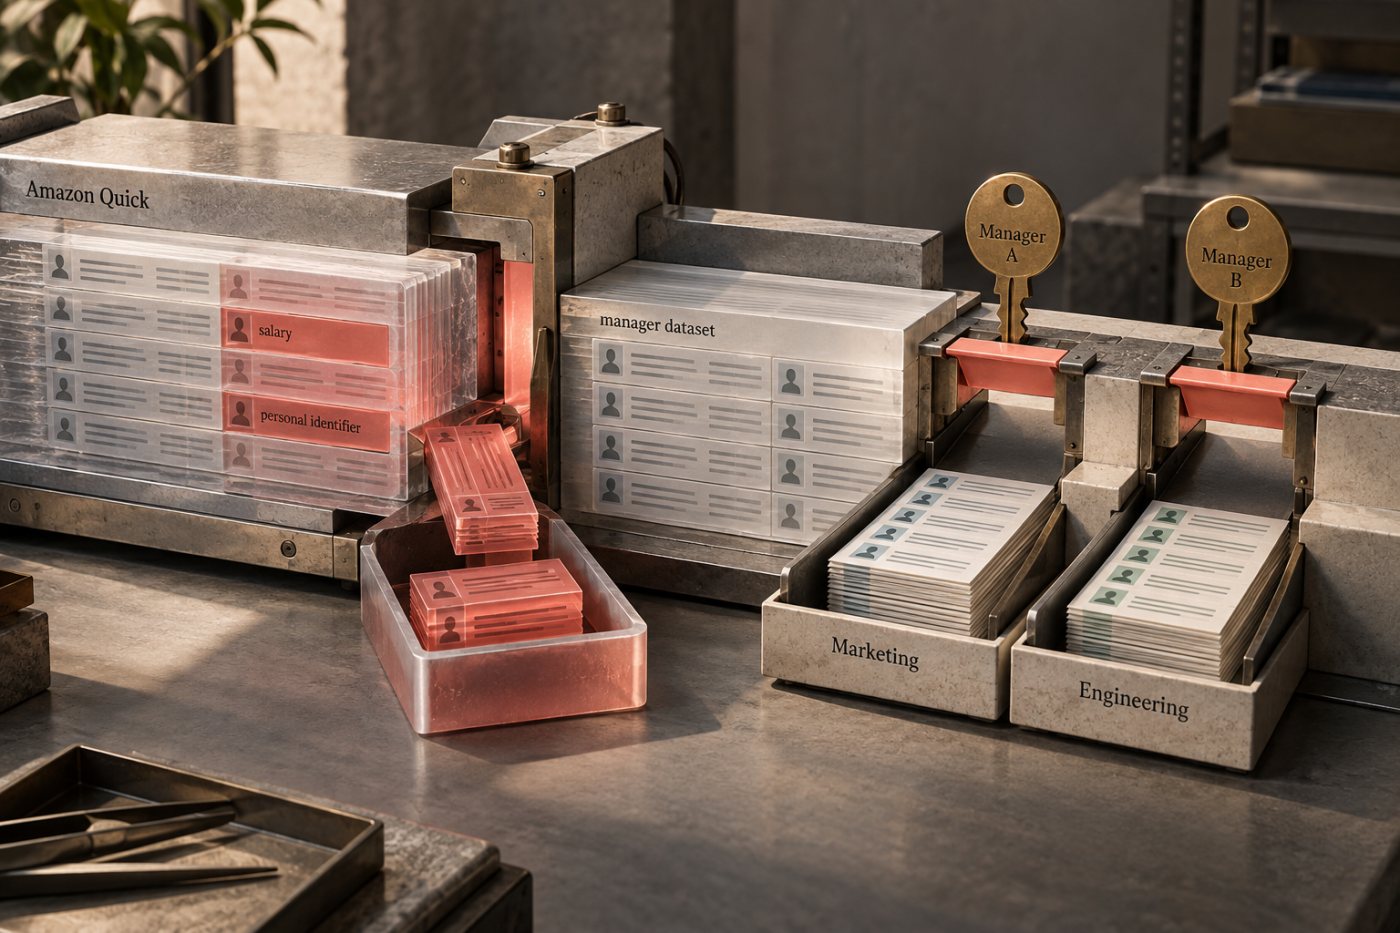
Một AI agent production deployment an toàn phải bắt đầu từ identity riêng biệt và nguyên tắc least privilege. Agent không được dùng chung credential với nhân viên hay một service account rộng; nó cần một machine identity riêng, owner định danh, danh mục data class được phép truy cập, tools và actions được duyệt, đích mạng cho phép, thời hạn hết hạn credential, và phân tách rõ read, draft, execute. SANS Zero Trust checklist coi inventory agent, giới hạn đặc quyền, baseline hành vi bình thường và incident response là các control nền tảng. Gate 3 pass khi đội security có thể giải thích lý do kinh doanh cho từng permission, agent bị chặn trước mọi resource bị cấm trong test thực tế, secrets có thời hạn và quy trình thu hồi khẩn cấp đã được thử nghiệm. Lưu ý: viết trong prompt “đừng làm hành động X” không phải là authorization control; phải thực thi bằng IAM policy, tool gateway hoặc control kỹ thuật khác, và mọi gọi tool quan trọng phải ghi log đầy đủ identity agent, context người dùng, thời gian và kết quả. Song song, human review không được dừng lại ở lời hứa mơ hồ. Doanh nghiệp phải xây một approval policy dựa trên risk class của action. Những hành động high‑impact như chuyển tiền, cập nhật hồ sơ khách hàng, deploy code production, khóa tài khoản hay ra quyết định thuộc diện điều chỉnh phải có human approval trước khi thực thi. Trong các flow outbound như gửi email, tin nhắn, tạo ticket hoặc gọi hệ thống bên ngoài, bước gửi/invoke phải đi sau một bước phê duyệt, hiển thị cho người duyệt đầy đủ người nhận, payload dự kiến và mục đích của action; mọi trường hợp không được duyệt, bị từ chối hoặc hết thời gian phải khiến outbound action dừng lại. Gate fallback phải được chứng minh bằng failure exercise: khi model, dịch vụ retrieval hoặc API downstream gặp lỗi, agent chỉ được retry trong giới hạn, không tạo transaction trùng lặp, và phải chuyển case có đầy đủ context sang hàng chờ cho con người. Rollback không chỉ cần tồn tại trên giấy, mà phải có bản ghi test thành công ở môi trường staging.
Bước 5: Thiết lập monitoring, audit trail và quan sát được mọi hành động
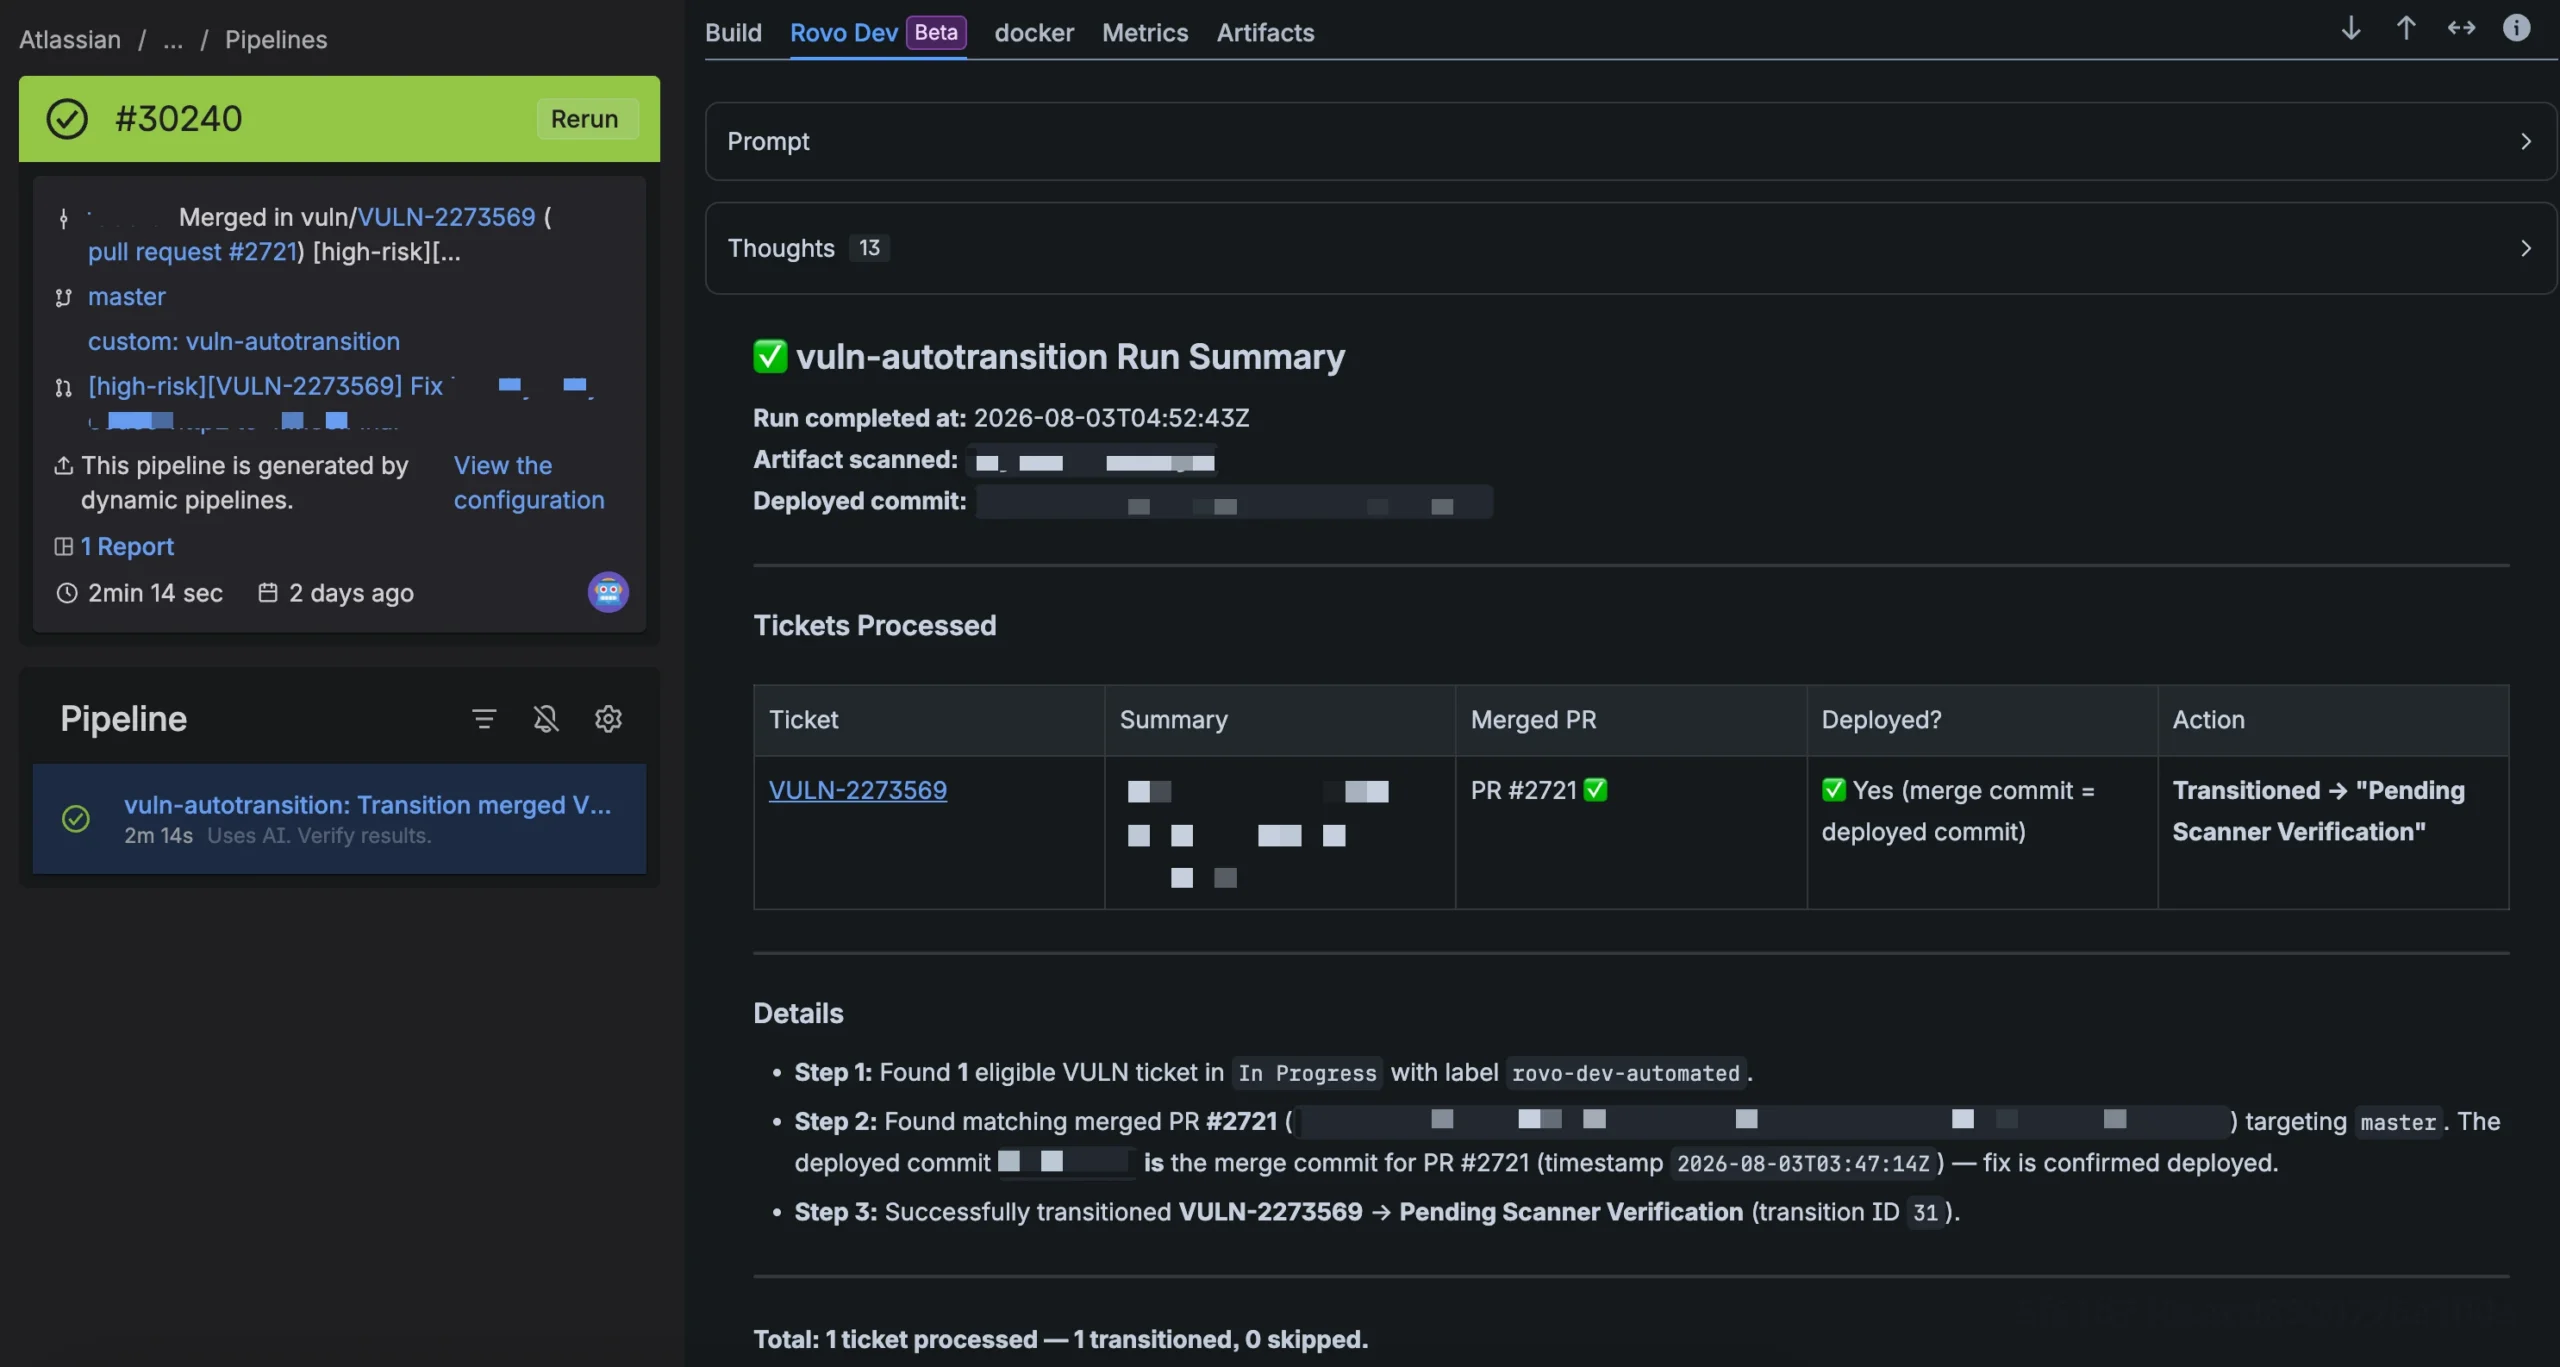
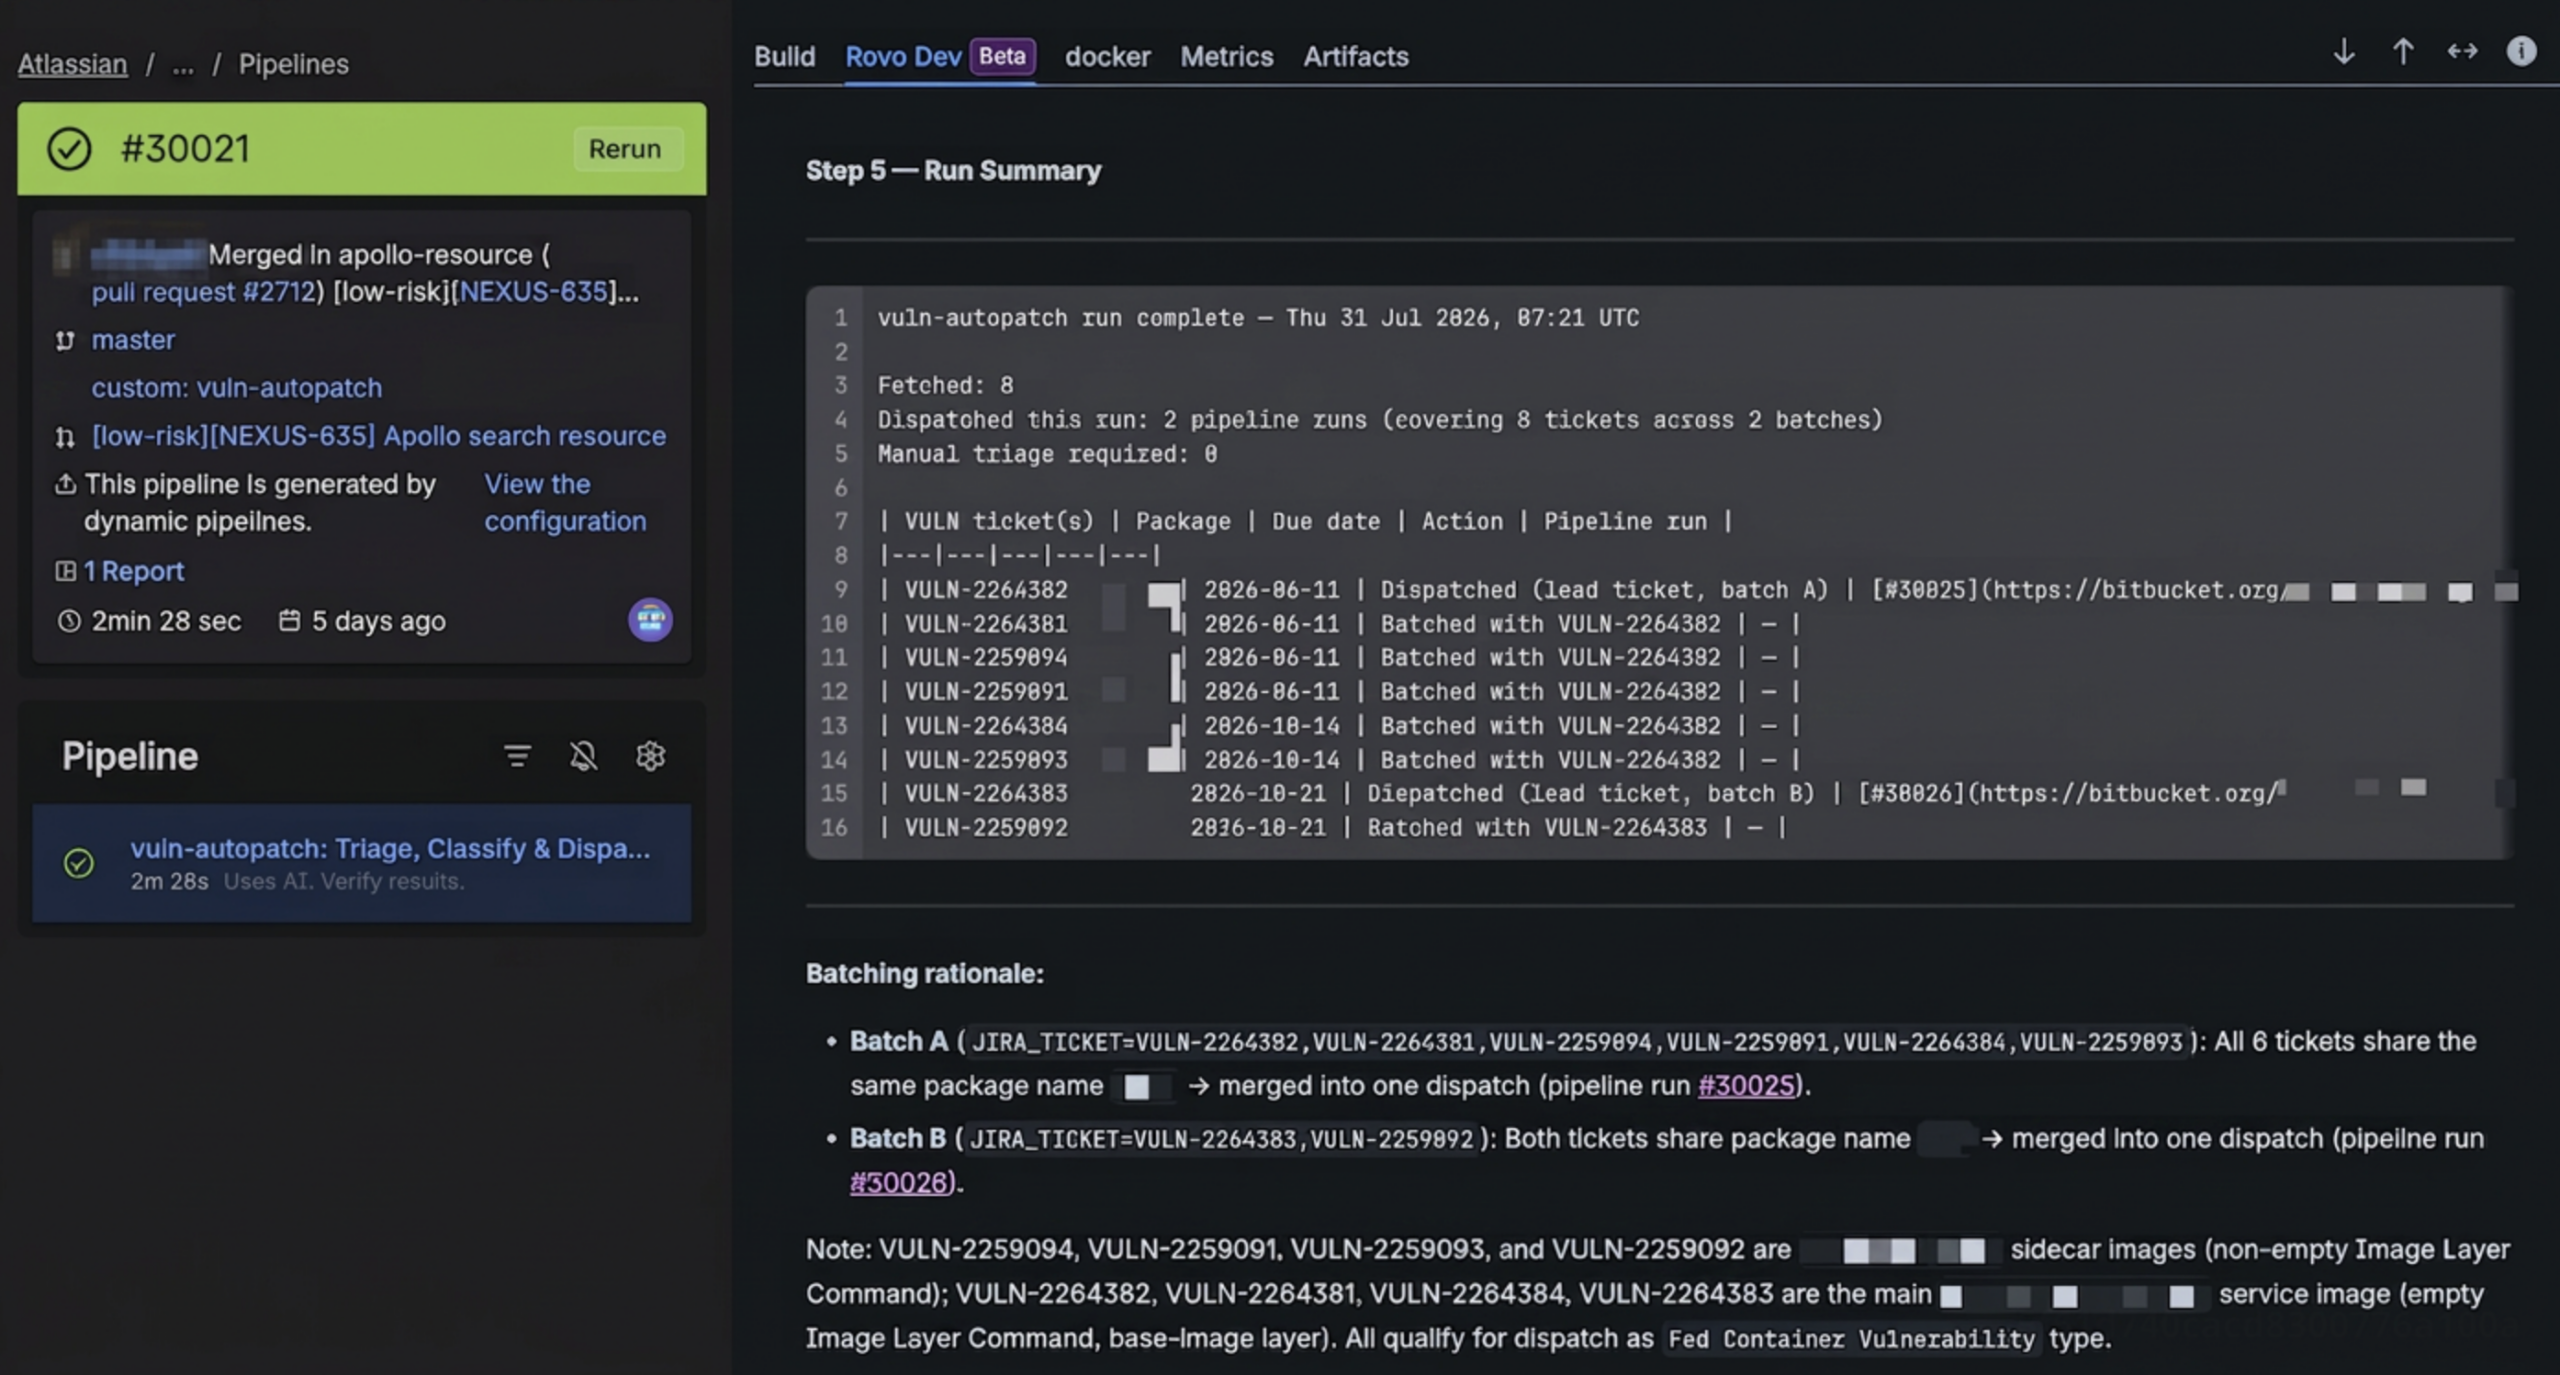
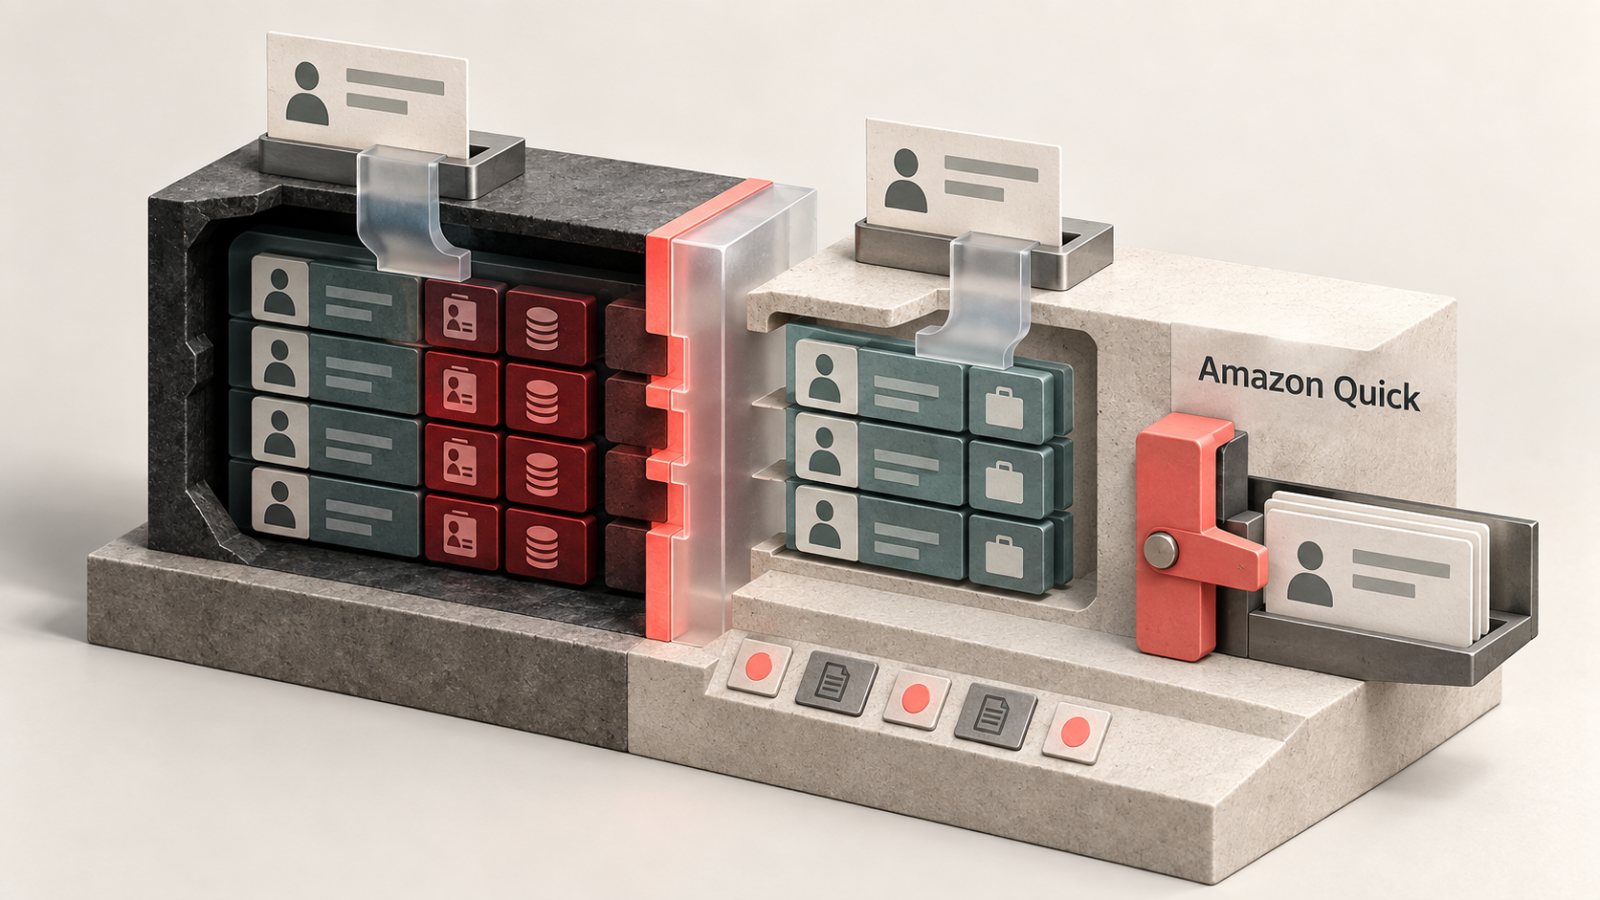
Trong môi trường AI agent, latency và uptime là chưa đủ; monitoring phải gắn với kết quả kinh doanh và rủi ro. Telemetry production nên bao gồm tỷ lệ hoàn thành task, số outcome bị sửa, tỷ lệ escalation, mức độ bất đồng giữa reviewer và agent, số lần gọi tool thất bại, retries, nỗ lực truy cập trái phép, vi phạm policy và chi phí theo từng workflow. Trước khi log prompt hoặc record nhạy cảm, doanh nghiệp phải quyết định rõ việc masking, thời hạn giữ log và chính sách access. Gate 5 pass khi mọi action quan trọng có thể trace được, mỗi alert có owner và thời gian phản ứng, kết quả được phân tách theo phiên bản model và workflow, và hệ thống có thể tự động giới hạn hoặc tắt agent khi hành vi lệch khỏi baseline. Bài tập incident drill cũng phải chứng minh khả năng nhận diện các task bị ảnh hưởng, thu hồi credential và dừng mọi pending action. Ở phía ứng dụng web, xu hướng on‑site agent và cơ chế như WebMCP cho thấy lợi ích của việc biến mỗi action thành một tool có contract rõ ràng, quan sát được và có thể phát lại, thay vì để agent đoán hành vi từ giao diện người dùng. Đây là nền tảng cho observability và accountability: bạn không còn “hy vọng agent cư xử đúng”, mà nhìn thấy từng call theo tên tool và contract của nó. Với những nền tảng cloud, việc mở CloudTrail data event cho tài nguyên như Flow, FlowSession và ActionConnector là cần thiết để có trail liên tục; các sự kiện như agent update, thay đổi group membership, permission dataset, một Flow run được duyệt và một Flow run bị từ chối phải đều để lại dấu vết truy tìm được qua actor, thời gian, vùng, tên event và resource. Tuy nhiên, một sự kiện như InvokeAction có thể không chứa recipient, message body hay quyết định phê duyệt, nên doanh nghiệp phải giữ thêm record Flow run và log CloudWatch tương ứng để bảo toàn bằng chứng. Nói cách khác, governance, accountability và observability quan trọng hơn việc mở rộng phạm vi triển khai; nếu không quan sát được hành động, phạm vi càng lớn rủi ro càng cao.
Bước 6: Định giá chi phí vận hành thực tế và kết luận cho doanh nghiệp
Doanh nghiệp thường đánh giá chi phí AI agent qua token của model, nhưng đó là cái nhìn thiếu và dễ đánh lạc hướng. Một gate chi phí nghiêm túc phải tính toàn bộ operating cost, bao gồm phí model và retrieval, phí tool hoặc API, hạ tầng, retries, hệ thống observability, số phút human review, escalation, xử lý incident và bảo trì. Đơn giá trên mỗi task thành công phải được tính từ tổng chi phí vận hành – cả kỹ thuật lẫn con người – trong một khoảng thời gian chia cho số task được hoàn thành đúng trong cùng khoảng. Gate 6 chỉ pass khi chi phí trên mỗi task thành công, ở volume dự kiến, nằm trong ngưỡng doanh nghiệp chấp nhận và capacity reviewer đủ cho các giai đoạn tải cao. Bài test nhạy cảm nên giả lập việc tăng tỷ lệ review, mức sử dụng token và retry rate; nếu các thay đổi nhỏ đã làm mô hình kinh doanh mất hiệu lực thì deployment chưa đủ vững để mở rộng. Thông điệp cuối cùng dành cho lãnh đạo IT: đừng bị mê hoặc bởi phạm vi triển khai hay số workflow được “AI hóa”. Điều quan trọng hơn là thiết kế một chuỗi production readiness gates có thể phòng thủ được: workflow được định nghĩa như hợp đồng, reliability được chứng minh trên held‑out set, human review AI systems được chuẩn hóa thành chính sách rõ ràng, permissions và fallback được test, AI agent monitoring setup bám sát outcome và trail audit đủ mạnh để quy trách nhiệm. Khi đó, AI agent production deployment không còn là canh bạc, mà là bước tiến có kiểm soát trong chiến lược tự động hóa của doanh nghiệp.