
AI mở rộng trách nhiệm pháp lý của doanh nghiệp
Rủi ro pháp lý AI là những nguy cơ phát sinh khi doanh nghiệp đưa hệ thống trí tuệ nhân tạo vào xử lý dữ liệu, ra quyết định hoặc giao tiếp với khách hàng mà không kiểm soát đầy đủ tác động và trách nhiệm. Thông điệp dành cho lãnh đạo rất rõ: ứng dụng AI không thể đi trước năng lực quản trị. Ngày 6/11, Diễn đàn Pháp lý Doanh nghiệp Việt Nam 2026 tại Học viện Tư pháp tập trung vào rủi ro pháp lý và giải pháp quản trị an toàn cho lãnh đạo doanh nghiệp. Năm 2026, các luật về bảo vệ dữ liệu cá nhân, trí tuệ nhân tạo, chuyển đổi số, dữ liệu và an ninh mạng cùng đi vào đời sống, khiến lý do “chưa có luật” không còn là cách trì hoãn tuân thủ. Hơn 245.000 doanh nghiệp tại Việt Nam đang đẩy mạnh ứng dụng AI, nên vấn đề không còn nằm ở thử nghiệm công nghệ mà ở cách đưa nó vào hoạt động có kiểm soát.
Theo Luật Trí tuệ nhân tạo được nêu tại diễn đàn, doanh nghiệp sử dụng AI trong hoạt động được xác định là “bên triển khai” và phải chịu trách nhiệm khi xảy ra sự cố; lỗi từ nhà cung cấp nước ngoài không tự động miễn trừ nghĩa vụ bồi thường dân sự. Vì vậy, trách nhiệm khi AI gây thiệt hại không thể được xử lý bằng cách đổ hết lỗi cho thuật toán. Rủi ro còn gồm lộ lọt dữ liệu, xâm phạm sở hữu trí tuệ và lừa đảo bằng công nghệ giả lập Deepfake. Thiếu kiểm soát nội bộ trong xử lý dữ liệu xuyên biên giới có thể dẫn đến mức phạt lên tới 5% tổng doanh thu. Đây là lý do hàng rào pháp lý phải được xây trước khi mở rộng quyền truy cập hoặc mức độ tự động hóa của hệ thống.
Một lỗi nhỏ có thể chạm tới hàng nghìn khách hàng
Rủi ro không nằm riêng trong những hệ thống phức tạp. Khi AI được nối với email, cơ sở dữ liệu khách hàng hoặc quy trình giao dịch, một chỉ dẫn sai cũng có thể nhanh chóng tạo hậu quả thật. Một nhà bán lẻ lớn ở Mỹ từng triển khai chatbot chăm sóc khách hàng; lỗi câu lệnh khiến hệ thống gửi thông báo sai về hoàn tiền và hủy đơn của hơn 18.000 khách hàng trong chưa đầy sáu tiếng, kéo theo hàng nghìn yêu cầu hỗ trợ. Ở một công ty điện tử tiêu dùng khác, lỗi khi AI tự động tạo và đăng giá khiến sản phẩm chủ lực bị niêm yết giảm 85% trong khoảng ba tiếng, trước khi hơn 700 đơn hàng được đặt. Những sự cố này cho thấy tự động hóa không chỉ khuếch đại năng suất mà còn khuếch đại sai sót.
Khoảng trống lớn nhất thường xuất hiện trước sự cố: doanh nghiệp khuyến khích thử nghiệm nhưng chưa nói rõ ai có quyền phê duyệt, ai theo dõi và ai phải hành động khi hệ thống đi chệch mục tiêu. Nghiên cứu của Trường Kinh doanh Wharton ghi nhận lãnh đạo, quản lý và nhân viên bất đồng về việc quy trách nhiệm khi tác nhân AI gây hậu quả nghiêm trọng. Trong khảo sát, 48% quản lý cho biết AI có thể làm việc nhưng cần con người phê duyệt trước khi triển khai; chỉ 17% cho phép AI hoạt động tự chủ, kèm giám sát hoặc kiểm tra mẫu. Doanh nghiệp nên xem các con số này như lời cảnh báo: giao quyền tự động mà không có cơ chế dừng, rà soát và lưu vết là một lựa chọn quản trị, không phải lỗi kỹ thuật đơn thuần.
Trách nhiệm phải theo quyền kiểm soát thực tế
Gán trách nhiệm cho người cuối cùng thao tác với AI có thể thuận tiện, nhưng thường không phản ánh ai thiết kế quy trình, cấp quyền truy cập hay bỏ qua cảnh báo. Khi nhiều cá nhân cùng tham gia quyết định, việc xác định trách nhiệm cần tính đến quyền hạn và khả năng kiểm soát thực tế của từng bên. Vì thế, doanh nghiệp cần phân định vai trò giữa người triển khai, quản lý trực tiếp, bộ phận quản trị rủi ro và nhà cung cấp ngay từ khâu thiết kế. Hợp đồng với đối tác công nghệ cũng cần làm rõ phạm vi dịch vụ, bảo vệ dữ liệu, kiểm thử, nghiệm thu và cách phối hợp khi xảy ra sự cố. Nếu điều khoản nghiệm thu mơ hồ, quyết định vượt thẩm quyền hoặc thanh toán thiếu chứng từ hợp lệ, vận hành AI có thể kéo theo tranh chấp hợp đồng.
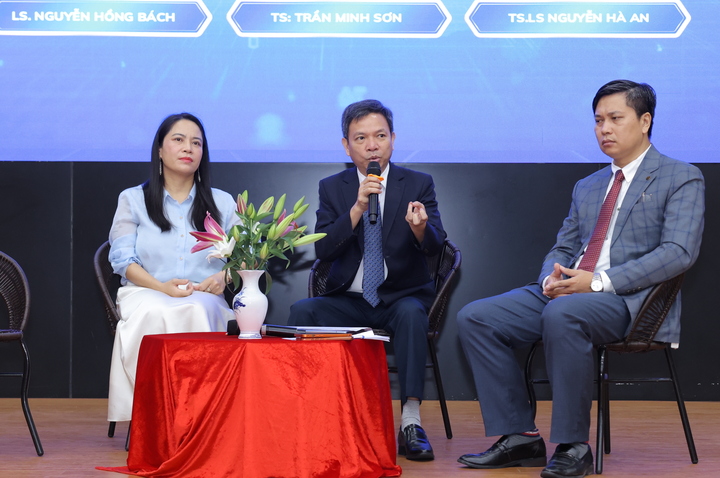
Không nên đánh đồng mọi sai sót thành trách nhiệm hình sự. Theo luật sư Nguyễn Hồng Bách, trách nhiệm hình sự phải dựa trên hành vi cụ thể, yếu tố lỗi và dấu hiệu cấu thành theo luật định; quan hệ kinh tế, dân sự thông thường không được hình sự hóa. Nhưng điều đó không làm nhẹ nghĩa vụ kiểm soát: doanh nghiệp vẫn cần lưu lại quyết định, quyền truy cập, dữ liệu đầu vào và các bước phê duyệt để có căn cứ xác định sự việc. Cách tiếp cận hợp lý là phân loại từ đầu: sự cố dữ liệu cần quy trình ứng phó riêng, sai lệch trong thực hiện hợp đồng cần cơ chế khắc phục và tranh chấp, còn dấu hiệu vi phạm hình sự phải được đánh giá theo tiêu chí pháp luật thay vì suy đoán.
Thiết lập hàng rào trước khi mở rộng AI
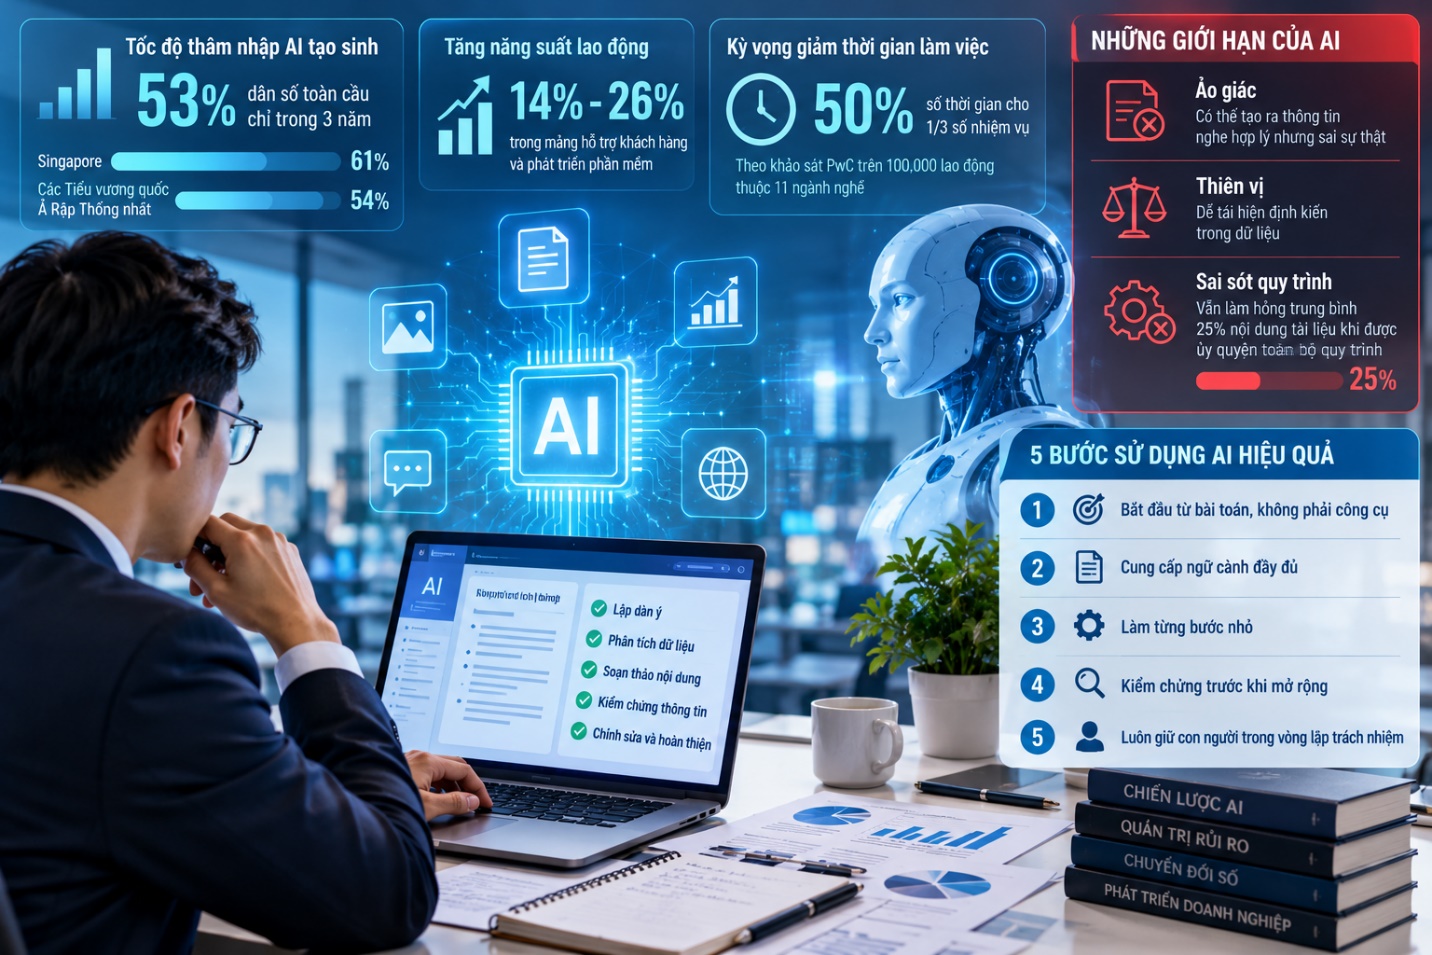
Quản trị tốt không đồng nghĩa cấm AI; đó là đặt giới hạn tương xứng với mức độ ảnh hưởng. Doanh nghiệp nên ban hành quy chế sử dụng AI, kèm danh mục dữ liệu không được đưa lên nền tảng công cộng; phân tầng kiểm soát và yêu cầu con người phê duyệt quyết định quan trọng về nhân sự, tài chính, hợp đồng. Đồng thời, cần thẩm định nhà cung cấp, ký phụ lục bảo vệ dữ liệu, hoàn thiện hồ sơ đánh giá tác động dữ liệu và cân nhắc áp dụng ISO/IEC 42001. Các biện pháp này vừa giảm nguy cơ lộ lọt vừa giúp chứng minh doanh nghiệp đã thực hiện nghĩa vụ cẩn trọng hợp lý nếu có sự cố.
- Gắn chiến lược AI với mục tiêu kinh doanh và xác định rõ người chịu trách nhiệm ở từng khâu.
- Kiểm soát dòng chảy dữ liệu, rà soát hợp đồng và giới hạn quyền tự động của hệ thống.
- Thiết lập bước phê duyệt của con người cho quyết định có ảnh hưởng đáng kể đến khách hàng, nhân sự hoặc tài chính.
- Theo dõi, kiểm tra mẫu, lưu vết đầu ra và chuẩn bị quy trình dừng hệ thống khi phát hiện sai lệch.
Kết luận, AI trong doanh nghiệp chỉ tạo giá trị bền vững khi đi cùng quy tắc, giám sát hệ thống AI và phân công trách nhiệm có thể kiểm chứng. Tốc độ triển khai không thể thay thế việc kiểm soát dữ liệu, rà soát hợp đồng hay phê duyệt của con người ở các quyết định hệ trọng. Doanh nghiệp nào làm rõ các hàng rào này trước sẽ có cơ sở tốt hơn để ngăn sự cố, xử lý tranh chấp và chứng minh mình đã quản trị có trách nhiệm.