
Kiểm soát hệ thống đang dùng, đừng chỉ chạy theo mô hình mới
Kiểm soát AI trong doanh nghiệp là tập hợp chính sách và biện pháp kỹ thuật nhằm quản lý dữ liệu đầu vào, đầu ra và hoạt động của hệ thống AI trong suốt quá trình sử dụng. AI đem lại lợi ích về năng suất và chi phí, nhưng đi kèm rủi ro về bảo mật dữ liệu, sở hữu trí tuệ và trách nhiệm pháp lý. Vì vậy, ưu tiên của lãnh đạo không nên là thử mọi mô hình tiên phong, mà là biết hệ thống nào đang được nhân viên và nhà cung cấp sử dụng, chúng xử lý thông tin gì và có thể gây hậu quả nào.
Lý do cần hành động ngay rất đời thường: nhân viên có thể dán dữ liệu khách hàng, hồ sơ nhân sự, hợp đồng, tài liệu tài chính hoặc bí mật kinh doanh vào công cụ AI; nhà cung cấp phần mềm cũng có thể âm thầm bật tính năng AI. Trong khi đó, nhiều doanh nghiệp vận hành từ nửa tá mô hình trở lên, có khi nối đầu ra của mô hình này thành đầu vào của mô hình khác. Một mắt xích yếu có thể khiến dữ liệu đi xa khỏi phạm vi dự kiến. Khách hàng và lãnh đạo vì thế có lý do để quan tâm đến rủi ro hiện hữu hơn các mối đe dọa giả định từ mô hình tương lai.
Rủi ro pháp lý AI bắt đầu từ dữ liệu và quyền sở hữu
Sở hữu trí tuệ AI không phải câu hỏi đơn giản về việc ai viết câu lệnh. Một sản phẩm có thể kết hợp ý tưởng con người, dữ liệu đầu vào và năng lực của thuật toán, khiến việc xác định tác giả, chủ sở hữu và mức đóng góp sáng tạo trở nên khó khăn. Doanh nghiệp còn phải xem xét liệu dữ liệu dùng để huấn luyện có được tiếp cận hợp pháp hay không, quyền bảo lưu của chủ thể quyền và nghĩa vụ bản quyền khi khai thác thương mại theo quy định được nêu trong nguồn.
Rủi ro pháp lý AI cũng xuất hiện khi nhân viên đưa tài liệu của bên thứ ba vào công cụ AI, hoặc khi doanh nghiệp sử dụng sản phẩm đầu ra có yếu tố sao chép. Trách nhiệm có thể liên quan đến nhiều bên, trong khi quá trình tạo nội dung qua nhiều tầng kỹ thuật khiến việc tìm nguồn, chứng minh nguyên nhân và xác định người chịu trách nhiệm khó hơn. Đây không phải lý do để từ bỏ AI; đó là lý do phải lưu lại dữ liệu đầu vào, lịch sử xử lý, người phê duyệt và mục đích sử dụng. Không có dấu vết kiểm tra, doanh nghiệp vừa khó bảo vệ quyền của mình vừa khó ứng phó khi có khiếu nại.
PCI DSS gợi ý cách biến chính sách thành kiểm soát thực tế
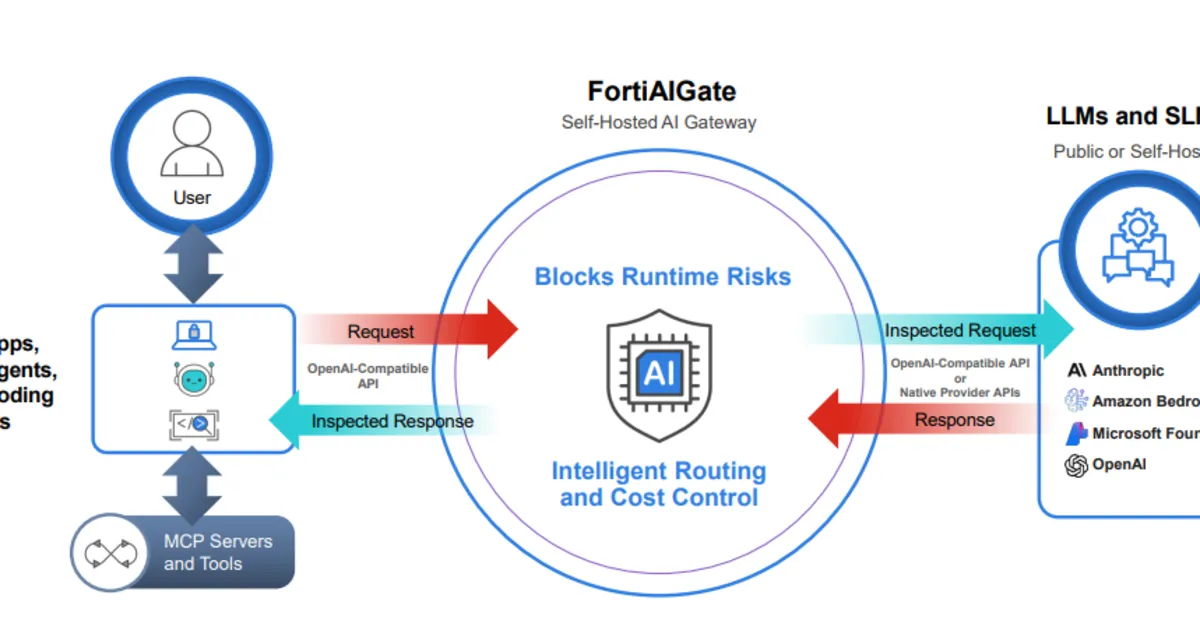
Bài học đáng chú ý từ PCI DSS là không thể chỉ trông chờ vào sự cẩn trọng của nhân viên hay kiểm tra định kỳ. Yêu cầu 6.6 được ban hành năm 2006 và bắt đầu áp dụng năm 2008, buộc tổ chức xử lý dữ liệu chủ thẻ rà soát mã ứng dụng để tìm lỗ hổng hoặc cài biện pháp kiểm soát kỹ thuật tự động. Tiêu chuẩn này khởi đầu như một yêu cầu hợp đồng, cho thấy sức ép từ khách hàng và quy trình mua sắm có thể thúc đẩy thay đổi trước khi luật pháp hoàn thiện. Với AI, đây là hình mẫu thực dụng: chính sách cần được đặt ngoài mô hình, thực thi trong luồng xử lý và có thể được xác minh độc lập.
Doanh nghiệp nên lập danh mục hệ thống AI, giới hạn loại dữ liệu được nhập, lọc đầu ra để ngăn lộ thông tin nhận dạng cá nhân, đồng thời ghi nhật ký hoạt động để phục vụ kiểm tra. Cần tách chính sách bảo mật khỏi mô hình thay vì mặc định nhà cung cấp sẽ kiểm soát thay mình. Cách tiếp cận này kết nối bảo mật dữ liệu AI với trách nhiệm pháp lý: khi sự cố xảy ra, tổ chức có thể xác định dữ liệu nào đã đi qua hệ thống, ai đã phê duyệt và biện pháp nào đã được áp dụng. Việc kiểm soát cũng giúp trả lời thuyết phục hơn các yêu cầu đánh giá an ninh từ khách hàng doanh nghiệp.
Bắt đầu bằng quản trị, không phải thêm một cuộc chạy đua
Các quy định và chuẩn mực đang hình thành, nhưng tiêu chuẩn nào đủ để được xem là giám sát và thực thi đầy đủ vẫn còn được xác định. Điều đó không biện minh cho việc chờ đợi. Doanh nghiệp có thể bắt đầu bằng ba việc: kiểm kê công cụ và luồng dữ liệu; áp dụng giới hạn kỹ thuật cho đầu vào, đầu ra; và lưu bằng chứng về cách hệ thống được sử dụng. Sau đó cần phân rõ trách nhiệm giữa bộ phận pháp lý, an ninh, nhân sự và các nhóm nghiệp vụ.
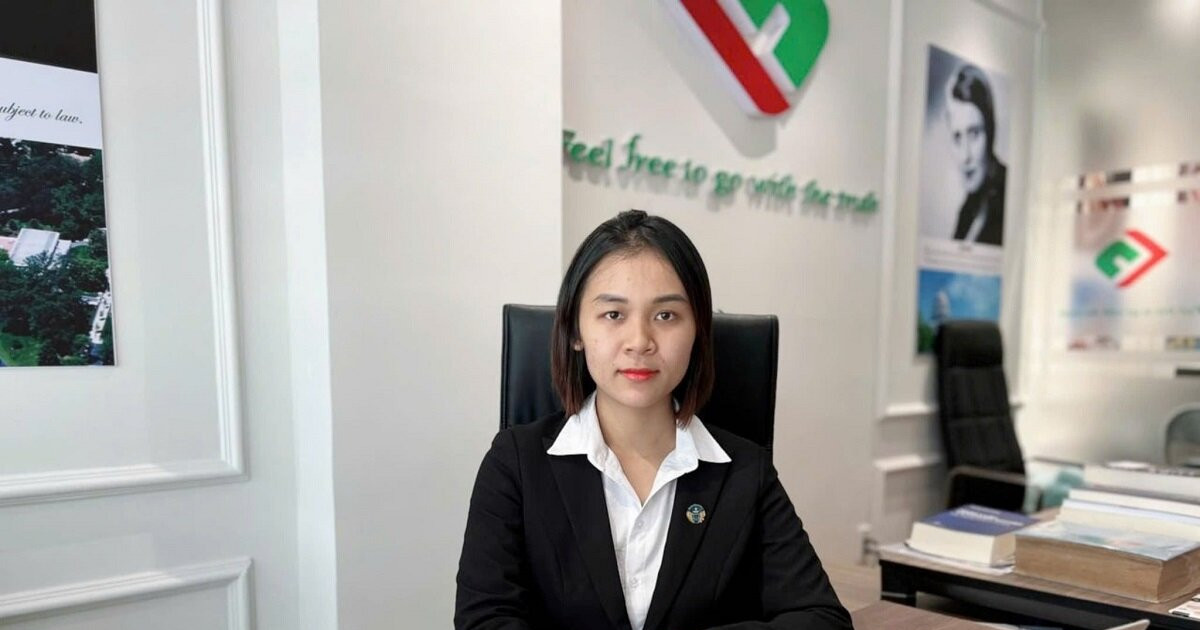
Phỏng vấn luật sư Hải Nhi do Tuấn Vỹ thực hiện ngày 15/11/2026 nhấn mạnh nhu cầu chủ động quản trị dữ liệu, bản quyền và trách nhiệm pháp lý khi doanh nghiệp ứng dụng AI. Đây là hướng đi đúng: đừng xem quản trị như thủ tục làm chậm đổi mới, mà như điều kiện để AI được dùng an toàn và có thể giải trình. Mô hình mới có thể đem lại lợi ích, nhưng nếu doanh nghiệp không biết hệ thống hiện có đang làm gì, tốc độ triển khai chỉ khiến rủi ro lan nhanh hơn. Kiểm soát được vận hành hôm nay mới là nền tảng đáng tin cậy cho đổi mới ngày mai.