
AI biến những bước xâm nhập cũ thành mối nguy cấp tốc
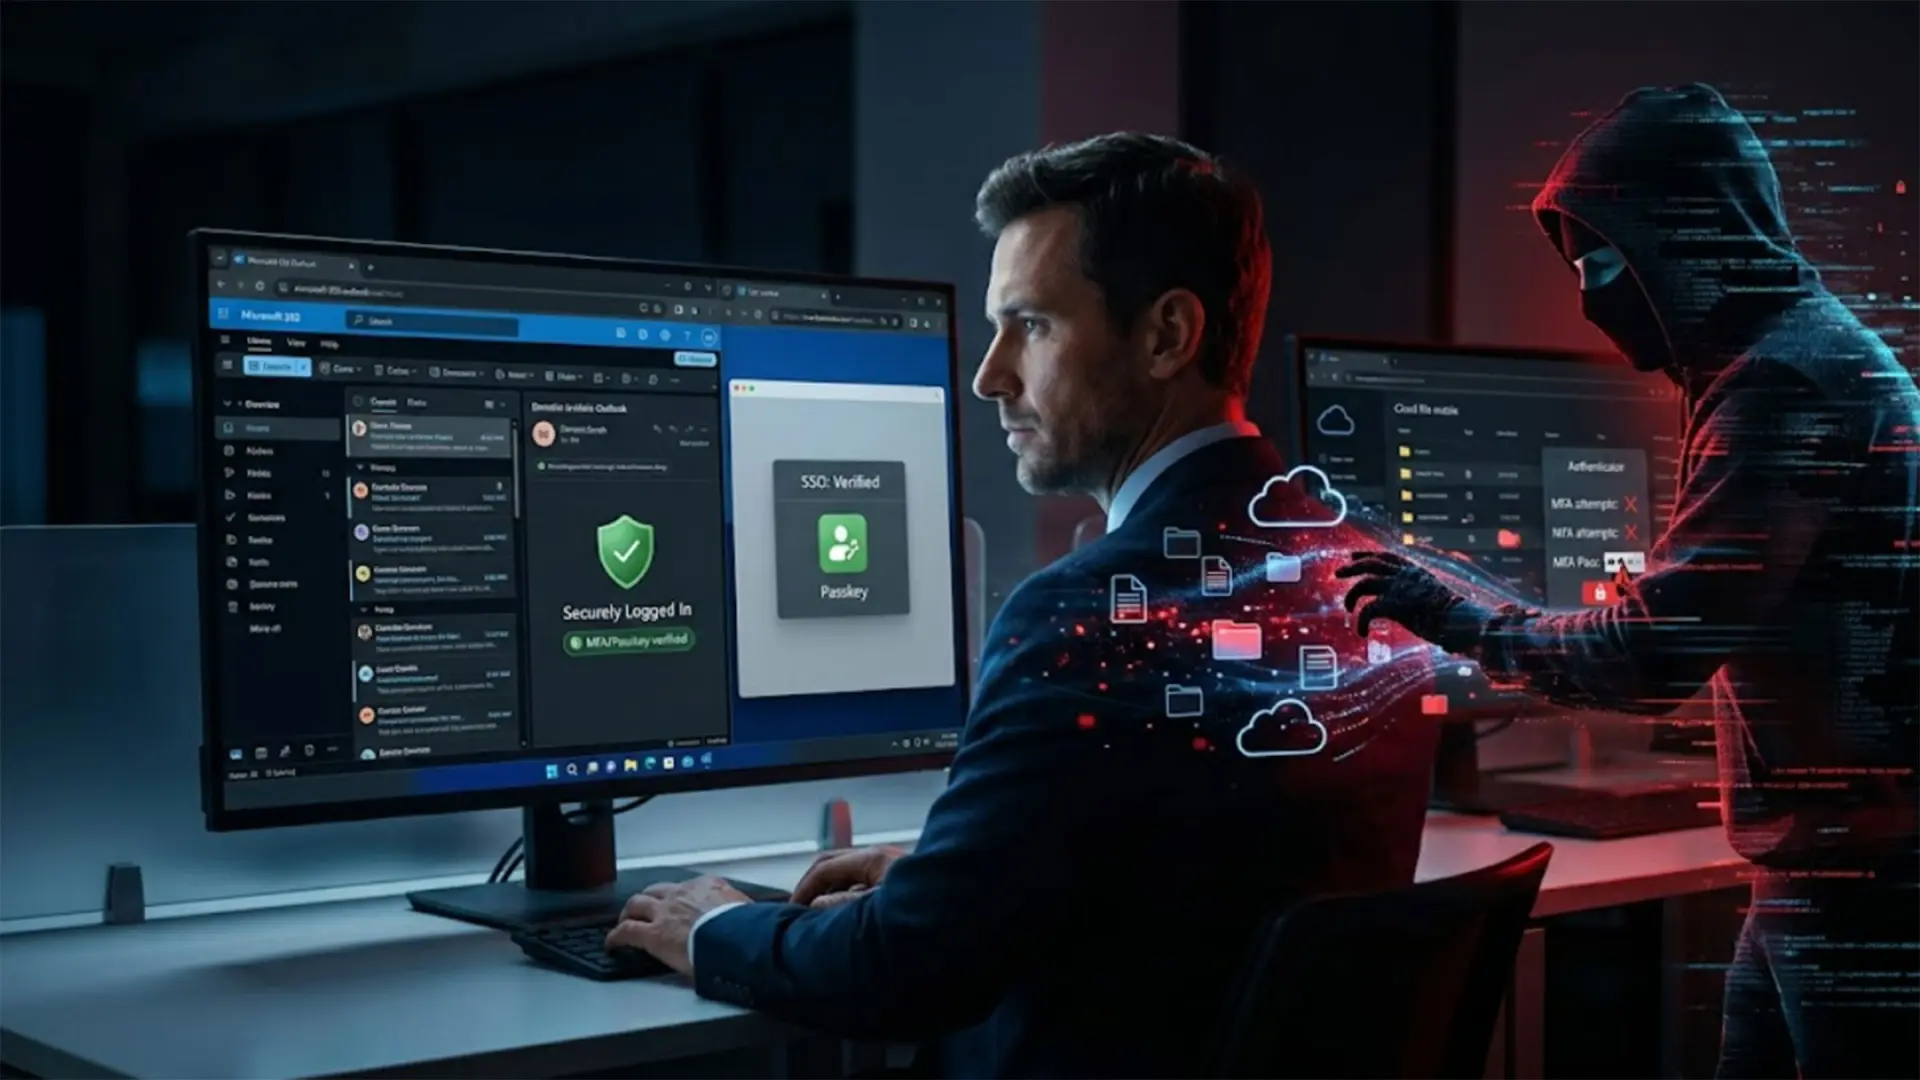
Tấn công AI vào Microsoft 365 là việc dùng các tác nhân trí tuệ nhân tạo để tự động tìm mục tiêu, thử quyền truy cập và nối tiếp nhiều bước xâm nhập mà trước đây thường cần thao tác thủ công. Đây không phải lời cảnh báo xa vời: Microsoft cho biết nhóm Storm-0940 nhắm vào hàng trăm tổ chức toàn cầu và từ tháng 9.2026 dùng nền tảng ARTEX tích hợp AI để tự động hóa chiến dịch. Trong một số trường hợp, nhóm giành quyền truy cập đặc quyền vào hạ tầng đám mây chưa đầy ba giờ sau khi bắt đầu nhắm mục tiêu. Tốc độ ấy khiến quy trình ứng phó dựa vào việc chờ nhân viên nhận ra dấu hiệu bất thường trở nên nguy hiểm. Tuy nhiên, không nên đánh đồng mọi lần thử với một vụ xâm nhập thành công: một đợt ghi nhận hơn 151.000 lần đăng nhập thất bại vào 327 tài khoản thuộc tám tổ chức, nhưng các lượt đó không dẫn đến xác thực thành công theo dữ liệu Microsoft quan sát được.
Điểm yếu có thể nằm ở ứng dụng được tin cậy
Điều đáng lo trong chiến dịch này không chỉ là AI thử nhiều cách nhanh hơn; tin tặc còn tìm đường qua các quyền ứng dụng đã được cấp sẵn. Microsoft liên hệ hoạt động của Storm-0940 với sự cố tại ConnectWise Cloud Backup, dịch vụ sao lưu Microsoft 365 trước đây có tên SkyKick. Khi danh tính ứng dụng của nhà cung cấp bị xâm phạm, kẻ tấn công có thể dùng mối quan hệ tin cậy để xác thực vào môi trường khách hàng mà không cần đánh cắp mật khẩu từng nhân viên. Sau đó, hoạt động có thể chuyển sang Microsoft Graph để thu thập thông tin tài khoản, dò quyền truy cập, thêm thông tin xác thực ứng dụng hoặc tìm cách thay đổi quyền quản trị. Vì vậy, chỉ đổi mật khẩu người dùng hoặc ngắt một kết nối ban đầu chưa chắc đã chấm dứt truy cập. Bảo vệ Microsoft 365 phải tính cả ứng dụng, nhà cung cấp và quyền còn tồn tại sau khi dịch vụ ngừng sử dụng.
Việc doanh nghiệp cần làm ngay
Đừng chờ xác nhận dữ liệu đã bị lấy cắp mới kiểm tra hệ thống. Với tổ chức từng dùng ConnectWise Cloud Backup hoặc SkyKick, việc rà soát cần bắt đầu từ toàn bộ ứng dụng tích hợp, kể cả kết nối đã ngừng nhưng vẫn còn quyền hoặc thông tin xác thực. Hãy giữ nhật ký đăng nhập, lịch sử kiểm toán và bằng chứng liên quan trước khi thực hiện thay đổi khó khôi phục.
- Tìm các ứng dụng mới được cấp quyền, thông tin xác thực mới được thêm và mọi thay đổi về quyền quản trị.
- Kiểm tra hoạt động bất thường liên quan đến Microsoft Graph, tài khoản và ứng dụng tích hợp.
- Khi phát hiện thay đổi trái phép, thu hồi quyền không cần thiết, thay thông tin xác thực có nguy cơ bị lộ và rà soát các tài khoản, ứng dụng có thể duy trì quyền truy cập.
- Nếu kết nối ConnectWise bị ảnh hưởng, tiếp tục giữ kết nối ở trạng thái vô hiệu hóa cho đến khi có hướng dẫn chính thức về khôi phục an toàn.
ConnectWise thông báo điều tra truy cập trái phép ngày 16.10 và bắt đầu khôi phục dịch vụ theo từng giai đoạn ngày 21.10, sau khi đổi thông tin xác thực và kiểm tra an toàn. Việc dịch vụ hoạt động trở lại không thay thế cho cuộc rà soát riêng của từng tổ chức.
Cho AI quyền làm việc mà không giao mật khẩu
Tác nhân AI có thể giúp hoàn thành công việc, nhưng đưa mật khẩu trực tiếp vào lời nhắc là một sự đánh đổi không đáng chấp nhận. 1Password for Agents đưa ra cách tiếp cận khác: tác nhân yêu cầu dùng thông tin xác thực được lưu trong 1Password tại trang đăng nhập; người dùng duyệt yêu cầu, rồi 1Password tự điền thông tin thay vì trao mật khẩu cho AI. Cách này giữ quyền phê duyệt ở người dùng và giảm việc để lộ bí mật trong quá trình giao nhiệm vụ. Đây là hướng đáng chú ý, nhưng không nên xem một công cụ quản lý thông tin xác thực là lời giải trọn gói cho rủi ro ứng dụng bên thứ ba hay quyền quản trị bị lạm dụng. Doanh nghiệp vẫn cần kiểm tra ai được cấp quyền, quyền đó còn cần thiết hay không và liệu có dấu hiệu duy trì truy cập hay không. Kết luận rất thực tế: hãy mở rộng sử dụng AI bằng quyền hạn có kiểm soát, không bằng cách chia sẻ mật khẩu.