
Tấn công phishing Microsoft 365: khi lớp bảo mật trở thành bẫy tấn công
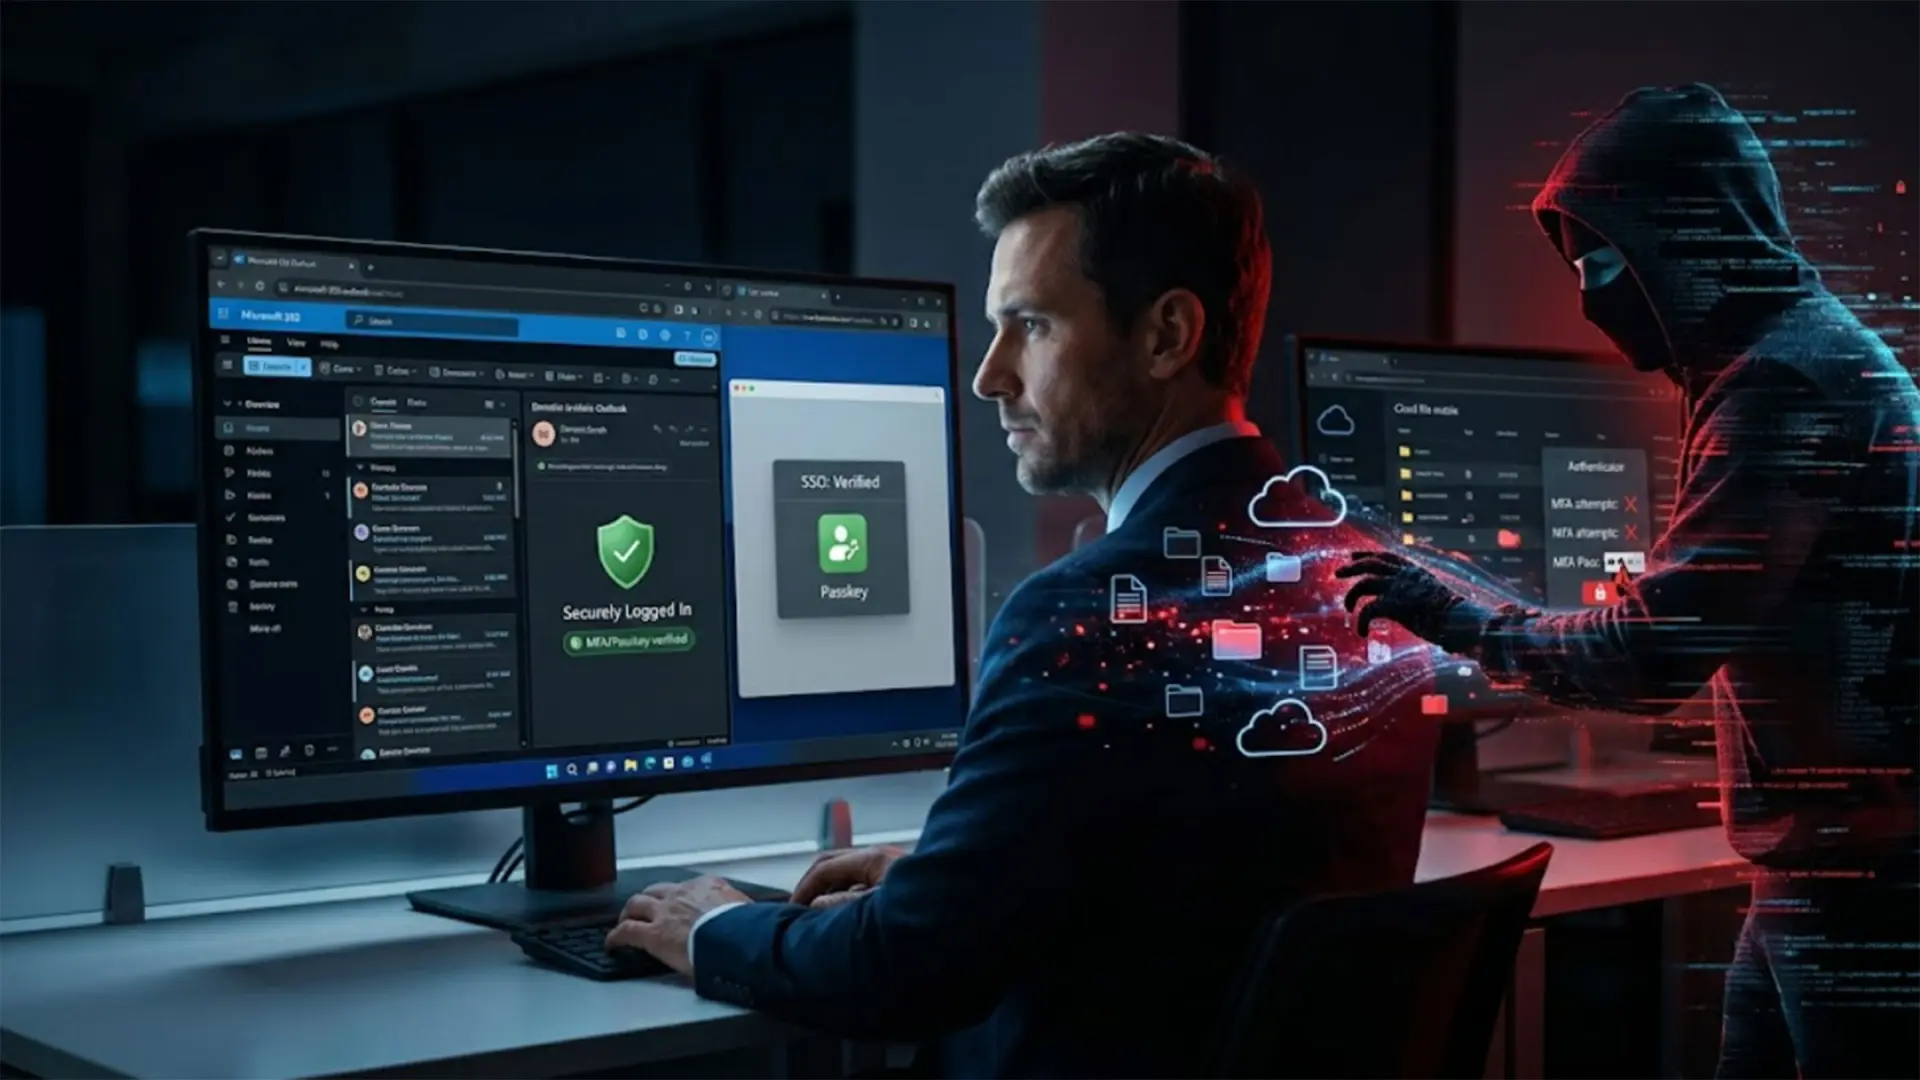
Tấn công phishing Microsoft 365 hiện là các chiến dịch lừa đảo có chủ đích nhắm vào người dùng doanh nghiệp, giả mạo bộ phận IT và giao diện đăng nhập để lợi dụng passkeys, xác thực đa yếu tố MFA và quy trình đăng nhập thiết bị, qua đó chiếm đoạt phiên đăng nhập, token xác thực và quyền truy cập vào các dịch vụ đám mây liên kết của tổ chức. Điểm đáng lo không phải là một lỗ hổng kỹ thuật duy nhất, mà là cách tội phạm mạng biến chính những công nghệ bảo vệ như passkeys, MFA và SSO thành chiêu trò thao túng tâm lý người dùng. Nếu doanh nghiệp tiếp tục tin rằng chỉ cần “bật MFA là xong”, họ đang tự ru mình trong cảm giác an toàn giả. Khi nhân viên có thể bị thuyết phục cập nhật bảo mật “khẩn cấp” qua một cuộc gọi giả mạo IT, mọi cơ chế bảo vệ đều vô nghĩa. Đây không còn là câu chuyện về cấu hình hệ thống, mà là cuộc chiến trực diện với kỹ thuật xã hội tinh vi.

Passkey phishing campaign: chiêu giả mạo IT, AitM và việc đánh cắp phiên đăng nhập
Các passkey phishing campaign mới đang cho thấy một thực tế khó chịu: passkeys không phải là viên đạn bạc chống lại phishing, nếu người dùng bị lừa xác thực trên máy của kẻ tấn công. Chuỗi tấn công thường bắt đầu bằng một cuộc gọi, trong đó kẻ tấn công giả danh helpdesk IT và yêu cầu nhân viên cập nhật passkey hoặc MFA “ngay lập tức để tránh gián đoạn công việc”. Sau đó, nạn nhân nhận SMS chứa đường dẫn tới trang đăng nhập Microsoft giả, được dựng theo mô hình adversary‑in‑the‑middle (AitM) để chiếm phiên đăng nhập hoặc lấy thông tin xác thực. Theo mô tả, kẻ tấn công đầu tư nhiều vào giai đoạn chuẩn bị trước, thu thập thông tin về nhân viên và cấu trúc tổ chức từ mạng xã hội và các nền tảng hồ sơ nghề nghiệp. Một số trường hợp, chúng còn dùng tài khoản đã bị xâm nhập để gửi thông điệp liên quan đến passkey qua Microsoft Teams, khiến người nhận càng dễ tin. Một khi đã vào được Microsoft 365, chúng có thể âm thầm trích xuất dữ liệu từ SharePoint, OneDrive và Exchange Online mà không bị phát hiện ngay.
GhostCode và device code abuse: lợi dụng quy trình hợp pháp để chiếm token
Nếu các cuộc gọi giả mạo IT cho thấy mặt tâm lý của phishing, GhostCode phơi bày mặt kỹ thuật khi device code abuse trở thành công cụ chiếm đoạt tài khoản Microsoft 365. GhostCode tận dụng luồng device authorization grant của OAuth 2.0, vốn được thiết kế để cho phép xác thực trên các thiết bị như TV thông minh, IoT hay máy in không hỗ trợ trình duyệt đầy đủ. Kẻ tấn công giả làm một thiết bị như vậy, yêu cầu dịch vụ của Microsoft tạo device code, rồi thuyết phục nạn nhân nhập mã đó trên trang xác thực chính thức. Điều nguy hiểm là nạn nhân vẫn đăng nhập và hoàn tất xác thực đa yếu tố MFA như bình thường, nhưng phiên xác thực lại được cấp cho thiết bị do kẻ tấn công kiểm soát. Token nhận được sau đó được dùng để đăng ký thiết bị độc hại, xin thêm thông tin xác thực và thiết lập sự tồn tại lâu dài trong môi trường Microsoft của nạn nhân. Nếu doanh nghiệp không giám sát chặt các đăng ký thiết bị và thay đổi phương thức xác thực, họ gần như không có cơ hội phát hiện GhostCode trước khi dữ liệu đã bị lấy đi.
Mức độ ảnh hưởng: từ tài khoản Microsoft 365 đến toàn bộ hệ sinh thái SaaS
Nguy cơ của tấn công phishing Microsoft 365 không dừng ở việc mất một tài khoản email; đó là cánh cửa mở ra toàn bộ hạ tầng SaaS của doanh nghiệp. Khi Microsoft 365 được dùng như cổng đăng nhập cho các dịch vụ khác, tài khoản bị xâm nhập có thể dẫn lối tới Salesforce, Slack, Dropbox hay Google Workspace. Microsoft ghi nhận những vụ trích xuất khối lượng lớn tệp từ SharePoint và OneDrive, cùng truy cập email Exchange Online, thường được thực hiện dàn trải trong nhiều giờ hoặc nhiều ngày để tránh đánh động hệ thống giám sát. Nghiêm trọng hơn, kẻ tấn công có thể thêm số điện thoại hoặc ứng dụng xác thực của riêng mình vào tài khoản, tạo lớp MFA mới để giữ quyền truy cập ngay cả khi nạn nhân nghĩ rằng mình đã “đổi mật khẩu là xong”. Chiến dịch passkey phishing đang diễn ra liên tục ít nhất từ tháng 5, cho thấy đây không phải sự cố đơn lẻ mà là chiến lược dài hạn của nhiều nhóm tội phạm khác nhau. Bỏ qua mối đe dọa này đồng nghĩa với việc để cho đối thủ có cửa hậu trực tiếp bước vào dữ liệu kinh doanh cốt lõi.
Làm gì ngay bây giờ: củng cố MFA, khóa device code và dạy nhân viên nghi ngờ
Nếu doanh nghiệp tiếp tục xem bảo vệ tài khoản Microsoft như nhiệm vụ của riêng bộ phận IT, tấn công phishing sẽ luôn thắng thế. Cần một cách tiếp cận chủ động hơn, bắt đầu từ việc triển khai xác thực đa yếu tố MFA có khả năng chống phishing, thay vì dựa hoàn toàn vào SMS hoặc ứng dụng bị lừa phê duyệt. Doanh nghiệp nên giới hạn truy cập vào tài nguyên Microsoft 365 chỉ từ thiết bị được quản lý, và tắt cơ chế xác thực bằng device code nếu không thật sự cần dùng. Quan trọng không kém là giám sát đăng nhập đáng ngờ đi kèm các thay đổi phương thức xác thực, đặc biệt là việc thêm số điện thoại hay ứng dụng mới. Nhưng biện pháp kỹ thuật sẽ thiếu hiệu quả nếu nhân viên không được đào tạo nhận diện dấu hiệu phishing: cuộc gọi thúc giục “cập nhật bảo mật khẩn cấp”, đường link từ SMS hoặc Teams dẫn tới trang đăng nhập trông giống Microsoft, hay yêu cầu nhập device code trong hoàn cảnh bất thường. Kết luận thẳng thắn: muốn bảo vệ tài khoản Microsoft, doanh nghiệp phải kết hợp chính sách kỹ thuật chặt chẽ với văn hóa nghi ngờ có chủ đích ở mọi cấp.