
Đường dẫn giả có thể mở lối cho kẻ gian
Chiếm tài khoản mạng xã hội là hành vi kẻ gian lấy thông tin đăng nhập hoặc mã xác thực của người dùng để giành quyền kiểm soát tài khoản, rồi lợi dụng danh tính chủ tài khoản cho các mục đích lừa đảo. Đây không phải nguy cơ xa vời: ngày 19/10, Cục An ninh mạng thuộc Bộ Công an đã đưa ra khuyến cáo khẩn về một phương thức tấn công đang gia tăng trên Internet. Thủ đoạn thường bắt đầu bằng một liên kết lạ trong tin nhắn, thư điện tử, bài đăng hoặc hội nhóm. Nội dung dẫn dụ có thể hứa tặng quà, yêu cầu xác nhận đơn hàng, thông báo hoàn tiền hay dọa tài khoản sắp bị khóa. Trang đích được dựng giống trang chính thức, khiến người truy cập dễ tin và nhập tên đăng nhập, mật khẩu, mã OTP hoặc thông tin thanh toán. Khi đã điền dữ liệu vào website giả mạo, nạn nhân có thể vô tình trao cho kẻ gian chìa khóa vào tài khoản và các dịch vụ liên quan.
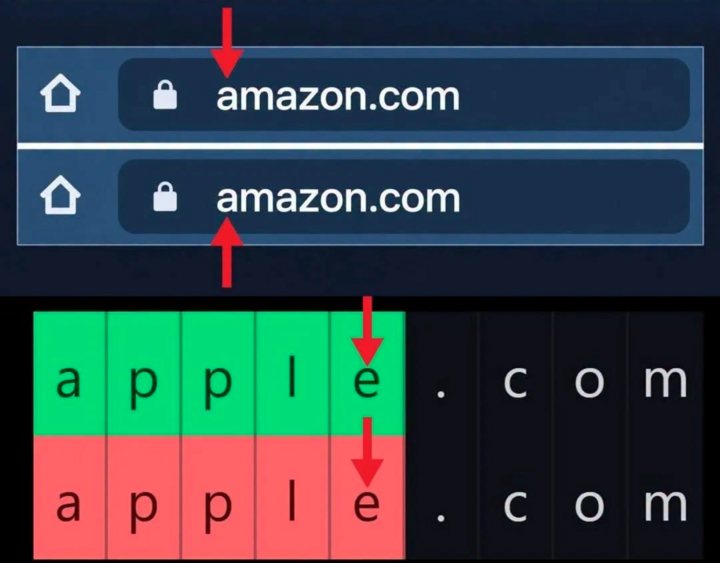
Tên miền giả mạo đánh lừa bằng khác biệt khó thấy
Một điểm đáng ngại là tên miền giả mạo có thể dùng ký tự thuộc bảng chữ cái khác nhưng trông gần giống địa chỉ thật. Chẳng hạn, chữ “a” Latin có thể bị thay bằng ký tự “α” (alpha) của tiếng Hy Lạp; trên một số phông chữ, khác biệt này khó nhận ra. Kẻ gian còn sao chép logo, bố cục và nội dung trang chính thức để tăng vẻ đáng tin. Đừng xem biểu tượng quen thuộc hay giao diện đẹp là bằng chứng an toàn. Liên kết độc hại có thể được phát tán qua tin nhắn, thư điện tử, mạng xã hội, quảng cáo hoặc nhóm trực tuyến, thường đi kèm lời thúc giục xử lý khẩn cấp. Trước khi đăng nhập hay thanh toán, hãy kiểm tra kỹ toàn bộ địa chỉ, kể cả ký tự lạ, dấu gạch nối và phần đuôi tên miền. Nếu thấy bất thường, hãy đóng trang thay vì thử nhập thông tin để kiểm tra.
Tài khoản bị chiếm sẽ trở thành công cụ lừa người quen
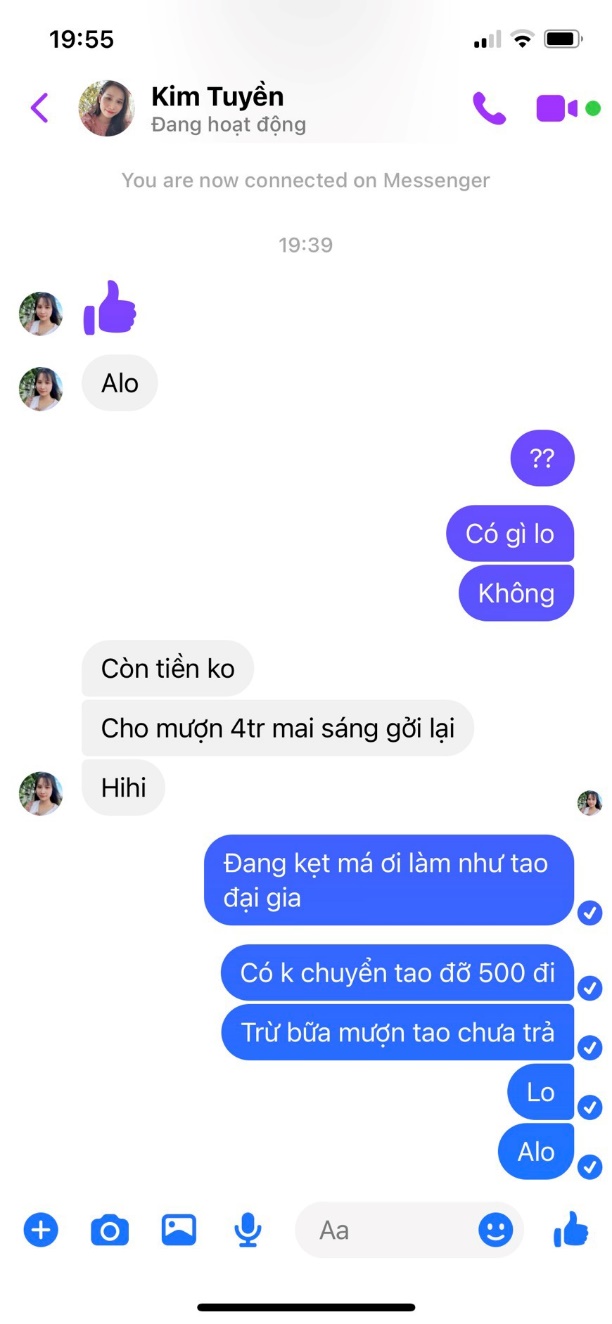
Sau khi chiếm quyền, kẻ gian có thể xem danh sách bạn bè, thông tin cá nhân và nội dung trò chuyện để chọn cách tiếp cận phù hợp. Từ tài khoản quen thuộc, chúng nhắn người thân, bạn bè hoặc đồng nghiệp, giả vờ gặp khó khăn, cần vay tiền gấp, nhờ thanh toán hộ hay xin thông tin cá nhân. Chính sự tin tưởng vào tên, ảnh đại diện và lịch sử trò chuyện khiến người nhận dễ bỏ qua bước xác minh. Đây là lý do lừa đảo qua mạng xã hội không chỉ gây rủi ro cho người mất tài khoản mà còn có thể lan sang cả danh sách liên hệ. Kẻ gian đôi khi gửi tiếp liên kết độc hại hoặc nội dung lừa đảo từ tài khoản vừa chiếm được. Vì vậy, khi nhận yêu cầu chuyển tiền hoặc cung cấp dữ liệu, hãy gọi trực tiếp cho người quen qua một kênh khác để xác nhận. Tin nhắn đến từ tài khoản thật không đồng nghĩa người đang sử dụng tài khoản đó là chủ nhân.
Thói quen phòng ngừa và việc cần làm nếu đã lỡ nhập dữ liệu
- Tự nhập địa chỉ đã xác minh hoặc mở ứng dụng chính thức; không tùy tiện nhấn liên kết gửi qua tin nhắn, thư điện tử hay mạng xã hội.
- Không cung cấp mật khẩu, mã OTP, mã PIN hoặc thông tin nhạy cảm trên website chưa được xác minh. Cảnh giác với người tự xưng là nhân viên hỗ trợ, quản trị viên và yêu cầu xác minh khẩn.
- Dùng mật khẩu mạnh, bật xác thực đa yếu tố và cập nhật hệ điều hành, trình duyệt thường xuyên.
- Nếu đã nhập thông tin vào website đáng ngờ, nhanh chóng đổi mật khẩu từ thiết bị an toàn, liên hệ ngân hàng hoặc nhà cung cấp dịch vụ để bảo vệ tài khoản, lưu bằng chứng và trình báo cơ quan công an.
Đừng chờ đến khi tài khoản gửi tin nhắn vay tiền mới hành động. Cách phòng vệ hiệu quả nhất là không trao thông tin xác thực cho trang chưa rõ nguồn gốc và luôn kiểm chứng yêu cầu bất thường qua kênh độc lập. Một lần dừng lại để kiểm tra địa chỉ có thể ngăn kẻ gian lấy mật khẩu, đánh cắp mã OTP và mạo danh bạn để lừa những người thân quen.