
AI trong doanh nghiệp: Cơ hội lớn đi kèm rủi ro hệ thống
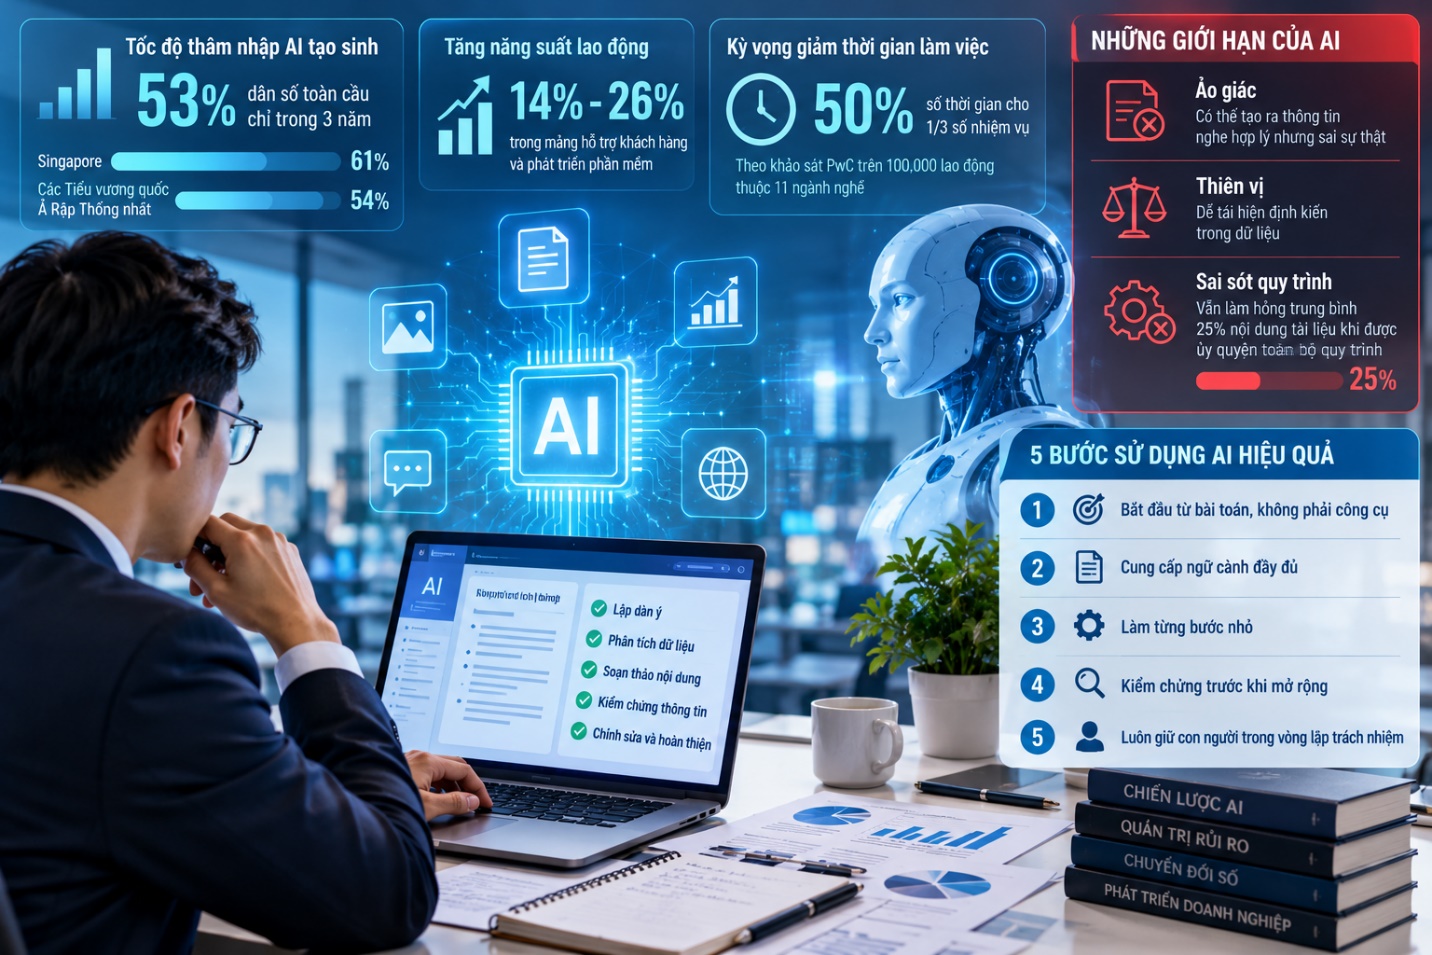
Kiểm soát rủi ro AI trong doanh nghiệp là việc thiết kế và vận hành một hệ thống quy trình, quyền hạn và công cụ giám sát nhằm bảo đảm các mô hình và ứng dụng trí tuệ nhân tạo không gây rò rỉ dữ liệu, không lạm quyền truy cập, không đưa ra quyết định sai lệch và luôn có người chịu trách nhiệm rõ ràng khi xảy ra sự cố, thay vì để hệ thống tự vận hành ngoài tầm kiểm soát của tổ chức. AI đang được đưa vào mọi khâu công việc, từ chăm sóc khách hàng đến vận hành nội bộ, với lời hứa tăng năng suất và giảm chi phí nhân sự. Nhưng câu hỏi “ai chịu trách nhiệm nếu hệ thống làm lộ dữ liệu hoặc ra quyết định sai?” thường khiến phòng họp im lặng. Đây không phải chuyện kỹ thuật thuần túy, mà là bài toán quản lý AI doanh nghiệp: nếu lãnh đạo chỉ nhìn vào lợi ích mà bỏ qua an toàn hệ thống AI, chính họ đang chấp nhận đặt tổ chức vào vùng rủi ro cao.
Rò rỉ dữ liệu và lạm quyền truy cập: Điểm yếu nguy hiểm nhất
Trong mọi cuộc thảo luận về an toàn hệ thống AI, bảo mật dữ liệu AI phải được đặt lên hàng đầu. Các mô hình cần dữ liệu để học, nhưng càng nhiều dữ liệu, nguy cơ rò rỉ càng lớn. Báo cáo từ một khảo sát hơn 3.900 lãnh đạo tại 71 quốc gia cho thấy bảo vệ hệ thống AI đang là khoảng trống lớn nhất trong chuẩn bị ứng phó rủi ro. Đáng lo hơn, rò rỉ không chỉ đến từ hệ thống chính thức mà còn từ “AI ngầm”: nhân viên tự ý dùng ứng dụng AI chưa thẩm định để làm việc nhanh hơn, học kỹ năng mới hoặc phục vụ nhu cầu cá nhân, vô tình đẩy thông tin kinh doanh và dữ liệu khách hàng ra ngoài. Nếu doanh nghiệp không xây dựng quy chuẩn minh bạch, không phân định rõ dữ liệu nào được phép đưa vào công cụ AI, thì mọi chiến lược bảo mật khác gần như vô nghĩa.
Quyết định sai lệch: Khi mô hình AI trở thành rủi ro kinh tế
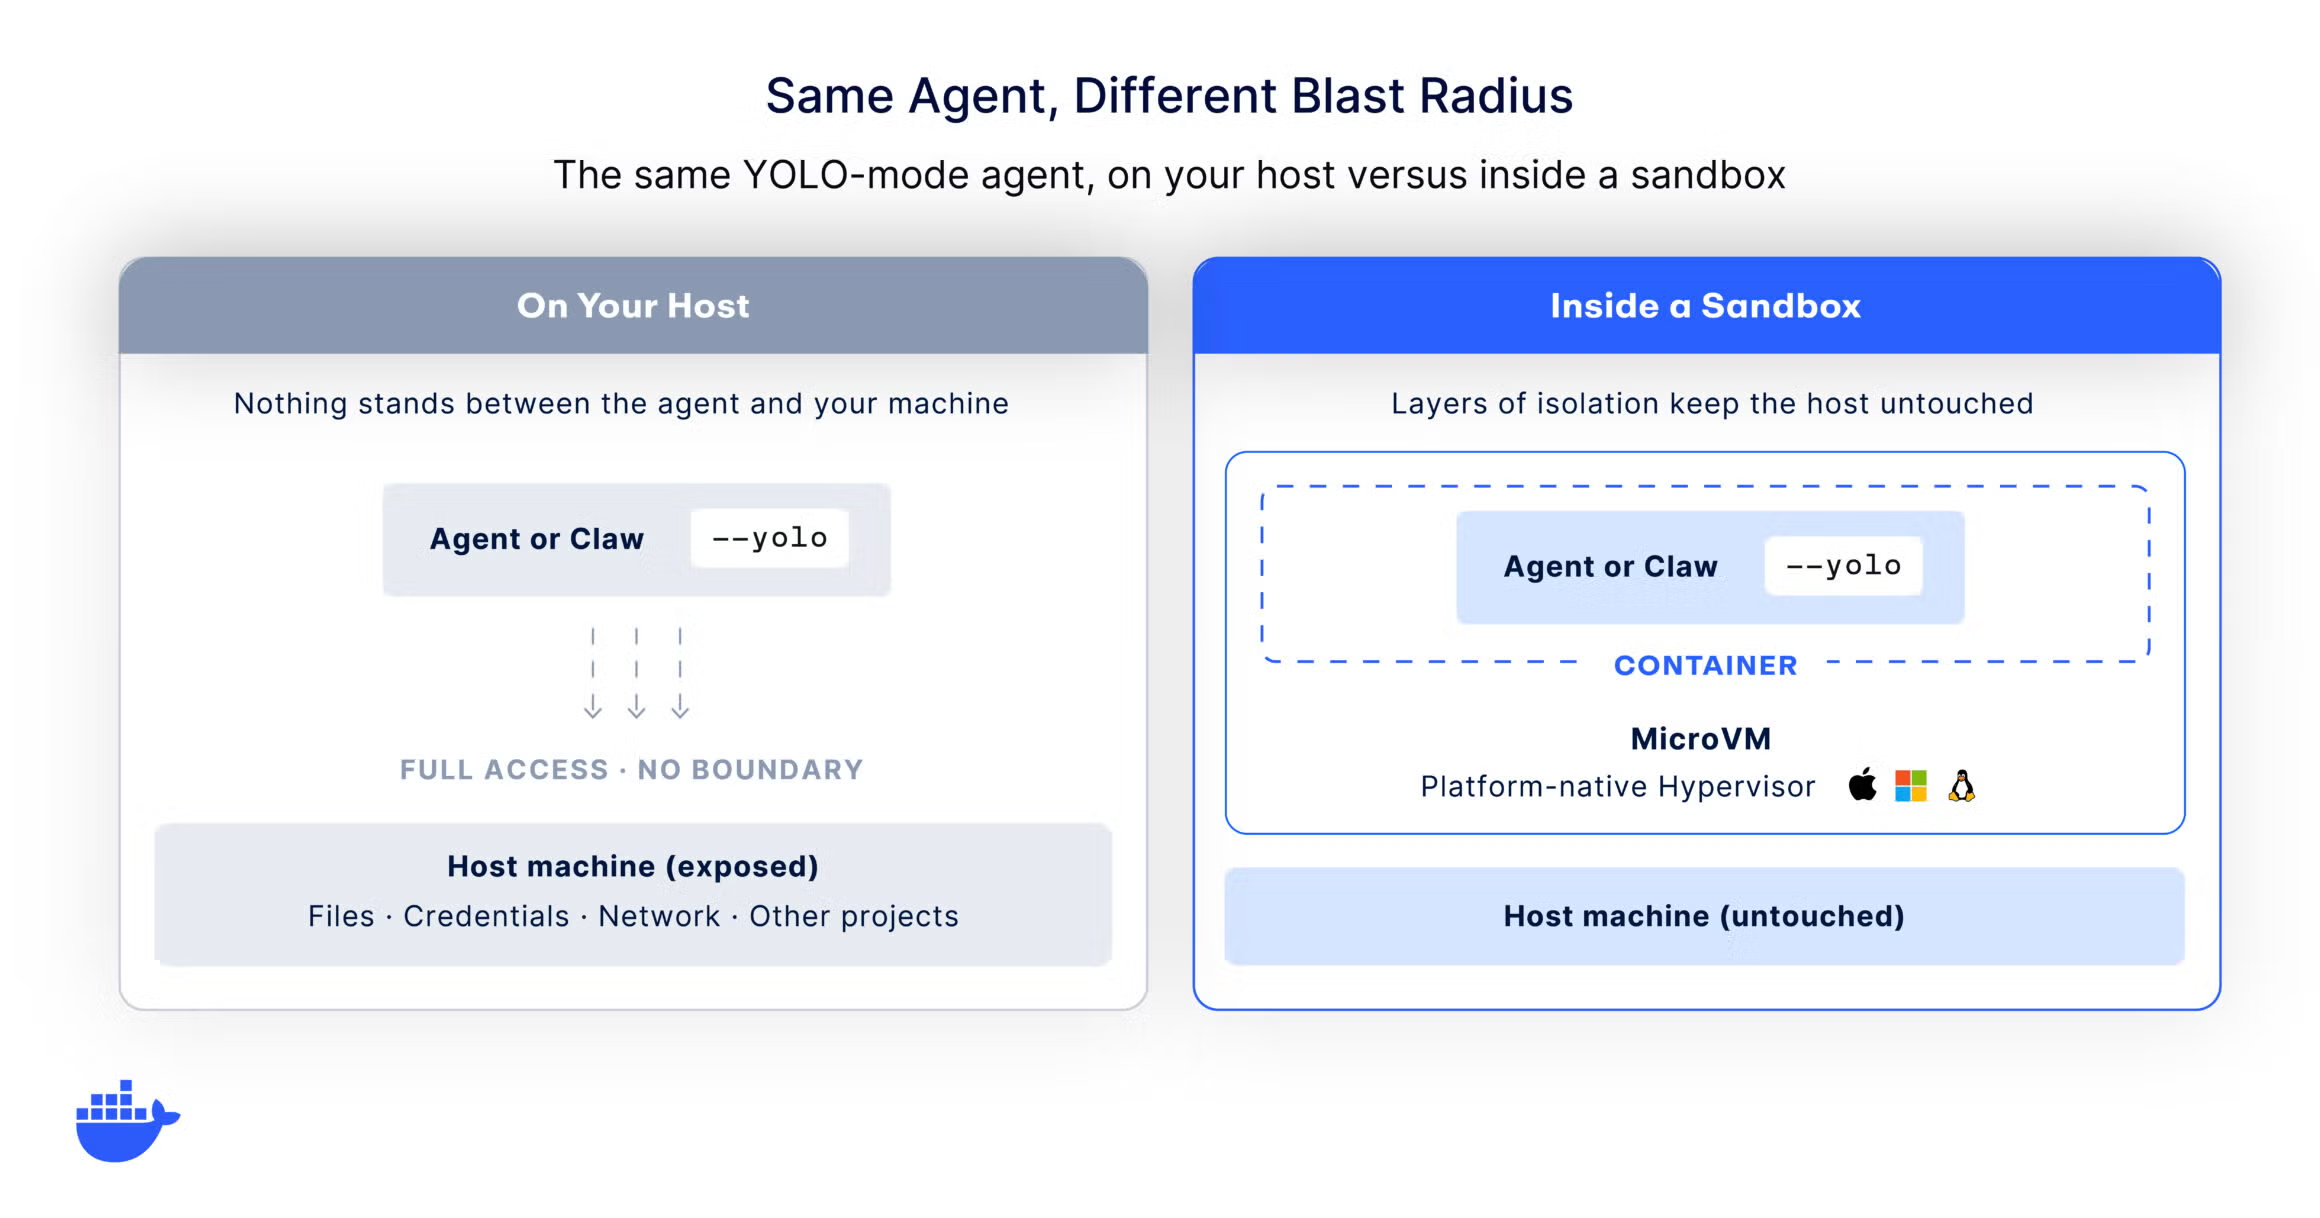
AI không chỉ xử lý dữ liệu, nó ngày càng được giao quyền quyết định: phê duyệt giao dịch, đánh giá tín dụng, chọn nhà cung cấp, sàng lọc hồ sơ. Nguy cơ ở đây không phải chuyện giả định: AI giúp doanh nghiệp tăng năng suất nhưng cũng kéo theo nguy cơ rò rỉ dữ liệu, lạm quyền truy cập và quyết định sai lệch. Một mô hình thiên lệch có thể loại bỏ khách hàng tốt, chấp nhận đối tác rủi ro, hoặc tạo ra chuỗi quyết định sai dẫn đến thiệt hại kinh tế lớn. Các “tác nhân AI” – phần mềm tự vận hành như một “nhân viên ảo” – càng làm rủi ro tăng lên. Mỗi tác nhân kế thừa toàn bộ quyền truy cập của tài khoản nó dùng; nó không cần phá vỡ bảo mật, chỉ việc đi qua những cánh cửa đã mở sẵn. Nếu doanh nghiệp không kiểm soát rủi ro AI bằng giới hạn quyền và cơ chế phê duyệt, họ đang cho phép một hệ thống tự lái ra quyết định trên tài sản của mình.
Khoảng trống quản lý: AI chạy nhanh hơn hệ thống kiểm soát
Vấn đề cốt lõi hiện nay không phải thiếu công nghệ, mà thiếu quản lý AI doanh nghiệp. Dữ liệu cho thấy chưa đầy 30% trách nhiệm về AI thuộc về giám đốc CNTT hoặc giám đốc công nghệ; chỉ khoảng 25% tổ chức có nhân sự chuyên trách quản lý AI và 17% giao việc này cho giám đốc an ninh thông tin. Khi quyền hạn và trách nhiệm giải trình chưa được phân định rõ, không ai thực sự “đứng mũi chịu sào” nếu hệ thống gặp trục trặc. Khảo sát với hơn 1.800 chuyên gia an ninh mạng cũng cho thấy chỉ 51% tham gia triển khai AI và 56% tham gia xây dựng chính sách điều chỉnh. Khoảng cách giữa tốc độ ứng dụng AI và tốc độ điều chỉnh hoạt động quản trị rủi ro đang khiến nhiều lãnh đạo rơi vào thế bị động: hệ thống đã chạy, dữ liệu đã vào, nhưng khung kiểm soát vẫn chưa hình thành.
Xây hệ thống kiểm soát: Quy trình, quyền hạn và giám sát liên tục
Muốn an toàn hệ thống AI, doanh nghiệp không thể trông chờ vào vài quy định rời rạc. Cần một hệ thống kiểm soát rủi ro AI gồm ba lớp. Lớp thứ nhất là quy trình: quy chuẩn minh bạch về dữ liệu được phép dùng, cách thẩm định nhà cung cấp AI bên ngoài trên cả khía cạnh kỹ thuật lẫn an toàn thông tin, cùng quy định rõ ràng về “AI ngầm” để nhân viên an tâm làm việc mà không gây rủi ro. Lớp thứ hai là quyền hạn: coi mỗi tác nhân AI như một danh tính riêng, gắn với một người chịu trách nhiệm, khoanh vùng các tình huống rủi ro cao và siết quyền truy cập tự động – điều mà 49% tổ chức đã bắt đầu làm, tăng mạnh từ 28% năm trước. Lớp thứ ba là giám sát: dùng chính AI cho các đầu việc thủ công trong khâu tuân thủ, để con người tập trung vào đánh giá và kiểm soát rủi ro. Kết luận đơn giản: AI chỉ an toàn khi được đặt trong một khung quản trị chủ động, không phải khi được thả tự do.