
AI agents trong doanh nghiệp: giá trị lớn và nguy cơ hỗn loạn
Quản lý AI agents trong doanh nghiệp là việc thiết lập cơ chế kiểm soát tác nhân từ nhiều nền tảng, bao gồm quyền truy cập dữ liệu, môi trường chạy, vòng đời sử dụng và chi phí, thông qua một lớp governance AI enterprise tập trung để giảm rủi ro bảo mật, tránh tràn lan như shadow IT và bảo đảm tuân thủ cho toàn tổ chức. Khi AI agents trở nên mạnh hơn và tự động hơn, câu hỏi không còn là “có dùng hay không”, mà là “ai quản lý, ở đâu và bằng cách nào”. Các đội CNTT đang đối mặt với tình trạng bùng nổ tác nhân không được kiểm soát, mỗi nhóm sản phẩm tự tạo agent theo nhu cầu riêng, dùng API khác nhau, quyền dữ liệu khác nhau, nhưng lại thiếu một bức tranh tổng thể để biết cái gì đang chạy, chạm vào dữ liệu nào và chịu chính sách nào. Nếu doanh nghiệp tiếp tục cho phép tình trạng này kéo dài, sự tiện lợi ngắn hạn sẽ nhanh chóng đổi thành hỗn loạn vận hành và rủi ro compliance dài hạn.
OpenAI Agents API: giảm gánh hạ tầng nhưng không giảm trách nhiệm
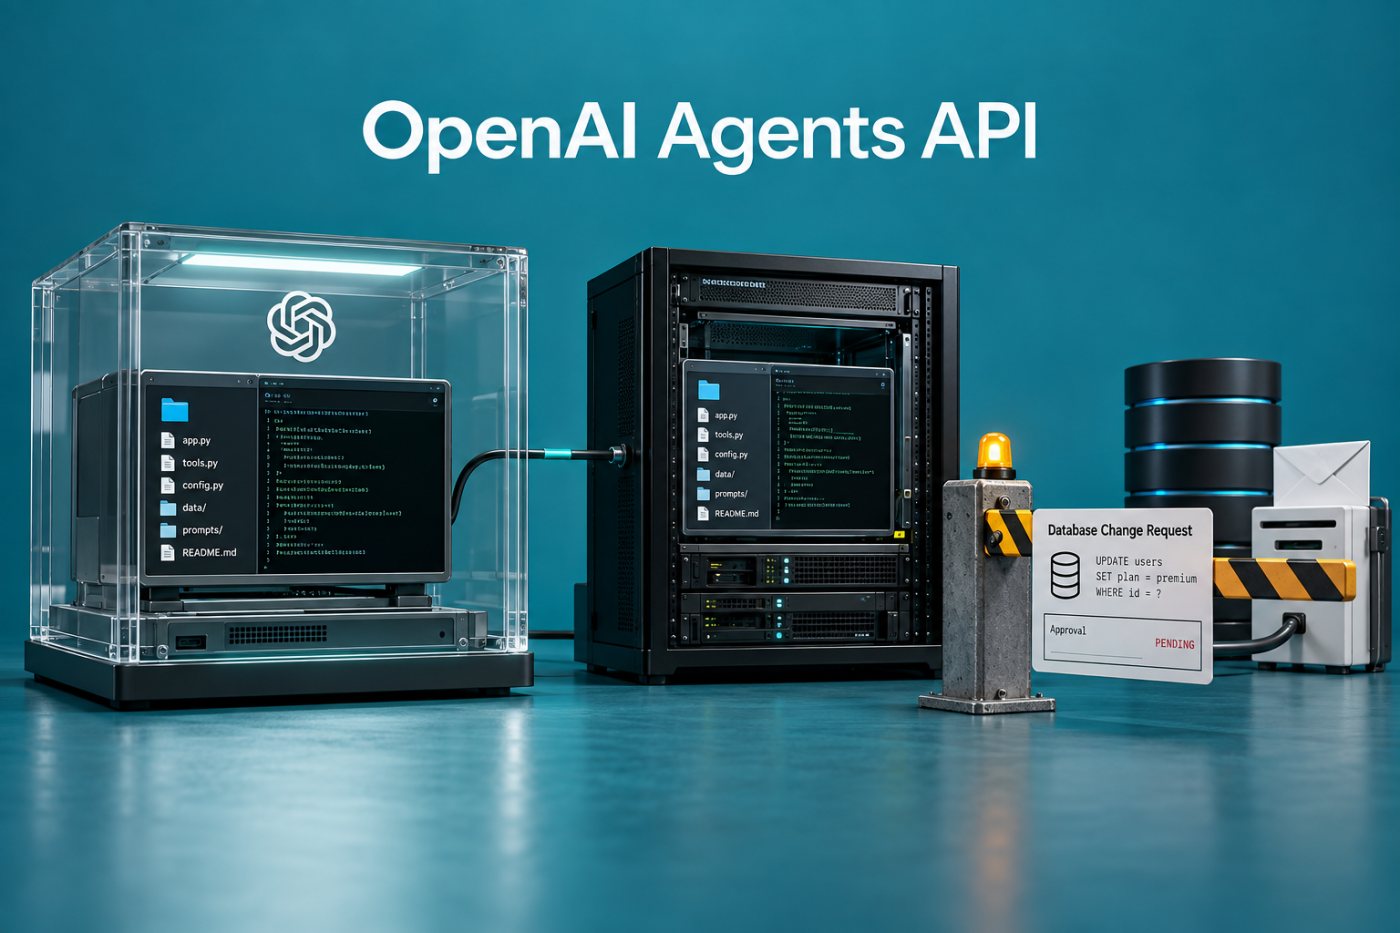
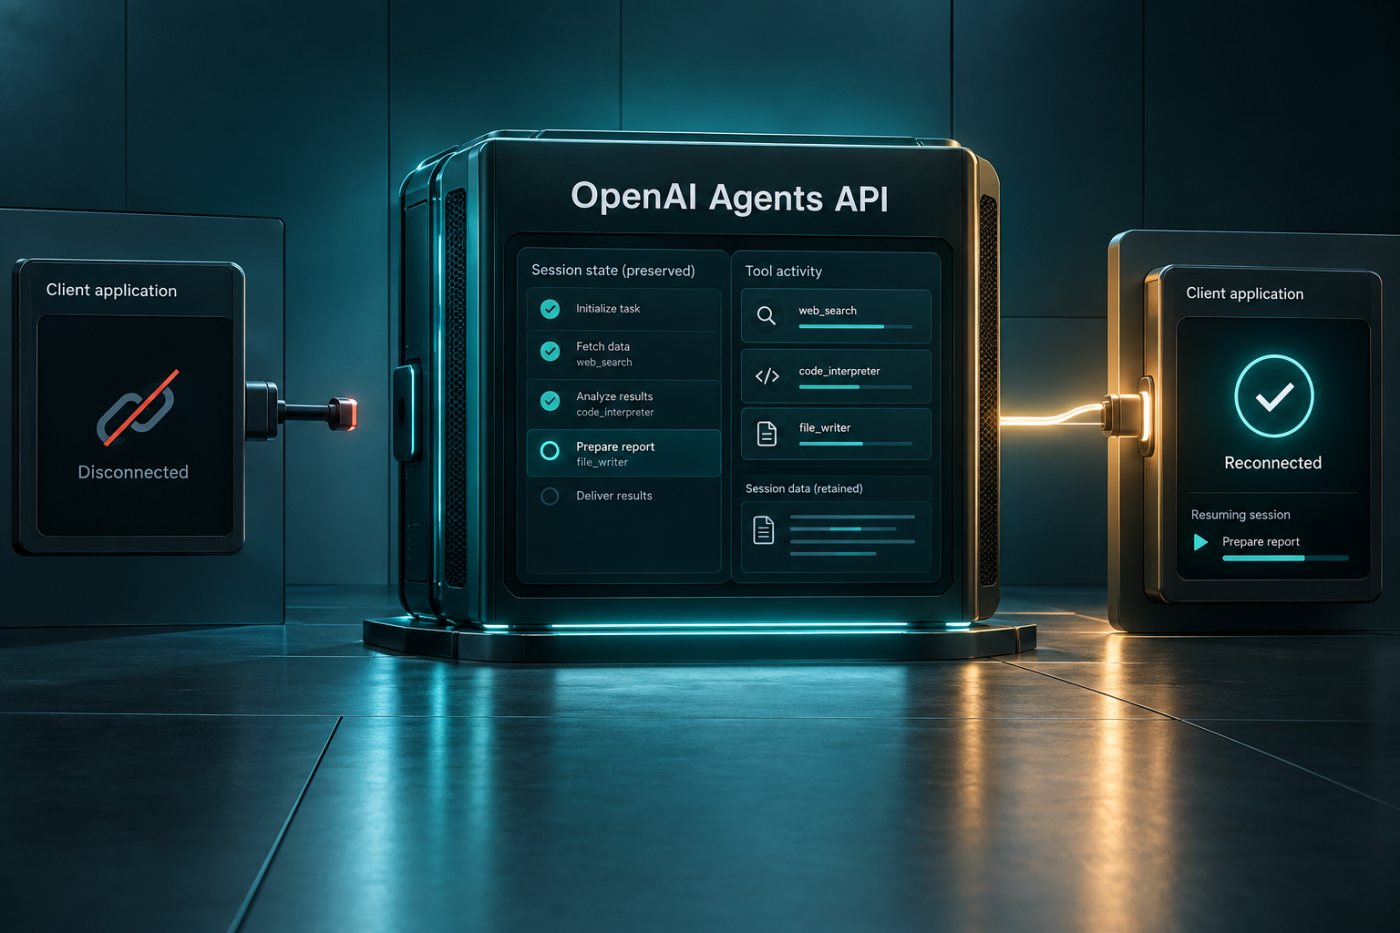
Ngày 10/9/2026, OpenAI mở Agents API ở trạng thái public beta cho nhà phát triển, biến lớp hạ tầng đứng sau Codex thành dịch vụ điều phối tác nhân đám mây có thể duy trì công việc trong nhiều ngày và tự thu gọn ngữ cảnh, điều phối subagent. Về mặt quản lý AI agents, đây là một bước tiến rõ ràng: OpenAI nhận quản lý phiên, vòng điều phối và việc khôi phục tác vụ, trong khi ứng dụng chỉ gửi nhiệm vụ và nhận sự kiện để tiếp tục hoặc điều chỉnh trên cùng một phiên. Điều đó giúp đội kỹ thuật không phải tự xây hệ thống lưu trạng thái, nối lại phiên gián đoạn hay theo dõi nhiều nhánh công việc; nhưng nó không lấy đi trách nhiệm governance. Nhà phát triển vẫn phải thiết kế sandbox, chọn môi trường chạy, thiết lập quyền truy cập công cụ và giới hạn chi phí, vì sandbox chỉ khoanh vùng nơi mã chạy, không quyết định tác nhân được phép làm gì với các hệ thống bên ngoài. Nếu agent có một công cụ có quyền gửi thư, ghi cơ sở dữ liệu hay triển khai phần mềm, hậu quả vẫn có thể vượt khỏi biên sandbox và đập thẳng vào hạ tầng doanh nghiệp.
Chính vì vậy, kiểm soát tác nhân không thể dừng ở việc “để OpenAI lo phần vòng lặp”. Quyền công cụ cần được xem như một lớp kiểm soát độc lập, với tài khoản dịch vụ tách riêng theo môi trường và mặc định chỉ cấp phạm vi tối thiểu. Những thao tác khó đảo ngược hoặc tác động ra ngoài môi trường chạy – xóa dữ liệu, phát hành mã, thay đổi quyền hay tạo nghĩa vụ tài chính – nên bị chặn tại cổng phê duyệt, nơi con người xem xét đề xuất, bằng chứng và quyết định cho phép hay không. Về chi phí, việc không thu phụ phí riêng cho lớp Agents API dễ tạo cảm giác “dịch vụ vòng lặp là miễn phí”, nhưng thực tế tổng chi phí vẫn tích lũy theo token, thời gian container, số lần gọi công cụ và số nhánh subagent. Nếu đội triển khai không đặt trần thời gian phiên, số lượt, độ đồng thời và ngân sách theo phiên hoặc người dùng, việc chuyển từ tác vụ ngắn sang vòng lặp dài sẽ biến hoá đơn API thành một quả bom chờ nổ. Và vì Agents API hiện vẫn là public beta, OpenAI nói sẽ tiếp tục điều chỉnh sản phẩm dựa trên phản hồi trước khi tiến tới khả dụng rộng rãi, chưa công bố lịch GA, nên doanh nghiệp cần coi giai đoạn này là thời gian thử nghiệm có giới hạn, không phải nền tảng ổn định để xây toàn bộ quy trình sản xuất.
Claude Code Projects: đội tác nhân trên cloud và bài toán kiểm soát nhóm
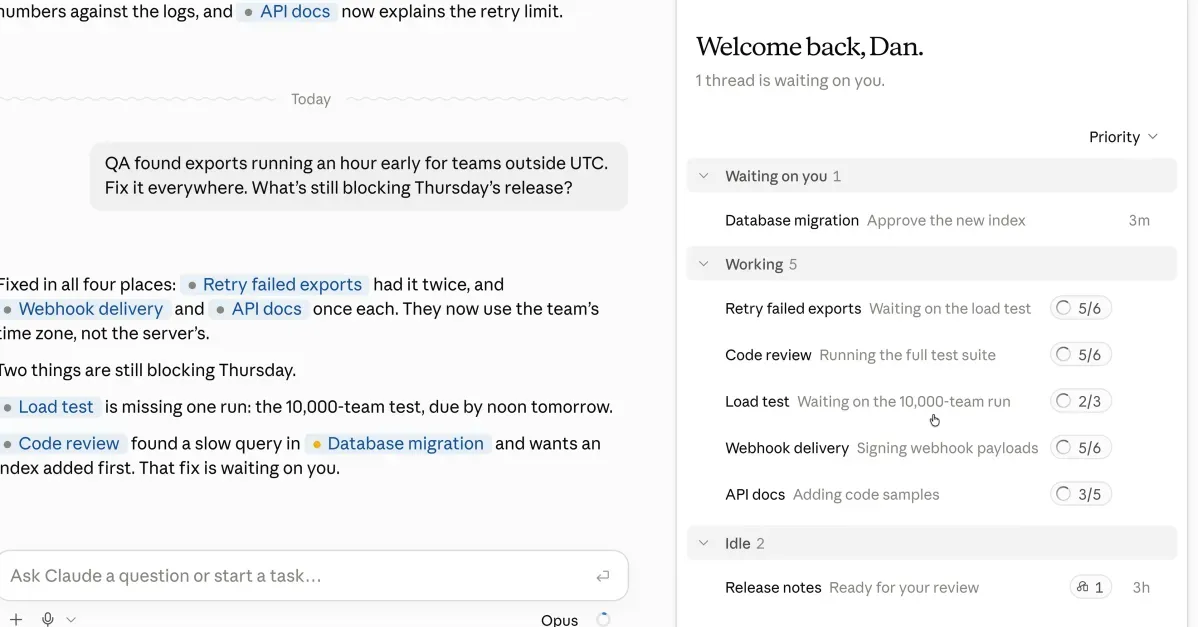
Trong khi OpenAI tập trung vào lớp điều phối vòng lặp, Claude Code chọn cách đưa cả một “đội” AI agents lên cloud trong một không gian tập trung. Tính năng projects được làm mới cho phép người dùng chạy nhiều agents “dưới cùng một mái nhà”, chia sẻ bộ nhớ, mục tiêu và thư viện tệp cùng artifacts. Mỗi project có các “threads” đảm nhiệm nhiệm vụ song song, được một “coordinator” điều phối và nếu hai thread đụng vào cùng một đoạn code thì xung đột được xử lý như một merge conflict thông thường. Về mặt trải nghiệm, users có thể tương tác từng thread hoặc theo dõi toàn bộ qua cửa sổ project chính, biến Claude Code thành nơi vừa coding vừa quản lý đội tác nhân ngay trên cloud. Đây là một hình mẫu rõ ràng cho tương lai quản lý AI agents: thay vì mỗi agent chạy rời rạc, doanh nghiệp sẽ có các “đội” tác nhân được gom theo dự án, cùng chia sẻ ngữ cảnh và tệp – rất tiện cho năng suất nhưng cũng mở rộng bề mặt rủi ro governance.
Điểm đáng chú ý là mỗi thread còn có thể tự chia nhỏ công việc bằng subagents, loops và workflows, giúp nhiệm vụ lớn hoàn thành nhanh hơn. Từ góc nhìn kiểm soát tác nhân, nghĩa là số đường thực thi, số lần gọi công cụ và số điểm có thể phát sinh lỗi hoặc vi phạm chính sách tăng lên theo cấp số nhân. Hiện tại, các threads chạy trên cloud và Anthropic cho biết hỗ trợ cho công cụ và mã nguồn chạy cục bộ sẽ xuất hiện “rất sớm”, đồng thời bản projects mới đang ở trạng thái beta cho một nhóm người dùng Claude Pro và Max, rồi sẽ mở rộng cho Pro, Max, Team, Enterprise, Cowork và cả các phiên chat Claude thông thường. Điều này đặt doanh nghiệp trước một lựa chọn: hoặc quản lý chặt ai được phép tạo project, cấu hình quyền truy cập repo, kiểm soát việc gắn công cụ bên ngoài và giới hạn số threads/subagents; hoặc chấp nhận rằng chỉ trong vài tháng, mình sẽ sở hữu một rừng “đội tác nhân” chạy song song trên cloud, mỗi đội lại có khả năng tự sinh thêm subagent mà không có một bản đồ governance rõ ràng. Ở đây, vấn đề không phải là Claude Code cung cấp quá nhiều tính năng, mà là phần lớn tổ chức chưa có khung governance AI enterprise đủ trưởng thành để đón nhận một kiến trúc tác nhân phức tạp như vậy.

Microsoft Agent 365: registry tập trung cho kỷ luật đa nền tảng
Nếu OpenAI và Claude Code cho thấy tương lai vận hành tác nhân, thì Microsoft Agent 365 đang đặt nền móng cho kỷ luật quản trị. Microsoft cảnh báo rằng khi tổ chức triển khai ngày càng nhiều AI agents trên các nền tảng khác nhau, đội CNTT thường không có cách tập trung để theo dõi, bảo vệ và quản lý chúng, dẫn tới rủi ro lỗ hổng bảo mật, vi phạm chính sách và tăng trưởng tác nhân không được kiểm soát tương tự shadow IT trong quá khứ. Để xử lý, hãng mở rộng Agent 365 với các kiểm soát quản trị mới, nổi bật là một registry tập trung cho AI agents. Registry này cho phép tổ chức đồng bộ tác nhân từ các môi trường như Amazon Bedrock, Google Vertex AI, Salesforce Agentforce và Databricks, tạo cho quản trị viên một lớp governance chung trên nhiều nền tảng AI. Về mặt quản lý AI agents, đây là sự thừa nhận rằng kỷ nguyên “mỗi vendor một góc” đã kết thúc: doanh nghiệp cần một bảng điều khiển trung tâm cho toàn bộ tác nhân, bất kể chúng sinh ra từ hệ sinh thái nào.
Không thể phủ nhận, Agent 365 Microsoft cố tình đánh đổi sự tiện lợi lấy tính kỷ luật: lớp kiểm soát mới hỗ trợ monitoring, luồng phê duyệt, cưỡng chế chính sách và quản lý vòng đời để giúp tổ chức duy trì chuẩn bảo mật và tuân thủ khi số lượng agents gia tăng. Đổi lại, improved oversight đi kèm thêm khối lượng công việc hành chính, luồng phê duyệt phức tạp hơn và yêu cầu quản lý chính sách chặt chẽ hơn. Với nhiều doanh nghiệp, đó là một cú sốc văn hoá: các nhóm sản phẩm quen với việc tạo agent tự do, gắn quyền dữ liệu rộng, nay phải “trình diện” tại registry, xin phê duyệt và chấp nhận chính sách chung. Nhưng nếu nhìn rộng hơn, không có lựa chọn nào khác: governance AI enterprise sẽ phải giống hệ thống quản trị tài khoản dịch vụ và ứng dụng nội bộ, với quy trình tạo–sửa–xoá, phân quyền, logging và kiểm tra định kỳ. Nếu doanh nghiệp không đầu tư vào tầng này, mọi nỗ lực tối ưu chi phí và hiệu năng ở tầng OpenAI Agents API hay Claude Code Projects chỉ là làm cho một hệ thống thiếu kỷ luật chạy nhanh hơn – và có thể gây hậu quả lớn hơn.
Từ sprawl tới kỷ luật: doanh nghiệp cần mô hình governance AI agents mới
Điểm chung của OpenAI Agents API, Claude Code Projects và Agent 365 Microsoft là đều đẩy doanh nghiệp đến một ngưỡng mới: AI agents không còn là vài chatbot rải rác, mà là hạ tầng tác nhân có vòng lặp dài, “đội” chạy trên cloud và hàng trăm agent đa nền tảng cùng tồn tại. Câu hỏi lớn không phải là công nghệ có đủ mạnh hay không, mà là tổ chức có đủ kỷ luật để quản lý hay không. Khi OpenAI nhận quản lý phần vòng lặp và session, Claude Code gom đội agents vào một project chia sẻ bộ nhớ, còn Microsoft đưa registry tập trung cho nhiều nền tảng, doanh nghiệp buộc phải xây một khung quản lý AI agents rõ ràng: ai có quyền tạo agent, agent nào phải đăng ký, quyền công cụ nào được phép cấp, tác vụ nào phải có phê duyệt người, và trace/log nào bắt buộc phải giữ lại để nối hoá đơn với nguyên nhân sử dụng.
Thực tế, IT teams đang đối mặt với thách thức mới từ sự bùng nổ AI agents không được kiểm soát: quản trị viên mất dần khả năng nhìn thấy tác nhân nào đang chạy, chúng truy cập dữ liệu nào và có tuân thủ yêu cầu tổ chức hay không. Nếu tiếp tục để tình trạng này giống như thời kỳ shadow IT – ứng dụng tự phát, tài khoản dịch vụ “bí mật”, không ai chịu trách nhiệm – doanh nghiệp sẽ trả giá bằng cả rủi ro bảo mật lẫn rủi ro pháp lý. Con đường hợp lý là chấp nhận rằng governance AI enterprise là việc khó, tốn thêm công sức và thủ tục, nhưng là tầng nền bắt buộc nếu muốn AI agents đi từ giai đoạn thử nghiệm sang vai trò hạ tầng sản xuất. Kết luận ở đây khá thẳng thắn: ai kiểm soát tác nhân thì người đó kiểm soát rủi ro. Doanh nghiệp nào sớm xây registry, chính sách và cổng phê duyệt cho AI agents sẽ là doanh nghiệp giữ được trật tự trong kỷ nguyên tác nhân tự động mới.