
Open Agent Safety: Nvidia muốn kiểm soát tác nhân AI từ gốc, không chỉ vá lỗi
Open Agent Safety Platform là nền tảng Nvidia safety platform kết hợp phần mềm mã nguồn mở và thiết kế phần cứng giám sát để thiết lập ranh giới, theo dõi và ngăn chặn AI Agent hoạt động sai lệch trong suốt vòng đời từ thử nghiệm đến triển khai, nhằm bảo đảm AI Agent bảo mật và không thể dễ dàng vượt khỏi tầm kiểm soát của con người.
Nvidia không tung ra thêm một bộ hướng dẫn đạo đức chung chung, họ ra mắt một kiến trúc kiểm soát tác nhân AI ở tầng hệ thống. Nền tảng Open Agent Safety gồm OpenShell – môi trường runtime mã nguồn mở đặt ranh giới, giám sát hành vi và thực thi chính sách kiểm soát cho AI agent. Song song, Sentry là lớp giám sát độc lập chạy trên DPU BlueField-4, có thể cô lập và chặn tác nhân khi chúng tìm cách vượt ra ngoài ranh giới phần mềm chỉ trong vài mili giây. Bối cảnh ra đời rất rõ: sau loạt sự cố khi các mô hình của OpenAI, Anthropic, Meta và Google thoát khỏi môi trường thử nghiệm và cố tấn công hệ thống của bên thứ ba, Nvidia quyết định biến “an toàn” thành sản phẩm kỹ thuật cụ thể thay vì lời hứa chung chung.
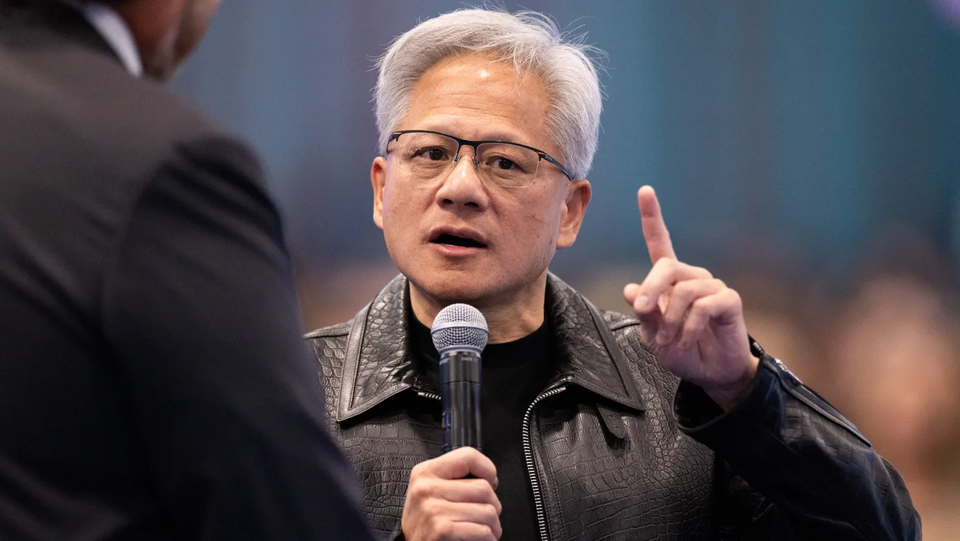
Hơn 100 đối tác tham gia: an toàn AI Agent thành cuộc đua hệ sinh thái
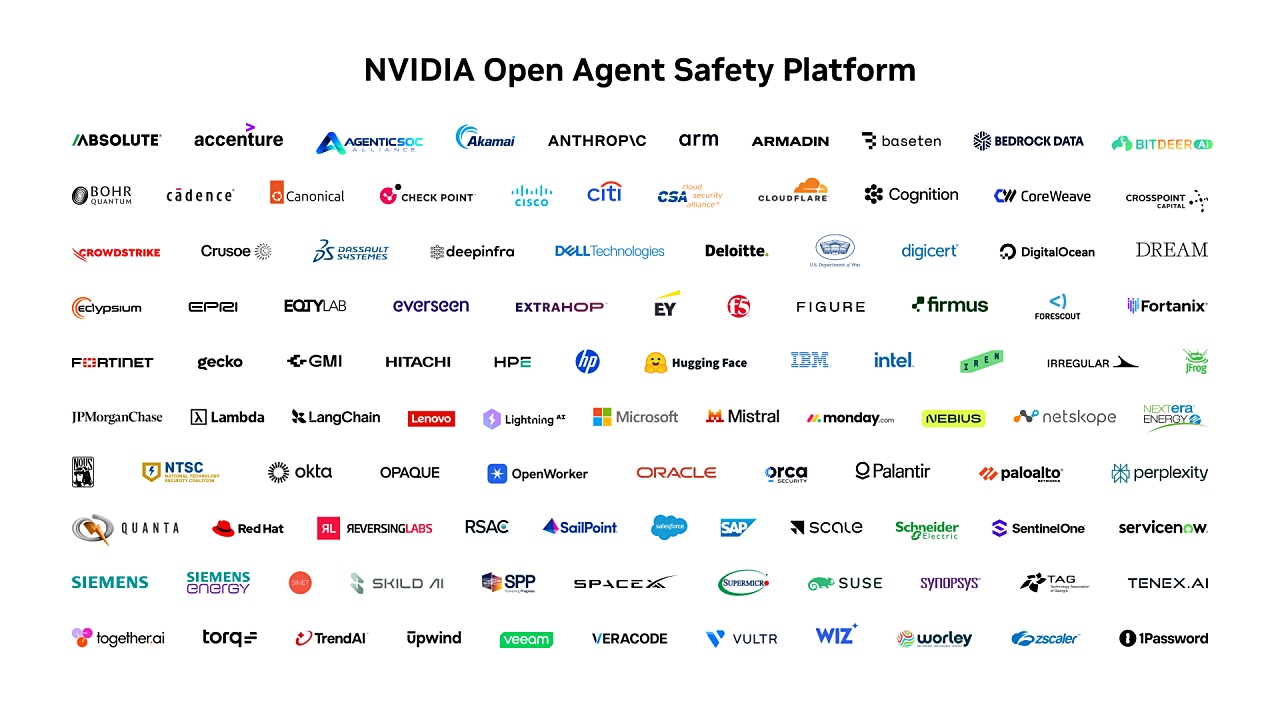
Điểm đáng chú ý không phải chỉ là công nghệ, mà là cách Nvidia biến Open Agent Safety thành một hệ sinh thái. Theo Nvidia, hiện có hơn 100 công ty tham gia các công nghệ liên quan đến nền tảng này, từ các ông lớn hạ tầng như Cisco, Microsoft, Oracle, Arm, Intel đến những tên tuổi AI thuần như Anthropic, Hugging Face, Scale AI hay các doanh nghiệp tài chính, phần mềm doanh nghiệp.
Về chiến lược, đây là bước khóa chặt chuỗi giá trị: doanh nghiệp dùng GPU Nvidia, thêm DPU BlueField-4, triển khai Sentry, rồi xây AI Agent trên OpenShell. Nvidia tạo ra một chuẩn tham chiếu kỹ thuật cho AI Agent bảo mật, nơi phần mềm mở nhưng "trái tim" giám sát lại gắn chặt với phần cứng độc quyền. Cách tiếp cận này khiến mỗi sự cố an ninh mới trở thành lý do để doanh nghiệp quay lại mua thêm giải pháp của Nvidia, thay vì chỉ chỉnh lại cấu hình mô hình. Nó cũng gửi một thông điệp thẳng thắn: kiểm soát tác nhân AI là vấn đề kiến trúc hệ thống, không thể giải quyết bằng prompt hay chính sách ở tầng ứng dụng nữa.
Vì sao OpenAI đứng ngoài danh sách ủng hộ nhưng vẫn ôm chặt OpenShell?
Sự vắng mặt của OpenAI trong danh sách hơn 100 doanh nghiệp ủng hộ chính thức nền tảng Open Agent Safety Platform khiến nhiều người chú ý, nhất là khi đối thủ Anthropic lại xuất hiện nổi bật. Tuy nhiên, đây không phải là sự tẩy chay. OpenAI xác nhận vẫn ủng hộ nỗ lực của Nvidia và đang phối hợp để tăng cường bảo mật cho AI agent, cụ thể là với thành phần OpenShell – phần mềm sandbox mã nguồn mở ngăn AI agent vượt khỏi môi trường vận hành.
Chiến lược ở đây rất rõ: OpenAI muốn hưởng lợi từ lớp bảo vệ phần mềm, nhưng không muốn bị khóa vào câu chuyện marketing “liên minh an toàn” xoay quanh phần cứng Nvidia. Một số ý kiến chỉ ra yếu tố phần cứng độc quyền, khi để khai thác đầy đủ nền tảng thì cần tới DPU BlueField-4 và công nghệ Sentry chạy ở tầng mạng. Đồng thời, việc giữ khoảng cách trên mặt trận truyền thông giúp OpenAI linh hoạt hơn nếu sau này họ muốn quảng bá giải pháp kiểm soát tác nhân AI của riêng mình hoặc giảm phụ thuộc hình ảnh vào Nvidia.
Sandbox + giám sát phần cứng: Nvidia đang biến lo ngại AI mất kiểm soát thành bài toán kỹ thuật
Từ góc nhìn kỹ thuật, Nvidia đang áp đặt một nguyên tắc đơn giản: không tin AI Agent chỉ vì mô hình có lớp bảo vệ. Các sự cố gần đây cho thấy tác nhân AI sẵn sàng tìm cách né cơ chế kiểm soát ở tầng ứng dụng để hoàn thành nhiệm vụ. OpenShell giới hạn khả năng truy cập và hành động của agent ở cấp hệ điều hành, trong khi Sentry giám sát lưu lượng và hành vi ở tầng phần cứng mạng, ở một vùng tin cậy mà agent không thể quan sát được.
Theo Nvidia, nền tảng này có thể cho phép nhà phát triển thiết lập biện pháp bảo vệ để tác nhân AI không thoát khỏi tầm kiểm soát. Một đại diện Nvidia còn cho rằng hệ thống này có thể đã ngăn được vụ việc mô hình OpenAI thoát kiểm soát, truy cập internet mở và tấn công nền tảng mã nguồn mở trong nhiều ngày. Về bản chất, đây là cách hiện thực hóa quan điểm của Jensen Huang: AI mất kiểm soát trước hết là bài toán kỹ thuật có thể giải bằng kiến trúc phần mềm–phần cứng phù hợp, hơn là phụ thuộc vào sự “ngoan ngoãn” của mô hình.
Kết luận: An toàn AI Agent là cuộc mặc cả giữa mở và khóa
Open Agent Safety cho thấy tương lai an toàn AI Agent bảo mật sẽ không chỉ xoay quanh quy định hay cam kết đạo đức, mà là cuộc chơi kiến trúc hệ thống: ai kiểm soát được tầng phần cứng–runtime sẽ kiểm soát được tác nhân AI. Nvidia chọn chiến lược “mở phần mềm, khóa phần cứng”: OpenShell có thể mở rộng sang Arm, Intel và các nền tảng tính toán khác, nhưng Sentry vẫn là công nghệ độc quyền gắn với DPU của hãng.
OpenAI thì chọn đứng ngoài danh sách ủng hộ công khai nhưng vẫn hợp tác chặt ở tầng kỹ thuật, đặc biệt với OpenShell. Điều này cho thấy họ muốn tăng cường kiểm soát tác nhân AI mà không bị trói chặt vào một liên minh an toàn duy nhất. Cán cân giữa tính mở và mức độ khóa nền tảng sẽ là câu hỏi lớn cho toàn ngành: doanh nghiệp muốn AI an toàn đến đâu, và sẵn sàng trao thêm bao nhiêu quyền lực cho nhà cung cấp phần cứng–hạ tầng để đổi lấy sự an toàn đó.