
SIMO là gì và vì sao 6.300 tỷ đồng được “cứu” kịp thời?
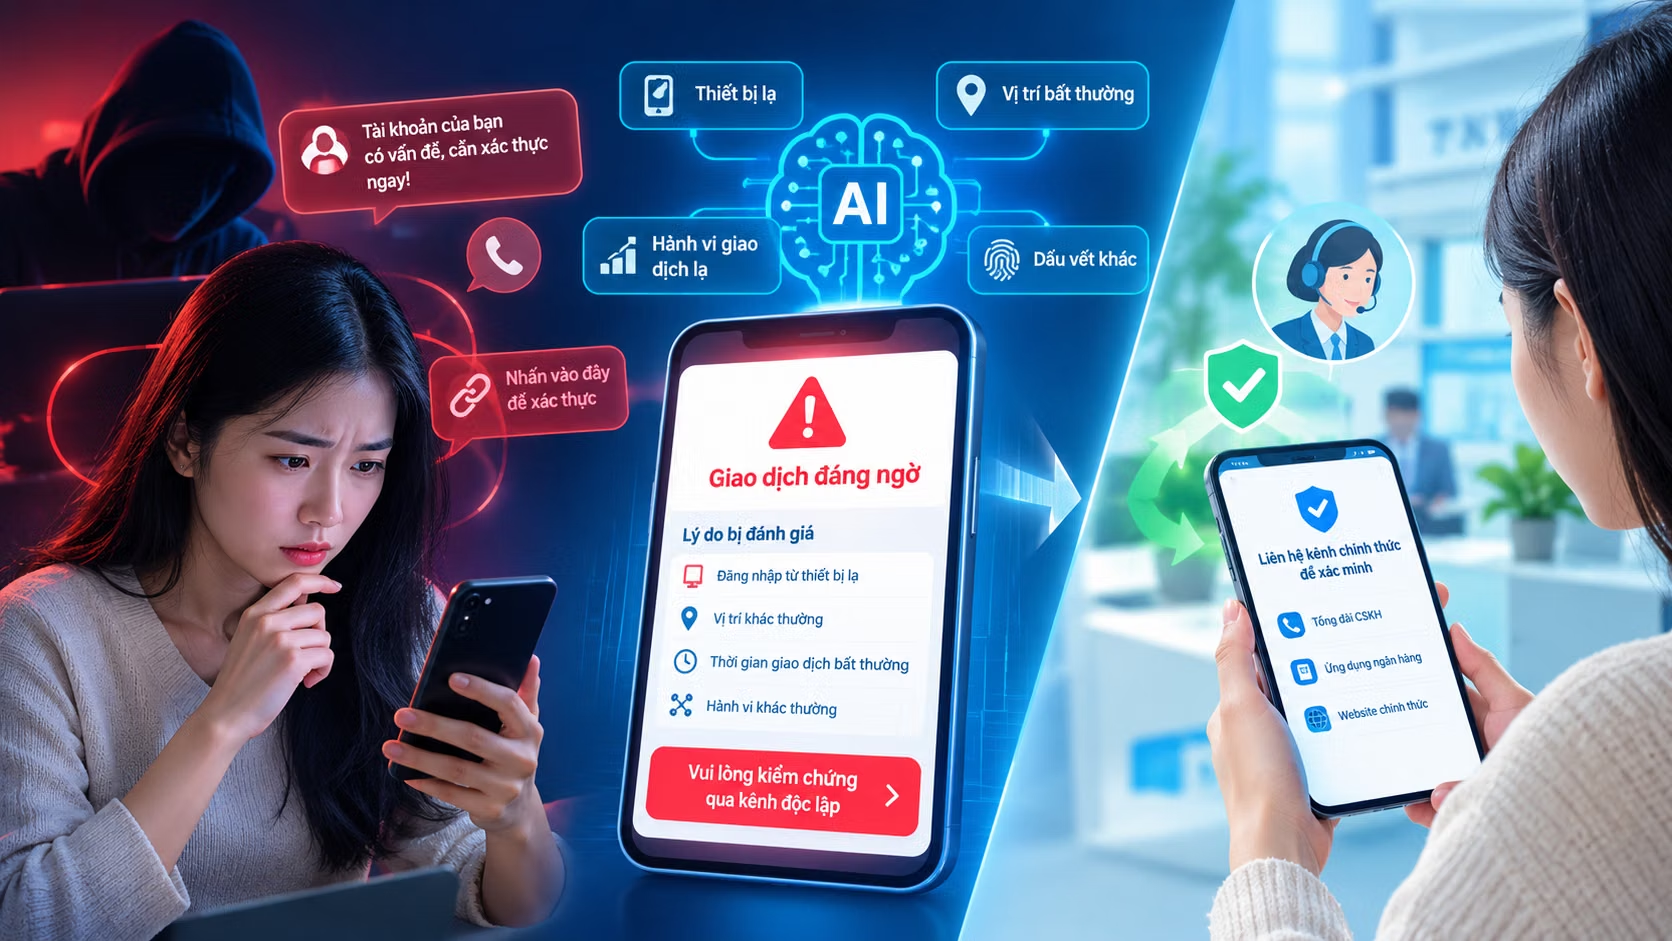
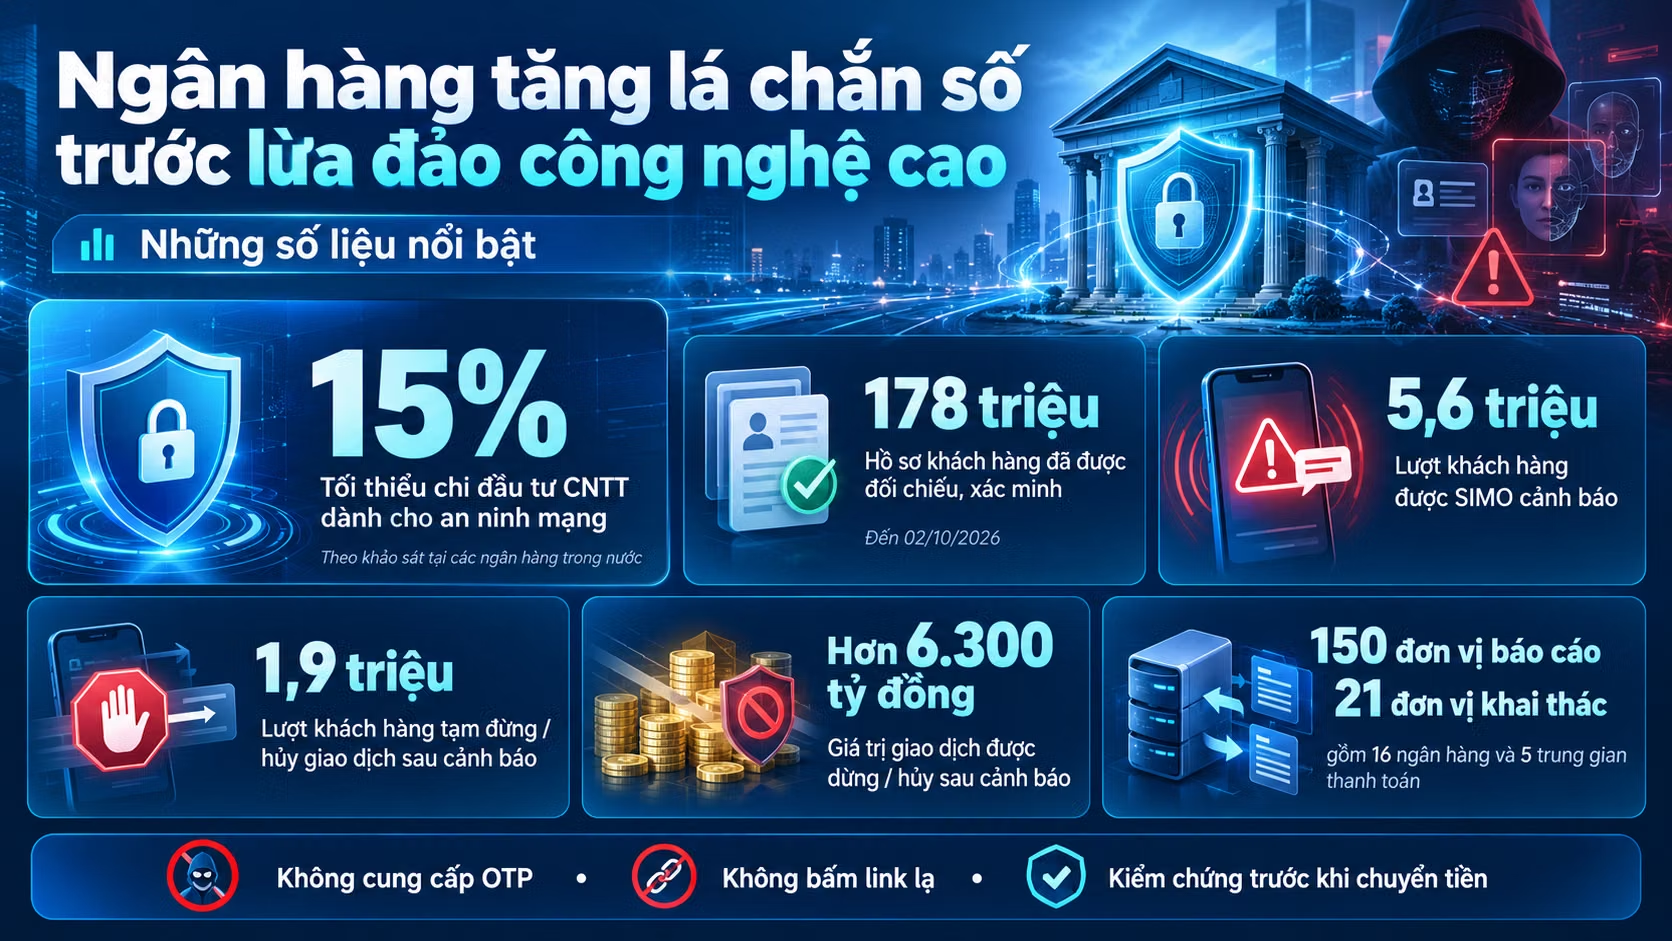
Hệ thống phát hiện lừa đảo trong ngân hàng là tập hợp các công cụ công nghệ và quy trình giám sát giao dịch theo thời gian thực, phân tích hành vi bất thường, đối chiếu dữ liệu liên ngân hàng và với cơ quan chức năng, nhằm cảnh báo giao dịch ngân hàng có dấu hiệu gian lận và hỗ trợ khách hàng kịp thời tạm dừng hoặc hủy giao dịch đáng ngờ trước khi tiền bị chiếm đoạt. Một ví dụ điển hình là hệ thống SIMO – Hệ thống thông tin hỗ trợ quản lý, giám sát và phòng ngừa rủi ro gian lận – đang được Ngân hàng Nhà nước triển khai như “trung tâm thần kinh” của phòng chống gian lận trực tuyến trong toàn ngành. Theo Ngân hàng Nhà nước, SIMO đã gửi cảnh báo đến hơn 5,6 triệu lượt khách hàng về các giao dịch có dấu hiệu bất thường. Điều đáng nói không chỉ là số lượng cảnh báo, mà là hành động sau đó: hơn 1,9 triệu lượt khách hàng đã quyết định tạm dừng hoặc hủy bỏ giao dịch, với tổng giá trị hơn 6.300 tỷ đồng được giữ lại trong tài khoản thay vì chảy vào túi tội phạm. Đây là bằng chứng rõ ràng rằng khi công nghệ cảnh báo gặp đúng lúc và khách hàng chịu dừng tay, hệ thống phát hiện lừa đảo không còn là khẩu hiệu mà trở thành lá chắn tài chính hữu hiệu.
AI, deepfake và cuộc đua giữa tội phạm công nghệ cao với ngân hàng
Điểm đáng lo không phải là ngân hàng thiếu công nghệ, mà là tội phạm công nghệ cao đang tăng tốc dùng AI và deepfake để tấn công nhanh hơn, tinh vi hơn. Tại cuộc họp báo về điều hành chính sách tiền tệ và hoạt động ngân hàng 9 tháng đầu năm, Cục Công nghệ thông tin Ngân hàng Nhà nước cho biết tội phạm liên tục thay đổi thủ đoạn, từ giả mạo hình ảnh, giọng nói đến phát tán ứng dụng, đường dẫn độc hại nhằm chiếm quyền điều khiển thiết bị của người dùng. Nguy hiểm hơn, chúng còn tìm cách can thiệp phần cứng, phần mềm thiết bị di động để vượt qua lớp xác thực sinh trắc học vốn được xem là “hàng rào cuối cùng” của an ninh mạng ngân hàng. Trong bối cảnh đó, SIMO chỉ là một mảnh ghép trong bức tranh phòng chống gian lận trực tuyến: nếu người dùng vẫn tin tuyệt đối vào “đúng số, đúng giọng, đúng mặt”, mọi hệ thống phát hiện lừa đảo đều có thể bị vô hiệu chỉ bằng một cú nhấn xác nhận chuyển tiền.
15% ngân sách công nghệ cho an ninh mạng: Chi nhiều đã đủ an toàn?
Các ngân hàng trong nước đang chi tối thiểu khoảng 15% tổng đầu tư công nghệ thông tin cho an ninh mạng ngân hàng. Con số này cho thấy ngành tài chính đã chấp nhận thực tế: bảo vệ hệ thống giờ là khoản chi bắt buộc, không phải “phụ lục” trong chiến lược số hóa. Nhưng chi nhiều không đồng nghĩa an toàn nếu tiền chỉ dồn vào thiết bị, phần mềm mà bỏ qua con người và quy trình. Ngân hàng Nhà nước yêu cầu các tổ chức tín dụng triển khai nhiều lớp bảo vệ từ hạ tầng, ứng dụng, cơ sở dữ liệu đến dịch vụ trực tuyến; tăng cường giám sát, kiểm thử xâm nhập, diễn tập ứng cứu sự cố. Song song, toàn ngành đã đối chiếu, xác minh hơn 178 triệu hồ sơ khách hàng với Cơ sở dữ liệu quốc gia về dân cư, đạt 100% tài khoản phát sinh giao dịch trên kênh số được xác thực bằng dữ liệu chính chủ. Đây là bước đi đúng hướng: an ninh mạng ngân hàng phải bắt đầu từ việc biết chắc “ai đang ở phía bên kia màn hình” trước khi nghĩ đến việc chặn tấn công từ bên ngoài.
Từ cảnh báo đến hành động: khách hàng có đang tận dụng hết lá chắn SIMO?
SIMO có thể phát hiện và cảnh báo giao dịch đáng ngờ, nhưng quyết định cuối cùng vẫn nằm ở tay khách hàng. Thực tế cho thấy hơn 1,9 triệu lượt khách hàng đã chọn tạm dừng hoặc hủy giao dịch sau cảnh báo, bảo vệ được hơn 6.300 tỷ đồng. Đây là minh chứng rằng khi người dùng tin và làm theo cảnh báo giao dịch ngân hàng, hệ thống phát hiện lừa đảo phát huy tối đa hiệu quả. Tuy vậy, vẫn còn một bộ phận người dùng bỏ qua cảnh báo vì tâm lý chủ quan, bị thúc giục, đe dọa hoặc yêu cầu giữ bí mật từ kẻ lừa đảo. Khuyến nghị từ cơ quan quản lý rất rõ: dù thấy đúng số, nghe đúng giọng, nhìn đúng mặt, người dân vẫn phải kiểm chứng qua kênh liên lạc độc lập trước khi chuyển tiền hoặc cung cấp thông tin. Nếu đã lỡ cung cấp dữ liệu hoặc chuyển tiền nghi vấn, khách hàng cần lập tức liên hệ ngân hàng để khóa tài khoản, tra soát giao dịch và đồng thời trình báo cơ quan công an, lưu giữ mọi bằng chứng liên quan.
Kết luận: Công nghệ đã đi trước một bước, người dùng có dám dừng tay một nhịp?
Nhìn vào những con số của SIMO, có thể nói hệ thống phát hiện lừa đảo của ngành ngân hàng đang phát huy tác dụng: hàng triệu cảnh báo được gửi đi, hàng nghìn tỷ đồng được giữ lại, tỷ lệ đầu tư cho an ninh mạng ngân hàng được nâng lên mức tối thiểu 15% ngân sách công nghệ. Nhưng cuộc chiến phòng chống gian lận trực tuyến không thể kết thúc chỉ bằng các bản nâng cấp phần mềm. Tội phạm công nghệ cao sẽ tiếp tục dùng AI, deepfake và lỗ hổng trên thiết bị người dùng để tấn công. Ngân hàng sẽ tiếp tục mở rộng SIMO, hoàn thiện quy định kỹ thuật và phối hợp chặt chẽ với cơ quan công an để cảnh báo, ngăn chặn giao dịch gian lận trong tương lai. Câu hỏi còn lại thuộc về mỗi khách hàng: khi màn hình hiện cảnh báo đỏ, bạn chọn nhấn “Tiếp tục” hay dừng lại một nhịp để kiểm chứng? Trong kỷ nguyên lừa đảo số, quyết định đó có thể là ranh giới giữa mất trắng và an toàn tài chính.