
Phishing Microsoft 365 thời passkey: Vấn đề không còn ở mật khẩu
Chiến dịch phishing nhắm vào người dùng Microsoft 365 hiện nay là những cuộc tấn công có chủ đích, trong đó kẻ xấu giả mạo bộ phận IT và trang đăng nhập để đánh lừa nhân viên gõ thông tin đăng nhập, mã MFA hoặc xác nhận passkey trên các trang giả, từ đó chiếm quyền truy cập tài khoản công ty và đánh cắp dữ liệu lưu trên đám mây. Microsoft 365 đang hứng chịu hàng loạt cuộc tấn công có mục tiêu duy nhất là lộ thông tin đăng nhập, sau đó dùng lại để phục vụ đánh cắp dữ liệu doanh nghiệp.
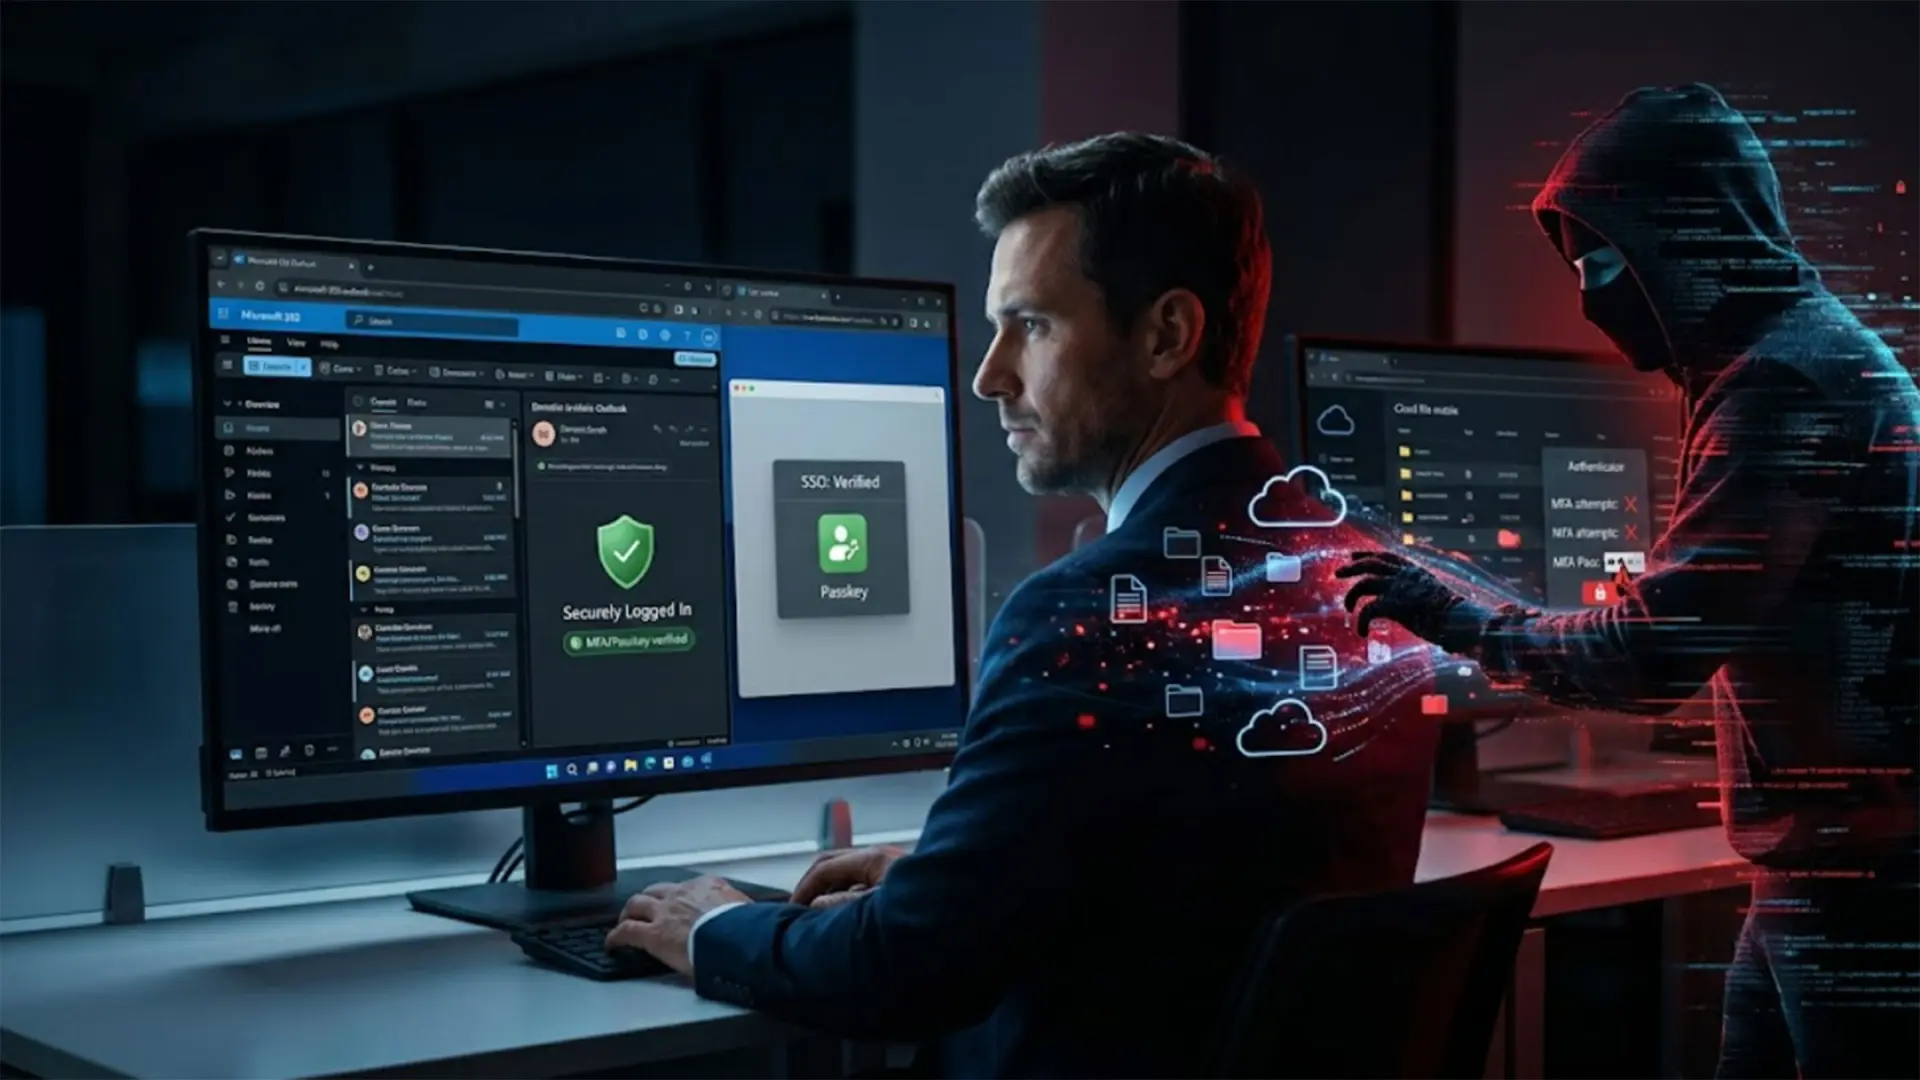
Điểm đáng lo nhất: đây không còn là những email spam cẩu thả. Các chiến dịch như BigBear 2.0 và PREY-0058 được xây dựng như một “dây chuyền công nghiệp” phishing-as-a-service, có bảng điều khiển, proxy kẻ tấn công ở giữa (AiTM) và kịch bản giả mạo chăm chút. Passkey được quảng bá như vũ khí chấm dứt trộm mật khẩu, nhưng kẻ tấn công đã đổi chiến thuật: thay vì ăn trộm mật khẩu, chúng đánh vào quyết định của con người – tức là bạn. Passkeys khiến việc trộm mật khẩu trở nên vô nghĩa, nên tin tặc bắt đầu dụ người dùng xác thực trên máy tính do chúng kiểm soát.

BigBear 2.0, PREY-0058 và trò lừa giả mạo IT: Kịch bản tinh vi đến mức nào?
Điểm chung của hai chiến dịch BigBear 2.0 và PREY-0058 là kịch bản giả mạo IT nội bộ cực kỳ thuyết phục. Tội phạm gọi điện, nhắn Teams hoặc gửi email, tự xưng là helpdesk được “giao nhiệm vụ xử lý gấp” một vấn đề tài khoản. Sau đó, chúng hoặc dụ nhân viên cho điều khiển máy từ xa, hoặc mở một trang đăng nhập Microsoft 365 giả và yêu cầu đăng nhập lại để “khắc phục sự cố”. Khi nạn nhân gõ tài khoản, mật khẩu, mã 2FA trên trang giả này, toàn bộ thông tin được chuyển về hạ tầng BigBear 2.0, vốn cài sẵn proxy kẻ tấn công ở giữa để chặn mật khẩu, mã MFA và cookie phiên.
CloudSEK ghi nhận BigBear 2.0 đã dùng để trích xuất hơn 5.000 bản ghi thông tin, bao gồm 474 phiên đăng nhập đã vượt qua MFA, 1.032 mật khẩu dạng text và 4.148 cookie phiên, ảnh hưởng tới 3.331 địa chỉ IP nạn nhân tại hơn 40 quốc gia. Cùng lúc, một chiến dịch khác dựa trên giả mạo IT gọi điện yêu cầu người dùng “cập nhật passkey hoặc MFA để tránh gián đoạn công việc”, sau đó gửi SMS kèm link tới trang đăng nhập Microsoft giả nhưng thực chất là site AiTM để cướp quyền truy cập. Đây là phishing Microsoft 365 ở đẳng cấp “kịch bản xã hội”, không còn là vài dòng email sơ sài.
Passkey, MFA và cảnh báo giả mạo: Vì sao bảo mật mạnh vẫn bị qua mặt?
Về lý thuyết, tấn công passkey và MFA phải khó hơn nhiều so với trộm mật khẩu thông thường: passkey và các cơ chế FIDO2/WebAuthn gắn chặt việc xác thực với website hợp lệ nên không thể đơn giản chuyển tiếp cho kẻ tấn công. Nhưng thực tế, kẻ xấu đã chọn con đường ít bị phòng thủ nhất: giả mạo con người. Chúng đầu tư nghiên cứu trước về nạn nhân – vị trí, phòng ban, số điện thoại – rồi dựng kịch bản gọi điện như IT nội bộ yêu cầu “cập nhật passkey hoặc MFA ngay để tránh gián đoạn hoạt động”.
Cảnh báo MFA giả mạo được gửi qua SMS, email, thậm chí từ những tài khoản nội bộ đã bị chiếm, khiến cảnh báo trông như thông điệp chính thức. Nạn nhân thấy pop-up, tin nhắn bảo mật, tưởng đang bảo vệ tài khoản công ty nhưng thực ra là đang xác thực cho máy chủ của kẻ tấn công. Khi AiTM đứng giữa, nó nhận được toàn bộ luồng xác thực, cookie phiên và có thể chiếm phiên đăng nhập hợp pháp. Nói cách khác, passkey không sai; vấn đề nằm ở việc người dùng bị dẫn tới “cửa sai” rồi tự tay mở khóa cho kẻ xấu.
Hậu quả với dữ liệu doanh nghiệp: Office 365 thành kho dữ liệu mở khoá
Khi một tài khoản Microsoft 365 bị chiếm, kẻ tấn công không dừng ở việc đọc vài email. Các chiến dịch này tập trung vào việc trích xuất dữ liệu nhạy cảm từ Outlook, Teams, SharePoint và OneDrive. Một chiến dịch nhắm vào tài khoản đám mây còn được ghi nhận có mục tiêu chính là lấy file trên SharePoint, OneDrive và dữ liệu email trên Exchange Online. Điều đáng sợ là ransomware hiếm khi được dùng; chúng chọn con đường âm thầm: sao chép dữ liệu, theo dõi hội thoại nội bộ, thu thập tài liệu chiến lược, thông tin khách hàng, tài chính, rồi rút lui.
Theo quan sát, các nhóm này nhắm nhiều vào doanh nghiệp tại Mỹ trong các lĩnh vực xây dựng, y tế, bất động sản, tài chính và dịch vụ chuyên nghiệp. 461 tổ chức đã bị tấn công, trong đó 258 tổ chức bị lộ ít nhất một bộ thông tin đăng nhập. Với mô hình phishing-as-a-service, panel BigBear 2.0 được cho thuê cho nhiều nhóm cộng tác viên, nhận dữ liệu ăn cắp theo thời gian thực qua bot Telegram. Nếu nghĩ rằng một tài khoản bị lộ không sao, hãy nhớ: chỉ một tài khoản Office 365 bị chiếm là đủ biến cả hệ thống thành mỏ dữ liệu mở.
Chiến lược bảo vệ tài khoản công ty: Đừng tin, hãy kiểm chứng
Với dân văn phòng, bài học quan trọng nhất để an toàn Office 365 là: bất kỳ yêu cầu liên quan tới passkey, MFA, đăng nhập lại hoặc “cập nhật bảo mật khẩn” đều phải được nghi ngờ trước. Phishing Microsoft 365 hiện nay không còn là đường link lỗi chính tả, mà là cuộc gọi “ngọt như IT nội bộ”. Hãy coi mọi cảnh báo MFA giả mạo là có thể xảy ra và tập thói quen dừng lại vài giây: email này có phải từ kênh nội bộ tiêu chuẩn? đường link có phải được truy cập từ portal chính thức hay từ SMS mơ hồ?
Về phía tổ chức, bảo vệ tài khoản công ty không thể dừng ở việc triển khai passkey. Các chuyên gia khuyến nghị áp dụng chính sách Truy cập Có điều kiện, triển khai MFA chống phishing và hạn chế phạm vi dữ liệu mà mỗi người dùng được truy cập trên SharePoint. “Giáo dục nhân viên về nguy cơ phishing là không thể đánh giá thấp”. Phòng thủ nên bổ sung giám sát dấu hiệu bất thường như token bị phát lại qua proxy dân cư, truy cập hàng loạt SharePoint, thu hoạch mailbox hoặc hạ tầng lure mới liên quan tới xác thực. Công nghệ là lớp thứ hai; lớp đầu tiên vẫn là nhận thức và thói quen của từng nhân viên.