
Khi AI chạy nhanh hơn bảo mật Microsoft 365
Quản trị AI trong Microsoft 365 là tập hợp chính sách, quy trình và kiểm soát kỹ thuật nhằm giới hạn, giám sát và ghi nhận cách các tác nhân AI truy cập, xử lý và chia sẻ dữ liệu doanh nghiệp, bao gồm việc thiết lập quyền, trách nhiệm, luồng phê duyệt và cơ chế giám sát liên tục đối với mọi hoạt động sinh dữ liệu của AI trên hệ sinh thái Microsoft 365.
Vấn đề cốt lõi hiện nay không phải doanh nghiệp có dùng AI hay không, mà là AI đang được triển khai nhanh hơn rất nhiều so với khả năng quản trị và kiểm soát. Nghiên cứu về quản trị AI chỉ ra khoảng trống nguy hiểm giữa tốc độ triển khai tác nhân AI và mức độ giám sát, khi AI trở nên ngày càng mạnh, kết nối sâu và hoạt động tự chủ hơn trong doanh nghiệp. 87% tổ chức khuyến khích sử dụng tác nhân AI, nhưng chỉ 47% có khung quản trị rõ ràng. Đây không còn là câu chuyện thử nghiệm, mà là một rủi ro vận hành rõ ràng: AI đang được giao chìa khóa vào kho dữ liệu Microsoft 365 mà không ai thực sự cầm tay lái.
Sự tự tin “chúng ta đã có chính sách” đang che mờ thực tế rằng các mô hình bảo mật Microsoft 365 được thiết kế cho người dùng, không phải cho những tác nhân AI có thể đọc, tóm tắt, và suy diễn trên toàn bộ không gian dữ liệu chỉ trong vài giây. Khi nền tảng AI như Copilot được cấp quyền dựa trên hệ thống quyền hiện tại, mọi lỗi cấp quyền, mọi tài liệu bị mở quá rộng đều bị phóng đại thành rủi ro hệ thống.
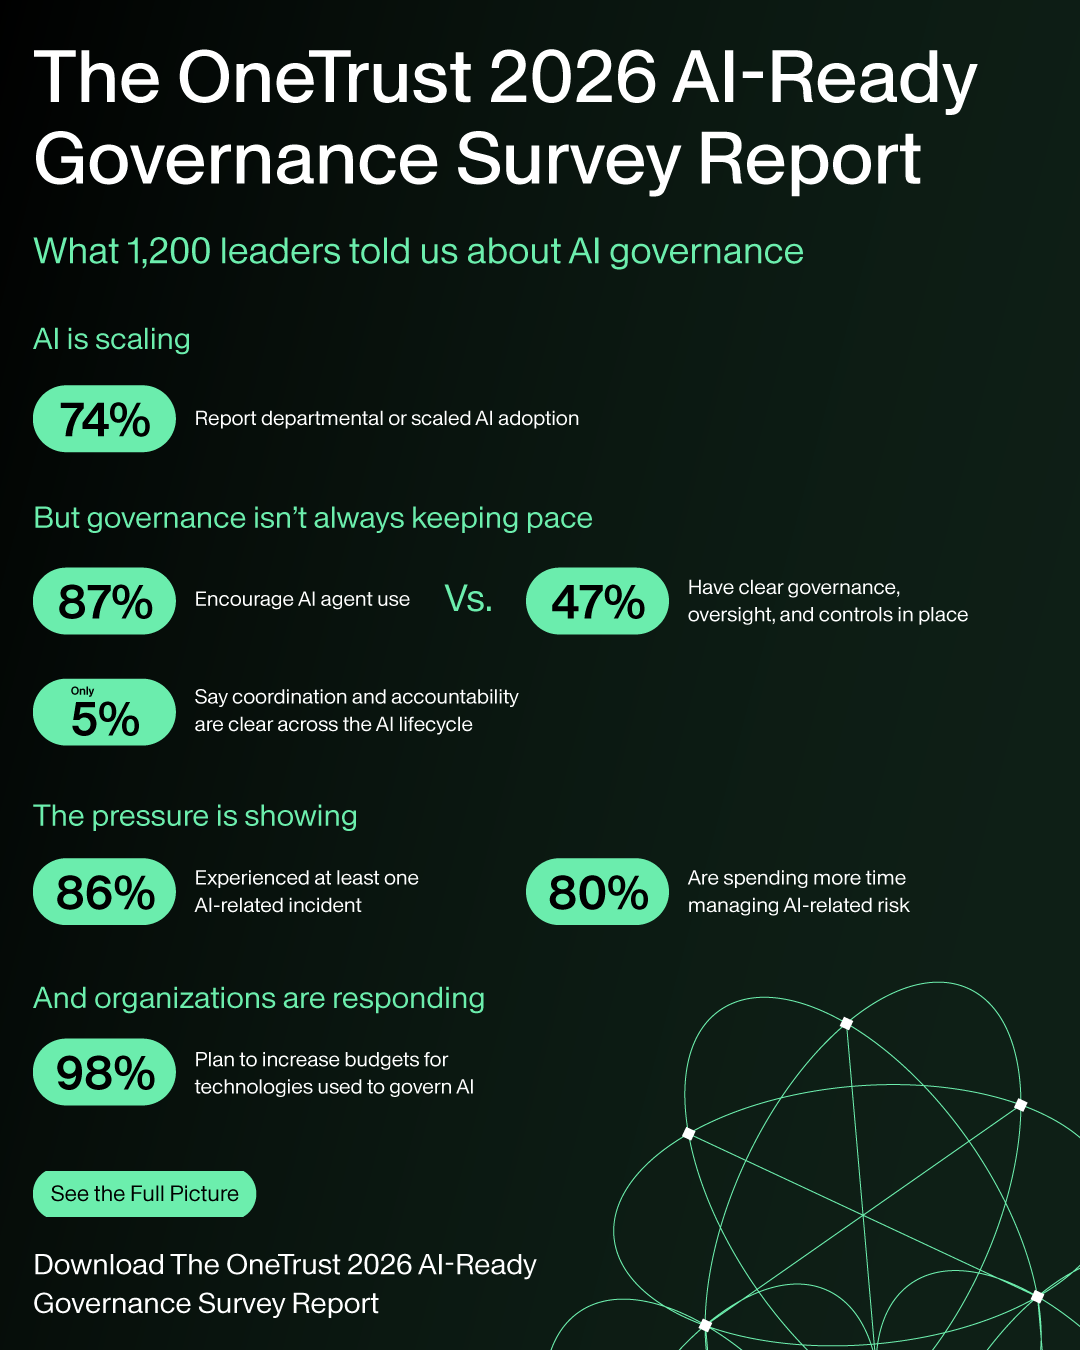
86% đã gặp sự cố: AI phơi bày rủi ro tuân thủ trong Microsoft 365
Nếu bạn nghĩ tổ chức mình “an toàn vì chưa có sự cố lớn”, dữ liệu lại đang kể câu chuyện khác: 86% tổ chức được khảo sát đã gặp ít nhất một sự cố liên quan AI trong năm qua, bao gồm lộ dữ liệu nhạy cảm, lộ sở hữu trí tuệ, nhân viên dùng AI không được phê duyệt, thông tin sai lệch hoặc mất dữ liệu. 28% tổ chức còn trải qua từ hai sự cố trở lên khi hệ thống hoặc tác nhân AI thực hiện những hành động không được phê duyệt. Đó không phải là thiểu số xui rủi, mà là bức tranh chung.
Trong môi trường Microsoft 365, những sự cố này thường bắt nguồn từ các vấn đề tưởng đã được giải quyết: quyền truy cập quá rộng, nhật ký audit không được giám sát sát sao, nội dung mật vẫn còn mở cho các nhóm không phù hợp. AI như Copilot không “bẻ khóa” hệ thống bảo mật; nó chỉ tận dụng đúng quyền hiện có. Nhưng hệ quả là bất kỳ nội dung nào đang bị cấp quyền dư thừa đều trở thành dữ liệu đầu vào cho AI, và có thể bị gợi mở, tóm tắt hoặc đề xuất cho người dùng mà không ai kịp nhận ra. Đây chính là rủi ro tuân thủ pháp luật bị phóng đại: dữ liệu cần được bảo vệ nghiêm ngặt lại có thể bị AI đưa ra ngoài bối cảnh, dẫn tới nguy cơ vi phạm quy định nội bộ và pháp lý.
Ảo tưởng kiểm soát: khi quản trị AI doanh nghiệp chỉ là “bài tập tuân thủ”
Phần đáng lo nhất không phải là sự cố, mà là tâm lý tự tin thái quá. Các báo cáo về Microsoft 365 cho thấy hầu hết lãnh đạo CNTT đều tin rằng họ biết ai có thể truy cập thông tin nhạy cảm và tin tưởng vào cơ chế quản trị hiện tại. Nhưng sự tự tin này lại che giấu thực tế là vẫn tồn tại hàng loạt vấn đề như cấp quyền tràn lan, nhật ký audit ít được rà soát, và nội dung mật vẫn mở cho những nhóm không nên thấy. Nói cách khác, doanh nghiệp đang nghĩ mình đã khóa cửa, trong khi chìa khóa vẫn nằm rải rác khắp nơi.
AI buộc chúng ta phải nhìn nhận lại quản trị AI doanh nghiệp không thể chỉ là bài tập tài liệu cho đội tuân thủ. Các nghiên cứu về quản trị Microsoft 365 nhấn mạnh rằng quản trị phải trở thành một kỷ luật vận hành liên tục: xem lại quyền định kỳ, giám sát hoạt động audit tích cực hơn, cắt giảm quyền truy cập không cần thiết và xác lập rõ chủ sở hữu nội dung trên các workload như SharePoint, Teams, OneDrive. Nếu không, mỗi lần triển khai thêm một tác nhân AI, doanh nghiệp đang mở thêm một cánh cửa cho rủi ro tuân thủ pháp luật, mà lại tin rằng “chúng ta đã kiểm soát được rồi”.
Ma trận bóng tối: governance chậm khiến Shadow AI bùng nổ
Một nghịch lý nguy hiểm đang xuất hiện: càng siết chặt thủ tục phê duyệt, càng làm bùng nổ Shadow AI. Khi các quy trình phê duyệt chậm trễ, 33% tổ chức ghi nhận nhân viên sử dụng các công cụ AI không được phê duyệt vì công cụ nội bộ chưa sẵn sàng hoặc không được cung cấp đủ nhanh. Điều này cho thấy ma sát trong quản trị đang đẩy người dùng sang các kênh AI ngoài tầm kiểm soát, tạo nên một lớp “AI bóng tối” nằm ngoài mọi quy định. Ở đó, không có kiểm soát quyền truy cập AI, không có nhật ký, không có bảo vệ dữ liệu trung tâm.
Trong bối cảnh bảo mật Microsoft 365, điều này đặc biệt nguy hiểm: dữ liệu có thể được copy ra ngoài để dán vào những chatbot công cộng, hoặc được xử lý qua các công cụ AI không có bất kỳ tiêu chuẩn bảo mật hay tuân thủ nào. Nghiên cứu về quản trị AI cho thấy sau các sự cố, doanh nghiệp thường chọn tăng cường đào tạo nhân viên (49%) hơn là tạm dừng hay làm chậm triển khai AI (chỉ 27% làm điều này). Việc từ chối giảm tốc nhưng lại không cải thiện đáng kể quy trình phê duyệt tạo ra một khoảng trống nguy hiểm: nhân viên vẫn bị áp lực hiệu suất, vẫn cần AI, và họ sẽ tìm đến những công cụ nhanh nhất – kể cả khi đó là lựa chọn ít an toàn nhất.
Ba bước thực tế để kéo AI trở lại trong tầm kiểm soát
Điểm mấu chốt: doanh nghiệp không cần (và không nên) dừng AI, nhưng phải dám giảm tốc đúng chỗ để kéo quản trị kịp nhịp. Dữ liệu cho thấy dù 86% tổ chức đã trải qua sự cố AI, số ít mới chịu làm chậm triển khai. Đây là lựa chọn nguy hiểm: tốc độ được ưu tiên hơn kiểm soát, trong khi rủi ro an ninh và tuân thủ đang tăng lên rõ rệt.
- Siết lại kiểm soát quyền truy cập AI: rà soát định kỳ quyền trên SharePoint, Teams, OneDrive; giảm quyền dư thừa; áp dụng nguyên tắc “ít quyền nhất” cho cả người dùng và tác nhân AI.
- Biến quản trị AI doanh nghiệp thành hoạt động thường xuyên: giám sát nhật ký audit chủ động, quy định rõ chủ sở hữu nội dung, và thiết lập cơ chế phản ứng nhanh với sự cố để không phải phụ thuộc vào những quy tắc tĩnh được viết từ trước.
- Giảm ma sát phê duyệt để hạn chế Shadow AI: chuẩn hóa quy trình phê duyệt công cụ AI, công bố rõ “AI được phép dùng”, đầu tư công cụ quản trị chuyên dụng và chấp nhận tạm làm chậm một số triển khai để đạt được môi trường dữ liệu được quản trị chặt chẽ hơn.
Ở thời điểm này, AI không còn là tiện ích mà là hạ tầng mới của doanh nghiệp. Nếu bảo mật Microsoft 365 và kiểm soát quyền truy cập AI không được xem là điều kiện tiên quyết, mọi nỗ lực chuyển đổi số có nguy cơ biến thành bài học đắt giá về rủi ro tuân thủ pháp luật.