
AI agent sprawl là gì và vì sao đang thành vấn đề quản trị
AI agent sprawl là hiện tượng doanh nghiệp triển khai nhiều AI agents rải rác trên các nền tảng khác nhau mà thiếu một cơ chế tập trung để theo dõi, kiểm soát truy cập và đảm bảo tuân thủ, khiến bộ phận IT khó quản lý quyền, dữ liệu và vòng đời hoạt động của các agents một cách nhất quán. Khi các tổ chức liên tục bổ sung agents vào môi trường sản xuất, mỗi agent lại chạy ở một nền tảng, dùng quyền khác nhau, mức truy cập dữ liệu khác nhau, và mô hình kiểm soát tuân thủ khác nhau, bức tranh governance quản trị trở nên chắp vá và mù mờ. Microsoft cảnh báo cách tiếp cận phân mảnh này làm tăng rủi ro lỗ hổng bảo mật, vi phạm chính sách và tăng trưởng AI agents mất kiểm soát trong toàn doanh nghiệp. Nói thẳng: nếu không quản lý AI agents như tài sản hạ tầng trọng yếu, doanh nghiệp đang lặp lại sai lầm “shadow IT” ở thế hệ AI mới.
AI agent sprawl tấn công đội IT: khoảng trống governance và tuân thủ
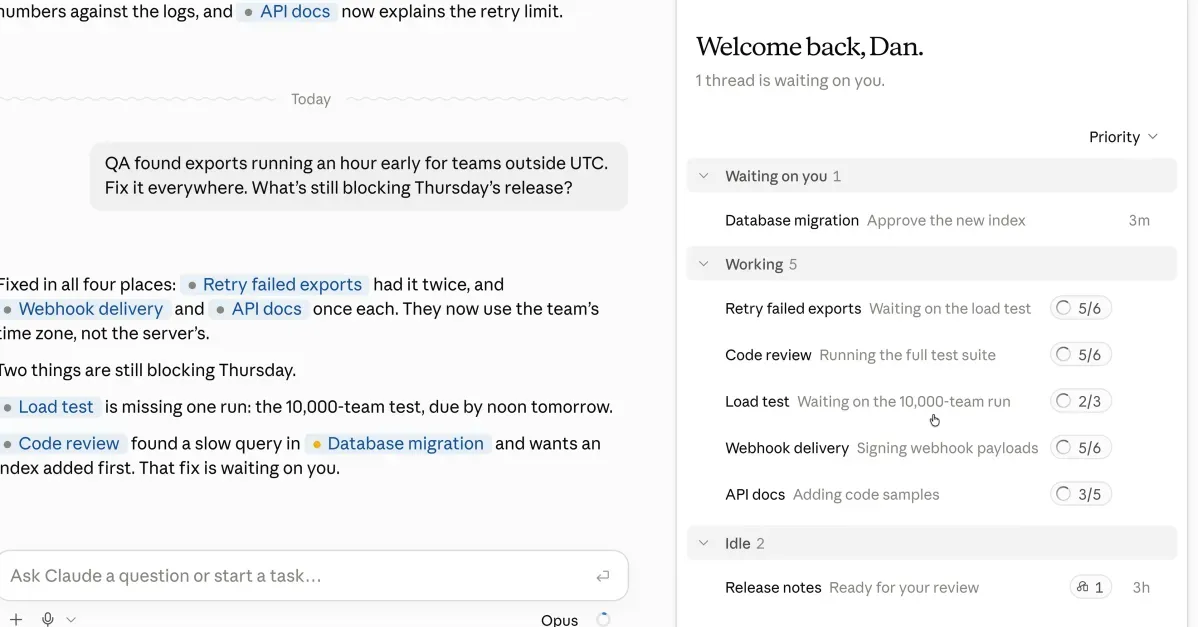
Khi số lượng AI agents tăng nhanh trên nhiều nền tảng, đội IT đối mặt một thực tế khó chịu: họ không còn nắm chắc đang có bao nhiêu agent, chạy ở đâu, truy cập dữ liệu gì và có tuân thủ chuẩn nội bộ hay không. Các agents được xây dựng trong những môi trường khác nhau có thể vận hành với quyền, mức truy cập dữ liệu và kiểm soát tuân thủ không đồng nhất, khiến việc giám sát trở nên phức tạp. Hậu quả thực tế rất giống với thời kỳ shadow IT: các công cụ bị triển khai ngoài tầm nhìn, tạo lỗ hổng governance quản trị, làm tăng rủi ro vận hành và rủi ro tuân thủ. Người dùng cuối có thể thấy tiện lợi vì có “trợ lý AI khắp nơi”, nhưng mỗi agent không được đăng ký và kiểm soát là thêm một điểm rò rỉ dữ liệu tiềm ẩn. Đây không còn là câu hỏi về đổi mới, mà là bài toán an toàn hạ tầng số.
Agent 365: nỗ lực kéo AI agents về một lớp quản trị chung
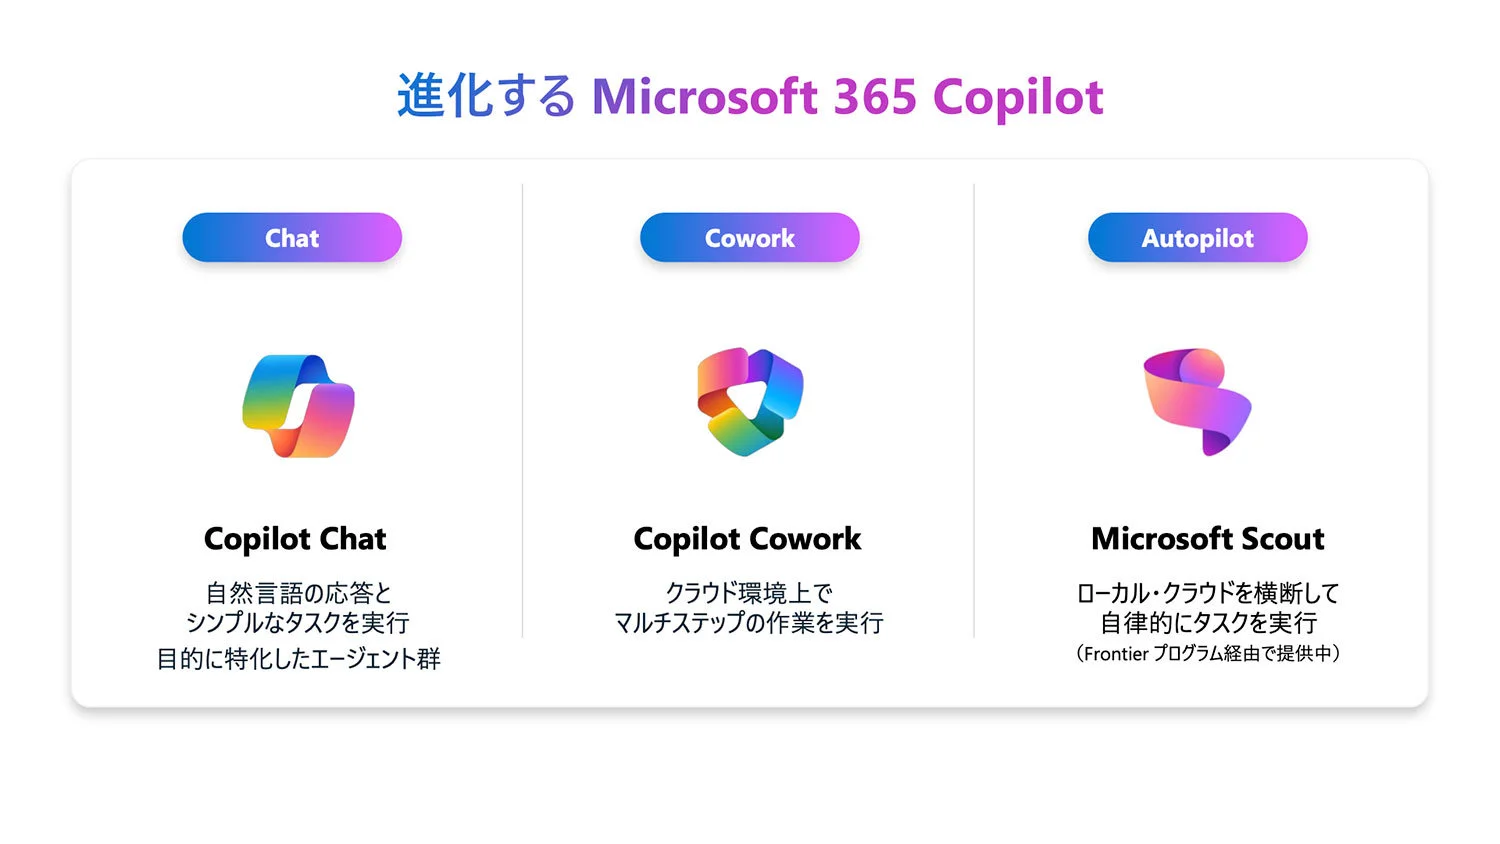
Thay vì để AI agent sprawl tiếp tục phình to, Microsoft mở rộng Agent 365 với các điều khiển quản trị mới, giới thiệu một sổ đăng ký tập trung cho AI agents. Điểm đáng chú ý: tổ chức có thể đồng bộ và quản lý AI agents không chỉ từ hệ sinh thái Microsoft mà còn từ các môi trường như Amazon Bedrock, Google Vertex AI, Salesforce Agentforce và Databricks thông qua một lớp governance chung. Nói cách khác, đây là nỗ lực biến quản lý AI agents thành một “bảng điều khiển” duy nhất cho nhiều nền tảng. Các kiểm soát mới hỗ trợ giám sát, quy trình phê duyệt, thực thi chính sách và quản lý vòng đời, giúp doanh nghiệp giữ chuẩn an ninh và tuân thủ khi triển khai agent ở quy mô lớn. Nhưng cái giá phải trả là thêm nỗ lực quản trị: cấu hình tích hợp, thiết lập luồng phê duyệt, bảo trì chính sách cross-platform. Ai muốn triển khai nhanh theo kiểu “làm trước, xin lỗi sau” sẽ phải thay đổi thói quen.
Beeline MCP: bài học về kiểm soát truy cập theo vai trò và vai trò không thể thay thế của con người
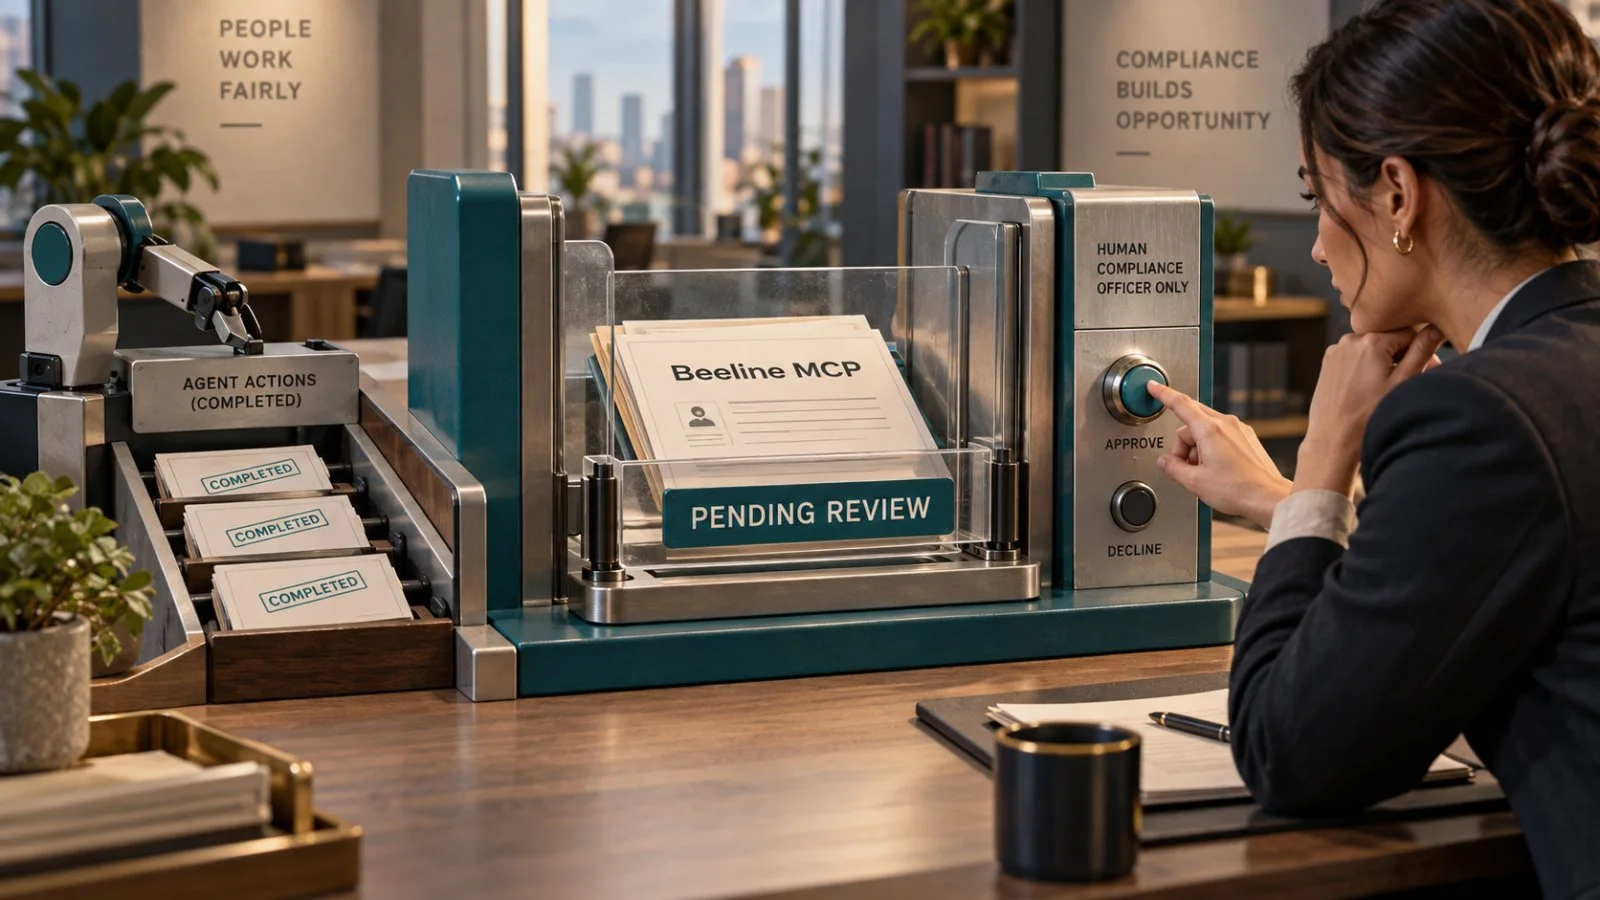
Beeline chọn một đường đi khác nhưng cùng mục tiêu siết governance quản trị. Trong thông cáo phát hành ngày 2 tháng 9 năm 2026 tại Jacksonville, Florida, họ giới thiệu Beeline MCP như một điểm kết nối được quản lý cho các agent và trợ lý AI đã được phê duyệt, nhằm cho phép truy cập và hành động trên dữ liệu lực lượng lao động bên ngoài. MCP không phải là một agent tuyển dụng tự động, mà là lớp triển khai Model Context Protocol native trong nền tảng, giúp các agent đã phê duyệt phát hiện dữ liệu và hành động phù hợp với vai trò mà không cần xây tích hợp riêng cho từng quy trình. Quan trọng hơn, Beeline giữ nguyên mô hình kiểm soát truy cập dựa trên danh tính và vai trò của người dùng: mỗi kết nối phải đi qua kiểm tra danh tính, quyền và giám sát hiện có; agent thừa hưởng quyền dựa trên vai trò và thứ bậc phê duyệt mà người dùng đó đại diện.
Cách tiếp cận này gửi một thông điệp rõ: “AI agent không tự nhiên có quyền, chúng chỉ vay mượn quyền của con người và phải sống trong khung phê duyệt của con người”. Ranh giới quyền được chia nhỏ: quyền xem thông tin, sửa bản ghi, khởi tạo hành động và hoàn tất phê duyệt được tách biệt, nên có quyền xem hồ sơ ứng viên không đồng nghĩa có quyền thay đổi trạng thái hay hoàn tất kiểm tra tuân thủ. Tuy vậy, việc thừa hưởng quyền cũng mang rủi ro: nếu cấu hình vai trò của người dùng quá rộng, agent cũng được mở rộng theo. Về quyết định nhạy cảm, Beeline giữ lại cho con người: phân loại người lao động và quyết định tuân thủ vẫn là quyết định của con người, agent chỉ thu thập thông tin, thực hiện hành động đã được phép hoặc đưa quy trình tới bước phê duyệt. Đây là ranh giới hợp lý giữa tự động hóa và trách nhiệm chuyên môn.
Doanh nghiệp cần gì tiếp theo để quản lý AI agents một cách trưởng thành
Cả Agent 365 và Beeline MCP đều cho thấy một xu hướng rõ ràng: quản lý AI agents phải đi cùng governance quản trị tập trung và kiểm soát truy cập chặt chẽ. Các tổ chức sẽ có thêm công cụ giám sát, phê duyệt, thực thi chính sách và quản lý vòng đời agent, đồng thời có những mô hình phân quyền dựa trên danh tính, vai trò và thứ bậc phê duyệt đã quen thuộc trong quản lý người dùng. Nhưng đây mới là bước khởi đầu. Đối với Beeline, đánh giá governance mạnh mẽ hơn vẫn đang chờ tài liệu kỹ thuật về danh tính agent, phạm vi công cụ, ghi nhận hành động, cơ chế hủy và phản ứng sự cố, cùng với kết quả triển khai hoặc kiểm toán độc lập. Với Agent 365, doanh nghiệp phải chấp nhận thêm gánh nặng quản trị: cấu hình tích hợp, xây quy trình phê duyệt và duy trì chính sách cross-platform. Kết luận không dễ nghe: nếu không đầu tư nghiêm túc vào quản lý AI agents hôm nay, bạn sẽ phải trả giá bằng sự hỗn loạn và rủi ro tuân thủ ngày mai.