
Bảo mật ví điện tử: tiện lợi càng lớn, rủi ro càng cao
Bảo mật ví điện tử là tập hợp các biện pháp ở cả cấp độ ứng dụng và thiết bị nhằm bảo vệ thẻ thanh toán, vé, dữ liệu cá nhân được lưu trên điện thoại khỏi truy cập trái phép, lạm dụng thanh toán không tiếp xúc và rò rỉ thông tin sang dịch vụ bên thứ ba. Nếu bạn nghĩ chỉ cần cài ví, đăng nhập và dùng là xong, bạn đang phó mặc tài khoản cho mặc định của nhà cung cấp. Google Wallet đã thay chiếc ví vật lý khi gom thẻ tín dụng, thẻ ghi nợ, thẻ thành viên, vé và nhiều loại pass khác vào điện thoại. Nhưng cùng lúc, nó tập trung gần như toàn bộ “cuộc sống tài chính” của bạn vào một thiết bị duy nhất. Bỏ qua cài đặt bảo mật nghĩa là bạn để người khác quyết định mức độ an toàn cho tiền và dữ liệu của mình.
Những cài đặt Google Wallet bảo vệ mà đa số người dùng bỏ qua
Nếu bạn dùng Google Wallet mà không đụng tới phần cài đặt, bạn đang bỏ qua những lớp bảo vệ dễ kích hoạt nhưng ảnh hưởng lớn tới bảo mật ví điện tử. Một số tùy chọn “ẩn sâu” có thể thay đổi đáng kể cách thông tin thanh toán của bạn được bảo vệ. Bạn nên bật “yêu cầu mở khóa thiết bị khi dùng NFC” (Device unlock for NFC). Khi kích hoạt, chỉ đưa điện thoại lại gần máy đọc NFC là chưa đủ, thiết bị phải được mở khóa mới hoàn tất giao dịch. Tức là kể cả khi ai đó cầm được điện thoại đang khóa, họ không thể chạm thanh toán lén những khoản nhỏ. Đồng thời, hãy tắt phím tắt Wallet trên màn hình khóa. Việc tắt mục “Show wallet” trong cài đặt màn hình khóa loại bỏ lối tắt này nhưng không ảnh hưởng khả năng thanh toán không tiếp xúc. Thuận tiện là tốt, nhưng đưa ví lên thẳng màn hình khóa là một đánh đổi bảo mật tệ.
Không phải pass nào cũng cần đồng bộ, và thẻ cũ nên bị “đuổi” khỏi ví
Google Wallet không chỉ chứa thẻ thanh toán mà còn giữ vé, thẻ thành viên và đủ loại pass khác. Vấn đề là theo mặc định, nhiều pass có thể được dùng xuyên suốt các dịch vụ khác như bản đồ, lịch hay trình duyệt, nếu bạn không tắt tùy chọn “Use passes across Google”. Về bảo mật ví điện tử, đây là lựa chọn rất đáng cân nhắc: bạn có thực sự muốn mọi vé, thẻ giảm giá hay pass sự kiện của mình xuất hiện khắp hệ sinh thái hay không? Tốt hơn hết là kiểm tra và tắt đồng bộ toàn cục, sau đó bật thủ công cho những pass nào bạn cần dùng nhiều. Thêm một thói quen quan trọng: dọn “rác” trong ví. Những thẻ bạn đã ngừng sử dụng không nên tiếp tục sẵn sàng cho thanh toán không tiếp xúc. Mỗi thẻ là một bề mặt tấn công; càng ít thẻ trong ví, bạn càng kiểm soát tốt hơn và giảm hậu quả nếu thiết bị bị mất.
Xác thực hai yếu tố: đừng phụ thuộc duy nhất vào Google Authenticator
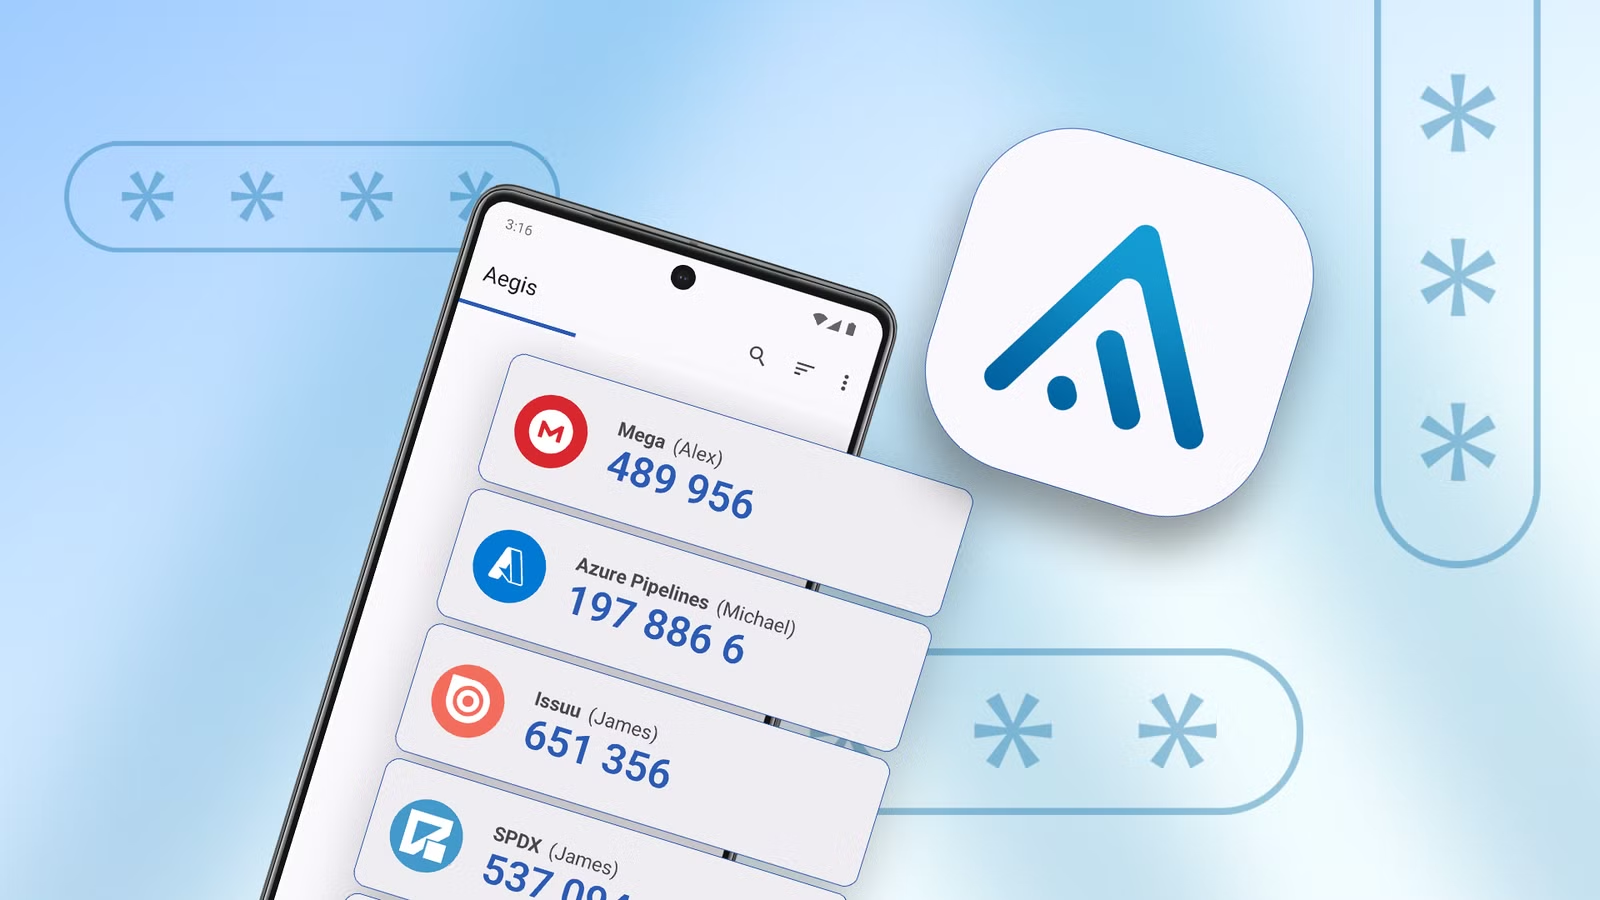
Ví điện tử an toàn không thể thiếu xác thực hai yếu tố: bạn bảo vệ tài khoản ví, tài khoản ngân hàng, email, mạng xã hội… bằng mã 2FA. Vấn đề là nhiều người mặc định dùng Google Authenticator rồi dừng ở đó. Khi một lỗi dịch vụ khiến mã 2FA không hoạt động, trải nghiệm có thể tệ đến mức bạn bị khóa khỏi tài khoản trong nhiều giờ. Chính trải nghiệm kiểu đó đã khiến một người dùng chuyển sang Aegis Authenticator – một ứng dụng xác thực mã nguồn mở, miễn phí, cho phép tạo mã hoàn toàn ngoại tuyến. Đây là ví dụ rõ ràng cho thấy các lựa chọn thay thế Google Authenticator đem lại quyền riêng tư tốt hơn và kiểm soát ngoại tuyến chặt hơn: không phụ thuộc tài khoản, không gắn với dịch vụ đám mây, giảm nguy cơ trục trặc phía máy chủ. Quan điểm nên nhớ là: “Đừng để lớp bảo vệ thứ hai phụ thuộc vào cùng hệ sinh thái với lớp thứ nhất”.
Ứng dụng xác thực mã nguồn mở và sự cần thiết của kiểm soát ở cả ứng dụng lẫn thiết bị
Các ứng dụng xác thực mã nguồn mở như Aegis cho thấy một hướng tiếp cận khác hẳn: không tài khoản, không thu thập telemetry, không dựa vào máy chủ trung tâm để tạo mã. Ứng dụng lưu vault cục bộ được mã hóa AES‑256, có thể hoạt động hoàn toàn ngoại tuyến, và còn cho phép khóa bằng PIN, mật khẩu hoặc sinh trắc học. Mã 2FA chỉ được giải mã khi bạn mở khóa vault, thay vì hiển thị ngay khi mở app. Kết hợp với khả năng nhập token từ các ứng dụng khác và sao lưu được mã hóa do bạn tự kiểm soát, đây là kiểu công cụ phù hợp với người muốn “thoát phụ thuộc” khỏi một nhà cung cấp. Dù vậy, bảo mật ví điện tử sẽ vô nghĩa nếu thiết bị không có khóa màn hình, không yêu cầu mở khóa khi dùng NFC hoặc để lộ lối tắt ví trên màn hình khóa. Nói ngắn gọn: muốn ví an toàn, bạn buộc phải khóa cả ứng dụng lẫn thiết bị. Nếu bạn không chủ động cài đặt, mặc định hiếm khi đứng về phía bạn.