
Malware Android ngân hàng là gì và vì sao phải lo ngay lập tức?
Malware Android ngân hàng là phần mềm độc hại được cài lên điện thoại Android nhằm chiếm quyền điều khiển thiết bị, đánh cắp mật khẩu, OTP và thông tin tài chính để rút tiền trái phép, đồng thời có thể biến điện thoại thành công cụ gián điệp theo dõi người dùng ở mọi nơi, mọi lúc. Các chiến dịch tấn công hiện nay không còn nhắm vào một ứng dụng duy nhất mà vào cả hệ sinh thái tài chính số của bạn, từ app ngân hàng, ví điện tử đến email và ứng dụng xác thực. Điều đáng sợ là nhiều người chỉ phát hiện ra khi tài khoản ngân hàng đã "bốc hơi" lúc nửa đêm, còn điện thoại thì vẫn tưởng là an toàn.
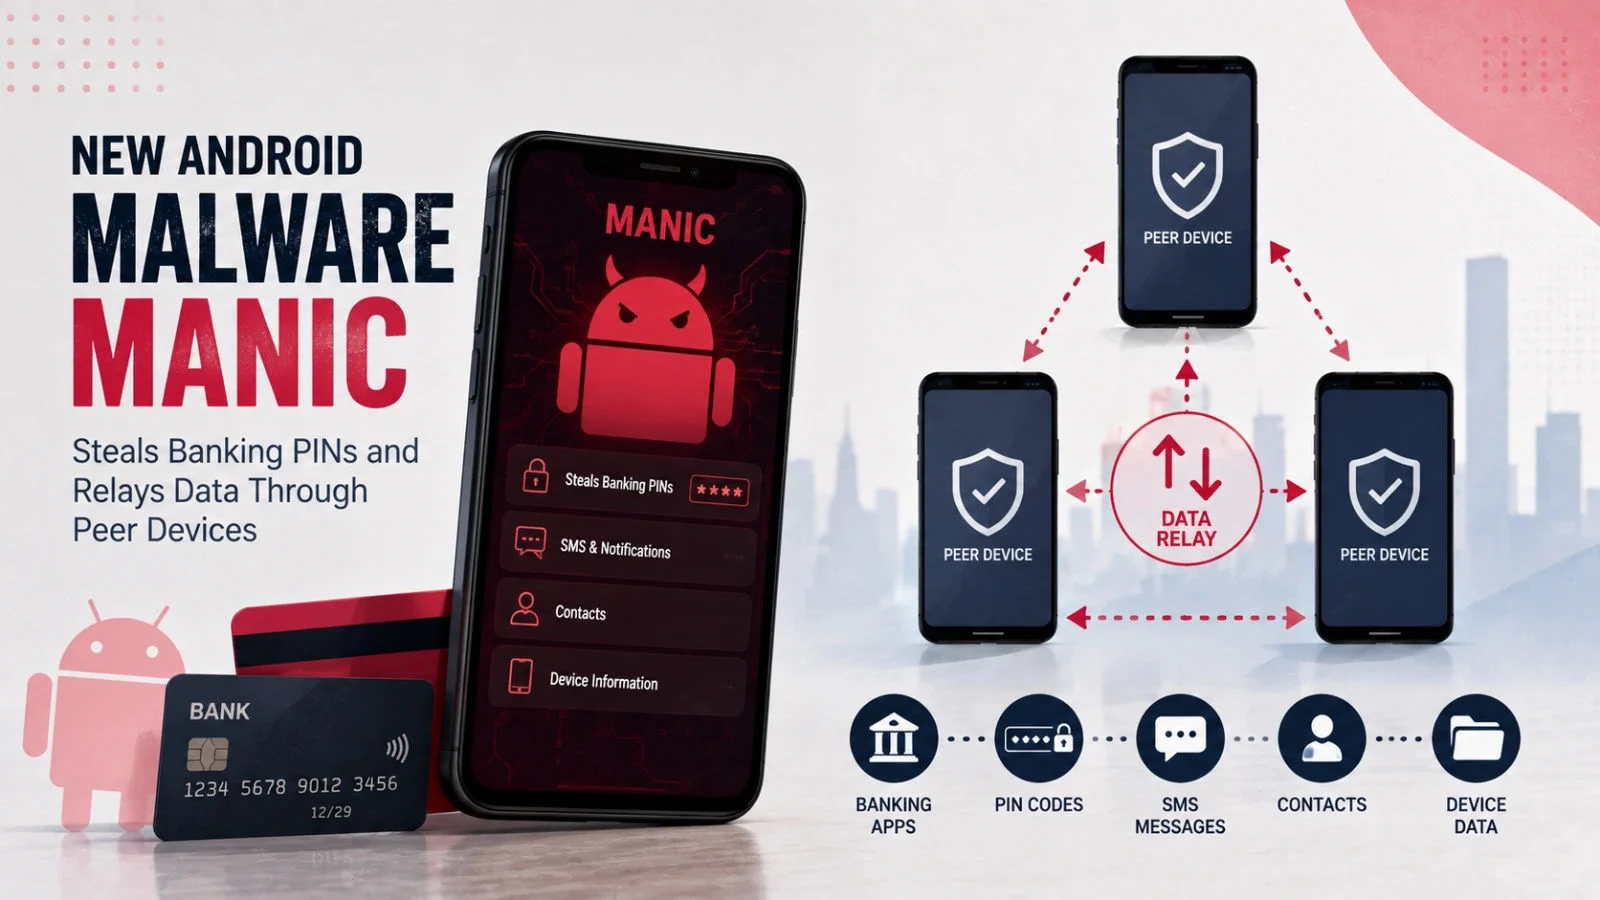
Một trong những mối đe dọa mới đáng chú ý là Manic, một loại malware Android được thiết kế phục vụ đồng thời mục đích gian lận tài chính và theo dõi nạn nhân. Theo các nhà nghiên cứu, Manic làm mờ ranh giới giữa malware ngân hàng và phần mềm gián điệp, có thể theo dõi tới 169 ứng dụng từ ngân hàng, ví, sàn tiền số đến email, trình duyệt và dịch vụ chính phủ. Nói cách khác, nếu bỏ qua vài dấu hiệu nhỏ trên điện thoại, bạn đang trao chìa khóa của cả đời sống số cho kẻ gian. Nếu bạn đang dùng điện thoại Android giá rẻ, hay hay cài file APK ngoài chợ ứng dụng, bài viết này dành cho bạn.
5 dấu hiệu điện thoại bị hack mà bạn không được phép bỏ qua
Nếu phải chọn một kỹ năng tối thiểu để bảo vệ tài khoản ngân hàng, đó là nhận diện sớm dấu hiệu điện thoại bị hack. Kẻ gian chiếm quyền không bao giờ thông báo cho bạn; chỉ có những bất thường nhỏ trên màn hình và trong tin nhắn là lên tiếng. Câu hỏi không phải là “liệu mình có thể bị tấn công không”, mà là “khi nào thì mình nhận ra kịp thời”. Dưới đây là 5 dấu hiệu cần coi là báo động đỏ chứ không phải chuyện vặt.
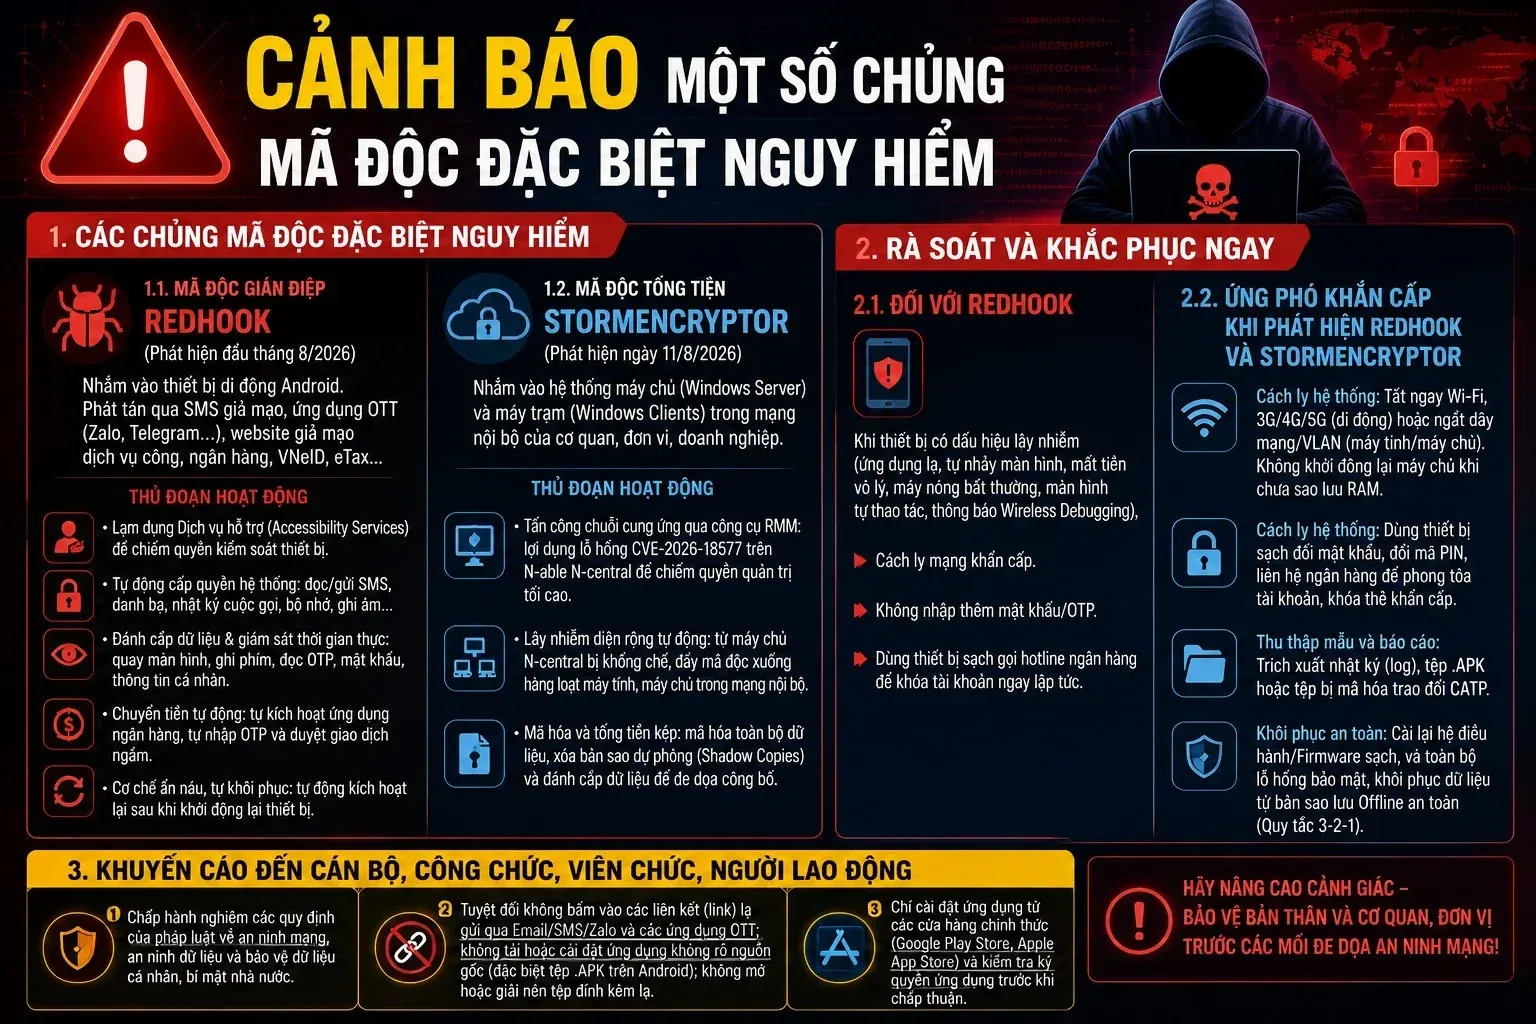
- Màn hình tự bật, tự cuộn, tự bấm: điện thoại tự mở rồi đóng app, tự cuộn nội dung dù bạn không chạm; đó là biểu hiện điển hình của việc bị điều khiển từ xa.
- Ứng dụng ngân hàng liên tục báo “thiết bị không an toàn” hoặc tự thoát, dù trước đó vẫn dùng bình thường; đừng nghĩ đó là lỗi vặt rồi tìm cách lách vì đây là cơ chế bảo vệ bắt buộc để ngăn thiết bị bị can thiệp trái phép.
- Không nhận được OTP, tin nhắn cảnh báo giao dịch; hộp thư đi xuất hiện tin nhắn lạ mà bạn không soạn, lịch sử cuộc gọi có số lạ, bạn bè bảo nhận được tin nhắn kỳ quặc từ số của bạn.
- Điện thoại nóng bất thường, tụt pin nhanh, dữ liệu 4G/5G đội lên dù chỉ lướt web nhẹ; ứng dụng điều khiển từ xa và phần mềm gián điệp phải chạy nền liên tục nên gây các triệu chứng này.
- Trong phần Trợ năng (Accessibility) xuất hiện ứng dụng lạ, đặc biệt là app dạng dịch vụ công, thuế, xác thực thông tin mà bạn cài bằng file APK từ link gửi đến, không phải từ chợ chính thức.
Manic và các malware ngân hàng mới: không chỉ là mất tiền, mà còn bị theo dõi
Phần lớn người dùng nghĩ malware Android ngân hàng chỉ nhằm rút tiền. Đó là suy nghĩ nguy hiểm. Manic cho thấy thế hệ mã độc mới đã chuyển sang mô hình “hai trong một”: vừa tấn công tài chính, vừa giám sát đời sống riêng tư. Sau khi lừa nạn nhân cấp quyền Trợ năng và quyền đọc thông báo, Manic có thể quan sát mọi thao tác, chèn giả màn hình đăng nhập app ngân hàng, ví và sàn tiền số để hớt trọn thông tin đăng nhập và mã OTP. Theo các nhà nghiên cứu, Manic có khả năng thu thập mật khẩu, mã OTP và cả cụm từ khôi phục tài khoản.
Nguy hiểm hơn, nhờ quyền Trợ năng, kẻ tấn công có thể tương tác từ xa với thiết bị, biến smartphone thành công cụ bị điều khiển giống như máy tính cài phần mềm điều khiển từ xa. Đặc biệt, Manic còn được thiết kế để đánh cắp dữ liệu ngay cả khi điện thoại không kết nối internet, bằng cách mã hóa và lưu dữ liệu chờ, rồi chuyển qua Wi-Fi Direct hoặc Bluetooth sang một thiết bị Android khác đã nhiễm để làm cầu nối. Điều này phá vỡ suy nghĩ “tắt mạng là xong”; máy của bạn vẫn có thể là nguồn rò rỉ dữ liệu, nhất là khi dùng điện thoại giá rẻ chia sẻ kết nối hoặc dùng chung trong gia đình. Nếu bạn còn coi nhẹ bảo mật Android, Manic là lời cảnh báo rõ ràng nhất rằng kỷ nguyên “cắm mạng thoải mái” đã kết thúc.
Cách xóa malware điện thoại và bảo vệ tài khoản ngân hàng ngay lúc nghi ngờ
Khi có dấu hiệu điện thoại bị hack, phản xạ thường thấy là hoảng loạn hoặc... để mai tính. Đó là điều kẻ gian mong muốn. Khi nghi ngờ bị chiếm quyền, việc quan trọng nhất là cắt đứt kết nối giữa chúng với thiết bị rồi mới tính chuyện dọn dẹp. Nếu bạn chần chừ, chỉ vài phút là đủ để chúng mở app ngân hàng và chuyển sạch số dư. Đừng cố “thử thêm lần nữa” với app ngân hàng cho chắc; hãy coi chiếc điện thoại đó là đang nằm trong tay người lạ và hành động như khi mất ví.
- Ngắt kết nối ngay: bật chế độ máy bay hoặc tắt Wi-Fi và dữ liệu di động. Dùng một điện thoại an toàn khác gọi tổng đài ngân hàng yêu cầu tạm khóa tài khoản, thẻ và dịch vụ ngân hàng điện tử.
- Vào phần Trợ năng (Accessibility), tìm mục “Ứng dụng đã tải xuống/đã cài đặt” và tắt quyền của mọi ứng dụng lạ, đặc biệt là ứng dụng không từ chợ chính thức, app “dịch vụ công”, “thuế”, “xác thực thông tin” mà bạn được ai đó gọi điện hướng dẫn cài.
- Gỡ hoàn toàn ứng dụng điều khiển từ xa, file APK mờ ám và các app không rõ nguồn gốc; nếu cần, sao lưu dữ liệu quan trọng rồi đặt lại máy về trạng thái gốc để xóa sạch malware điện thoại.
- Sau khi dùng lại một thiết bị an toàn, đổi mật khẩu app ngân hàng, email, Zalo, Facebook và bật lại xác thực hai lớp để bảo vệ tài khoản ngân hàng khỏi những lần đăng nhập về sau.
- Theo dõi lịch sử giao dịch ngân hàng trong vài ngày; nếu có giao dịch lạ, chủ động liên hệ ngân hàng và cơ quan chức năng, đừng chờ thông báo.
Thói quen bảo mật Android cần có, đặc biệt với điện thoại giá rẻ
Người dùng Android thường coi bảo mật là “chuyện của ngân hàng”. Thực tế, nếu thiết bị bị chiếm quyền, mọi cơ chế an toàn phía ngân hàng đều bị vô hiệu hóa. Các cơ quan chức năng và ngân hàng đã nhiều lần cảnh báo về chiêu giả danh công an, cán bộ thuế, nhân viên ngân hàng, kỹ thuật rồi gửi link yêu cầu cài app để “xác thực thông tin” hoặc “cập nhật dữ liệu”. Ứng dụng đó thường là file APK chứa mã độc, hoặc app điều khiển từ xa hợp pháp nhưng bị lợi dụng. Nếu bạn đang dùng điện thoại giá rẻ, ít cập nhật, hoặc hay cho mượn máy, việc siết lại bảo mật Android càng phải đặt lên hàng đầu.
Một vài nguyên tắc không nên tranh luận nữa: không cài APK từ nguồn lạ; chỉ cài app từ chợ chính thức; đặc biệt cảnh giác với ứng dụng đòi quyền Trợ năng mà không có lý do rõ ràng. Nhiều ngân hàng đã khuyến cáo tắt quyền Trợ năng với các app không rõ nguồn gốc và sẽ từ chối hoạt động nếu phát hiện thiết bị bị can thiệp trái phép. Người dùng cũng cần giữ hệ điều hành, ứng dụng ở phiên bản mới, bật cơ chế bảo vệ sẵn có của Android và tuyệt đối không bấm vào link yêu cầu cài app để “xác thực tài khoản”, “nhận ưu đãi” hay “cập nhật bảo mật”. Kết lại: điện thoại càng rẻ, thói quen bảo mật càng phải đắt giá. Nếu bạn không tự bảo vệ, không ai bảo vệ thay bạn được.