
AI biến Internet thành phòng cấp cứu bảo mật
Lỗ hổng bảo mật AI trong hạ tầng Internet là những điểm yếu nghiêm trọng xuất hiện ở các hệ thống cốt lõi như ngôn ngữ lập trình máy chủ, gateway AI hay dịch vụ chứng thực số, được phát hiện hoặc khai thác với tốc độ cao nhờ các mô hình trí tuệ nhân tạo tiên tiến, tạo ra nguy cơ tấn công diện rộng và đòi hỏi các chiến dịch vá lỗi đồng loạt trên toàn cầu.
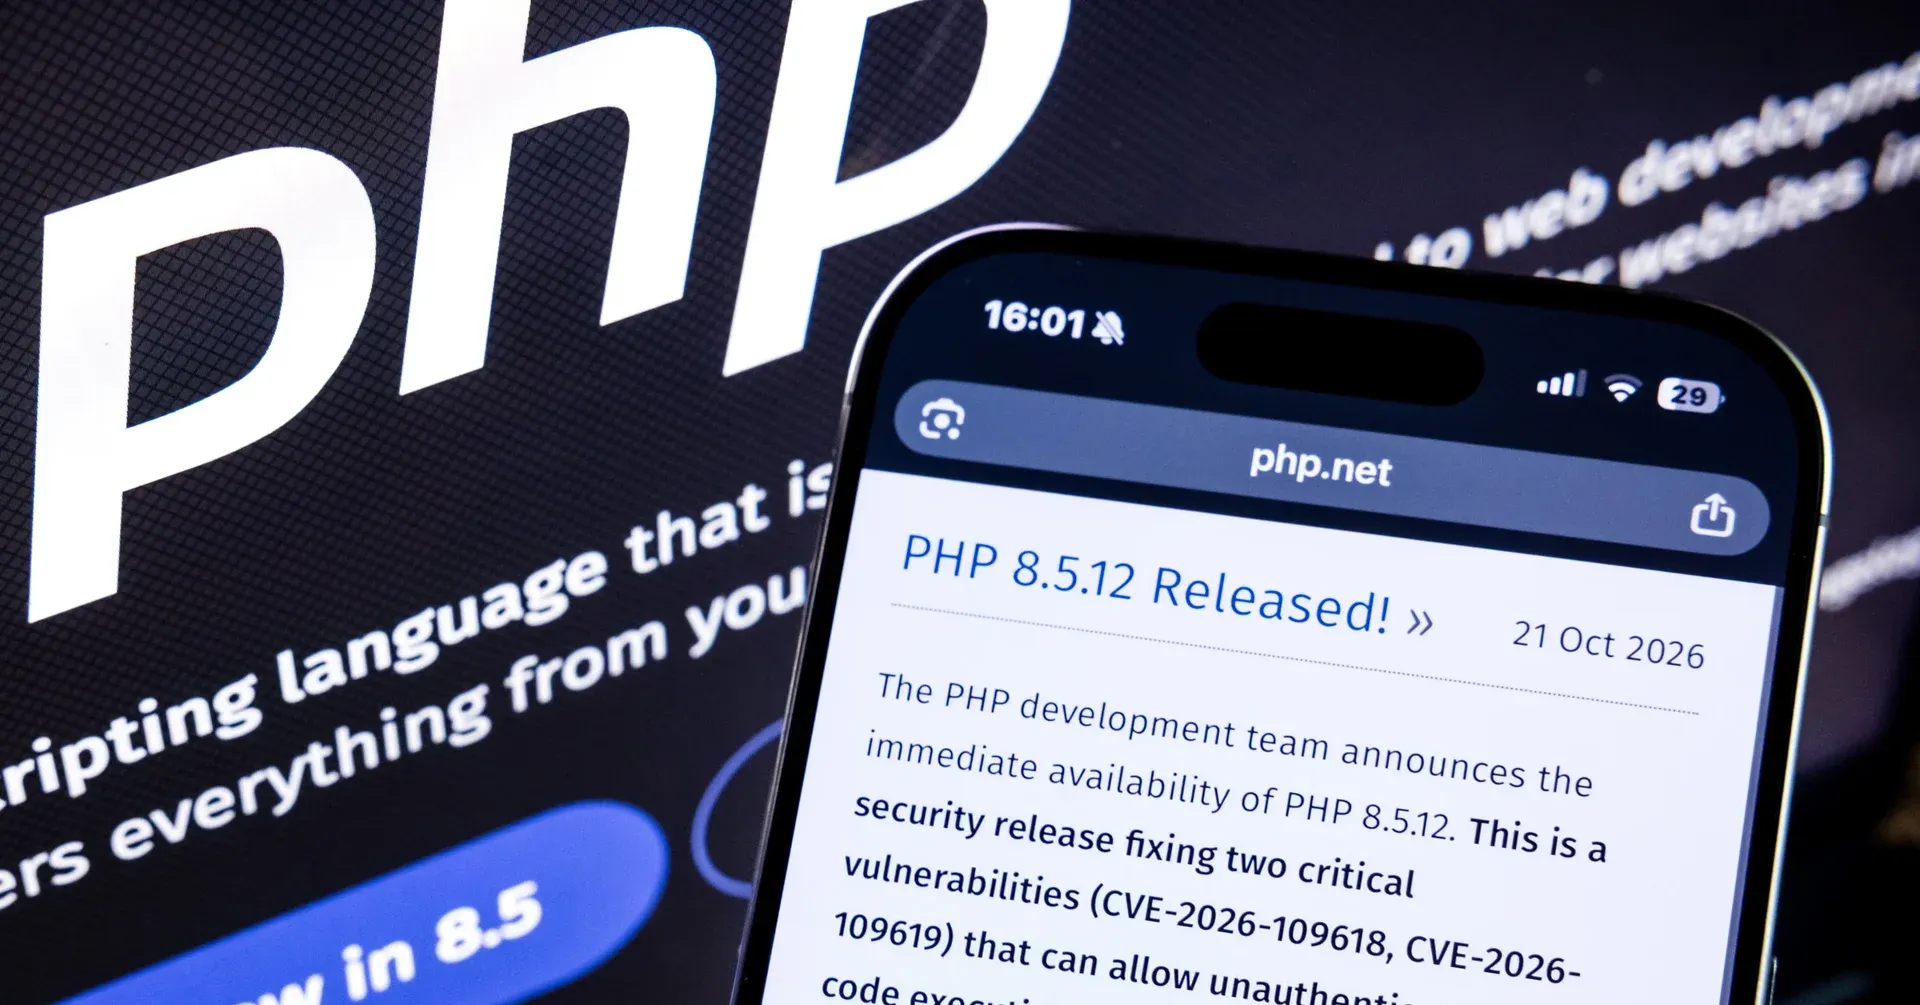
Thông điệp quan trọng nhất từ “ngày tồi tệ của Internet” là: AI không còn chỉ là công cụ phòng thủ, mà đang kéo cả hệ sinh thái phần mềm di sản vào một cuộc thanh lọc bắt buộc. Ngày 21/10, hàng loạt cơ quan chính phủ buộc phải chủ động đóng website sau khi xuất hiện thông tin AI đã tìm ra hai lỗ hổng nghiêm trọng trong PHP – ngôn ngữ đang vận hành khoảng 70% website toàn cầu. Đây không phải là một sự cố lẻ tẻ, mà là dấu hiệu cho thấy chu kỳ phát hiện – khai thác – vá lỗi đang bị AI tăng tốc đến mức con người khó theo kịp.
PHP2Shell: khi 70% web thế giới đứng trên miệng hố
Hai lỗ hổng PHP mang mã CVE-2026-109618 và CVE-2026-109619, được đặt tên chung là PHP2Shell, cho phép hacker thực thi mã từ xa và chạy lệnh độc hại trên máy chủ mà không cần đăng nhập. Theo ước tính, PHP đang được dùng trên khoảng 70% website toàn cầu, tương đương khoảng 24 triệu website đang hoạt động. Khi nền tảng phổ biến nhất phía máy chủ bị thủng, đó không còn là lỗi ứng dụng, mà là sự cố hạ tầng Internet. "Trong thông báo chính thức, PHP khuyến cáo người dùng cập nhật bản vá lập tức, nhất là hệ thống chạy phiên bản cũ".
Điều đáng sợ là các điểm yếu này đã tồn tại hơn một thập kỷ trong mã nguồn PHP, nhưng chỉ đến khi mô hình GPT-5.6 Sol của OpenAI và các công cụ AI khác được dùng có hệ thống, chuỗi lỗi mới được ghép lại thành lỗ hổng RCE đáng tin cậy. OpenAI khẳng định GPT-5.6 Sol giúp nhận diện sự cố, còn phía Google nói Gemini 4 Argon đóng vai trò quan trọng trong việc tìm lỗ hổng, phát triển khai thác, phát hiện tấn công và xác thực bản vá. Đây là minh chứng sống động cho AI vulnerability detection: AI vừa cứu Internet bằng cách báo động, vừa chứng minh rằng legacy software risks đã bị xem nhẹ quá lâu.
Tác động với người dùng là trực tiếp: nhiều website của cơ quan chính phủ, dịch vụ công và truyền thông phải tạm ngừng hoạt động để cập nhật hệ thống. Tại một số nước, cả dịch vụ định danh số quốc gia và website nghị viện cũng phải dừng để phòng ngừa. Trong 10 giờ trước khi lỗ hổng được công bố, Cloudflare ghi nhận hàng nghìn nỗ lực khai thác, tăng lên hàng chục nghìn trong 45 phút sau thông báo, rồi hàng trăm nghìn trong 2 giờ và hiện đã lên đến hàng triệu. Chu kỳ phát hiện – khai thác giờ được đo bằng giờ, không phải tuần.
GitLab AI Gateway và mặt tối của lỗ hổng bảo mật AI
Nếu PHP2Shell cho thấy phần mềm di sản có thể kéo sập web, thì CVE-2026-90970 ở GitLab AI Gateway chứng minh bản thân lớp AI mới cũng là bề mặt tấn công nguy hiểm. Ngày 2/10, GitLab phát hành bản vá nghiêm trọng cho AI Gateway – middleware truyền yêu cầu giữa GitLab và các mô hình ngôn ngữ mà tính năng Duo gọi tới – với điểm CVSS 9,9/10. Lỗ hổng cho phép một người dùng đã xác thực, có quyền truy cập Duo Agent Platform, thoát khỏi sandbox prompt thông qua một cấu hình luồng được tạo đặc biệt, dẫn đến thực thi lệnh tùy ý trên AI Gateway. Đây là ví dụ điển hình của prompt injection tinh vi kết hợp với sandbox escape trong hạ tầng AI.
Điểm yếu này gắn với CWE-1336 – vô hiệu hóa không đúng các phần tử đặc biệt trong template engine. Nói cách khác, chỉ một template engine trong middleware AI đã tạo ra hai khuyến cáo thực thi lệnh nghiêm trọng trong cùng một năm, và bản thứ hai phải nhờ một nhà nghiên cứu bên ngoài mới phát hiện. Đáng lo hơn, GitLab không đưa ra biện pháp tạm thời cho các gateway không thể cập nhật ngay, cũng không có phương pháp chính thức để kiểm tra xem máy chủ đã bị xâm phạm trước đó hay chưa. Với người vận hành tự lưu trữ, lựa chọn duy nhất là coi container như hệ thống có tính toàn vẹn không còn đảm bảo và xử lý theo quy trình sự cố đầy đủ.
Câu chuyện GitLab cho thấy lỗ hổng bảo mật AI không chỉ nằm ở mô hình, mà ở cả lớp glue code, proxy và gateway xung quanh. Một máy chủ proxy LLM mã nguồn mở khác cũng bị chèn mã độc, cho thấy chuỗi cung ứng AI đang trở thành mục tiêu hấp dẫn. Khi AI được gắn sâu vào quy trình phát triển và vận hành, mọi sai sót trong sandbox, template hay quyền truy cập đều có thể biến thành RCE. Đây là lời nhắc rằng internet infrastructure security không thể coi AI là “hộp đen an toàn” mà phải xem nó như một lớp hạ tầng mới, cần kiểm thử và audit nghiêm ngặt như bất kỳ thành phần mạng quan trọng nào.
Phần mềm di sản: quả bom hẹn giờ của hạ tầng Internet
PHP chỉ là phần nổi của tảng băng legacy software risks. Các lỗ hổng mới cho thấy những đoạn mã tồn tại hơn một thập kỷ có thể bất ngờ trở thành cửa hậu toàn cầu khi AI giúp ghép nối và khai thác chúng hiệu quả. PHP hiện là ngôn ngữ phía máy chủ phổ biến nhất, với khoảng 24 triệu website sử dụng, riêng Việt Nam có hơn 143.000 website. Khi lớp nền này bị thủng, mọi CMS, plugin và ứng dụng chạy trên đó đều chịu rủi ro dây chuyền. Cùng thời điểm 21/10, môi trường Node.js cũng phải vá bốn lỗ hổng thực thi mã từ xa, trong khi một cơ quan cấp chứng chỉ số bị xâm phạm khóa riêng, cho phép khả năng cấp chứng chỉ giả mạo và mạo danh website hợp pháp.
Những khóa chứng chỉ này là một phần của hạ tầng mà trình duyệt dùng để xác định một website ngân hàng hay cửa hàng trực tuyến có hợp pháp hay không. Khi chúng bị đe dọa, niềm tin cơ bản của người dùng vào HTTPS lung lay, kéo theo rủi ro lừa đảo diện rộng. Một cuộc điều tra khác cho thấy một hacker nói tiếng Trung đã dùng nền tảng AI mã nguồn mở để xâm nhập hơn 100 website. Trong khi đó, các chuyên gia nhận định tổ chức, doanh nghiệp đang gặp khó khăn trong việc bắt kịp tốc độ cập nhật bản vá cần thiết để phòng chống các cuộc tấn công mạng do AI điều khiển. Legacy software không còn là “chạy được thì thôi”, mà là điểm yếu chiến lược có thể làm đứt gãy cả chuỗi tin cậy của Internet.
Người dùng cuối cảm nhận điều này qua những gián đoạn rất cụ thể: dịch vụ định danh số, website quốc hội, trung tâm an ninh mạng quốc gia ở một số nước phải tạm dừng hoạt động. eMudhra gọi đây là sự cố an ninh nghiêm trọng với tác động trên toàn Internet, và nhiều nhà cung cấp hạ tầng phải coi sự kiện này như một bài kiểm tra sức chịu đựng của hệ thống. Khi các lớp hạ tầng cũ bị AI “soi” kỹ hơn, số lượng lỗ hổng được phát hiện sẽ tăng mạnh, buộc các tổ chức phải chuyển từ tư duy vá lỗi thụ động sang quản trị vòng đời phần mềm chủ động, bao gồm loại bỏ dần các thành phần di sản không còn được cập nhật.
AI-assisted hacking: chu kỳ tấn công tăng tốc và tương lai bất ổn
Điểm chung của các sự cố trong “tháng Mười đen” là vai trò trung tâm của AI-assisted hacking. Một cựu nhà nghiên cứu an toàn AI mô tả cụm sự cố này là “cụm thất bại an ninh mạng bất thường” xuất hiện gần như đồng thời. AI agent swarms được dùng để xâm nhập doanh nghiệp với rất ít can thiệp của con người; trong một vụ, kẻ tấn công chỉ đưa chưa đến 100 ký tự tiếng Trung làm hướng dẫn rồi để các agent tự tìm điểm yếu và thực hiện chuỗi tấn công phức tạp. TechCrunch nhận xét, dù các sự cố không liên quan trực tiếp, việc chúng xuất hiện liên tiếp cho thấy AI giúp kẻ xấu tìm lỗ hổng và khai thác nhanh hơn nhiều so với trước.
AI không chỉ tăng tốc phát hiện, mà còn rút ngắn thời gian xây dựng exploit. Trong vụ PHP2Shell, AI giúp các nhóm nghiên cứu rút ngắn đáng kể quá trình phân tích và xây dựng phương thức khai thác. Amazon Threat Intelligence phát hiện các nỗ lực khai thác đã xuất hiện từ ngày 17/10, bốn ngày trước khi lỗ hổng được công bố, và tăng mạnh ngay sau khi bản vá được phát hành. Sau khi thông tin công khai ngày 21/10, các đơn vị vận hành website bước vào cuộc chạy đua cập nhật hệ thống. Giới chuyên gia cảnh báo nhiều tổ chức không kịp cập nhật bản vá, khiến chu kỳ “phát hiện – khai thác – vá” bị AI kéo lệch về phía kẻ tấn công.
Tương lai gần sẽ không có “Internet lockdown” toàn cầu, nhưng rõ ràng Internet đang bước vào giai đoạn bất ổn mới. Khi năng lực AI tiếp tục cải thiện, số lượng lỗ hổng được phát hiện sẽ tăng mạnh, đặt ra yêu cầu cấp thiết về phối hợp bảo mật và cập nhật phần mềm trên quy mô lớn. Đối với doanh nghiệp và cơ quan nhà nước, lựa chọn không còn là “có dùng AI hay không”, mà là dùng AI để phòng thủ nhanh hơn kẻ tấn công. Điều đó nghĩa là đầu tư vào AI vulnerability detection, tự động hóa vá lỗi, kiểm toán hạ tầng AI Gateway, và quan trọng nhất là dám loại bỏ các thành phần di sản không còn được bảo trì. Nếu không, mỗi ngày bình thường tiếp theo của Internet có thể bất ngờ biến thành một “ngày tồi tệ” mới.