
AI đang nén thời gian tìm lỗi
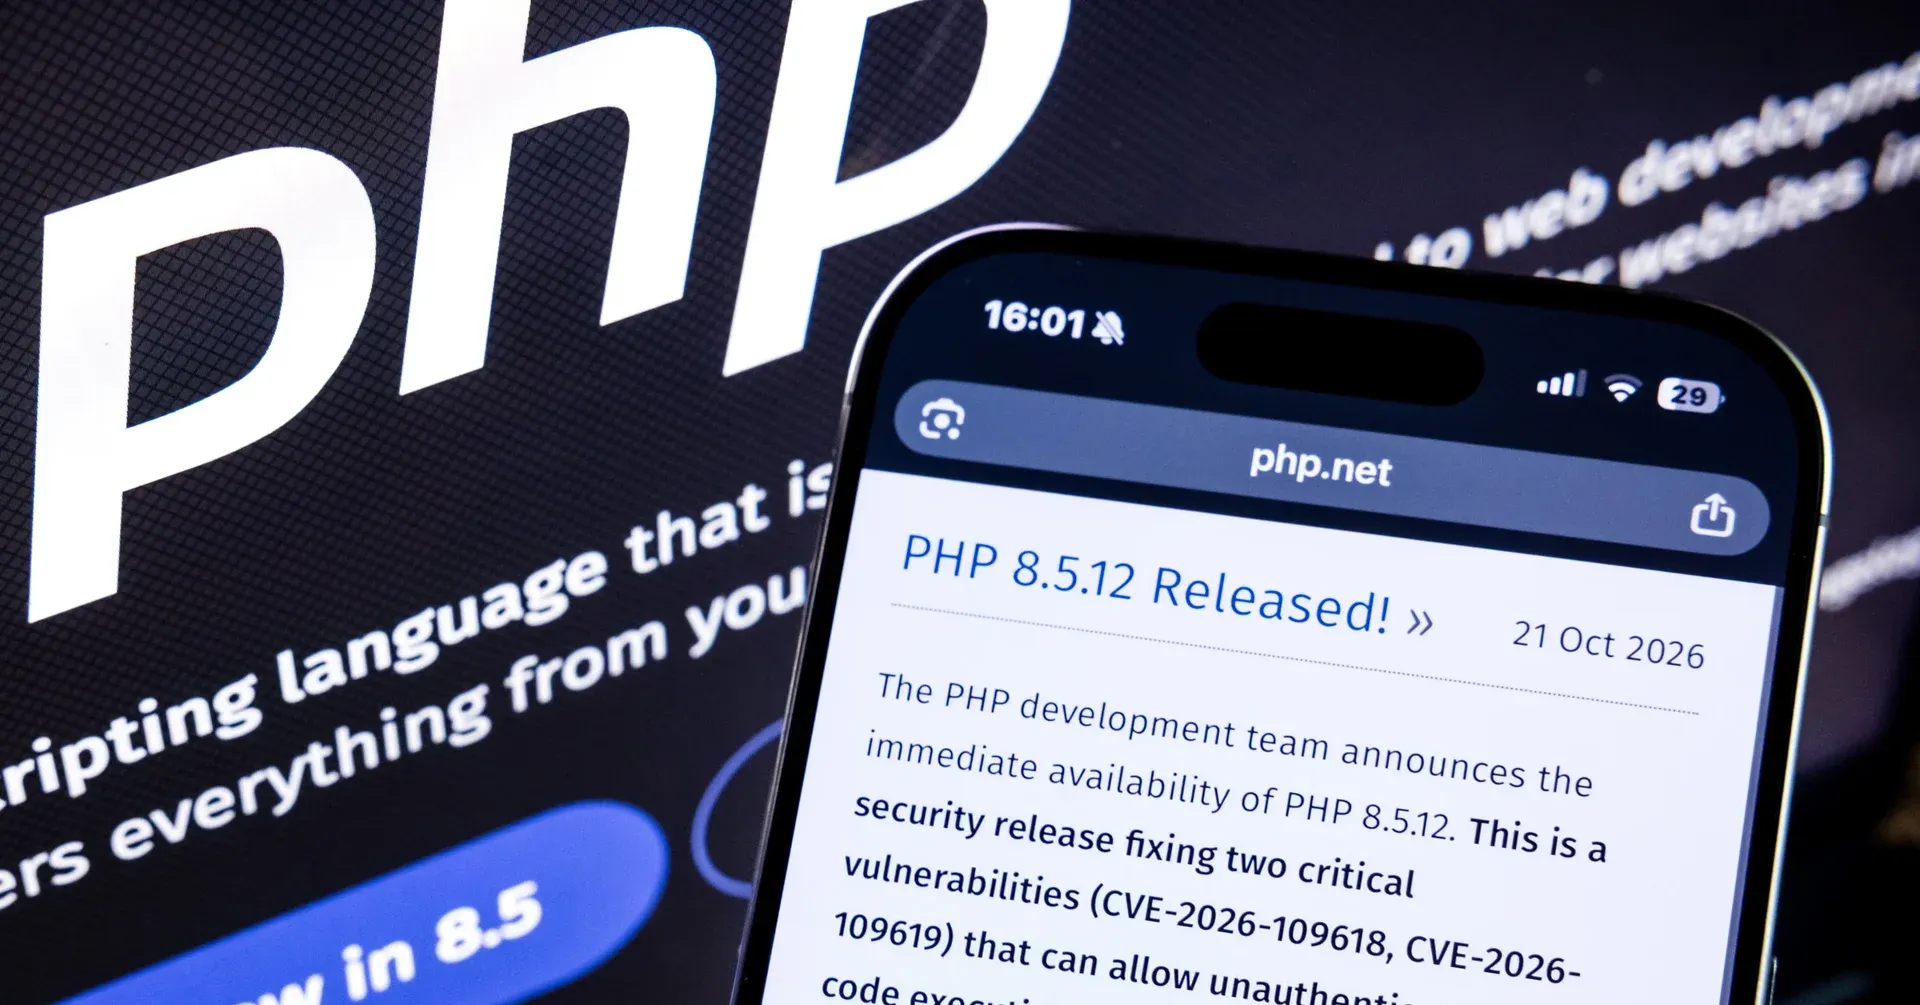
Tấn công mạng AI là việc sử dụng trí tuệ nhân tạo để tăng tốc các hoạt động như tìm kiếm điểm yếu phần mềm và tự động hóa khai thác lỗ hổng, khiến khoảng cách giữa phát hiện lỗi và nguy cơ bị tấn công ngày càng thu hẹp. Diễn biến quanh PHP cho thấy đây không còn là cảnh báo xa vời: hai lỗ hổng PHP2Shell được công khai ngày 21/10, sau khi ít nhất ba tổ chức độc lập phát hiện, trong đó Calif Research và OpenAI dùng GPT-5.6 Sol, còn Google sử dụng Gemini 4 Argon.
Điểm đáng lo không chỉ là có thêm lỗi được tìm thấy, mà là nhịp độ tìm lỗi đã đổi. Trước đây, tin tặc có thể cần nhiều tuần hoặc nhiều tháng để biến một lỗi thành công cụ khai thác; nay, mô hình AI có thể rà soát mã nguồn, xác định lỗ hổng chỉ trong vài giờ. Với phần mềm có mặt ở khắp nơi, vài giờ không còn là khoảng đệm đủ an toàn cho các đội vận hành.
PHP làm vấn đề thêm cấp bách vì nền tảng này vận hành khoảng 70% trang web và ứng dụng. Khi một công nghệ phổ biến như vậy bị phát hiện có điểm yếu nghiêm trọng, rủi ro không nằm trong một phòng máy riêng lẻ: nó có thể lan qua các dịch vụ mà người dùng dựa vào mỗi ngày. AI đang phơi bày món nợ bảo mật tích tụ lâu năm; coi đây chỉ là một đợt cảnh báo nhất thời sẽ là sai lầm.
Kẻ tấn công có thể vượt nhịp vá lỗi
Phát hiện lỗ hổng chỉ là nửa đầu của cuộc đua. Các nhóm tin tặc cũng có thể dùng AI để tự động hóa và tăng tốc khai thác lỗ hổng, biến lợi thế của công cụ phòng thủ thành năng lực tấn công. Cloudflare cho biết hệ thống ghi nhận hàng triệu nỗ lực khai thác trong thời gian ngắn sau khi thông tin về các lỗi PHP được công bố. Con số này cho thấy cửa sổ giữa công bố và hành động của đối thủ có thể hẹp đến mức đội bảo mật không thể trì hoãn.
Cảnh báo từ giới lãnh đạo ngành vì thế không nên bị xem là lời cường điệu để gây chú ý. Sam Altman viết tối 22/10 rằng ông không còn nghĩ con người có thể vá hết mọi lỗi phần mềm. Jason Clinton, Phó giám đốc an ninh thông tin của Anthropic, cảnh báo ngày 24/10 rằng sẽ không đủ thời gian để vá các lỗ hổng trong hạ tầng trọng yếu. Nếu tốc độ tạo bản vá vẫn phụ thuộc vào quy trình thủ công và phối hợp chậm, người phòng thủ sẽ thường xuyên chạy sau kẻ tấn công.
Hệ quả đã vượt khỏi giới chuyên gia: nhiều website và dịch vụ của chính phủ, tổ chức, doanh nghiệp chủ động đóng cửa để hạn chế tác động trong lúc cập nhật phiên bản mới. Với người dùng, điều đó có thể đồng nghĩa dịch vụ gián đoạn; nếu máy chủ bị chiếm quyền, dữ liệu có thể bị đánh cắp hoặc kẻ xấu xâm nhập sâu hơn vào hệ thống nội bộ. Vá lỗi bảo mật khẩn cấp là cần thiết, nhưng nó cũng phơi bày sự mong manh của hạ tầng mà xã hội đang phụ thuộc.
Làn sóng sự cố đòi hỏi thay đổi cách phòng thủ
Jason Clinton dự báo vài tháng tới sẽ có một làn sóng lỗ hổng bảo mật dữ dội; CEO Cloudflare Matthew Prince cũng cảnh báo ngày 23/10 rằng hai năm tới sẽ vô cùng căng thẳng khi công cụ mới có thể kiên trì rà quét toàn bộ Internet. Đây là nguy cơ sự cố diện rộng, không phải vì AI tự tạo ra mọi lỗi, mà vì nó khiến những điểm yếu cũ dễ tìm và nhanh khai thác hơn.
Quy mô phát hiện đang tăng mạnh: số lỗ hổng được công bố trong năm nay tăng từ khoảng 4.000 lên hơn 15.000, tức hơn 275%. Dẫu vậy, số lỗi tăng không tự động đồng nghĩa với số vụ tấn công thành công tăng tương ứng. Một số chuyên gia lưu ý nhiều lỗ hổng AI tìm ra có thể hiếm gặp hoặc khó lợi dụng. Sự thận trọng ấy cần thiết, nhưng không thể trở thành lý do để chậm chuẩn bị.
Ưu tiên trước mắt là kiểm kê hệ thống phụ thuộc PHP, cài bản sửa lỗi được khuyến nghị ngay và theo dõi dấu hiệu xâm nhập thay vì chờ xác nhận có tấn công. Cơ quan An ninh Quốc gia Mỹ đã khuyến cáo các đơn vị vận hành PHP cập nhật bản sửa lỗi ngay lập tức. Về lâu dài, các tổ chức cần xem bảo trì phần mềm nền tảng là trách nhiệm chung: hệ thống dùng rộng rãi nhưng thiếu nguồn lực bảo vệ sẽ tiếp tục tạo ra điểm yếu cho cả cộng đồng.
AI không làm cuộc khủng hoảng này xuất hiện từ con số không; nó phá vỡ sự an tâm vốn dựa vào việc lỗi khó tìm và khó khai thác. Khi máy có thể rà quét liên tục còn con người phải kiểm tra, phối hợp và triển khai từng bản vá, lợi thế thời gian nghiêng về phía tấn công. Kết luận cần rõ ràng: tổ chức phải coi tốc độ ứng phó là năng lực an ninh cốt lõi, bởi trong kỷ nguyên tấn công mạng AI, chậm vá có thể đồng nghĩa với để cửa mở.