
Mối đe dọa không chỉ nằm sau một cú nhấp
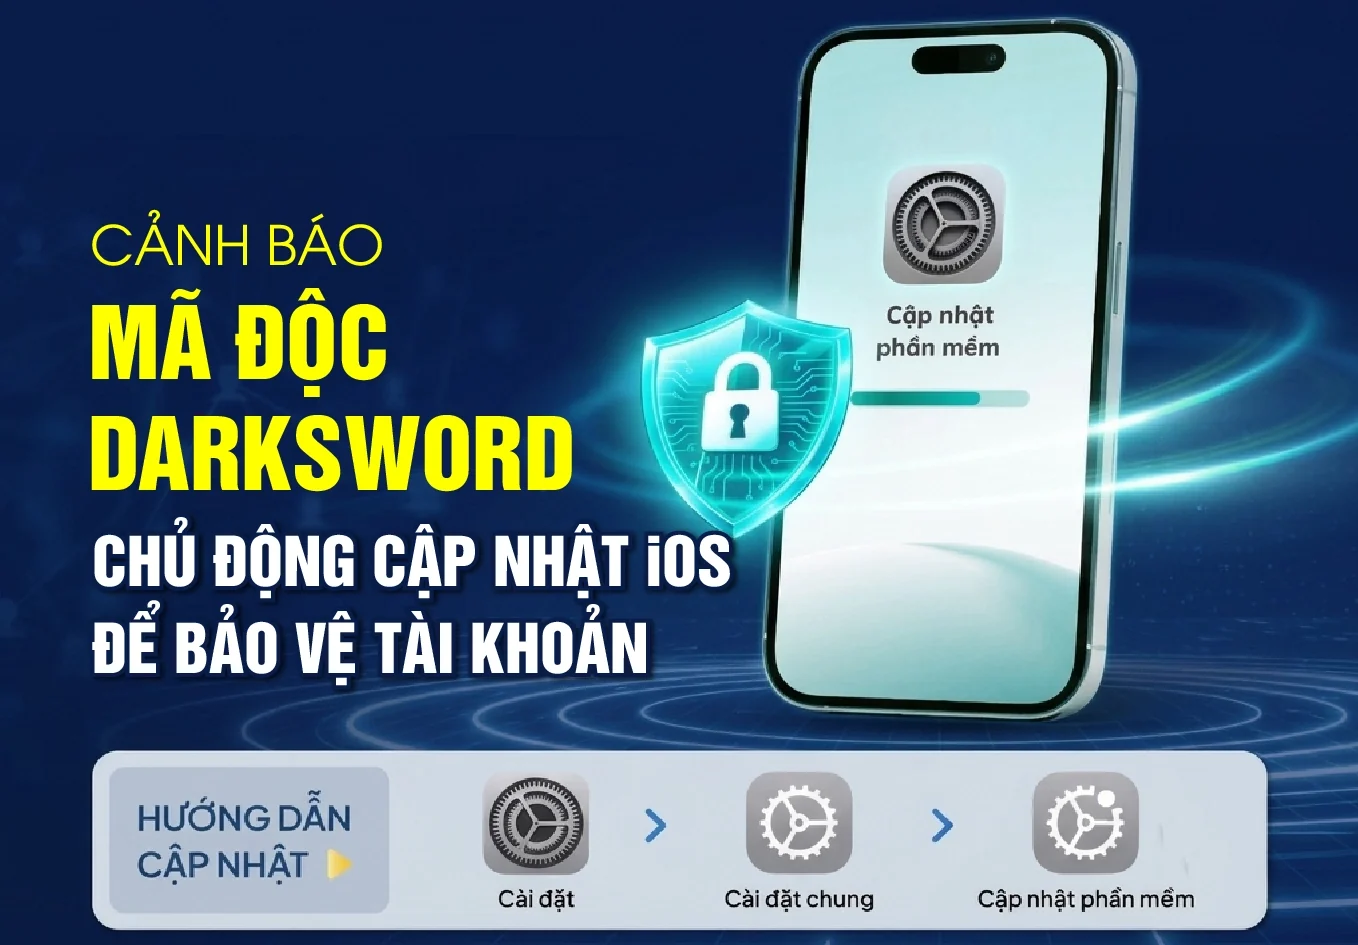
Mã độc iPhone Coruna và DarkSword là các công cụ tấn công khai thác lỗ hổng trong iOS để xâm nhập thiết bị chưa được vá, từ đó có thể lấy cắp mật khẩu, mã OTP và dữ liệu cá nhân. Đây không phải cảnh báo có thể gạt đi: nhiều ngân hàng đã đồng loạt nhắc khách hàng dùng iPhone kiểm tra phần mềm và bảo vệ tài khoản. Theo ACB, chiến dịch Coruna và DarkSword được ghi nhận tại Việt Nam trên thiết bị chạy iOS 18.7 trở xuống.
Mức độ đáng ngại nằm ở cách phát tán. Kẻ tấn công có thể lợi dụng website bị xâm nhập hoặc quảng cáo độc hại; trong một số trường hợp, nội dung quảng cáo được tải trên trang web đã có thể tạo rủi ro, dù người dùng không bấm vào quảng cáo. Vì vậy, thói quen chỉ tránh nhấp liên kết lạ là chưa đủ. Khi điện thoại lưu thông tin đăng nhập ngân hàng, bản vá bảo mật là lớp phòng vệ thiết yếu.
Cập nhật iOS là việc cần làm trước tiên
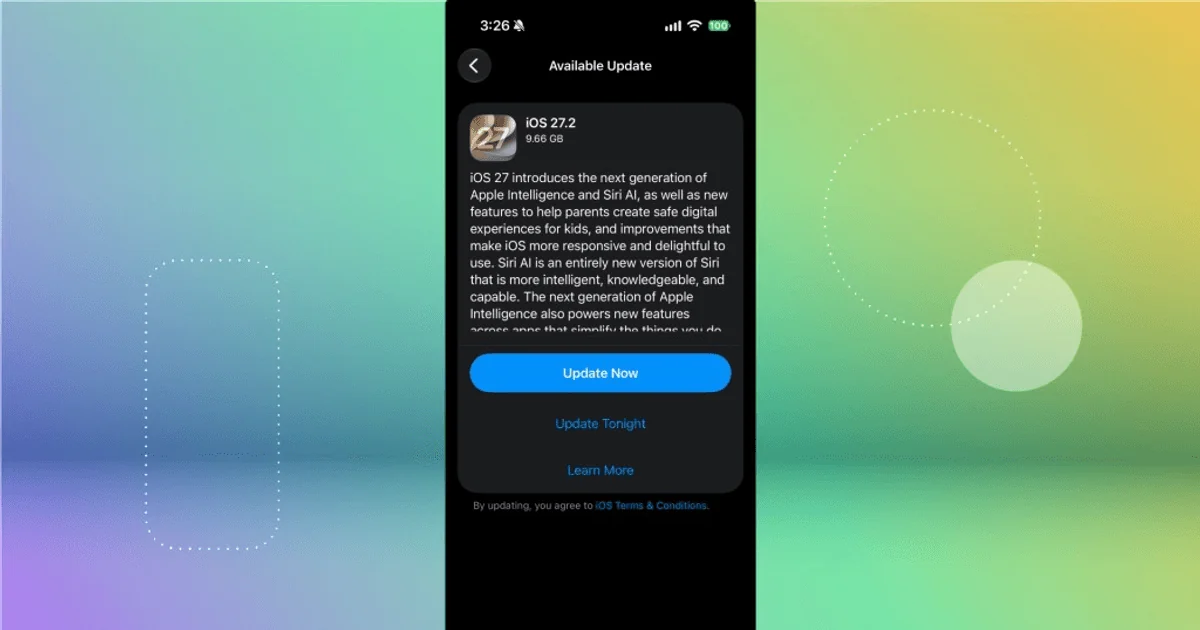
Khuyến nghị rõ ràng nhất trong cảnh báo ngân hàng là cập nhật iOS lên phiên bản mới nhất mà Apple hỗ trợ và bật tự động cập nhật. Nếu iPhone không hỗ trợ iOS 26 hoặc iOS 27, ACB khuyến nghị dùng ít nhất iOS 18.7.7 và cài các bản vá bảo mật mới hơn khi có. Đừng trì hoãn vì máy vẫn hoạt động bình thường: mã độc nhắm vào lỗ hổng phần mềm, nên việc chưa thấy dấu hiệu bất thường không chứng minh thiết bị an toàn.
Thông tin về P7 DarkSword cũng cần được hiểu đúng: đây là biến thể liên quan đến chuỗi khai thác DarkSword, được phát hiện sau một vụ lây nhiễm; theo thông tin được công bố, P7 không khai thác lỗ hổng iOS mới. Thiết bị đã được vá các lỗ hổng liên quan vẫn được bảo vệ trước biến thể này. Điều đó càng củng cố lý do nên cập nhật ngay, thay vì chờ hướng dẫn xử lý một biến thể cụ thể.
- Mở phần Cài đặt và kiểm tra mục cập nhật phần mềm; cài bản iOS mới nhất tương thích với iPhone.
- Bật cập nhật tự động để giảm nguy cơ bỏ lỡ bản vá bảo mật.
- Chỉ tải ứng dụng từ nhà phát triển đáng tin cậy và thường xuyên rà soát quyền truy cập.
- Không cấp quyền truy cập màn hình, trợ năng, quản lý thiết bị hoặc cài hồ sơ cấu hình nếu chưa hiểu rõ mục đích.
Giữ kín thông tin và nhận diện dấu hiệu bất thường
Cập nhật phần mềm cần đi cùng thói quen bảo mật tài khoản. Không cung cấp mật khẩu, mã PIN, mã OTP, thông tin thẻ, thông tin đăng nhập ngân hàng số hay dữ liệu sinh trắc học cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng. Cũng không mở đường dẫn đáng ngờ trong tin nhắn, thư điện tử hoặc mạng xã hội, và không tải ứng dụng hay tệp từ nguồn không rõ ràng. Những yêu cầu cấp quyền bất thường, ứng dụng lạ hoặc thông báo giao dịch không do bạn thực hiện đều đáng để kiểm tra ngay.
Nếu nghi ngờ iPhone nhiễm mã độc hoặc thông tin đăng nhập đã bị lộ, hãy liên hệ ngân hàng qua kênh chính thức để yêu cầu khóa dịch vụ ngân hàng số hoặc thẻ, rồi làm theo hướng dẫn xử lý thiết bị. Vietcombank khuyến nghị khôi phục cài đặt gốc khi nghi thiết bị nhiễm mã độc và liên hệ tổng đài để được hỗ trợ khóa dịch vụ, khóa thẻ. Nếu đã phát sinh tổn thất, khách hàng nên đến điểm giao dịch của ngân hàng và trình báo cơ quan công an.
Đừng chờ đến khi tài khoản gặp sự cố
Cảnh báo ngân hàng không có nghĩa mọi iPhone đều đã bị xâm nhập, nhưng cho thấy rủi ro đủ nghiêm trọng để người dùng hành động sớm. Coruna và DarkSword nhắm đến lỗ hổng trên iOS, trong khi hậu quả có thể lan từ dữ liệu cá nhân đến quyền truy cập tài khoản và tài sản. Cập nhật iOS, hạn chế quyền ứng dụng và giữ kín mã xác thực là những việc thiết thực hơn nhiều so với chỉ trông chờ vào việc nhận ra mã độc sau khi nó đã hoạt động.
Ưu tiên kiểm tra phiên bản hệ điều hành ngay hôm nay, bật cập nhật tự động và rà soát ứng dụng trên máy. Nếu xuất hiện dấu hiệu đáng ngờ, hãy liên hệ ngân hàng bằng số điện thoại hoặc kênh chính thức, khóa các dịch vụ cần thiết và xử lý thiết bị theo hướng dẫn. Với điện thoại dùng để giao dịch tài chính, cập nhật không phải việc phụ; đó là bước cơ bản để giảm nguy cơ lộ tài khoản.