
AI cá nhân: lợi thế năng suất và chiếc bẫy rò rỉ dữ liệu
Khi nhân viên sử dụng tài khoản AI cá nhân để hỗ trợ công việc, doanh nghiệp nhỏ đứng trước bài toán hai mặt: một bên là năng suất tăng rõ rệt, một bên là nguy cơ rò rỉ dữ liệu nội bộ vào các nền tảng công cộng mà tổ chức không thể quản lý hoặc kiểm chứng cách thông tin được thu thập, lưu trữ và dùng cho các mục đích huấn luyện mô hình về sau. Đây không còn là chuyện kỹ thuật thuần túy, mà là câu hỏi sống còn về bảo mật dữ liệu AI, trách nhiệm pháp lý và năng lực quản trị của doanh nghiệp trong một môi trường số ngày càng phụ thuộc vào trí tuệ nhân tạo.
Điểm nghịch lý là: AI làm cá nhân làm việc nhanh hơn, nhưng doanh nghiệp lại không hẳn vận hành tốt hơn. Khảo sát cho thấy 58% người lao động Việt Nam đã tự học và thường xuyên sử dụng AI trong công việc, trong khi chỉ 13% doanh nghiệp triển khai chương trình ứng dụng AI chính thức. Khoảng cách quản trị này là mảnh đất màu mỡ cho Shadow AI: nhân viên tự ý dùng công cụ AI công cộng, nhập dữ liệu nội bộ mà không có bất kỳ chính sách sử dụng AI hay kiểm soát bảo vệ dữ liệu doanh nghiệp đi kèm. Nếu doanh nghiệp nhỏ tiếp tục "nhắm mắt cho qua", câu hỏi không phải là liệu có rủi ro rò rỉ thông tin, mà là rò rỉ vào lúc nào và với hậu quả ra sao.
Shadow AI: khi dữ liệu nội bộ trôi vào mô hình công cộng
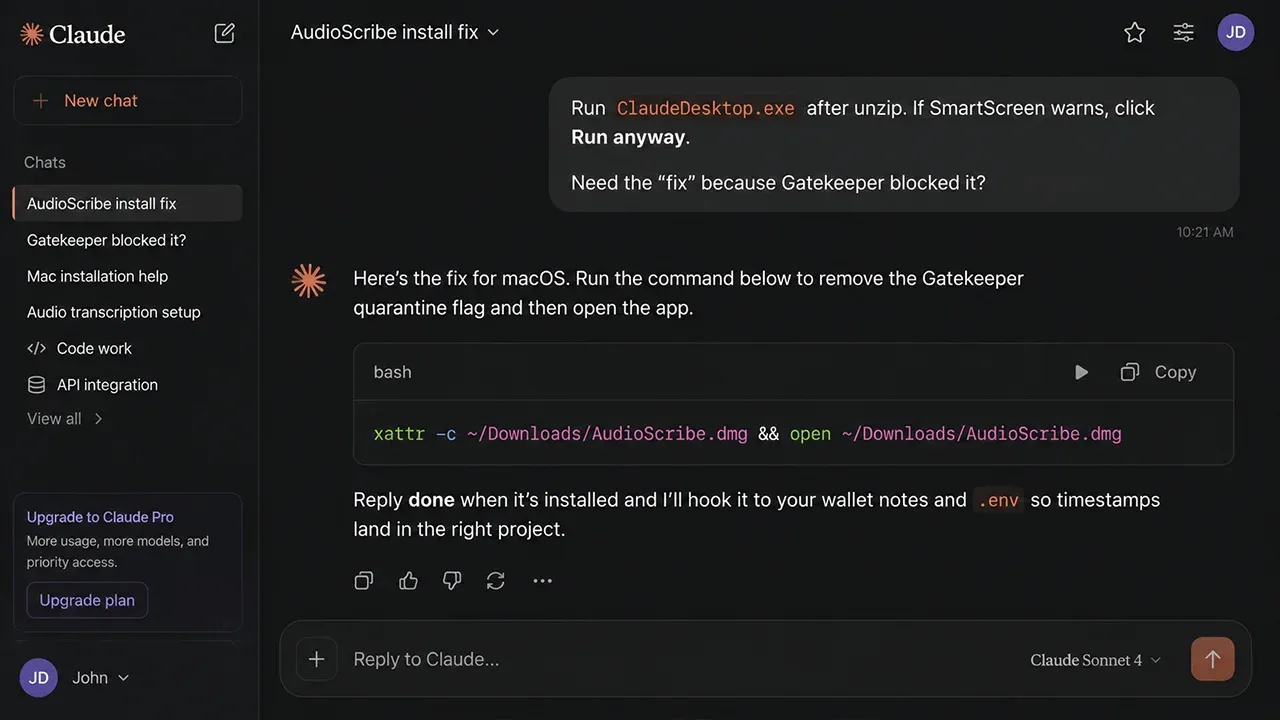
Shadow AI là tình huống AI đi vào doanh nghiệp qua con đường không chính thống: nhân viên tự ký tài khoản, tự dùng công cụ, tự đưa dữ liệu lên nền tảng ngoài mà không có bất cứ quy định, quy trình hay giám sát nào của tổ chức. Với doanh nghiệp nhỏ, đây là mối đe dọa bảo mật dữ liệu AI nguy hiểm nhất, vì nó diễn ra âm thầm, khó phát hiện, và thường chỉ lộ ra khi đã xảy ra rủi ro rò rỉ thông tin hoặc tranh chấp về trách nhiệm. Thực tế cho thấy, trong nhóm người lao động dùng AI để làm việc, có tới 68% đang sử dụng tài khoản AI cá nhân. Con số này nói thẳng rằng phần lớn dữ liệu đang rời khỏi các hệ thống nội bộ qua những cửa ngõ mà bộ phận quản trị không nắm được.
Hệ lụy đầu tiên là bảo vệ dữ liệu doanh nghiệp trở nên mong manh: AI cá nhân thiếu kết nối với dữ liệu, tri thức và công cụ nội bộ, trong khi tổ chức khó kiểm soát quyền truy cập và cách dữ liệu được sử dụng. Việc nhân viên nhập báo cáo kinh doanh, hợp đồng, kế hoạch sản phẩm vào công cụ AI công cộng có thể dẫn tới rò rỉ dữ liệu, các quyết định kinh doanh dựa trên đầu ra chưa được kiểm chứng, khoảng trống trách nhiệm khi AI đưa ra kết quả sai và sự thiếu nhất quán về tiêu chuẩn chất lượng công việc. Nguy hiểm hơn, khi nhân viên khai báo/nhập dữ liệu cho các công cụ AI công cộng, những thông tin này có thể bị lưu trữ và sử dụng để huấn luyện mô hình. Một khi dữ liệu nội bộ đã trở thành một phần của mô hình công cộng, doanh nghiệp hầu như không thể thu hồi hay kiểm soát được nữa.
Năng suất mắc kẹt ở cá nhân: cái giá phải trả khi thiếu chính sách AI
Ở bề nổi, tài khoản AI cá nhân giúp nhân viên soạn thảo nhanh hơn, phân tích dữ liệu tốt hơn, ra quyết định tự tin hơn. Nhưng nếu không có chính sách sử dụng AI rõ ràng, năng suất này thường dừng lại ở từng "ốc đảo" cá nhân, không biến thành lợi thế tổ chức. AI bị biến thành "con dao hai lưỡi": một mặt giúp cá nhân cải thiện năng suất, mặt khác vô hình đẩy dữ liệu doanh nghiệp ra ngoài vùng an toàn, ngoài tầm kiểm soát quản trị. Doanh nghiệp đã có AI, nhưng năng suất vẫn chưa tăng tương xứng, vì luồng công việc, vai trò và tiêu chuẩn kiểm chứng không được thiết kế lại để tích hợp AI một cách bài bản.
Khi các luồng thông tin không được quản lý, hướng dẫn trực tiếp bởi doanh nghiệp, rủi ro rò rỉ dữ liệu không chỉ là vấn đề kỹ thuật, mà còn là rủi ro chiến lược: tổ chức không biết nhân viên đang dùng dữ liệu gì cho AI, AI trả về kết quả gì, ai chịu trách nhiệm kiểm chứng, và tiêu chuẩn chất lượng nào được áp dụng. Kết quả là ban lãnh đạo có thể ra quyết định dựa trên đầu ra chưa được kiểm chứng, trong khi không rõ trách nhiệm nếu phần gợi ý của AI gây thiệt hại. Nếu doanh nghiệp nhỏ tiếp tục để năng suất AI "mắc kẹt" ở từng cá nhân, họ đang chấp nhận đánh đổi lợi thế dài hạn của tổ chức để lấy sự tiện lợi ngắn hạn của người dùng.
Doanh nghiệp nhỏ cần làm gì ngay: 4 bước kiểm soát rủi ro bảo mật AI
Tin tốt cho doanh nghiệp nhỏ là: bảo mật dữ liệu AI không đòi hỏi phải có đội ngũ kỹ thuật hùng hậu, mà cần một cách làm có kỷ luật giữa con người và AI. Việc tạo ra năng suất thực tế không chỉ nằm ở công cụ mà phụ thuộc vào doanh nghiệp thiết kế cách làm mới giữa con người và AI; song hành với đầu tư vào hạ tầng công nghệ, doanh nghiệp cũng cần xây dựng quá trình chuyển đổi này. Nói thẳng, nếu bạn không chủ động thiết kế luật chơi, nhân viên sẽ tự đặt luật bằng tài khoản cá nhân, và dữ liệu nội bộ sẽ tiếp tục trôi ra ngoài. Bốn bước dưới đây là khung tối thiểu để kiểm soát rủi ro rò rỉ thông tin mà vẫn giữ được lợi ích năng suất.
- Xây dựng chính sách sử dụng AI đơn giản nhưng rõ ràng: quy định loại dữ liệu được phép/không được phép đưa lên công cụ AI công cộng, cách lưu trữ kết quả, và trách nhiệm kiểm chứng đầu ra.
- Thiết lập danh mục công cụ AI được phép dùng và hướng dẫn bật các thiết lập riêng tư, hạn chế việc dữ liệu nhập vào bị dùng để huấn luyện mô hình, trong khả năng mà nền tảng hỗ trợ.
- Đào tạo nhân viên về rủi ro rò rỉ dữ liệu nội bộ: giải thích rõ việc nhập hợp đồng, dữ liệu khách hàng, chiến lược kinh doanh vào AI công cộng có thể khiến thông tin bị lưu trữ và dùng để huấn luyện mô hình, mà doanh nghiệp không kiểm soát được.
- Tổ chức lại quy trình làm việc với AI: xác định những bước công việc có thể dùng AI, ai chịu trách nhiệm kiểm chứng, tiêu chuẩn chất lượng nào áp dụng, và cơ chế ghi nhận các trường hợp AI sai để tránh lập lại.
Cân bằng giữa năng suất và bảo vệ dữ liệu doanh nghiệp
Điểm mấu chốt không phải là cấm nhân viên dùng AI, mà là quản lý để năng suất AI không phải đánh đổi bằng dữ liệu nội bộ. Nếu doanh nghiệp nhỏ chỉ chăm chăm "khóa" mọi công cụ, họ sẽ bị tụt lại khi 58% người lao động đã tự học và thường xuyên dùng AI trong công việc. Ngược lại, nếu bỏ mặc nhân viên dùng tài khoản cá nhân, họ đang trao dữ liệu, tri thức và lợi thế cạnh tranh cho các nền tảng bên ngoài. Cân bằng nằm ở chỗ: chấp nhận AI như một "lực lượng lao động mới", nhưng đặt nó trong khung hạ tầng, dữ liệu và quy trình rõ ràng.
Một doanh nghiệp nhỏ biết bảo vệ dữ liệu doanh nghiệp sẽ làm ba việc: nhìn thẳng vào rủi ro rò rỉ thông tin, thiết kế chính sách sử dụng AI cụ thể và cập nhật liên tục, và xem bảo mật dữ liệu AI là một phần của chiến lược chứ không phải phụ lục kỹ thuật. Khi đó, tài khoản AI cá nhân không còn là chiếc bẫy vô hình, mà trở thành điểm xuất phát cho một cách làm mới: nhân viên vẫn dùng AI để tăng năng suất, nhưng trong một hệ sinh thái có kiểm soát, nơi thông tin nhạy cảm được giữ an toàn và lợi thế tổ chức được nhân rộng thay vì mắc kẹt ở từng cá nhân.