
Lừa đảo ngân hàng di động: vấn đề không còn xa lạ
Lừa đảo ngân hàng di động là tập hợp các chiêu trò lợi dụng ứng dụng ngân hàng, tin nhắn, mã QR và quyền truy cập trên điện thoại để chiếm đoạt thông tin, mã OTP và điều khiển giao dịch, khiến người dùng mất tiền ngay cả khi thiết bị vẫn nằm trong tay họ. Từ ngày 10/10 đến 15/10/2026, công an các tỉnh Hưng Yên, Điện Biên, Ninh Bình cùng cơ quan bảo hiểm đã liên tiếp phát cảnh báo về ba thủ đoạn lừa đảo nhắm thẳng vào người dùng điện thoại thông minh và tài khoản ngân hàng. Điều đáng nói là kẻ gian không cần bẻ khóa hệ thống ngân hàng; chúng chỉ cần bạn bấm vào một đường link lạ, quét một mã QR thanh toán giả hoặc vô tư cấp quyền cho ứng dụng không rõ nguồn gốc. Nếu bạn vẫn nghĩ “mật khẩu không lộ thì tiền sẽ an toàn”, đã đến lúc phải thay đổi suy nghĩ đó.
Tin nhắn giả mạo ngân hàng: chiếc bẫy bắt đầu từ một đường link
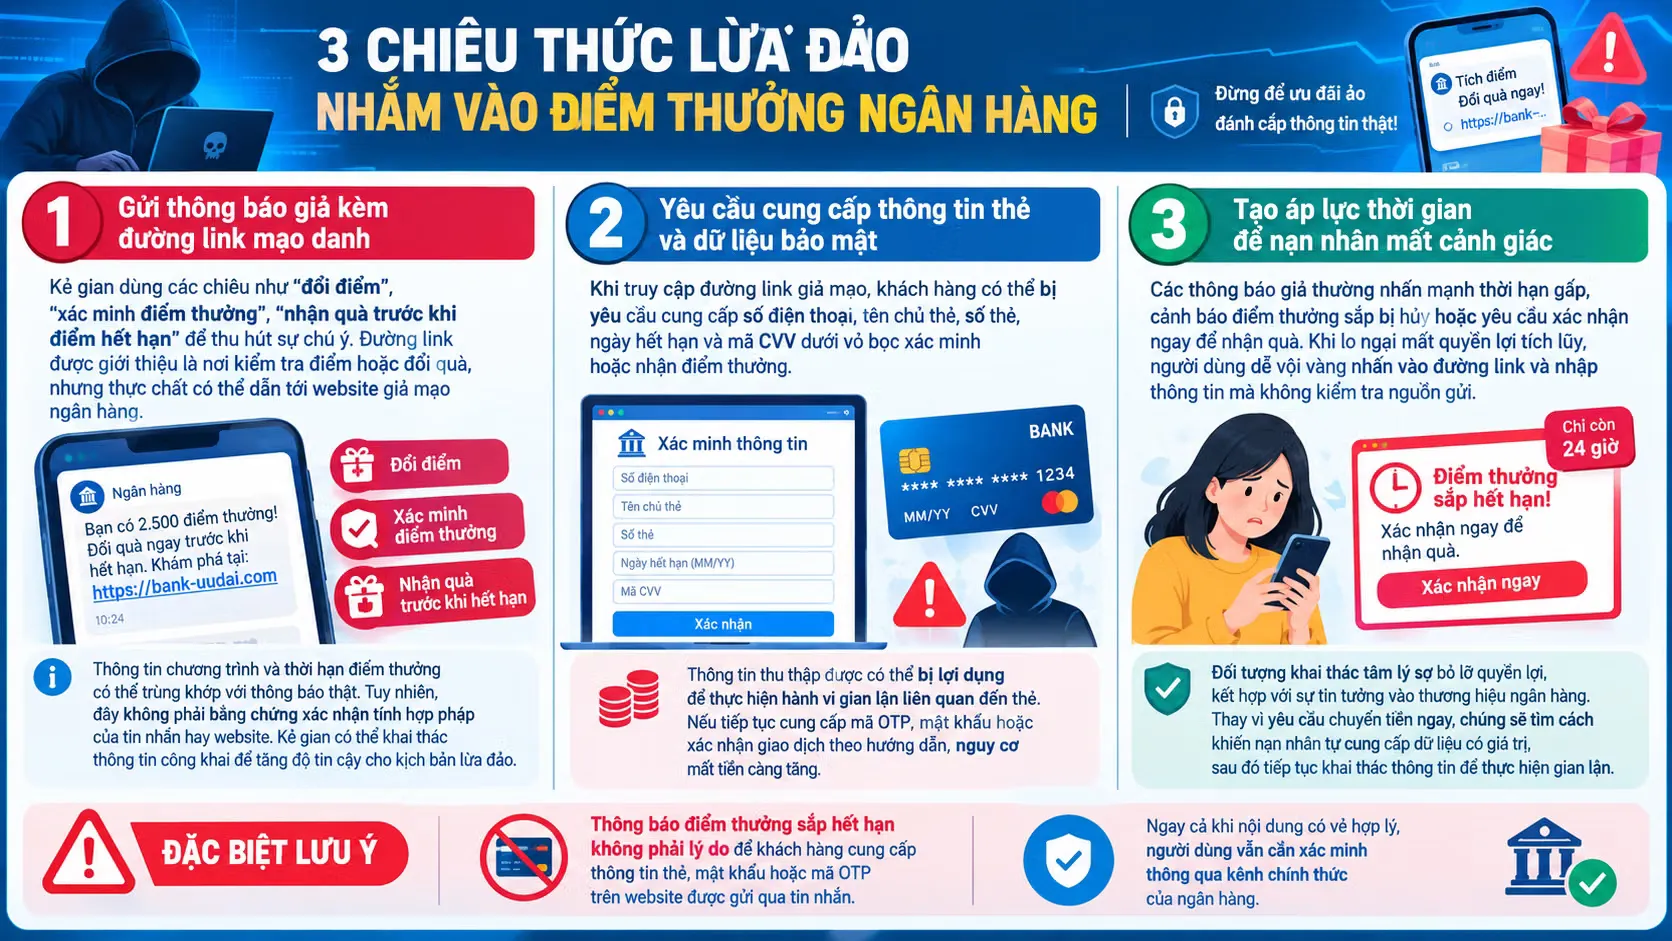
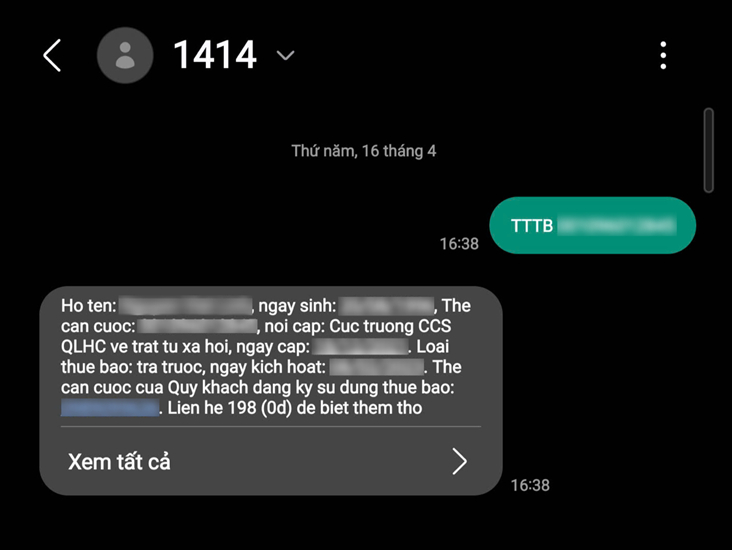
Lừa đảo qua SMS ngân hàng đang trở thành mũi tấn công nguy hiểm nhất vì đánh thẳng vào thói quen tin tưởng thông báo từ ngân hàng. Ngày 13/10/2026, một ngân hàng lớn đã phải phát cảnh báo về việc đối tượng gửi tin nhắn mạo danh, thông báo điểm thưởng sắp hết hạn, kèm đường link dẫn tới website giả mạo để chiếm đoạt thông tin và tài sản khách hàng. Kịch bản quen thuộc: nội dung nói đúng tên chương trình, đúng thời hạn sử dụng điểm, khiến khách hàng tin rằng đây là thông báo thật. Sau cú nhấp chuột, trang giả mạo yêu cầu nhập số thẻ, ngày hết hạn, mã CVV, rồi tiến tới mật khẩu và mã OTP. Khi bạn “hợp tác” đầy đủ, tài khoản ngân hàng đã gần như phơi bày. Thủ đoạn này khai thác tâm lý sợ bỏ lỡ quyền lợi và niềm tin vào thương hiệu ngân hàng. Nếu bạn vẫn bấm vào mọi đường link trong tin nhắn, bạn đang tự biến mình thành mục tiêu dễ dàng.
Cách bảo vệ tài khoản ngân hàng trước dạng lừa đảo ngân hàng di động này không hề phức tạp, nhưng đòi hỏi bạn phải thay đổi thói quen. Ngân hàng đã khẳng định không gửi thông báo điểm thưởng qua SMS, cuộc gọi, Zalo, Messenger, Viber hay mạng xã hội, và đặc biệt không gửi SMS hoặc email có chứa đường link. Thay vì nhấn vào link, hãy chủ động mở ứng dụng ngân hàng chính thức để kiểm tra điểm thưởng hoặc trạng thái tài khoản. Khi cần xác minh, chỉ liên hệ qua tổng đài, email, ứng dụng chính thức; tuyệt đối không dùng số điện thoại hoặc đường dẫn do người gửi đáng ngờ cung cấp. Quan trọng hơn, bạn không bao giờ được cung cấp số thẻ, ngày hết hạn, mã CVV, mật khẩu hay mã OTP cho bất kỳ ai, dù họ tự xưng là nhân viên ngân hàng. Một nguyên tắc đơn giản: thông báo có đường link là thông báo cần nghi ngờ.
Mã QR thanh toán giả: tiện lợi đi kèm rủi ro mất tiền và lộ dữ liệu
Mã QR giúp thanh toán nhanh, nhưng cũng đang trở thành công cụ đắc lực cho lừa đảo ngân hàng di động. Công an một tỉnh phía Nam đã cảnh báo rõ ràng về những rủi ro khi sử dụng mã QR trong thanh toán và truy cập thông tin. Từ quầy thanh toán, bàn ăn, bãi giữ xe đến vé sự kiện, hồ sơ hành chính, mã QR xuất hiện khắp nơi, khiến người dùng có xu hướng quét mà không kiểm tra. Đối tượng chỉ cần in mã QR nhận tiền của mình rồi dán đè lên mã thật tại cửa hàng, quán ăn, điểm quyên góp; người mua thao tác như mọi lần nhưng tiền lại chuyển thẳng vào tài khoản kẻ gian. Nguy hiểm hơn, một mã QR có thể dẫn tới website giả mạo ngân hàng, sàn thương mại điện tử, dịch vụ công hoặc bảo hiểm xã hội, nơi bạn bị yêu cầu nhập tên đăng nhập, mật khẩu, số thẻ và mã OTP. Mã QR thanh toán giả không chỉ khiến bạn chuyển nhầm tiền, mà còn mở cửa cho kẻ gian chiếm quyền kiểm soát tài khoản.
Để bảo vệ tài khoản ngân hàng trước mã QR thanh toán giả, bạn phải học cách “chậm lại vài giây”. Trước hết, hãy xác định nguồn mã QR: ai cung cấp, mã đặt ở đâu, có thuộc kênh chính thức của cơ quan, doanh nghiệp hay không; tuyệt đối không quét mã do người lạ gửi chỉ vì hình ảnh đi kèm có logo hoặc con dấu. Khi thanh toán, quan sát dấu hiệu tem mới dán chồng, mép giấy bong tróc, màu sắc hoặc kích thước không đồng nhất; nếu thấy bất thường, yêu cầu kiểm tra lại. Trước khi xác nhận chuyển khoản, luôn kiểm tra tên chủ tài khoản, ngân hàng nhận, số tiền và nội dung giao dịch; nếu tên người nhận không khớp với cửa hàng hoặc người đang giao dịch, đừng chấp nhận lời giải thích “tài khoản kế toán” hay “tài khoản người nhà”. Khi quét mã dẫn tới website, dừng ngay nếu trang yêu cầu mật khẩu ngân hàng, mã OTP hoặc quyền điều khiển điện thoại không phù hợp với mục đích ban đầu. Mã QR là công cụ, không phải giấy thông hành miễn kiểm tra.
Một lần bấm “cho phép”: vì sao quyền ứng dụng có thể rút sạch tài khoản
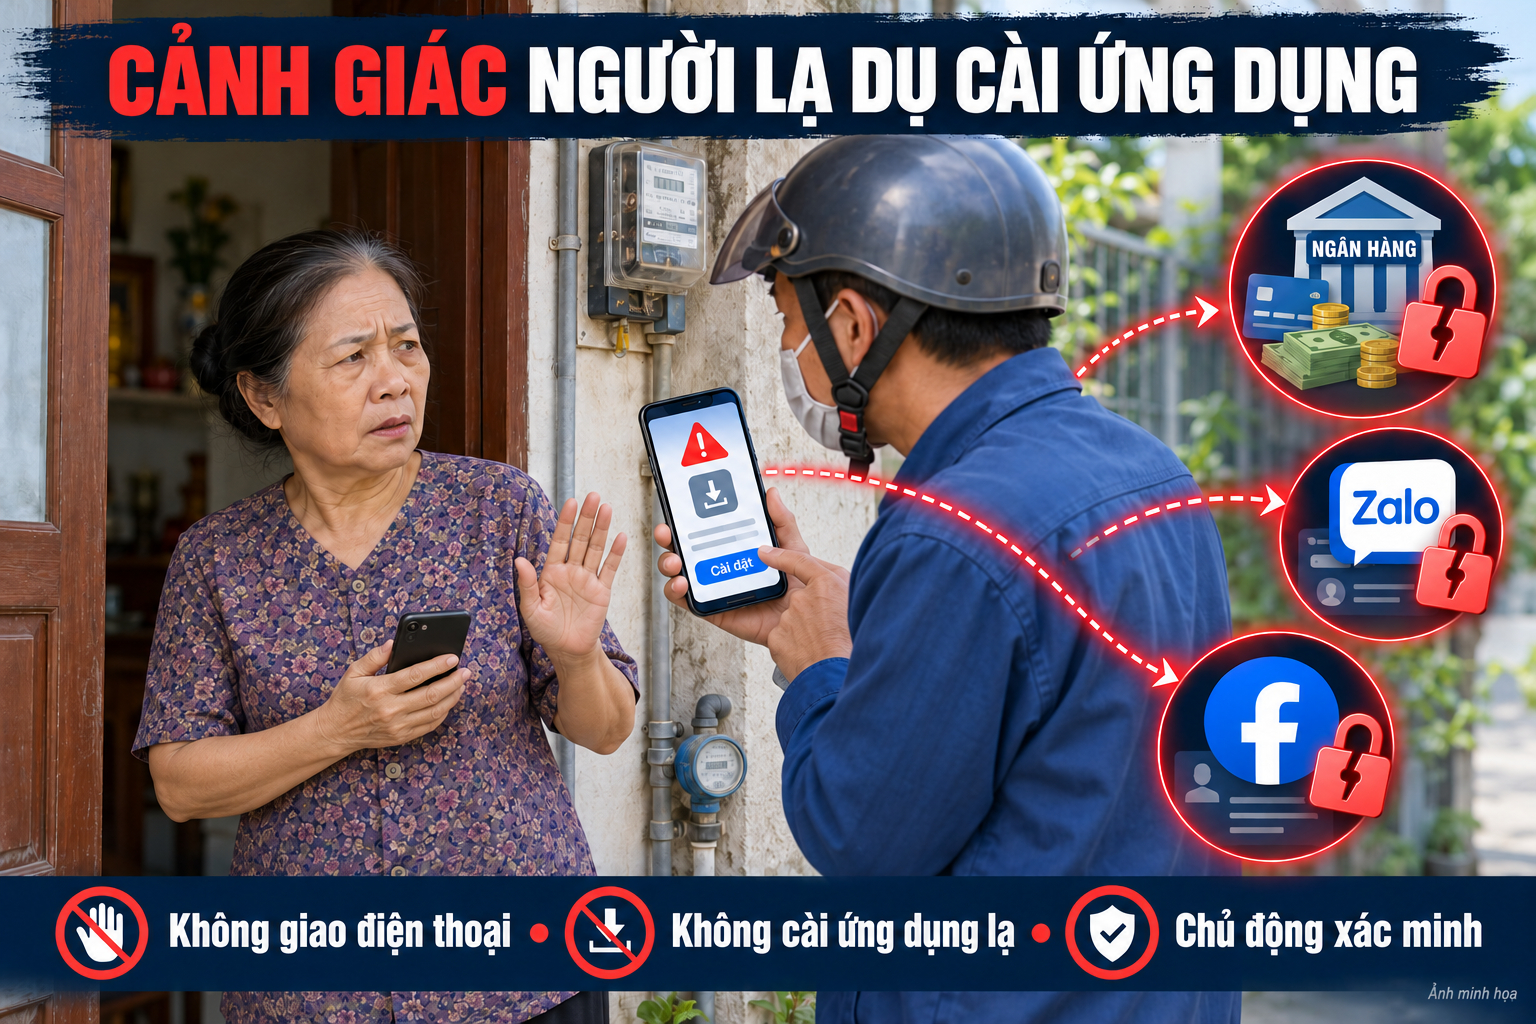
Nguy cơ đáng sợ nhất của lừa đảo ngân hàng di động nằm ở chỗ: kẻ gian không cần biết mật khẩu vẫn có thể rút sạch tiền nếu bạn tự tay cấp quyền cho ứng dụng độc hại. Trong các cảnh báo được phát đi từ ngày 10/10 đến 15/10/2026, cơ quan chức năng cho biết nhiều đối tượng giả danh cán bộ bảo hiểm, công an, chính quyền, nhân viên điện nước để dụ người dân cài ứng dụng lạ, rồi hướng dẫn bấm “cho phép” cấp quyền trợ năng hoặc điều khiển thiết bị. Khi đó, phần mềm độc hại âm thầm theo dõi mọi thao tác trên điện thoại, đọc tin nhắn chứa mã OTP và chuyển tiền đi, ngay cả khi điện thoại vẫn nằm trong tay chủ. Ứng dụng giả được tải qua mã QR hoặc đường link có thể yêu cầu quyền đọc tin nhắn, ghi màn hình, truy cập danh bạ, sử dụng tính năng trợ năng; nếu bạn đồng ý, bạn đã trao cho kẻ gian chiếc chìa khóa điều khiển toàn bộ giao dịch.
Muốn bảo vệ tài khoản ngân hàng, bạn phải coi quyền ứng dụng trên điện thoại nghiêm trọng không kém mật khẩu. Công an các tỉnh đã khuyến cáo rõ: chỉ tải ứng dụng từ App Store hoặc CH Play; không cài tệp .apk, không cấp quyền trợ năng hay điều khiển thiết bị cho ứng dụng không rõ nguồn gốc. Không kết bạn Zalo với người lạ, không bấm link lạ, không quét mã QR do người khác đưa, không giao điện thoại đang mở khóa cho người lạ. Nếu đã lỡ cài ứng dụng và bấm “cho phép”, cần lập tức tắt mạng hoặc tắt nguồn điện thoại, dùng thiết bị khác gọi ngân hàng để khóa tài khoản. Đồng thời, hãy vào phần cài đặt để rà soát lại toàn bộ quyền ứng dụng, thu hồi những quyền bất thường, đặc biệt là quyền đọc SMS, ghi màn hình và trợ năng. Một cú chạm “cho phép” có thể là khởi đầu của thảm họa, nhưng một cú chạm “thu hồi quyền” đúng lúc có thể cứu cả tài khoản.
Kết luận: tự tay khóa cửa tài khoản ngân hàng di động của bạn
Điểm chung của các thủ đoạn lừa đảo ngân hàng di động là chúng không tấn công trực diện vào hệ thống ngân hàng, mà tấn công vào thói quen chủ quan của người dùng. Từ tin nhắn giả mạo ngân hàng, mã QR thanh toán giả đến ứng dụng độc hại đòi quyền điều khiển thiết bị, kẻ gian đều cần một thứ: sự hợp tác vô tình của bạn. Tháng 10/2026, công an nhiều tỉnh và cơ quan bảo hiểm đã liên tiếp phát cảnh báo về các chiêu trò này, cho thấy chúng đang được sử dụng một cách chủ động và rộng khắp. Nếu bạn vẫn bấm vào mọi đường link, quét mọi mã QR, cấp mọi quyền mà không đọc kỹ, không một hệ thống bảo mật nào có thể bảo vệ bạn. Ngược lại, chỉ cần bạn hình thành vài nguyên tắc: luôn kiểm tra nguồn thông báo, chỉ dùng ứng dụng chính thức, không cung cấp mật khẩu và mã OTP, thường xuyên rà soát quyền ứng dụng, thì tài khoản ngân hàng sẽ an toàn hơn rất nhiều. Bảo vệ tài khoản ngân hàng không phải chuyện của riêng ngân hàng hay công an; đó là trách nhiệm hàng ngày của mỗi người dùng điện thoại.