
AI đang bẻ cong luật chơi an ninh mạng Việt Nam
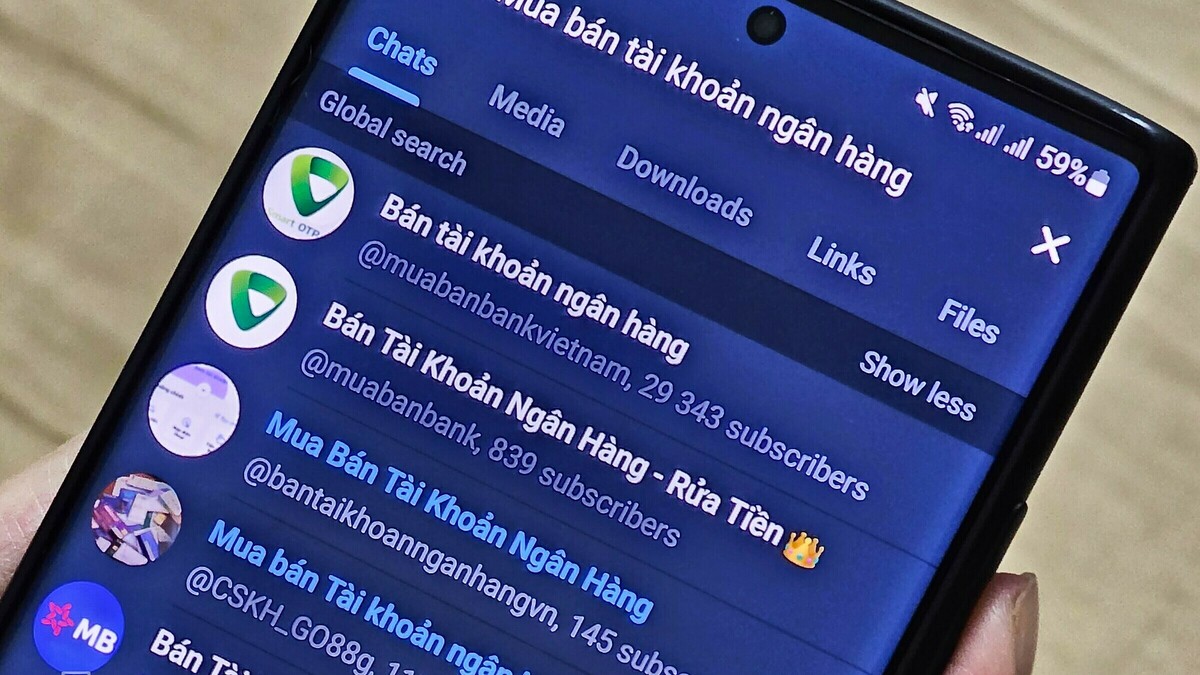
Tấn công mạng AI là các cuộc xâm nhập, lừa đảo hay phát tán phần mềm độc hại trong đó trí tuệ nhân tạo được sử dụng để tự động dò quét lỗ hổng bảo mật, tùy biến kịch bản tấn công và mở rộng quy mô với tốc độ vượt xa khả năng thao tác thủ công của con người. Ở Việt Nam, vấn đề này không còn là cảnh báo xa vời mà đã là con số cụ thể: trong sáu tháng đầu năm, hệ thống giám sát ghi nhận khoảng hai triệu cảnh báo tấn công mạng, gần 50% trong đó có yếu tố AI, chủ yếu dùng để tự động hóa dò quét lỗ hổng, lây nhiễm mã độc và xâm nhập hệ thống. Điều này cho thấy “mặt tối” của AI đang tiến nhanh hơn năng lực phòng thủ mạng của phần lớn doanh nghiệp, trong khi dữ liệu cá nhân và tài sản số của người dùng ngày càng bị đặt vào thế rủi ro.
AI giúp kẻ tấn công nhanh, rẻ, nguy hiểm hơn như thế nào?
Từ góc nhìn các chuyên gia tham dự một hội thảo an ninh mạng lớn tại Mỹ, trí tuệ nhân tạo đang thay đổi trực tiếp tương quan giữa kẻ tấn công và người phòng thủ bằng cách giảm rất nhanh chi phí cho một cuộc tấn công. Những nhiệm vụ từng đòi hỏi kỹ năng cao như tìm kiếm lỗ hổng bảo mật, phân tích hay viết mã khai thác nay có thể được AI thực hiện ở quy mô lớn và trong thời gian ngắn. Một thử nghiệm được chia sẻ cho thấy từ khoảng 200 lỗ hổng nhân Linux, hệ thống tự động có thể tạo 182 mã khai thác thử nghiệm ở mức gây treo hệ thống với chi phí và thời gian rất thấp. Đây là ví dụ sống động cho việc tấn công mạng đã trở nên “bình dân hóa”. Kẻ xấu không cần đội ngũ chuyên gia đông đảo, AI làm thay phần lớn công việc, trong khi trên thế giới đã ghi nhận tác nhân AI triển khai mã độc tống tiền mà không cần con người điều khiển.
Khi dữ liệu cá nhân trở thành nhiên liệu cho tội phạm mạng
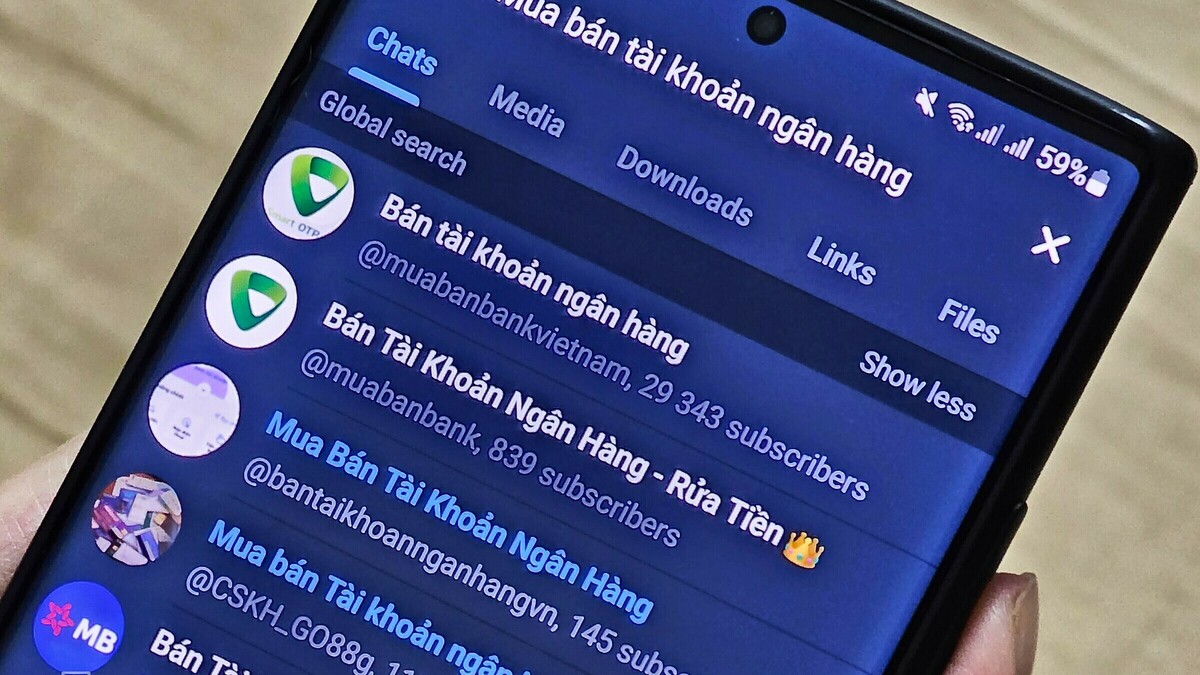
Đằng sau các cuộc tấn công mạng AI là hệ sinh thái tội phạm dữ liệu đã phát triển rất nhanh. Lực lượng chức năng cho biết tình trạng xâm phạm và mua bán dữ liệu cá nhân diễn biến phức tạp, với hàng chục triệu, thậm chí hàng trăm triệu bản ghi bị rao bán chỉ trong vài năm gần đây. Dữ liệu cá nhân – từ thông tin cơ bản đến tài khoản ngân hàng, sinh trắc học – đang trở thành đầu vào cho hàng chục loại hình tội phạm mạng, giúp kẻ gian xây dựng kịch bản lừa đảo bám sát sự kiện và đời sống nạn nhân để tăng độ tin cậy. Người dùng bình thường không chỉ bị tấn công qua tin nhắn, cuộc gọi mạo danh mà còn đối mặt nguy cơ bị xâm phạm đời tư qua TV, điện thoại, camera, nếu các thiết bị này có lỗ hổng bảo mật. Không phải ngẫu nhiên mà một hãng công nghệ lớn phải cảnh báo người dùng tại 110 quốc gia về nguy cơ trở thành mục tiêu của các cuộc tấn công spyware kiểu “lính đánh thuê” và phát hành thêm tài liệu hỗ trợ.
AI hai mặt: mở rộng bề mặt tấn công nhưng cũng là lá chắn mới
Điều nghịch lý là AI vừa làm bùng nổ tấn công mạng AI, vừa là công cụ mạnh để tăng cường phòng thủ mạng. Các phân tích quốc tế chỉ ra những sự cố hack liên quan đến AI xuất hiện gần đây không phải là trường hợp cá biệt, mà là hệ quả tất yếu khi AI phát triển quá nhanh và được tích hợp sâu vào hạ tầng số. Song song, thị trường an ninh mạng toàn cầu đang bước vào giai đoạn tái cấu trúc với AI trở thành trọng tâm mới, thúc đẩy làn sóng mua bán – sáp nhập giữa các doanh nghiệp bảo mật. Chỉ trong một tháng đã có 21 thương vụ M&A trong lĩnh vực này và xu hướng còn tiếp tục. Các công ty lớn đang đua nhau bổ sung năng lực bảo mật AI: có bên thâu tóm nền tảng chuyên bảo vệ mô hình AI và tác tử tự động, có bên mua lại giải pháp quản trị phơi nhiễm từ phát hiện lỗ hổng đến xác minh khắc phục. Ngay cả các nhà phát triển AI nền tảng cũng phải công bố khuyến nghị riêng và chương trình hợp tác mới để đối phó các cuộc tấn công tự động bằng AI cũng như lỗ hổng của thế hệ mô hình mới.
Doanh nghiệp Việt nên phòng thủ ra sao trong thời AI tấn công?
Trong bối cảnh an ninh mạng Việt Nam đứng trước sức ép kép từ chuyển đổi số và tội phạm công nghệ cao, việc chống đỡ từng vụ tấn công riêng lẻ là không đủ. Cách phòng thủ dựa vào phát hiện lỗ hổng rồi vá thật nhanh sẽ ngày càng khó theo kịp khi cả hai phía đều tăng tốc bằng AI. Doanh nghiệp cần dịch chuyển về tư duy secure-by-design: xử lý từ thiết kế, tối giản bề mặt tấn công, chuẩn hóa quy trình và tự động hóa kiểm thử từ sớm. Đồng thời, chính AI phải được tận dụng để tăng tốc phòng thủ – thông qua các tác tử giám sát, phát hiện bất thường và hỗ trợ xử lý sự cố ở quy mô con người không thể đáp ứng. Về phía khung pháp lý, Luật An ninh mạng có hiệu lực từ 1/7/2026 và Luật Bảo vệ dữ liệu cá nhân từ 1/1/2026, tạo hành lang pháp lý mới cho doanh nghiệp và cơ quan quản lý. Nhưng luật không thể thay thế kỷ luật nội bộ: phân loại dữ liệu, giới hạn truy cập, thường xuyên rà soát lỗ hổng bảo mật, cùng với việc xây dựng văn hóa an ninh từ lãnh đạo đến từng nhân viên. Với người dùng, nguyên tắc “5 không” – không chia sẻ thông tin nhạy cảm, không cắm thiết bị lạ, không mở đường link/tệp tin chưa xác thực, không chuyển tiền theo yêu cầu người lạ, không tải ứng dụng hay nhập thông tin tài chính khi chưa kiểm chứng – vẫn là hàng rào tối thiểu phải tuân thủ hàng ngày.