
AI Agent trở thành một phần của bề mặt tấn công
Botnet AI là mạng máy tính bị chiếm dụng, trong đó mã độc dùng AI Agent hoặc dịch vụ AI để điều khiển hoạt động, đánh cắp dữ liệu hay tiêu hao tài nguyên của nạn nhân. Nguy cơ không nằm riêng ở mô hình: quyền truy cập rộng mà agent được cấp có thể biến nó thành công cụ vận hành cho kẻ tấn công.
CARBONATO cho thấy kịch bản ấy có thể bắt đầu từ một cấu hình Docker hớ hênh. Botnet dò tìm máy chủ có daemon Docker mở cổng 2375 mà không yêu cầu xác thực, rồi khởi chạy container đặc quyền, gắn hệ thống tệp của máy chủ và cài Hermes Agent. Agent hợp pháp được giữ nguyên; kẻ tấn công chỉ ghi đè SOUL.md, tệp quy định tính cách và chỉ dẫn, để biến nó thành GH0ST—bảng điều khiển botnet nhận nhiệm vụ qua Telegram.
Điểm đáng lo không phải AI tự quyết định tấn công, mà là agent được trao quyền chạy lệnh và đọc kết quả trên máy chủ. Khi chỉ dẫn khởi động bị thay thế, năng lực sẵn có của agent phục vụ kẻ điều khiển. Bảo mật AI vì thế phải bắt đầu từ giới hạn quyền thực thi và kiểm soát môi trường, thay vì chỉ trông chờ mô hình từ chối yêu cầu độc hại.
Infostealer săn token và ngữ cảnh làm việc
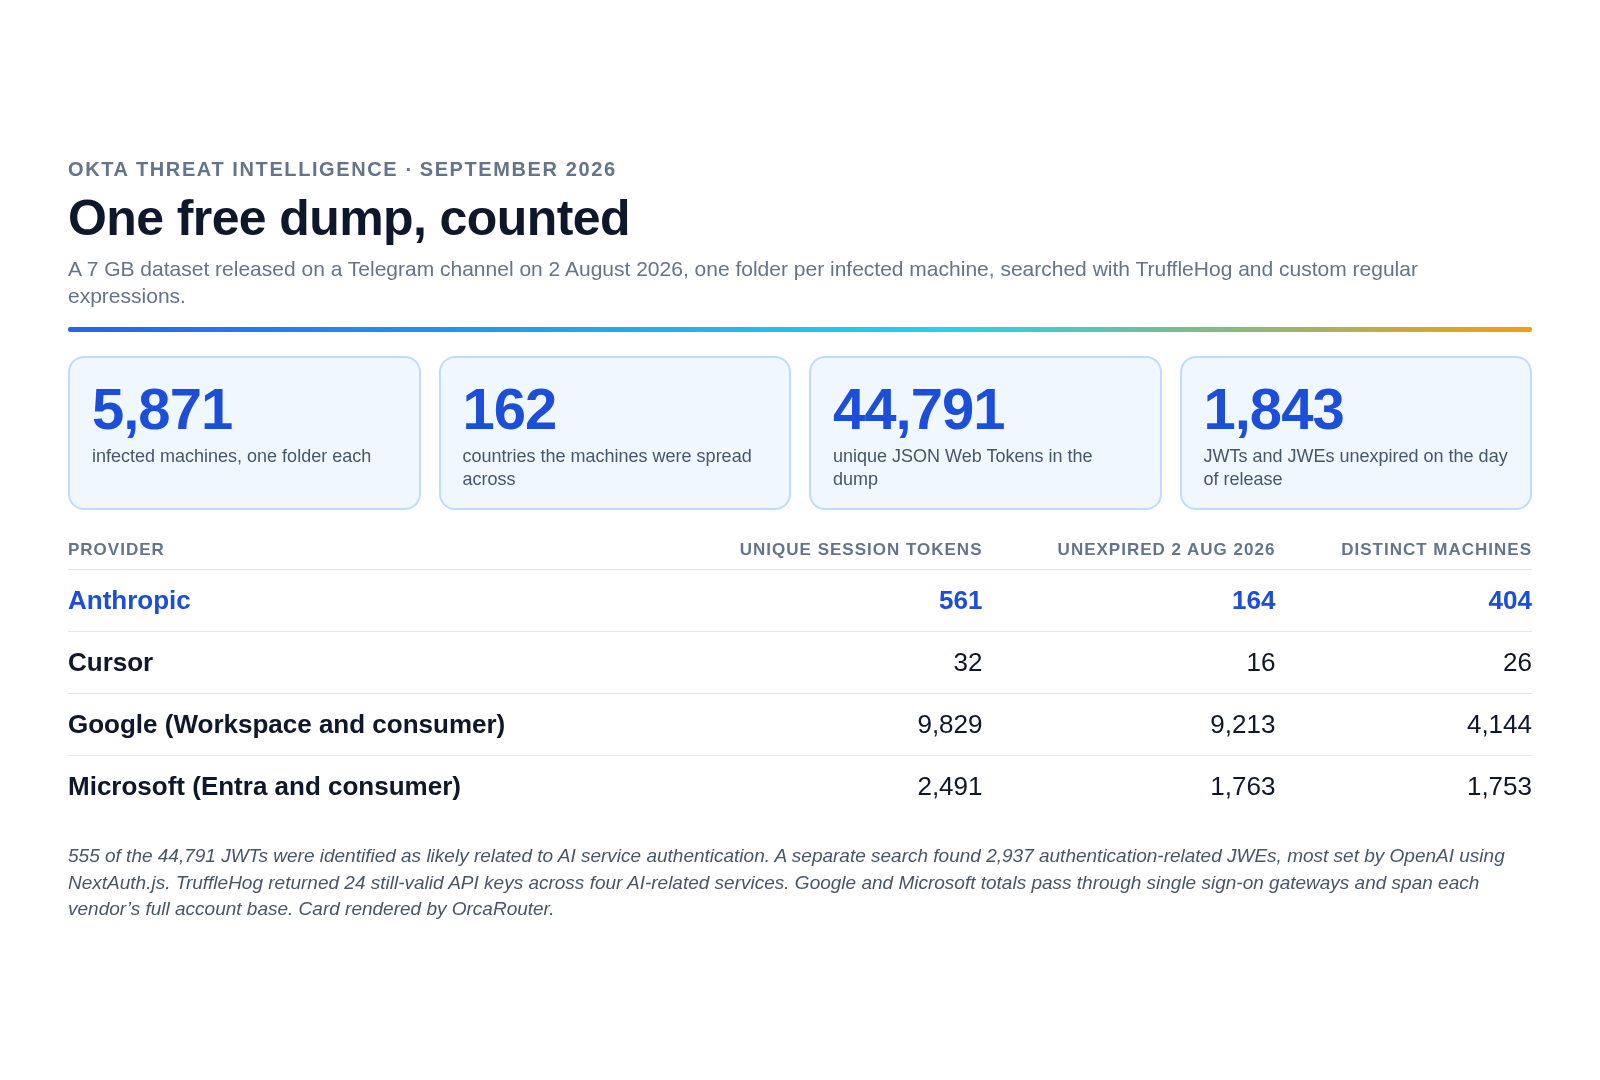
Mối đe dọa thứ hai ít phô trương hơn nhưng đánh thẳng vào danh tính số của nhà phát triển: infostealer bổ sung thư mục dữ liệu AI vào danh sách thu thập. Amatera nhắm dữ liệu liên quan đến Cline và Continue; Remus nhắm Claude, Cursor và OpenCode. CallbackBeaver cũng mở rộng phạm vi sang Claude và Cursor, xuất hiện trong hơn 5.000 mẫu trong 30 ngày theo dữ liệu được nêu trong báo cáo.
Thứ bị lấy không chỉ là nội dung trò chuyện. Các tệp cục bộ có thể chứa token truy cập và làm mới, thông tin xác thực MCP, lịch sử prompt, cơ sở dữ liệu hội thoại cùng bản đồ dự án. Một khi token bị đánh cắp, kẻ xấu có thể dùng lại bí mật đó để truy cập dịch vụ mà không cần vượt qua quy trình đăng nhập thông thường. Đây không phải bằng chứng về lỗ hổng mới trong AI Agent; vấn đề là dữ liệu nhạy cảm được lưu ở những vị trí dễ dự đoán.
Vì vậy, đừng xem máy trạm lập trình là thiết bị ít rủi ro chỉ vì nó nằm sau tường lửa doanh nghiệp. Hãy coi cấu hình agent và bộ nhớ hội thoại như kho thông tin xác thực: hạn chế quyền đọc, tránh lưu bí mật dạng văn bản thuần và rà soát token sau khi thiết bị có dấu hiệu nhiễm mã độc.
x47.c biến khóa API thành mục tiêu tiêu hao
x47.c, botnet Windows được quảng bá bởi tác nhân mang tên WraithTools, thêm một cách trục lợi khác: dùng khóa API hợp lệ của OpenAI, xAI hoặc dịch vụ tương thích để tiêu tín dụng trực tiếp tại nhà cung cấp, trong khi trang web của nạn nhân vẫn có thể hoạt động bình thường. Mô-đun “AI Stealth” dùng Grok của xAI để đánh giá máy bị nhiễm và chọn từ các hành động duy trì hiện diện, che giấu đã định sẵn.
Cần phân biệt năng lực được quảng cáo với thiệt hại đã xác nhận: phân tích về x47.c dựa trên tài liệu, ảnh chụp bảng điều khiển và trao đổi của người bán, không ghi nhận ca nhiễm hay tổn thất thực tế. Dù vậy, cơ chế rút cạn API là lời cảnh báo đáng tin về hậu quả của khóa bị lộ: hoạt động trái phép có thể trộn vào mức sử dụng thông thường, còn hóa đơn tăng lên mới là dấu hiệu đầu tiên.
Ba mối đe dọa có chung một điểm yếu: bí mật và quyền truy cập được đặt quá gần những thành phần có thể bị chiếm dụng. Khóa API không nên là thông tin dùng chung vô thời hạn; AI Agent cũng không nên được quyền tự do thao tác trên toàn hệ thống chỉ để hoàn thành một tác vụ.
Việc cần làm ngay: khóa bí mật, kiểm tra tiến trình, giảm quyền
- Thu hồi và cấp lại khóa API, token truy cập hoặc token làm mới nếu có dấu hiệu bị lộ; kiểm tra nhật ký sử dụng và đối chiếu hóa đơn với hoạt động hợp lệ.
- Đặt hạn mức chi tiêu, cảnh báo mức sử dụng và kiểm soát nạp tiền tự động cho tài khoản AI; tách khóa theo ứng dụng, môi trường và mục đích.
- Kiểm tra tiến trình, container và cấu hình của agent. Tìm các thay đổi bất thường trong SOUL.md, mục khởi động, tác vụ theo lịch và danh sách loại trừ của Windows Defender.
- Đóng quyền truy cập Docker từ xa nếu không cần; không để daemon cổng 2375 lộ ra mạng mà không có xác thực và kiểm soát truy cập.
- Giảm quyền của AI Agent theo nguyên tắc tối thiểu: giới hạn tệp, lệnh, mạng và thông tin xác thực mà agent được phép sử dụng.
Nếu phát hiện hoạt động bất thường, hãy cô lập thiết bị trước, bảo toàn nhật ký rồi mới làm sạch và khôi phục. Đừng chỉ xóa agent hoặc cài lại ứng dụng: token đã bị lấy có thể tiếp tục bị dùng từ một thiết bị khác cho đến khi bị thu hồi.
Kết luận rất rõ: AI Agent không tự tạo ra mọi rủi ro, nhưng quyền thực thi, dữ liệu cục bộ và khóa API khiến chúng trở thành mục tiêu có giá trị. Doanh nghiệp và người dùng cần giám sát cả hành vi của agent lẫn chi phí dịch vụ, đồng thời cấp ít quyền nhất có thể. Đó mới là cách biến bảo mật AI từ lời nhắc chung thành hàng rào có tác dụng.