
AI phát hiện gian lận: Từ khẩu hiệu công nghệ thành lớp phòng thủ bắt buộc
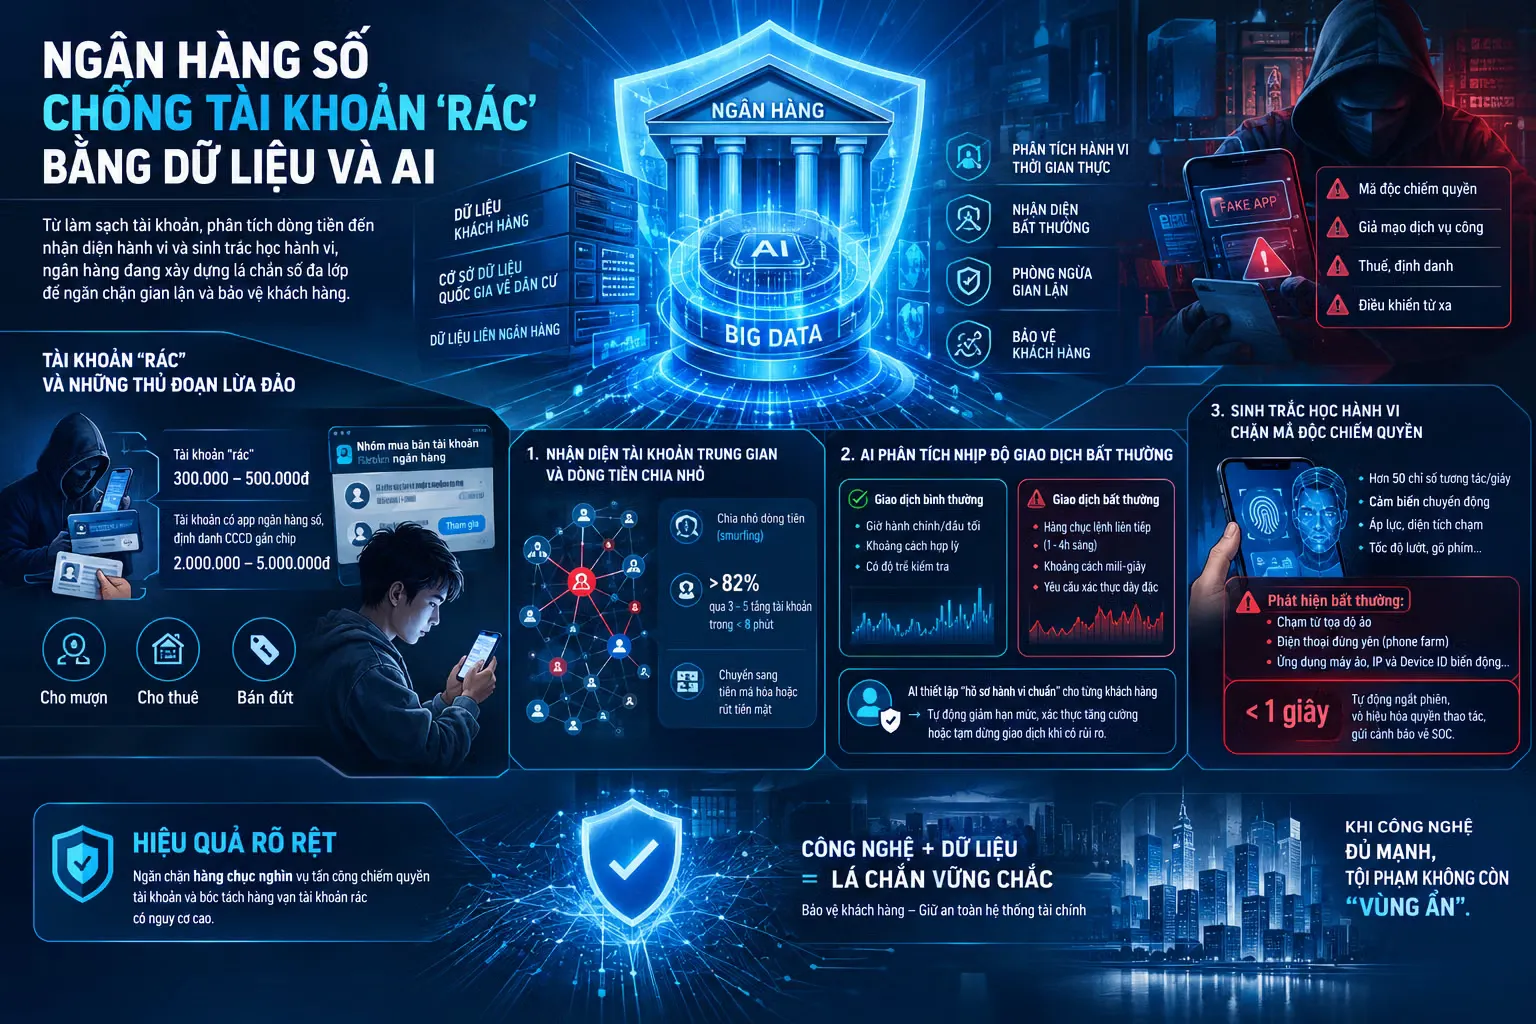
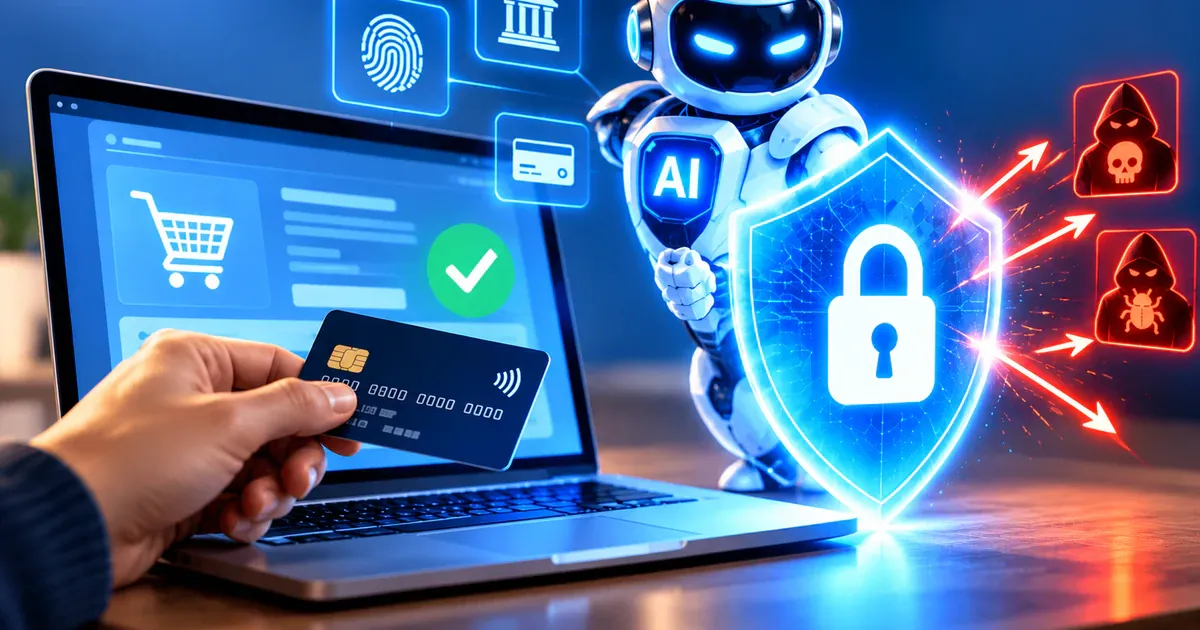
AI phát hiện gian lận trong ngân hàng là việc dùng các thuật toán máy học và Big Data để phân tích hành vi giao dịch theo thời gian thực, tự động nhận diện tài khoản bất thường, dừng hoặc hạn chế giao dịch đáng ngờ, đồng thời ghi lại dấu vết điện tử phục vụ điều tra và bảo vệ tài khoản ngân hàng khỏi rủi ro chiếm quyền, rửa tiền và lừa đảo tinh vi. Điểm mấu chốt là: với giao dịch số tốc độ mili giây, ngân hàng không còn lựa chọn nào khác ngoài việc để hệ thống tự "quan sát" và ra quyết định, thay vì trông chờ người dùng nhận biết rủi ro. Khi ngày càng nhiều giao dịch được thực hiện trên Internet, nhu cầu không chỉ là chuyển tiền nhanh mà là giao dịch an toàn trong một môi trường rủi ro khó nhận biết hơn nhiều so với quầy truyền thống. Đây không phải câu chuyện trang trí công nghệ, mà là thay đổi mô hình bảo mật tài chính số ở mức cấu trúc.

Big Data ngân hàng bóc tách tài khoản rác và đường đi dòng tiền gian lận
Các ngân hàng số đang dùng Big Data ngân hàng để vẽ lại bản đồ quan hệ giữa hàng triệu nút giao dịch nội bộ và đối soát chéo với kho dữ liệu tài khoản nghi vấn liên ngân hàng, qua đó bóc tách tài khoản rác và các tầng trung gian trong các đường dây rửa tiền. Một trong những kịch bản điển hình là kỹ thuật chia nhỏ dòng tiền (smurfing): có tới hơn 82% dòng tiền chiếm đoạt được phân tán qua từ 3 đến 5 tầng tài khoản trung gian trong vòng chưa đầy 8 phút. Thuật toán sẽ gắn cờ những tài khoản có hiện tượng "tiền vào lập tức tiền ra" với thời gian lưu giữ số dư trung bình chưa đầy 45 giây, dòng tiền bị bẻ nhỏ thành nhiều nhánh chuyển tiếp. Đáng chú ý là các tài khoản ngủ đông bất ngờ bùng nổ doanh số luân chuyển từ vài trăm triệu đến hàng chục tỷ đồng trong 24–48 giờ nay gần như không còn cơ hội "ẩn mình" trước hệ thống này. Nhờ làm chủ dữ liệu lớn và máy học, các ngân hàng số đã ngăn chặn hàng chục nghìn vụ tấn công chiếm quyền tài khoản và bóc tách hàng vạn tài khoản rác tiềm ẩn rủi ro cao.
Từ xác thực danh tính đến hồ sơ hành vi: Bảo vệ tài khoản ngân hàng theo thời gian thực
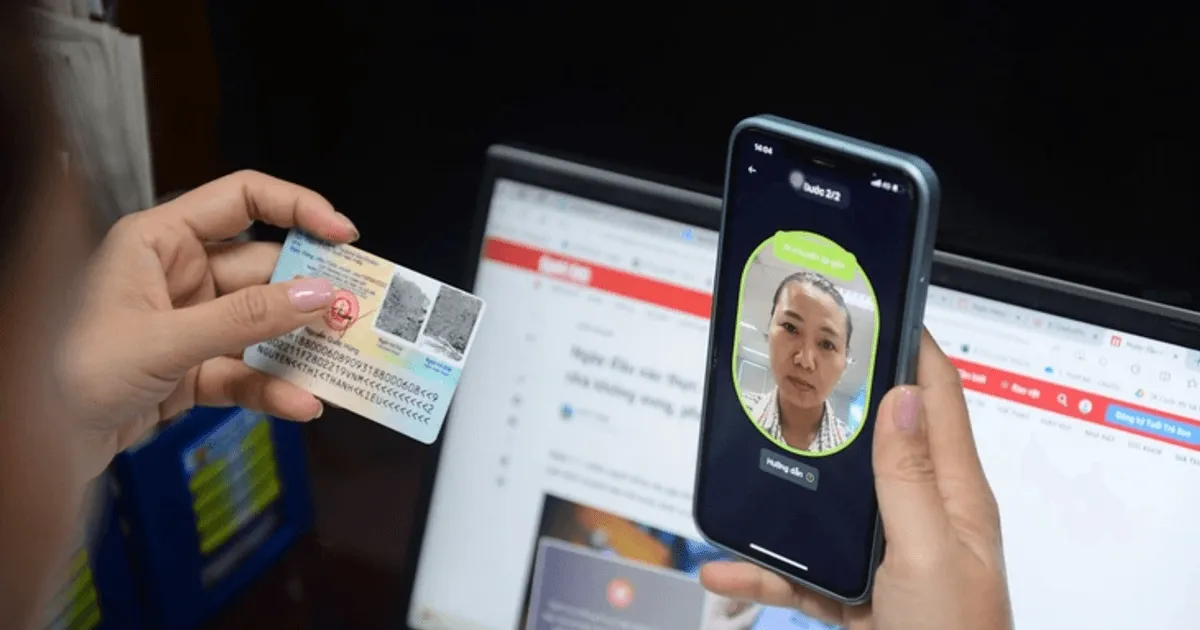
Nếu mô hình cũ đặt trọng tâm vào mật khẩu và OTP, mô hình mới đặt trọng tâm vào hành vi: cách người dùng thao tác, nhịp độ giao dịch, khung giờ, thiết bị và địa chỉ IP. Các mô hình học sâu được huấn luyện để phân biệt nhịp sống tài chính tự nhiên với nhịp độ "công nghiệp" của tài khoản bị mua bán hoặc chiếm quyền: hàng chục lệnh chuyển tiền liên tiếp lúc 1–4 giờ sáng, thao tác chuẩn xác đến phần trăm giây, yêu cầu xác thực khuôn mặt lặp lại dày đặc. AI thiết lập "hồ sơ hành vi chuẩn" cho từng khách hàng từ lịch sử 90 ngày gần nhất, tự so sánh với giao dịch hiện tại và kích hoạt cơ chế phòng vệ leo thang khi tần suất chuyển khoản tăng vọt gấp hàng chục lần. Hệ thống giám sát FDS không chỉ phong tỏa dòng tiền mà còn đóng vai trò công cụ pháp y kỹ thuật số thời gian thực, tự động trích xuất và bảo toàn IP, log thiết bị, dấu vết nguồn mở để phục vụ điều tra. Đây là cách bảo vệ tài khoản ngân hàng chặt chẽ hơn mà không buộc người dùng phải liên tục tự đoán rủi ro.
Can thiệp trước khi quá muộn: AI tạo "điểm dừng" cho giao dịch an toàn
Thay vì mô hình "phát hiện sau khi đã mất tiền", các hệ thống mới chấp nhận hy sinh một phần tốc độ để đổi lấy khả năng can thiệp trước khi quá muộn. Trong môi trường giao dịch số, điều này thực tế hơn nhiều: nếu tiền mặt cần nhiều bước để hoàn tất, một lệnh trực tuyến có thể hoàn thành gần như tức thời, nên bất kỳ điểm dừng nào do AI tạo ra đều mang ý nghĩa sống còn. Một ví dụ là việc hệ thống cho phép tạo ra điểm dừng ngay tại thời điểm người dùng chuẩn bị thực hiện giao dịch, yêu cầu cân nhắc lại quyết định thay vì chờ lệnh hoàn tất rồi mới xử lý. Tại một nền tảng công nghệ tài chính, AI phát hiện gần 29.000 giao dịch bất thường mỗi ngày và chủ động cảnh báo hơn 10.000 người dùng, trong đó 99,5% người nhận cảnh báo đã dừng lại suy xét trước khi tiếp tục. Điều đáng nói không chỉ là số lượng, mà là việc cảnh báo đã trở thành cơ chế can thiệp vào hành vi người dùng trước khi rủi ro có thể chuyển thành thiệt hại.
Thách thức mã độc chiếm quyền và ý nghĩa thực tế với người dùng
Mặt trận khó nhất trong bảo vệ giao dịch an toàn là những kịch bản khách hàng bị cài mã độc điều khiển từ xa thông qua ứng dụng giả mạo dịch vụ công, thuế hoặc cổng định danh. Kẻ tấn công chiếm quyền trợ năng trên hệ điều hành để đọc trộm màn hình, lấy thông tin đăng nhập và thao tác thay cho chủ tài khoản. Trong bối cảnh đó, bảo mật không thể chỉ dựa vào OTP gửi về điện thoại vốn đã nằm trong vùng kiểm soát của kẻ tấn công. Các hệ thống ngân hàng số đang bổ sung lớp sinh trắc học hành vi như một "tấm khiên ngầm": quan sát độ rung tay khi nhập liệu, cách vuốt màn hình, tốc độ phản hồi và các vi sai nhỏ trên thiết bị. Nếu ai đó thao tác không giống chủ tài khoản, trong vòng chưa đầy 1 giây ứng dụng có thể chấm dứt phiên đăng nhập, cưỡng chế vô hiệu hóa quyền thao tác và gửi cảnh báo về trung tâm điều hành an ninh mạng để ngăn thiệt hại. Với người dùng phổ thông, điều này có nghĩa là ngay cả khi họ lỡ nhấp vào đường link nguy hiểm, hệ thống vẫn còn một cơ hội để cứu tài khoản trước khi tiền bị cuốn khỏi tay.