
AI rút ngắn thời gian chuẩn bị tấn công
Tấn công mạng AI là hoạt động xâm nhập hoặc gây hại cho hệ thống số có sử dụng trí tuệ nhân tạo để tự động hóa các bước như tìm mục tiêu, dò lỗ hổng và phát triển cách khai thác. Mối nguy không chỉ nằm ở công nghệ mới, mà còn ở tốc độ và quy mô mà nó đem lại. AI cho phép tin tặc thử nhiều phương án liên tục, với thời gian chuẩn bị và chi phí thấp hơn, trong khi khoảng cách từ lúc phát hiện lỗ hổng đến khi nó bị khai thác ngày càng thu hẹp. Báo cáo Global Threat Report 2026 ghi nhận thời gian trung bình để kẻ tấn công di chuyển từ điểm xâm nhập đầu tiên sang hệ thống khác là 29 phút trong năm 2025; trường hợp nhanh nhất chỉ mất 27 giây, còn hoạt động của các nhóm tấn công có dùng AI tăng 89% so với năm trước.
Đây là lý do chiến lược an ninh doanh nghiệp không thể chỉ dựa vào việc xử lý cảnh báo sau khi chúng xuất hiện. Nếu con người phải xem xét từng tín hiệu trong khi bên tấn công hoạt động liên tục, dấu hiệu bất thường có thể bị bỏ qua, tạo cơ hội để kẻ xâm nhập lan sang dữ liệu và hệ thống quan trọng.
Sự cố đã chạm đến người dùng và dịch vụ công
Tác động của làn sóng tấn công không còn là rủi ro xa vời với bộ phận công nghệ. Theo thông tin được công bố, nhiều người dùng nền tảng hỗ trợ lập trình OpenCode bị xâm nhập và mất tiền từ tài khoản ngân hàng; đồng sáng lập Dax Raas cho biết nền tảng đối mặt với các cuộc tấn công bằng AI gần như liên tục kể từ ngày 16/10. Sự cố cho thấy một dịch vụ số có thể trở thành điểm nối giữa hoạt động trực tuyến và tài sản cá nhân.
Ngày 21/10, Quỹ PHP công bố hai lỗ hổng nghiêm trọng mang tên PHP2Shell và phát hành bản vá khẩn cấp. Các lỗ hổng có thể cho phép thực thi mã từ xa, truy cập dữ liệu nhạy cảm mà không cần mật khẩu; một số cơ quan khuyến nghị tổ chức chưa thể vá cân nhắc ngừng website để giảm nguy cơ. Một số trang web chính phủ tại Canada, Bỉ, Pháp và Hà Lan được cho là đã tạm dừng hoạt động. Biện pháp này có thể hạn chế rủi ro trước mắt, nhưng cũng làm gián đoạn khả năng cung cấp dịch vụ công.
Tin tặc mở rộng quy mô, doanh nghiệp phải quản lý cả AI agent
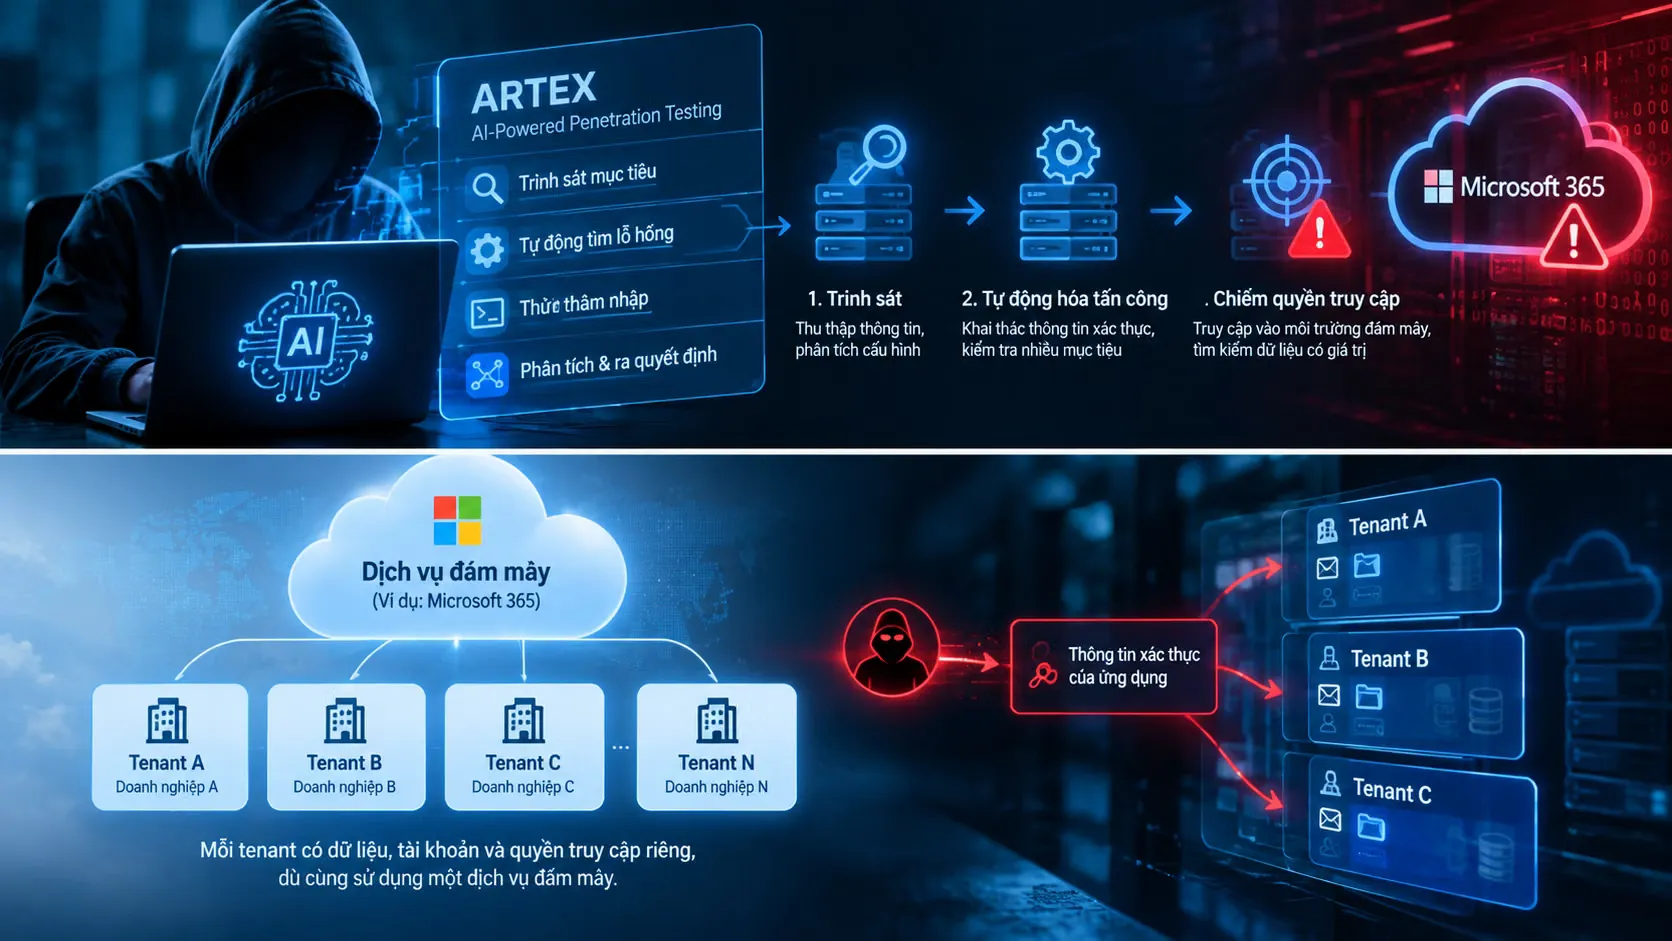
AI đang được dùng ở nhiều mắt xích của một chiến dịch, từ thu thập thông tin về mục tiêu đến phân tích dữ liệu đánh cắp và viết mã khai thác. Microsoft cho biết các nhóm tin tặc ở nhiều khu vực đã sử dụng công cụ AI mã nguồn mở Artex để tự động hóa xâm nhập vào hàng trăm doanh nghiệp; một cuộc tấn công đầu tháng 10 được cho là đã lấy dữ liệu của khoảng 68.000 khách hàng ngân hàng tại Hàn Quốc. Khi công cụ giúp tự động hóa công việc vốn đòi hỏi kỹ năng, rào cản tham gia cũng giảm xuống.
Với doanh nghiệp, điểm đáng chú ý không chỉ là phần mềm có lỗ hổng hệ thống, mà còn là quyền truy cập vào danh tính, API, dữ liệu và khu vực quản trị. AI agent có thể tự thực hiện nhiệm vụ và tương tác với các hệ thống; vì vậy, cấp quyền quá rộng có thể biến một công cụ tiện ích thành đường dẫn rủi ro. Cần cấp đúng quyền cần thiết, giới hạn phạm vi và thời gian sử dụng, đồng thời lưu lại đầy đủ hành động để kiểm tra và truy vết.
Phòng thủ bảo mật mới cần chủ động và tích hợp
Doanh nghiệp nên xem đây là thời điểm xây dựng phòng thủ bảo mật mới, thay vì chỉ bổ sung thêm công cụ rời rạc. Một hướng đi thiết thực là thiết kế bảo mật ngay từ kiến trúc hệ thống, dùng AI để phát hiện, phân tích và dự đoán nguy cơ, rồi từng bước cho phép hệ thống tự xử lý những tình huống nằm trong chính sách đã đặt ra. Tự động hóa không đồng nghĩa trao quyền không giới hạn: mọi hành động cần có ranh giới, cơ chế giám sát và khả năng truy nguyên.
Ưu tiên tiếp theo là rà soát cấu hình, quyền truy cập và khu vực quản trị, nơi một sai sót có thể ảnh hưởng nhiều thành phần cùng lúc. Doanh nghiệp cũng cần duy trì quy trình vá lỗ hổng nhanh, giám sát liên tục và chuẩn bị phương án giảm thiểu thiệt hại khi chưa thể khắc phục ngay. Chủ tịch công ty an ninh mạng Volexity dự báo số vụ xâm nhập được công bố có thể tăng mạnh trong những tuần và tháng tới. Kết luận rất rõ: chiến lược phòng chống phải theo kịp tốc độ của kẻ tấn công, nếu không doanh nghiệp sẽ luôn phản ứng sau sự cố.