
Tin tặc dùng AI: từ công cụ kiểm thử đến vũ khí tấn công tự động hóa
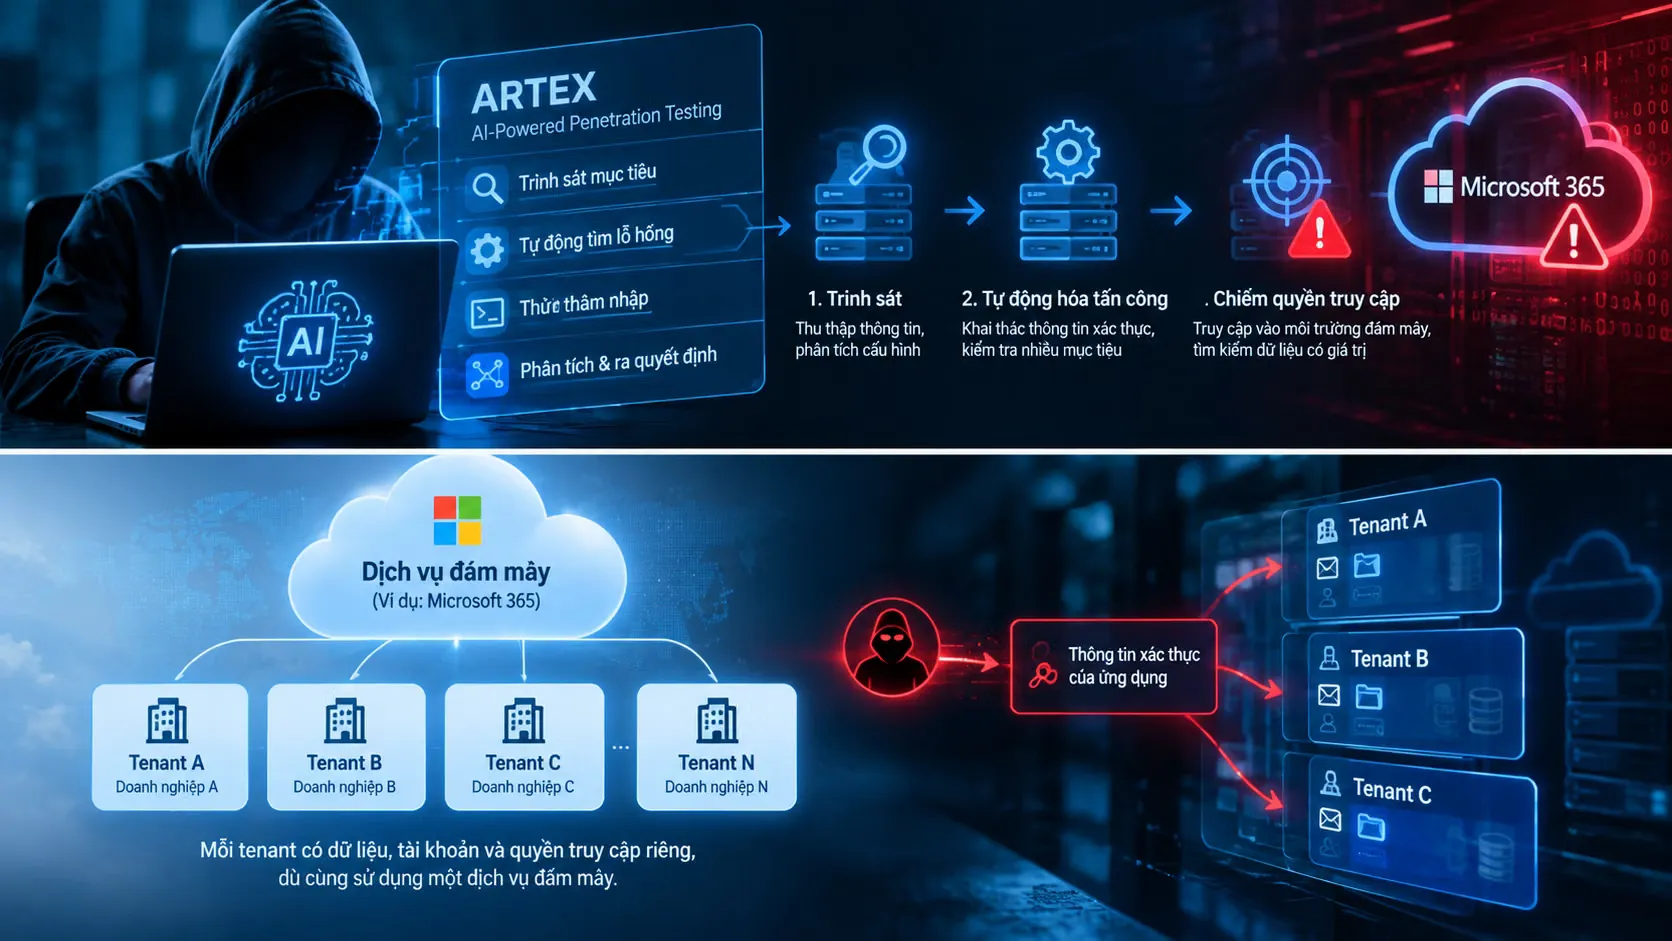
Tin tặc dùng AI là việc kẻ tấn công khai thác các mô hình trí tuệ nhân tạo và công cụ tự động hóa để thực hiện toàn bộ chuỗi tấn công mạng – từ trinh sát, kiểm tra cấu hình, dò tìm điểm yếu cho đến xâm nhập, chiếm quyền và khai thác dữ liệu – với tốc độ cao hơn, khối lượng mục tiêu lớn hơn và ít phụ thuộc vào thao tác thủ công của con người. Khi công cụ AI vốn được thiết kế cho kiểm thử xâm nhập hợp pháp bị biến thành vũ khí, cán cân giữa tấn công và phòng thủ lập tức nghiêng về phía kẻ xấu. Chiến dịch nhắm vào nhà cung cấp dịch vụ công nghệ thông tin ConnectWise là ví dụ điển hình cho xu hướng này, khi nhóm Storm-0940 bị cáo buộc sử dụng framework kiểm thử xâm nhập ARTEX có khả năng tự động hóa bằng AI để hỗ trợ tấn công. ARTEX được thiết kế để kết nối với các mô hình AI và tự động hóa nhiều tác vụ bảo mật, nhưng trong tay tin tặc, nó trở thành nền tảng tấn công tự động hóa có thể xử lý lượng lớn mục tiêu và dữ liệu. Vấn đề không còn là "AI có nguy hiểm không", mà là doanh nghiệp có chấp nhận rằng tốc độ tấn công đã bước sang một kỷ nguyên mới hay chưa.
Vụ ConnectWise: AI khuếch đại quy mô và tốc độ tấn công toàn cầu
Điểm đáng sợ của chiến dịch nhắm vào ConnectWise không phải là một lỗ hổng phần mềm phức tạp, mà là cách tin tặc dùng AI để khuếch đại tác động của một thông tin xác thực bị lạm dụng. Theo Reuters, chiến dịch này nhắm tới hàng trăm tổ chức trên toàn cầu, thuộc các lĩnh vực quốc phòng, năng lượng, tài chính, sản xuất và cơ quan chính phủ. Đây là quy mô mà một nhóm tấn công khó có thể duy trì nếu phải làm mọi thứ thủ công. Kẻ tấn công đã lạm dụng thông tin xác thực của ứng dụng ConnectWise Cloud Backup để yêu cầu các mã truy cập Microsoft Graph trong những môi trường Microsoft 365 của khách hàng. Thay vì khai thác một lỗ hổng phần mềm truyền thống, chúng lạm dụng danh tính ứng dụng và thông tin xác thực của nhà cung cấp. Theo Huntress, đến ngày 16/10 đã ghi nhận hoạt động đăng nhập trái phép tại ít nhất 162 tenant khách hàng, gần 1.000 tenant có đăng nhập từ địa chỉ IP liên quan, trong đó hơn 300 trường hợp đăng nhập thành công. Đây là con số cho thấy AI không chỉ giúp mở rộng phạm vi tấn công, mà còn rút ngắn thời gian từ xâm nhập đến chiếm quyền kiểm soát đặc quyền trên đám mây tại nhiều tổ chức trong thời gian ngắn.
AI tăng tốc từng giai đoạn tấn công: từ trinh sát đến chiếm quyền
Điều doanh nghiệp cần thừa nhận là: AI đang thay đổi nhịp độ của toàn bộ chuỗi tấn công, không chỉ một điểm đơn lẻ. Thứ nhất, AI có thể hỗ trợ trinh sát, tổng hợp thông tin về mục tiêu và nhận diện các cấu hình yếu, giúp tin tặc nhanh chóng khoanh vùng hệ thống dễ bị tổn thương. Thứ hai, công cụ tấn công tự động hóa có thể kiểm tra nhiều mục tiêu liên tiếp, phân loại kết quả và ưu tiên những trường hợp có khả năng thành công, thay thế hàng loạt thao tác thủ công vốn tốn thời gian. Thứ ba, sau khi có quyền truy cập, kẻ tấn công dùng tự động hóa để rà soát dữ liệu, tìm thông tin giá trị hoặc duy trì quyền kiểm soát, tùy theo quyền hạn đã chiếm được. Khác với cách tấn công truyền thống đòi hỏi con người trực tiếp thực hiện nhiều thao tác, các tác nhân AI có thể được giao một mục tiêu tổng quát, sau đó lần lượt thực hiện những nhiệm vụ nhỏ, đánh giá kết quả và lựa chọn bước tiếp theo. Điều đáng lo ngại là AI làm giảm đáng kể chi phí và thời gian cần thiết để tiến hành những hoạt động vốn đòi hỏi nhiều kỹ năng kỹ thuật. Nói cách khác, AI không biến mọi người dùng thành hacker chuyên nghiệp, nhưng nó giúp những kẻ đã có ý đồ xấu tấn công nhanh hơn, rộng hơn và dai dẳng hơn.
Chiến lược bảo mật mạng AI: phòng thủ phải nhanh như tấn công
Nếu tin tặc dùng AI để tăng tốc tấn công, doanh nghiệp không thể tiếp tục phòng thủ bằng quy trình thủ công chậm chạp. Hệ thống bảo mật mạng AI – tức là các giải pháp phòng thủ có AI hỗ trợ – có thể nhanh chóng đối chiếu nhật ký, phát hiện hành vi bất thường và ưu tiên cảnh báo theo mức độ rủi ro. Đây là cách duy nhất để theo kịp nhịp độ tấn công tự động hóa. Tuy vậy, tự động hóa cũng tạo ra nhiều hoạt động nhiễu, gây khó khăn cho việc phân biệt hành vi hợp pháp và trái phép. Doanh nghiệp không thể trông chờ một công cụ AI duy nhất giải quyết mọi vấn đề; chiến lược phải dựa trên thiết kế hệ thống và quản trị quyền truy cập. Vụ ConnectWise cho thấy điểm yếu không nằm ở bản vá, mà ở cách tổ chức quản lý danh tính ứng dụng trong chuỗi cung ứng công nghệ. Khi một ứng dụng bên thứ ba như Cloud Backup được cấp quyền truy cập rộng vào Exchange Online, SharePoint, OneDrive và Microsoft Teams, việc thông tin xác thực của ứng dụng bị chiếm đoạt khiến chính những quyền hợp pháp trở thành con đường xâm nhập vào nhiều môi trường khách hàng. Trong sự cố này, nhà cung cấp đã vô hiệu hóa các kết nối ứng dụng liên quan để ngăn chặn nguy cơ tiếp diễn và cho biết chưa có bằng chứng dữ liệu trong kho lưu trữ sao lưu bị xâm phạm, dù quá trình điều tra và khắc phục vẫn tiếp tục. Đây là lời nhắc rõ ràng: bảo mật mạng AI không chỉ là mua công cụ, mà là kiểm soát chặt chẽ cách ứng dụng được cấp quyền và giám sát liên tục hoạt động của chúng.
Doanh nghiệp cần làm gì ngay: phòng chống tấn công trong kỷ nguyên AI
Trong bối cảnh tin tặc dùng AI để tăng tốc và mở rộng tấn công, doanh nghiệp phải cập nhật chiến lược phòng chống tấn công thay vì trông chờ vào các lớp bảo vệ cũ. Trước hết, cần rà soát toàn bộ ứng dụng bên thứ ba được cấp quyền truy cập dữ liệu, thu hẹp quyền hạn đến mức cần thiết, giám sát đăng nhập của danh tính ứng dụng và thiết lập cảnh báo khi xuất hiện địa chỉ truy cập, quyền hạn hoặc thông tin xác thực bất thường. Các tổ chức sử dụng dịch vụ bị ảnh hưởng phải thực hiện hướng dẫn ứng phó chính thức của nhà cung cấp, kiểm tra nhật ký đăng nhập và hoạt động quản trị, đồng thời đánh giá nguy cơ thông tin xác thực mới bị tạo ra để duy trì quyền truy cập trái phép. Đối với hệ thống sao lưu – vốn thường được xem là "vùng an toàn" – doanh nghiệp cần bảo đảm bản sao lưu được bảo vệ bằng cơ chế phân quyền độc lập, mã hóa phù hợp và khả năng khôi phục đã được kiểm thử. AI đang làm thay đổi tốc độ và quy mô của các chiến dịch tấn công mạng, nhưng nguyên tắc cốt lõi vẫn không thay đổi: kẻ tấn công tìm cách tận dụng quyền truy cập và những điểm yếu trong cách tổ chức quản lý hệ thống. Khi AI giúp chúng làm điều đó nhanh hơn, doanh nghiệp phải chuyển từ tư duy chỉ ngăn chặn xâm nhập sang phát hiện sớm, giới hạn quyền hạn và duy trì khả năng phục hồi ngay cả khi một lớp bảo vệ bị vượt qua. Nếu không chấp nhận thay đổi, doanh nghiệp sẽ bị bỏ lại phía sau trong cuộc đua giữa tấn công tự động hóa và phòng thủ thông minh.