
Mật khẩu ngân hàng không còn được ghi nhớ: thay đổi nhỏ, tác động lớn
Việc các ứng dụng ngân hàng ngừng ghi nhớ mật khẩu đăng nhập là thay đổi về bảo mật cho phép giảm nguy cơ lộ thông tin, buộc người dùng nâng cấp thói quen quản lý mật khẩu, kết hợp xác thực nhiều lớp để bảo vệ tốt hơn tài khoản số và dữ liệu cá nhân trước các hình thức tấn công trên môi trường mạng. Kể từ ngày 1/1/2025, phần mềm Mobile Banking sẽ không được phép trang bị chức năng ghi nhớ mã khóa bí mật truy cập (mật khẩu đăng nhập tài khoản). Đây không chỉ là điều chỉnh kỹ thuật mà là lời nhắc thẳng thắn: đã đến lúc người dùng chịu trách nhiệm nghiêm túc với bảo mật ứng dụng ngân hàng. Thay vì dựa vào nút “ghi nhớ mật khẩu”, chúng ta phải coi mật khẩu ngân hàng 2025 là tuyến phòng thủ chủ động, được thiết kế kỹ lưỡng, sử dụng một cách có ý thức. Nếu bạn thấy thay đổi này phiền, đó là dấu hiệu cho thấy mình đang quá phụ thuộc vào tiện lợi và lơ là an toàn.
Vì sao ngân hàng cắt tính năng ghi nhớ mật khẩu?
Quy định mới xuất phát từ thực tế tội phạm công nghệ cao ngày càng lợi dụng thói quen bảo mật yếu kém của người dùng. Nhiều người đặt mật khẩu đơn giản, dùng chung cho nhiều dịch vụ hoặc lưu thẳng trên thiết bị, tạo điều kiện để kẻ xấu chỉ cần xâm nhập điện thoại là có thể “nhặt” luôn mật khẩu ngân hàng. Cơ quan chức năng đã ghi nhận các chiêu thức phổ biến như giả mạo ngân hàng, cơ quan thuế, cơ quan công an để yêu cầu cung cấp mật khẩu, mã OTP, mã PIN; gửi đường dẫn tới website giả mạo; dụ cài ứng dụng chứa mã độc. Trong bối cảnh đó, việc bỏ chức năng ghi nhớ mật khẩu là bước giảm thiểu một điểm yếu rõ ràng: nếu mật khẩu không còn được lưu trên smartphone, tin tặc sẽ khó đánh cắp hơn ngay cả khi thiết bị đã bị xâm nhập. Nói thẳng, đây là quyết định ưu tiên an toàn hơn tiện lợi, và người dùng nên ủng hộ thay vì phản ứng. "Việc ứng dụng ngân hàng không có chức năng lưu mật khẩu đăng nhập tài khoản sẽ giúp tăng cường bảo mật, giảm nguy cơ tin tặc có thể xâm nhập vào smartphone và lấy cắp mật khẩu".
Thói quen đăng nhập mới: sinh trắc học và mật khẩu mạnh đi cùng nhau
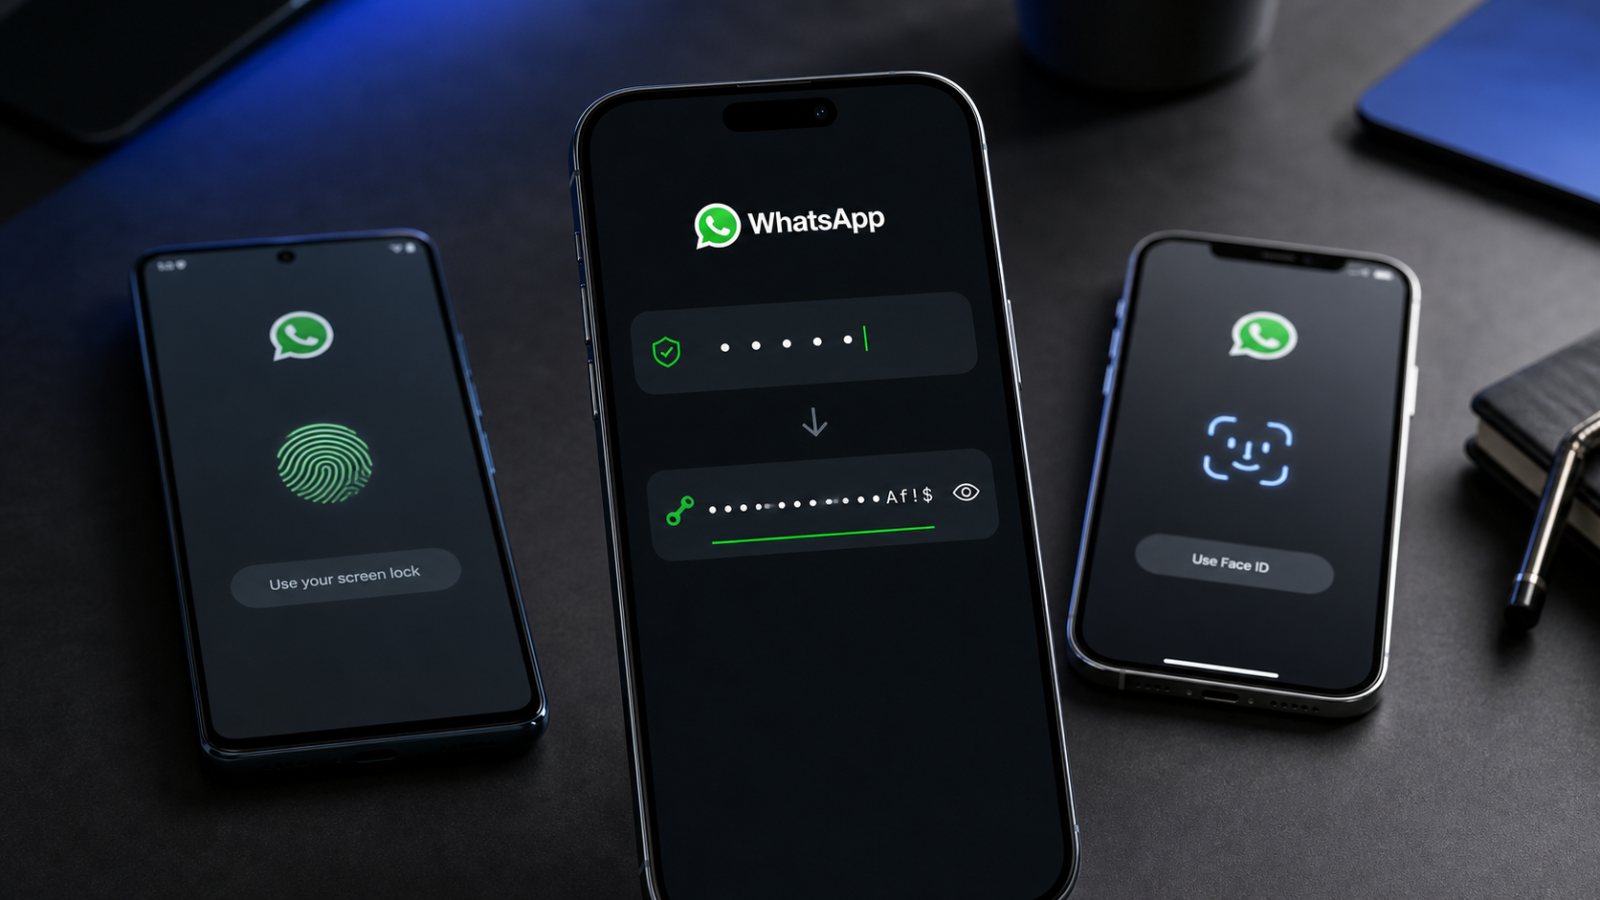
Tin tốt là sự thay đổi này không làm trải nghiệm đăng nhập trở nên nặng nề như nhiều người lo ngại. Các ứng dụng ngân hàng hiện đã cho phép đăng nhập bằng sinh trắc học như vân tay trên điện thoại Android hoặc FaceID trên iPhone, giúp mở ứng dụng nhanh mà không cần nhập mật khẩu mỗi lần. Mật khẩu sẽ xuất hiện chủ yếu khi bạn đổi mật khẩu định kỳ hoặc đăng nhập trên thiết bị mới. Điều đó càng đặt ra yêu cầu phải coi mật khẩu như “chìa khóa dự phòng” siêu an toàn: tránh mọi thông tin cá nhân (địa chỉ, ngày sinh), tránh chuỗi dễ đoán như abcd, 1234…; sử dụng tối thiểu 12 ký tự gồm chữ, số, chữ hoa và ký tự đặc biệt. Bạn có thể ghi mật khẩu ra giấy và cất ở nơi bí mật nếu sợ quên, miễn là không chụp ảnh lưu trong máy hay ghi trên những nơi dễ bị người khác nhìn thấy. Khi mật khẩu trở nên dài và phức tạp, việc bỏ chức năng ghi nhớ mật khẩu lại càng hợp lý.
“5 không, 3 cần”: khung hành vi bắt buộc cho bảo mật ứng dụng ngân hàng
Thay đổi về ghi nhớ mật khẩu chỉ là một phần của bức tranh bảo mật ứng dụng ngân hàng; phần còn lại nằm trong chính cách bạn sử dụng tài khoản số. Cơ quan công an khuyến cáo nguyên tắc “5 không, 3 cần” như một khung hành vi tối thiểu để tự bảo vệ mình. "5 không" gồm: không cung cấp mật khẩu, mã OTP, mã PIN cho bất kỳ ai; không mua bán hay cho mượn tài khoản ngân hàng, giấy tờ tùy thân; không truy cập đường dẫn lạ, không cài ứng dụng không rõ nguồn gốc; không đặt mật khẩu đơn giản hoặc dùng một mật khẩu cho nhiều tài khoản; không dùng tài khoản số để thực hiện hành vi vi phạm pháp luật. "3 cần" là: cần kích hoạt xác thực nhiều lớp, bao gồm xác thực hai yếu tố và sinh trắc học nếu dịch vụ hỗ trợ; cần sử dụng thông tin chính xác, chính chủ khi đăng ký tài khoản; cần liên hệ ngay cơ quan công an, ngân hàng hoặc đơn vị cung cấp dịch vụ khi thấy dấu hiệu tài khoản bị xâm nhập, giao dịch bất thường. Nếu bạn làm đủ “5 không, 3 cần”, việc ứng dụng không ghi nhớ mật khẩu chỉ còn là một lớp bổ sung, không phải gánh nặng.
Kết luận: từ bỏ tiện nghi giả, xây dựng an toàn thực
Lâu nay, nút ghi nhớ mật khẩu đem lại cảm giác tiện lợi nhưng đồng thời che khuất một rủi ro: mật khẩu ngân hàng nằm im trên thiết bị, chờ ngày bị ai đó hoặc phần mềm độc hại lấy đi. Khi quy định mới có hiệu lực, bảo mật ứng dụng ngân hàng buộc người dùng phải thay đổi cách nghĩ: tài khoản số gắn với tài sản, danh tính, quyền lợi, nên không được bảo vệ theo kiểu “cho qua”. Cách phản ứng khôn ngoan không phải than phiền, mà là coi đây là cơ hội nâng cấp toàn diện: mạnh hóa mật khẩu, kích hoạt xác thực hai yếu tố, dùng sinh trắc học, tuân thủ “5 không, 3 cần”. Nếu bạn đang đặt cùng một mật khẩu cho email, mạng xã hội, ví điện tử và tài khoản ngân hàng, hãy coi thời điểm bỏ ghi nhớ mật khẩu là mốc để xóa bỏ thói quen nguy hiểm đó. Đôi chút bất tiện khi nhập lại mật khẩu không đáng so với việc để cả tài khoản và dữ liệu cá nhân trần trụi trước tội phạm mạng.