
ToxicPanda 2.0 là gì và vì sao đây là mối đe dọa khác thường?
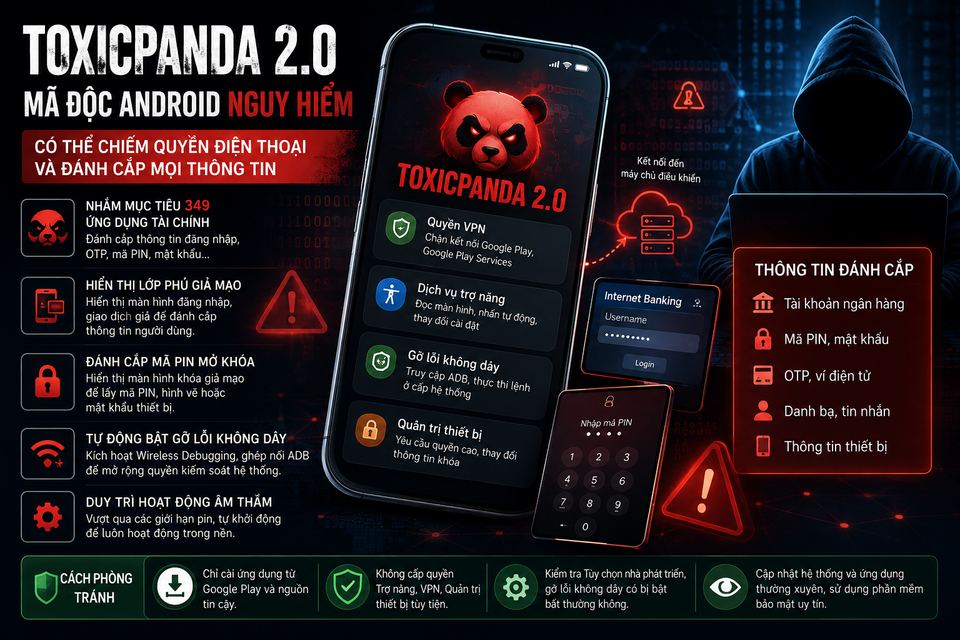
ToxicPanda 2.0 là một mã độc Android ngân hàng dạng trojan, lợi dụng tính năng VPN tích hợp sẵn trên thiết bị để vô hiệu hóa Google Play Protect, cắt kết nối với Google Play và từ đó âm thầm cài đặt payload ẩn, đánh cắp dữ liệu tài chính của người dùng thông qua màn hình đăng nhập giả và thu thập mã PIN bảo mật. Điểm nguy hiểm của ToxicPanda trojan bảo vệ cho kẻ tấn công nằm ở chỗ nó không tấn công bằng lỗ hổng hệ điều hành hiếm gặp, mà bằng chính thói quen người dùng bấm "Cho phép" khi thấy yêu cầu VPN trông có vẻ bình thường. Các nhà nghiên cứu bảo mật đã cảnh báo đây là một "twist" mới của mã độc Android ngân hàng, vì nó biến cơ chế VPN – vốn được xem là hỗ trợ bảo mật – thành công cụ để làm mù lớp phòng vệ của Google trên thiết bị.

Cách ToxicPanda lợi dụng VPN để vô hiệu hóa Google Play Protect và khóa cập nhật bảo mật
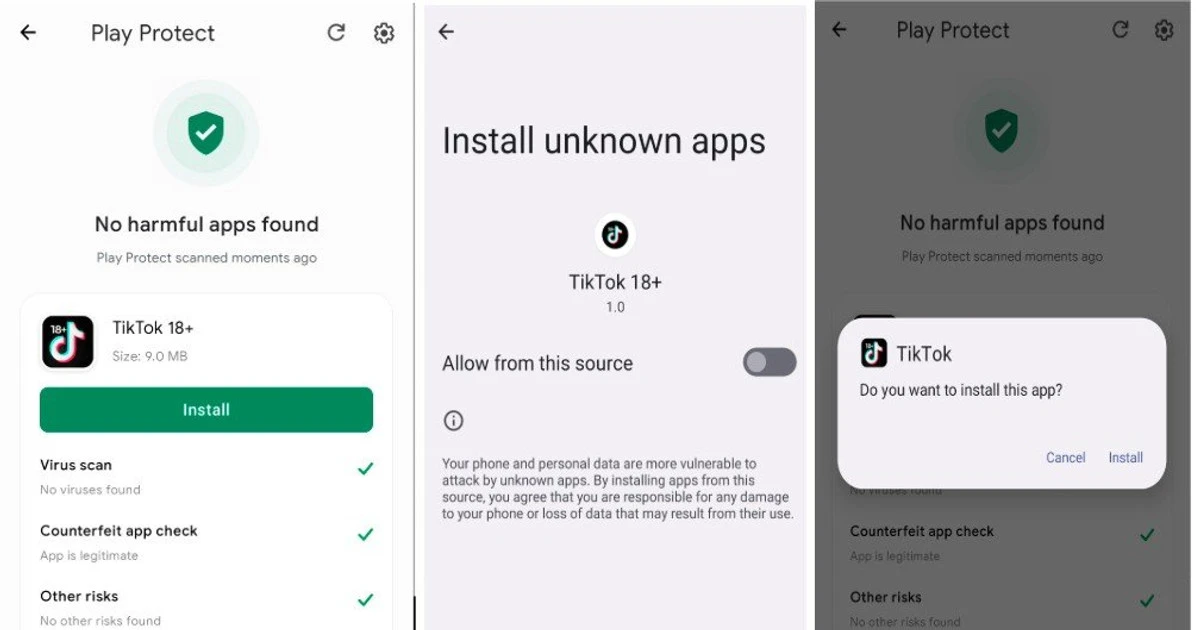
ToxicPanda hoạt động như một ứng dụng dropper: nó hiển thị màn hình cài đặt giả rồi yêu cầu quyền VPN, khiến người dùng tưởng đây là bước cấu hình mạng thông thường. Khi được cấp quyền, trojan tạo một interface mạng cục bộ nằm giữa điện thoại và internet, cho phép kiểm soát toàn bộ lưu lượng và ngay lập tức chặn mọi giao tiếp với Google Play và Google Play Services. Hệ quả là Google Play Protect bị vô hiệu hóa, các quá trình xác minh ứng dụng và cập nhật bảo mật bị can thiệp hoặc bị chặn hoàn toàn. Theo báo cáo, ToxicPanda 2.0 hiện hỗ trợ tới 167 lệnh điều khiển từ xa, bao gồm giả lập các thành phần hệ thống như màn hình khóa và quy trình cập nhật, khiến nạn nhân không nhận ra thiết bị đã bị chiếm quyền. Nói cách khác, biến VPN thành lớp mạng giả là chiêu thức tinh vi để trojan khóa chặt cánh cửa cập nhật, mở rộng thời gian tồn tại trên thiết bị.
Từ màn hình VPN giả đến chiếm đoạt tài khoản: ToxicPanda làm gì với dữ liệu ngân hàng?
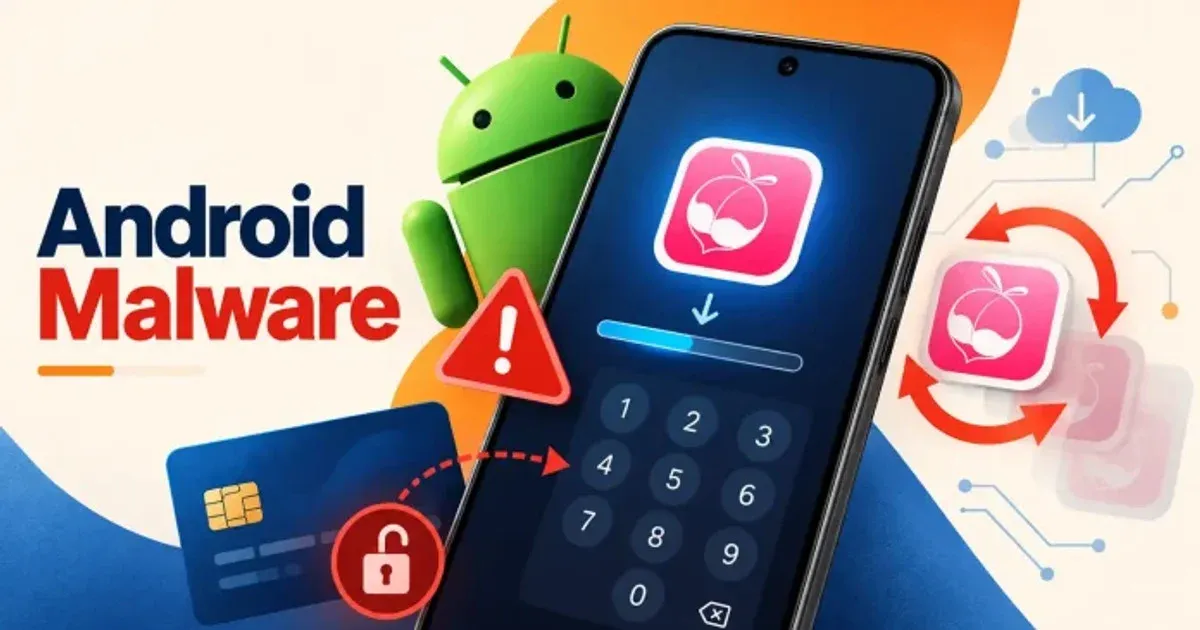
Sau khi làm mù Google Play Protect, ToxicPanda giải mã payload ẩn trong chính bộ cài đặt của nó, sau đó yêu cầu quyền Dịch vụ Hỗ trợ (Accessibility) để có thể quan sát và thao túng mọi thao tác trên màn hình. Ở phiên bản 2.0, trojan có thể chồng màn hình đăng nhập giả lên 349 ứng dụng ngân hàng, ví điện tử và tiền mã hóa ở 16 quốc gia – tăng vọt từ con số 16 ứng dụng trước đó. Một module riêng thu thập mã PIN từ hơn 140 ứng dụng tài chính bằng các lớp overlay vô hình ghi lại từng lần chạm. Nghiêm trọng hơn, ToxicPanda có thể giả mạo màn hình khóa Android để đánh cắp mã PIN, pattern hoặc mật khẩu thiết bị, và lợi dụng tính năng Wireless Debugging (ADB) để giành quyền shell-level, tự cấp quyền cho chính nó mà không cần hiện thông báo. Khi đã có quyền sâu như vậy, nó còn có khả năng chặn và đọc mã xác thực hai lớp, biến mọi nỗ lực bảo mật tài khoản Android thành vô nghĩa nếu người dùng chỉ dựa vào thiết bị mà không kiểm soát ứng dụng cài đặt.
Ai đang bị nhắm tới và ToxicPanda xâm nhập thiết bị như thế nào?
ToxicPanda lần đầu xuất hiện khi nhắm vào các ngân hàng ở châu Âu, nhưng phiên bản 2.0 đã mở rộng phạm vi, tấn công tới 349 ứng dụng ngân hàng, ví điện tử và crypto trên nhiều quốc gia. Điều này cho thấy mục tiêu chính của mã độc Android ngân hàng này là người dùng có hoạt động tài chính sôi động trên smartphone, đặc biệt là những ai sử dụng nhiều ứng dụng ngân hàng và ví số. Trojan thường len lỏi vào điện thoại thông qua các ứng dụng từ kho không an toàn, được cài đặt sau khi nạn nhân bấm vào link phishing, quảng cáo, hoặc file APK tải ngoài. Khi đã có mặt trên hệ thống, ToxicPanda tự cấp thêm hàng loạt quyền, bao gồm quyền đọc thông báo, truy cập SMS, và can thiệp mã xác thực hai lớp. Môi trường người dùng Android hay sideload ứng dụng, cài app từ đường link trong nhóm chat, hoặc cài VPN miễn phí thiếu danh tiếng là mảnh đất màu mỡ để trojan này hoạt động hiệu quả.
Chiến lược bảo vệ: từ phòng tránh VPN đáng ngờ đến xử lý khi đã nhiễm mã độc
Bảo mật tài khoản Android trước ToxicPanda bắt đầu từ việc thay đổi thói quen: chỉ cài ứng dụng từ Google Play Store hoặc nguồn được kiểm chứng, tránh sideload APK từ link, quảng cáo hoặc kho bên thứ ba. Bất kỳ yêu cầu bật VPN nào xuất hiện bất ngờ, đặc biệt từ ứng dụng mới cài hoặc không phải app VPN uy tín, đều nên bị từ chối và xem xét kỹ nguồn gốc. Trên các ứng dụng ngân hàng, hãy bật mọi lớp xác thực bổ sung như OTP qua kênh riêng, token phần cứng hoặc sinh trắc học, và thường xuyên kiểm tra lại danh sách quyền của app để phát hiện quyền bất thường. Đừng trì hoãn cập nhật hệ điều hành và ứng dụng, vì đây là tuyến phòng thủ đầu tiên chống lại mã độc. Do trojan có thể vô hiệu hóa Google Play Protect, người dùng nên cài thêm ứng dụng antivirus đáng tin cậy như một lớp bảo vệ thứ hai. Nếu nghi ngờ đã nhiễm: tắt Wi-Fi và dữ liệu di động, đóng toàn bộ ứng dụng, khởi động lại, sau đó vào Safe Mode để gỡ bỏ các app mới cài; nếu vẫn không xử lý được, hãy sao lưu dữ liệu quan trọng và thực hiện factory reset để xóa sạch mã độc khỏi thiết bị.