
RatHat là gì và vì sao người dùng ngân hàng nên lo lắng?
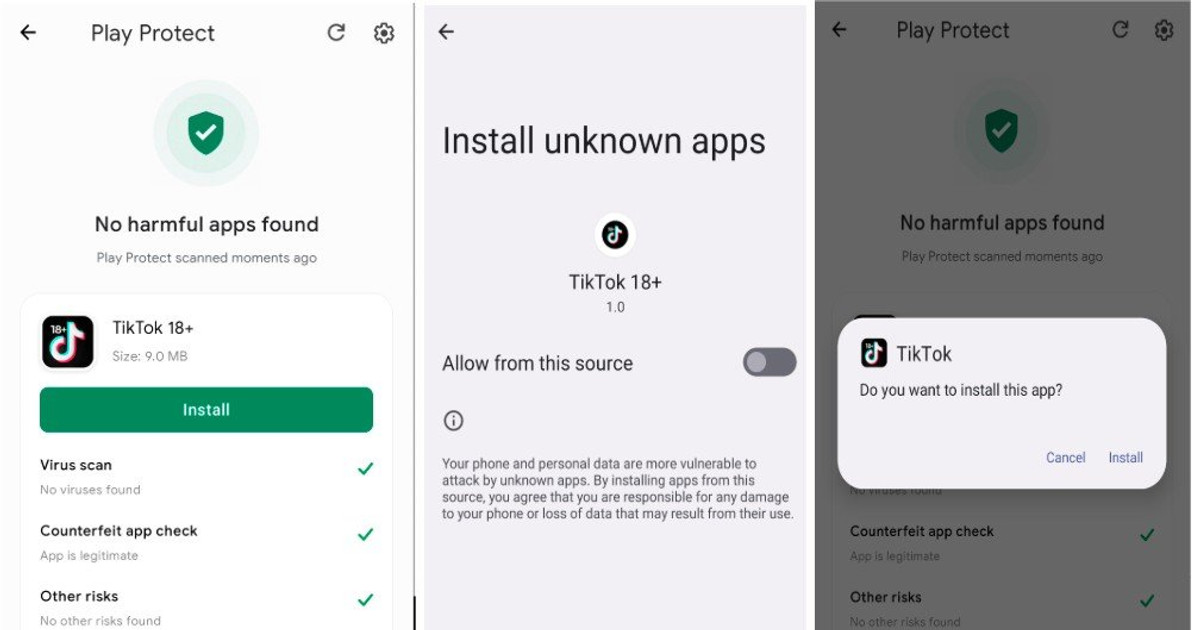
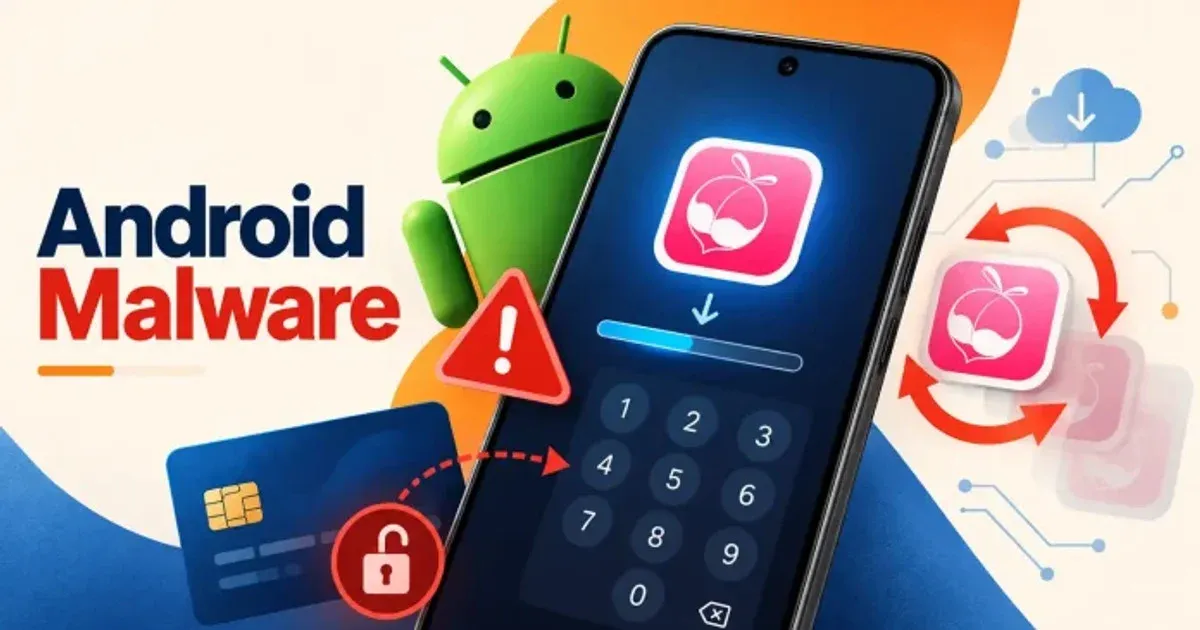
Mã độc Android RatHat là một trojan ngân hàng mới sử dụng quyền Accessibility, Android Debug Bridge và trợ lý AI tạo sinh để chiếm quyền điều khiển thiết bị, giả mạo ứng dụng tài chính, đánh cắp mã PIN, mật khẩu, mã xác thực và duy trì truy cập ngay cả sau khi người dùng đã gỡ bỏ ứng dụng độc hại. Điều đáng sợ ở RatHat không chỉ là khả năng tấn công tinh vi, mà là việc nó phá vỡ cảm giác an toàn cơ bản của người dùng: gỡ app xong mà hiểm họa vẫn tồn tại. Nếu bạn dùng dịch vụ ngân hàng trên Android, hãy coi RatHat là lời cảnh báo rằng bảo mật điện thoại Android không còn là chuyện của riêng kỹ thuật viên, mà là kỹ năng sinh tồn số. Mã độc Android RatHat nhắm trực tiếp vào người dùng dịch vụ ngân hàng, phát tán qua tệp APK giả dạng ứng dụng hợp pháp được quảng bá bằng tin nhắn lừa đảo, quảng cáo độc hại và các diễn đàn bên thứ ba. Nói thẳng: bất cứ ai quen cài app từ link lạ đều đang tự mở cửa ngân hàng của mình cho RatHat.
Cách RatHat chiếm quyền điều khiển: Accessibility, ADB và AI phối hợp
Điểm nguy hiểm nhất của RatHat là cách nó biến các tính năng chính chủ của Android thành công cụ tấn công. Sau khi dụ nạn nhân cài tệp APK độc hại, RatHat tìm cách buộc người dùng cấp quyền dịch vụ trợ năng (Accessibility). Với quyền này, mã độc tự động điều hướng vào Developer Options, bật Wireless Debugging, đọc mã ghép nối ADB gồm 6 chữ số và cổng kết nối ngay trên màn hình để thiết lập phiên Android Debug Bridge ở mức shell mà không cần máy tính. Khi đã có quyền shell, RatHat triển khai các thư viện native như liblocal-service.so và libmedia_codec.so để duy trì cơ chế điều khiển cục bộ và tạo đường hầm FRP reverse proxy về máy chủ điều khiển. Đồng thời, nó chuyển cây Accessibility của giao diện thành dữ liệu và gửi tới một trợ lý AI tạo sinh, cho phép AI tự nhận diện nút, đọc nội dung và quyết định thao tác chạm hoặc cuộn trên màn hình. Đây là bước nhảy từ "mã độc kịch bản" sang "mã độc AI Android" có khả năng thích ứng với mọi giao diện và ngôn ngữ, khiến các quy tắc phòng thủ cố định trở nên lạc hậu.
Đánh cắp PIN, mật khẩu và tồn tại sau khi bị gỡ: RatHat đi xa đến đâu?
RatHat không dừng ở việc đọc trộm màn hình; nó nhắm thẳng vào ví tiền của bạn. Mã độc Android RatHat có thể hiển thị các giao diện giả mạo phủ lên ứng dụng ngân hàng, thanh toán hoặc tiền điện tử để đánh cắp tài khoản, mật khẩu và mã PIN. Những lớp giao diện web giả mạo này được thiết kế giống hệt app ngân hàng thật, khiến người dùng khó nhận ra đang nhập thông tin vào một bản sao nguy hiểm. Ở tầng sâu hơn, RatHat dùng công cụ getevent để theo dõi dữ liệu đầu vào từ thiết bị, ghi lại tọa độ thao tác chạm rồi đối chiếu với bố cục bàn phím và mẫu mở khóa, từ đó suy đoán chính xác mã PIN và hình vẽ mở khóa. Nó cũng đọc SMS và thông báo để chặn mã OTP, mã xác thực đa yếu tố và các thông tin liên quan đến giao dịch. Đáng lo hơn, thành phần chạy với quyền shell có thể hoạt động độc lập với ứng dụng ban đầu, liên tục kiểm tra gói ứng dụng và tự khôi phục APK độc hại nếu phát hiện đã bị gỡ. Nói cách khác, đánh cắp PIN ngân hàng chỉ là bước đầu; RatHat cố bám rễ để biến thiết bị thành một điểm truy cập lâu dài vào tài khoản tài chính của bạn.
Làm sao phát hiện RatHat và bảo vệ tài khoản ngân hàng?
Tin xấu: nếu RatHat đã bám được quyền shell, việc xóa app trên màn hình chưa đủ để loại bỏ mã độc. Tin tốt: bạn vẫn có thể hạn chế hoặc phá vòng kiểm soát của nó nếu hành động sớm và dứt khoát. Với thiết bị đã cài ứng dụng đáng ngờ, chỉ gỡ ứng dụng có thể chưa đủ; cần kiểm tra các quyền đặc biệt, trạng thái Wireless Debugging và tìm những thành phần bất thường trong hệ thống. Trong trường hợp đã bị lây nhiễm RatHat, người dùng bắt buộc phải khôi phục cài đặt gốc để xóa bỏ triệt để mối đe dọa do cơ chế bám rễ dai dẳng của mã độc này. Về phòng ngừa, nguyên tắc sống còn là: chỉ cài ứng dụng từ kho chính thức như Google Play, không cài APK từ SMS, mạng xã hội hoặc trang tải lạ, đặc biệt nếu app yêu cầu quyền Accessibility hoặc hướng dẫn bật Developer Options và Wireless Debugging. Tuyệt đối không bật Developer Options trên máy dùng ngân hàng, từ chối mọi yêu cầu trợ năng bất thường và cân nhắc dùng các chế độ bảo vệ nâng cao của Android. Đây không phải lời khuyên chung chung, mà là đường ranh giữa một chiếc điện thoại ngân hàng an toàn và một "máy ATM" cho tội phạm mạng.
Chiến lược dài hạn: bảo mật điện thoại Android để bảo vệ tài khoản ngân hàng
RatHat cho thấy một sự thật khó chịu: bảo vệ tài khoản ngân hàng ngày nay gắn chặt với bảo mật điện thoại Android. Nếu thiết bị bị chiếm quyền, mọi lớp bảo mật phía ngân hàng trở nên mong manh. Người dùng không nên dựa hoàn toàn vào mã OTP gửi qua SMS để bảo vệ tài khoản, vì RatHat có thể đọc và chặn những tin nhắn đó. Thay vào đó, hãy ưu tiên các cơ chế xác thực mạnh hơn như khóa bảo mật vật lý, ứng dụng sinh mã OTP trên thiết bị riêng biệt và thông báo giao dịch qua nhiều kênh. Về phía người dùng, thói quen cần giữ là: không nhấp liên kết lạ trong tin nhắn quảng cáo, kiểm tra kỹ màn hình đăng nhập ngân hàng để phát hiện giao diện phủ bất thường và cảnh giác khi app yêu cầu quyền trợ năng cho chức năng không liên quan. Nếu thấy thông báo lạ, màn hình đăng nhập khác thường hoặc giao dịch không rõ nguyên nhân, hãy dùng một thiết bị khác mà bạn tin cậy để liên hệ ngân hàng và kiểm tra tài khoản ngay. Về phía các tổ chức tài chính, việc phát hiện thiết bị có dấu hiệu bị mã độc AI Android can thiệp (có lớp phủ lên màn hình, thao tác tự động, bật Developer Options) phải trở thành một phần trong hệ thống đánh giá rủi ro giao dịch. Kết luận đơn giản: bảo mật ngân hàng không còn là chuyện mật khẩu mạnh, mà là toàn bộ hệ sinh thái thiết bị, thói quen và công nghệ mà bạn sử dụng mỗi ngày.