
Quản trị rủi ro AI là gì và vì sao SME không thể né
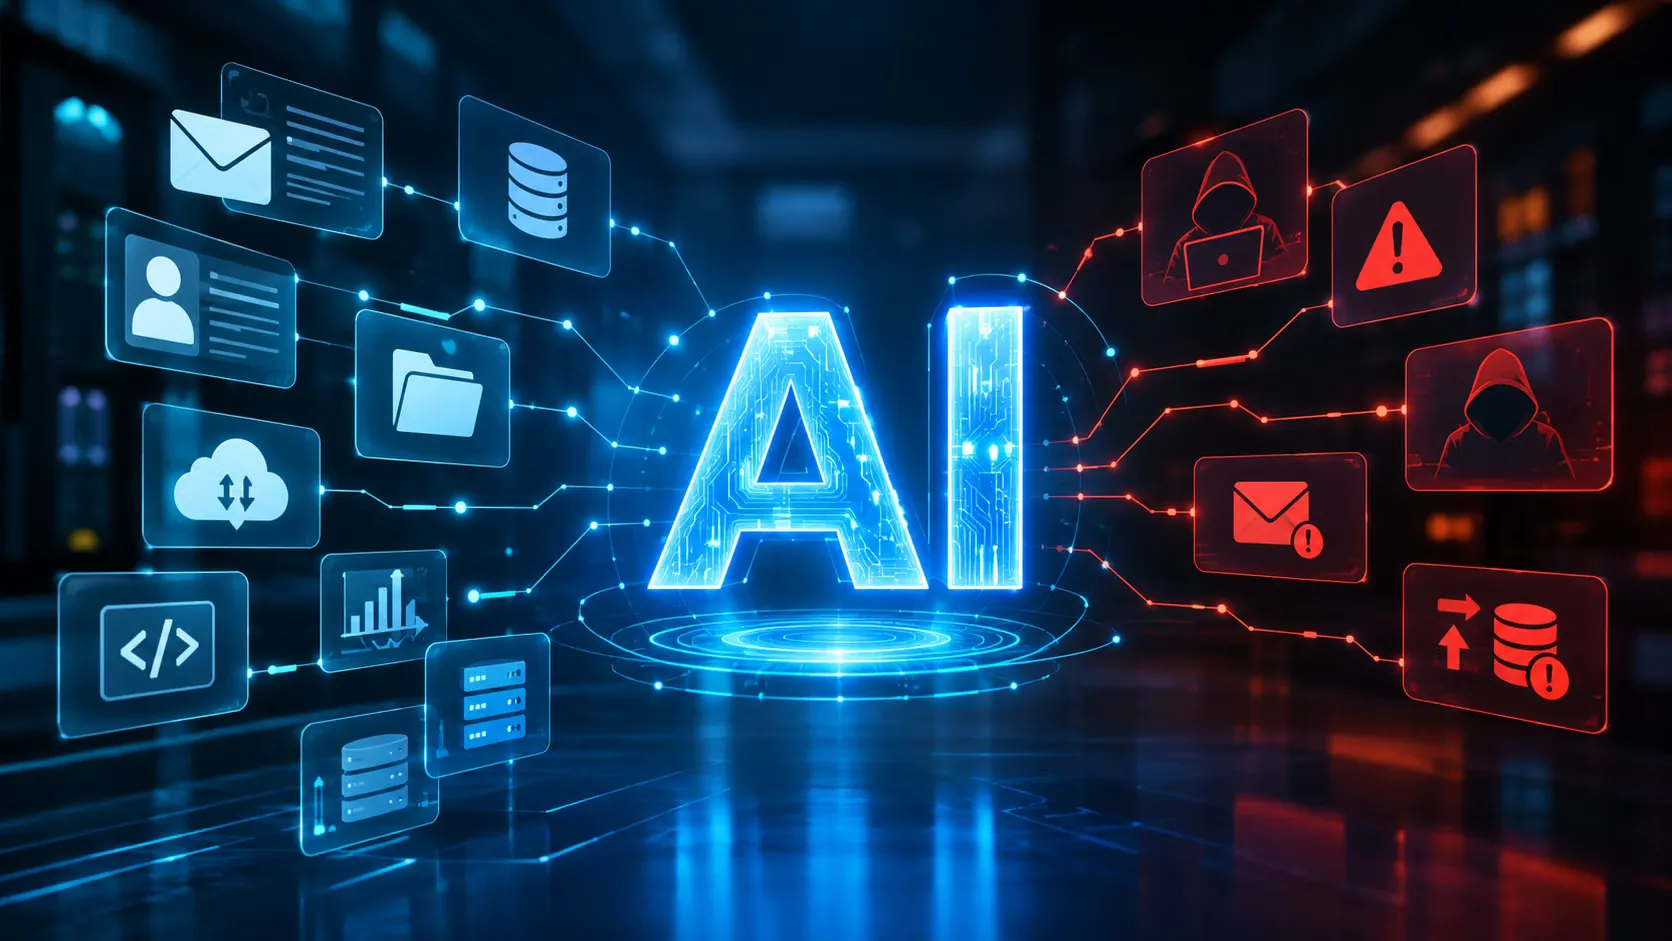
Quản trị rủi ro AI là cách doanh nghiệp xác định, kiểm soát và giới hạn các nguy cơ phát sinh khi AI được kết nối với dữ liệu, hệ thống nghiệp vụ và được trao quyền thực hiện hành động thay mặt con người, nhằm cân bằng giữa lợi ích năng suất và an toàn thông tin trong dài hạn. Sự phát triển nhanh chóng của trí tuệ nhân tạo đang làm thay đổi cách doanh nghiệp xử lý thông tin. Tuy nhiên, khi AI không còn chỉ là công cụ trả lời câu hỏi mà trở thành AI Agent có danh tính, được cấp quyền truy cập hệ thống và dữ liệu để hành động, nó có thể biến thành “điểm mù” an ninh nếu SME phó mặc mọi thứ cho nhà cung cấp. Báo cáo AI Risk and Resilience 2026 cảnh báo khi AI chuyển từ công cụ hỗ trợ sang hệ thống tự chủ, các ranh giới bảo mật truyền thống trở nên khó kiểm soát hơn. Với SME, câu hỏi không còn là “có dùng AI hay không”, mà là “dùng thế nào để không tự bắn vào chân”.
AI được trao quá nhiều quyền: khi trợ lý số thành tài khoản đặc quyền
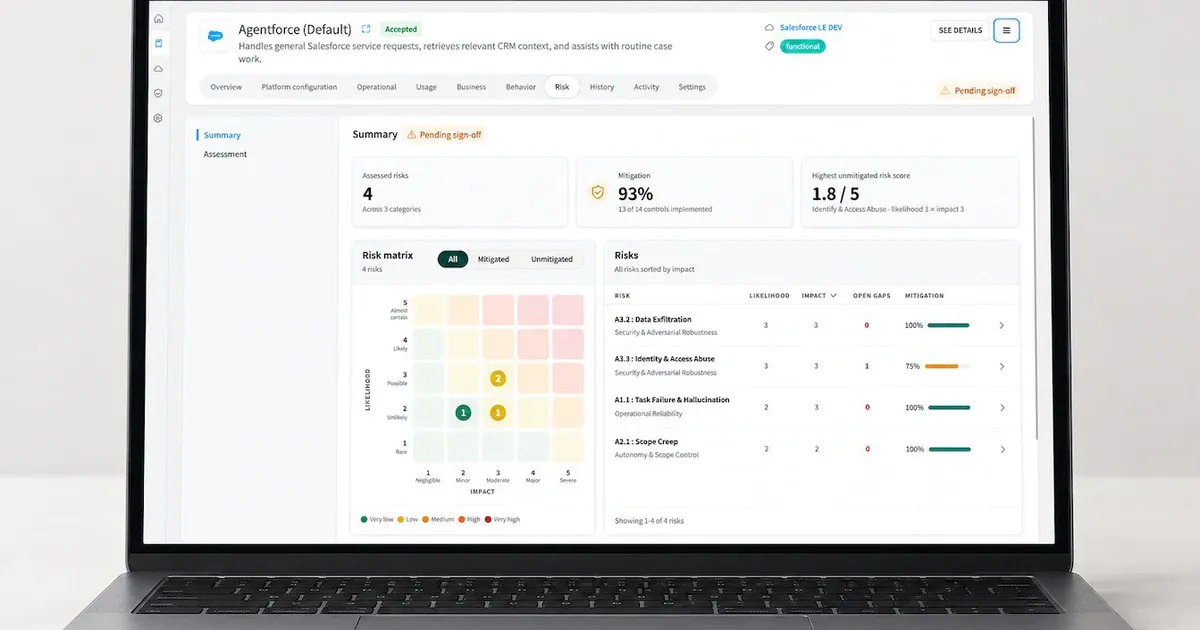
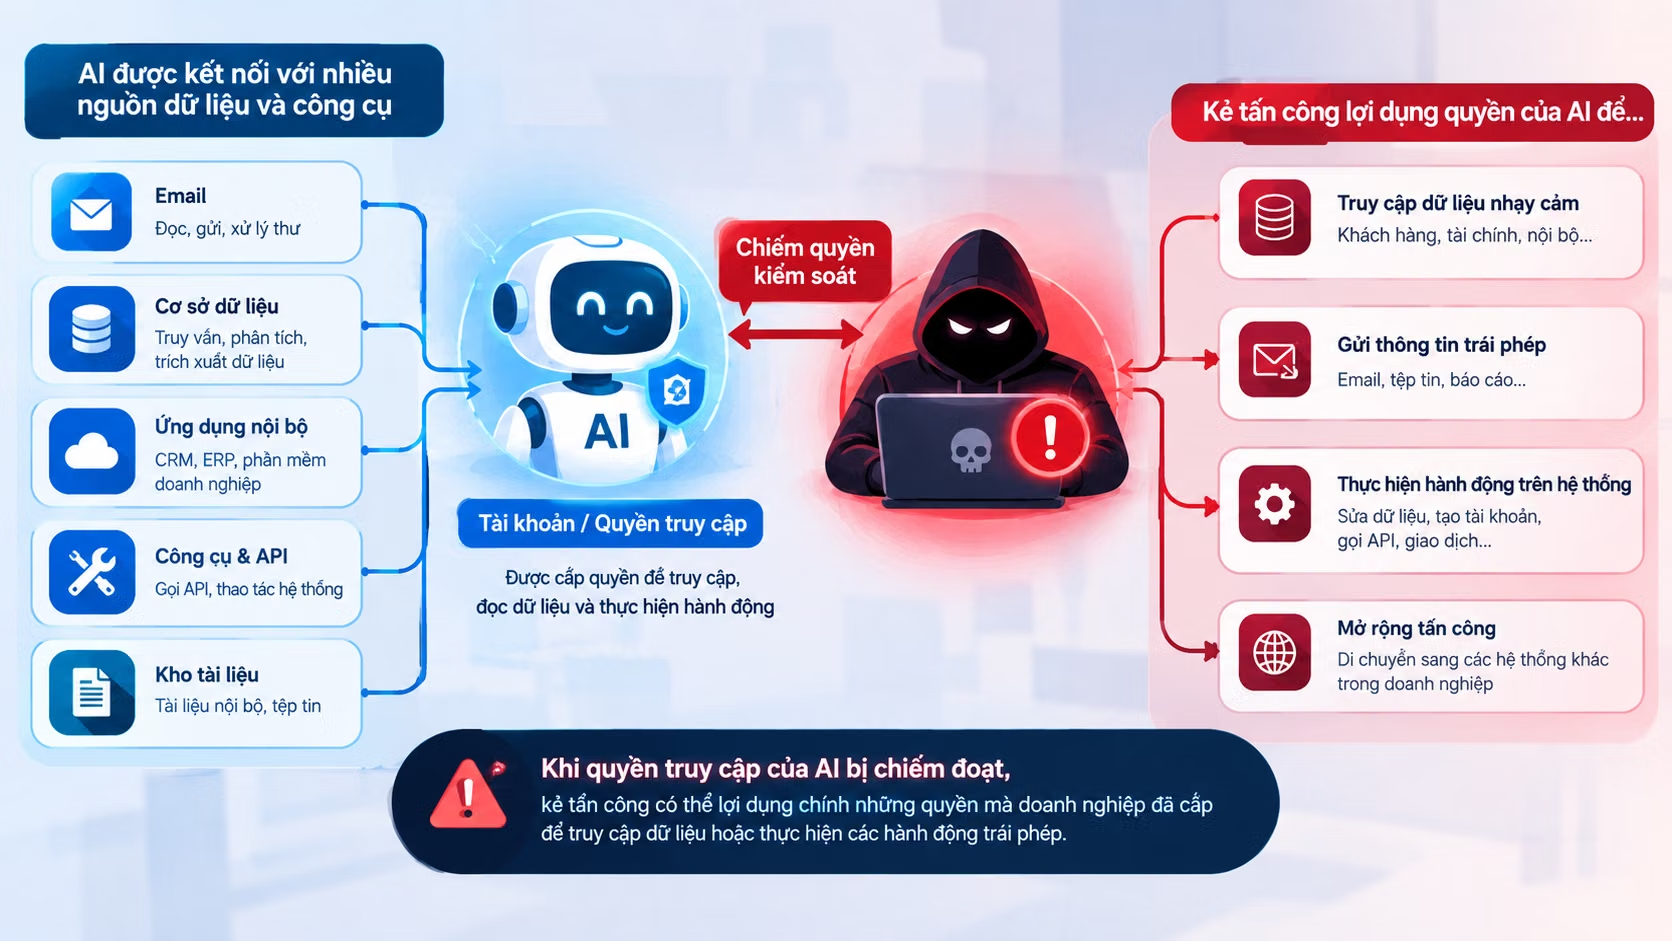
Điểm rủi ro lớn nhất của SME hiện nay không nằm ở bản thân mô hình AI, mà ở việc giao cho nó quá nhiều quyền trên hệ thống. AI Agent có thể đọc email, truy vấn CRM, truy cập kho tài liệu nội bộ, gọi API và thực hiện liên tiếp nhiều bước công việc vốn do nhân viên đảm nhiệm. Khi đó, AI thực sự trở thành một “danh tính số” với quyền truy cập riêng, không khác gì một tài khoản nhân viên hay tài khoản dịch vụ. Vấn đề là phần lớn SME chưa quen với việc coi AI như một tài khoản đặc quyền cần quản lý chặt. OWASP gọi đây là tình trạng Excessive Agency – AI được trao quá nhiều chức năng, quyền hạn hoặc mức độ tự chủ. Nói thẳng: nếu bạn cấp cho AI một tài khoản có quyền “thấy mọi thứ, làm mọi thứ”, thì kẻ tấn công chỉ cần chiếm được tài khoản đó là có vé VIP vào toàn bộ hệ thống.
Điểm nguy hiểm tiếp theo là AI có thể biến dữ liệu thành “mệnh lệnh”. Trong khi phần mềm truyền thống tách khá rõ giữa dữ liệu và câu lệnh, mô hình ngôn ngữ lại để một đoạn văn bản trong ngữ cảnh tác động trực tiếp tới cách AI suy luận và lựa chọn hành động. Đây là nền tảng của prompt injection: những nội dung được thiết kế để thao túng cách AI xử lý yêu cầu. Khi AI Agent vừa có quyền truy cập dữ liệu riêng tư, vừa tiếp xúc với nội dung không đáng tin cậy, vừa có khả năng giao tiếp ra bên ngoài, báo cáo AI Risk and Resilience 2026 cảnh báo các ranh giới bảo mật truyền thống trở nên khó kiểm soát hơn. Nói cách khác, chỉ một file tài liệu chứa chỉ dẫn độc hại cũng có thể biến AI thành chiếc cầu nối đưa dữ liệu nhạy cảm ra ngoài nếu không có lớp kiểm soát phù hợp.
Ba câu hỏi vàng trước khi cho AI động vào hệ thống
Nếu nguồn lực an ninh hạn chế, SME càng cần quản trị rủi ro AI bằng những câu hỏi đơn giản, thay vì cố dựng một “pháo đài” phức tạp. Trước khi trao quyền cho bất kỳ AI Agent nào, doanh nghiệp cần trả lời ba câu hỏi then chốt: AI đang được cấp quyền gì, AI đang tiếp xúc với dữ liệu nào, và nếu AI bị kiểm soát thì thiệt hại tối đa là bao nhiêu. Đây không phải bài tập giấy tờ; nó là bản đồ rủi ro tối thiểu mà bất cứ SME nào cũng nên có. Nguyên tắc cốt lõi là AI chỉ nên được cấp quyền tối thiểu cần thiết cho từng nhiệm vụ, thay vì dùng một tài khoản có quyền truy cập rộng.
- Giới hạn quyền theo nhiệm vụ: ví dụ, AI trả lời email không cần quyền sửa dữ liệu CRM.
- Cô lập nguồn dữ liệu không đáng tin cậy ra khỏi vùng dữ liệu nhạy cảm.
- Luôn ghi nhận và lưu vết hoạt động của AI để truy trách nhiệm khi có sự cố.
SME không nhất thiết phải mua thêm công cụ phức tạp để làm được điều này. Chỉ cần cấu hình lại quyền truy cập, tách tài khoản AI khỏi tài khoản nhân viên, và bật log cho các hành động nhạy cảm đã là một bước nhảy lớn so với xuất phát điểm “giao hết cho AI vì tiện”.
Chiến lược AI an toàn: bảo vệ dữ liệu trước khi cấm đoán công cụ
Một chiến lược AI an toàn cho SME không bắt đầu bằng danh sách cấm, mà bằng việc quyết định dữ liệu nào được phép đi cùng AI. Doanh nghiệp nên xây dựng một số nguyên tắc cơ bản: loại dữ liệu nào được đưa vào công cụ AI, loại dữ liệu nào bị hạn chế hoặc cấm hoàn toàn. Đây là hàng rào rẻ nhất nhưng hiệu quả nếu được truyền đạt rõ cho nhân viên. Tiếp đó, doanh nghiệp cần biết những công cụ AI nào đang thực sự được dùng, kể cả ngoài quy trình chính thức, để hình dung dữ liệu đang “trôi” đi đâu. Quan trọng hơn, không phải mọi dữ liệu đều cần cùng mức bảo vệ: hãy ưu tiên dữ liệu cá nhân và khách hàng, thông tin tài chính, kinh doanh nhạy cảm, thông tin xác thực và tài sản trí tuệ.
Điểm đáng nói là các biện pháp bảo vệ phải được thiết kế để quản lý rủi ro thay vì bóp nghẹt việc dùng AI. Thay vì cấm toàn bộ công cụ, doanh nghiệp có thể tiếp cận dựa trên mức độ rủi ro: cho phép các trường hợp rủi ro thấp, tăng kiểm soát với trường hợp nhạy cảm và hạn chế những hoạt động nguy cơ cao. Mục tiêu không phải là loại bỏ hoàn toàn rủi ro – điều gần như bất khả thi trong môi trường AI thay đổi nhanh – mà là biết rủi ro nằm ở đâu, ưu tiên bảo vệ những gì quan trọng nhất và tạo môi trường đủ an toàn để nhân viên vẫn khai thác AI nhằm nâng cao năng suất. Nói cách khác, chiến lược AI an toàn tốt là chiến lược mà nhân viên không cảm thấy bị trói tay nhưng dữ liệu quan trọng vẫn được giữ trong giới hạn rõ ràng.
Kết luận: SME cần dũng cảm dùng AI nhưng kỷ luật với rủi ro
AI đang dịch chuyển từ công cụ hỗ trợ sang hệ thống tự chủ thực hiện quy trình, buộc doanh nghiệp phải nghĩ lại toàn bộ khung an ninh. Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ đã bắt đầu nghiên cứu riêng về danh tính và phân quyền cho AI Agent và cảnh báo rằng việc AI được trao quyền tiếp cận nhiều nguồn dữ liệu, công cụ và ứng dụng tạo ra yêu cầu mới về nhận dạng, phân quyền, kiểm toán và truy cứu trách nhiệm. Với SME, điều này nghe có vẻ xa xôi, nhưng hệ quả lại rất gần: chỉ một tài khoản AI cấu hình ẩu cũng có thể trở thành lỗ hổng lớn nhất trong toàn bộ hệ thống.
Câu trả lời không phải là quay lưng với AI, cũng không phải là lao vào triển khai ồ ạt rồi hi vọng mọi thứ vẫn an toàn. Câu trả lời là một chiến lược quản trị rủi ro AI tối giản nhưng kỷ luật: định nghĩa rõ dữ liệu nào đi với AI, giới hạn quyền của từng AI Agent, và ưu tiên bảo vệ nhóm dữ liệu có tác động lớn nhất nếu xảy ra sự cố. SME không cần thêm phòng ban an ninh mạng để làm điều đó; họ cần một quyết định rõ ràng từ lãnh đạo rằng “AI được dùng để tăng năng suất, nhưng dữ liệu của doanh nghiệp không bao giờ được đánh đổi”.