
Hai bẫy khác nhau, cùng nhắm vào sự mất cảnh giác
Lừa đảo trực tuyến là hành vi dùng danh tính hoặc giao diện giả để dụ người dùng tiết lộ dữ liệu cá nhân, thông tin thanh toán hay mã xác thực, rồi chiếm quyền truy cập hoặc thực hiện giao dịch trái phép. Trong mua sắm và giao dịch ngân hàng, hai chiếc bẫy thường bắt đầu từ một lời mời tưởng như quen thuộc: mua hàng trên trang giống trang chính thức hoặc nhận ưu đãi qua tin nhắn.
Đây không phải rủi ro giả định: các thủ đoạn lừa đảo mua sắm đang xuất hiện dưới dạng website bắt chước cửa hàng thật và người tự xưng là nhân viên giao hàng; còn tin nhắn giả mạo ngân hàng dẫn người nhận tới trang thu thập dữ liệu thẻ và OTP. Công an TP Hà Nội cảnh báo kẻ gian có thể giả danh nhân viên sàn thương mại điện tử, nhà bán hoặc đơn vị vận chuyển, rồi yêu cầu người mua chuyển sang ứng dụng nhắn tin khác để xác minh hoàn tiền hoặc bồi thường. Điểm chung là chúng khai thác lòng tin và thúc người dùng hành động trước khi kiểm chứng.
Website bán hàng giả có thể trông rất thuyết phục
Một website bán hàng giả không nhất thiết có vẻ cẩu thả. Kẻ gian có thể sao chép màu sắc, cách trình bày và các chi tiết của trang chính thức; địa chỉ truy cập đôi khi chỉ khác một vài ký tự hoặc chữ số trong tên miền. Vì vậy, giao diện quen mắt không phải bằng chứng trang đáng tin. Hãy tự gõ địa chỉ website chính thức hoặc mở ứng dụng từ kho ứng dụng chính thống, thay vì đi theo đường dẫn trong tin nhắn hay bài đăng.
Trước khi đặt hàng, kiểm tra kỹ tên miền, thông tin đơn vị quản lý, mô tả sản phẩm và đánh giá của người mua. Nếu có chi tiết bất thường hoặc không thể xác minh nhà bán, hãy dừng lại. Trao đổi trong kênh chính thức của sàn cũng an toàn hơn việc chuyển sang ứng dụng chat khác theo đề nghị của người bán hoặc người lạ. Cách này không loại bỏ mọi rủi ro, nhưng giúp giảm cơ hội để kẻ gian lấy thông tin cá nhân hoặc điều khiển bạn ra khỏi quy trình giao dịch có thể kiểm tra.
Người giao hàng mạo danh thường tạo cớ thu thêm tiền
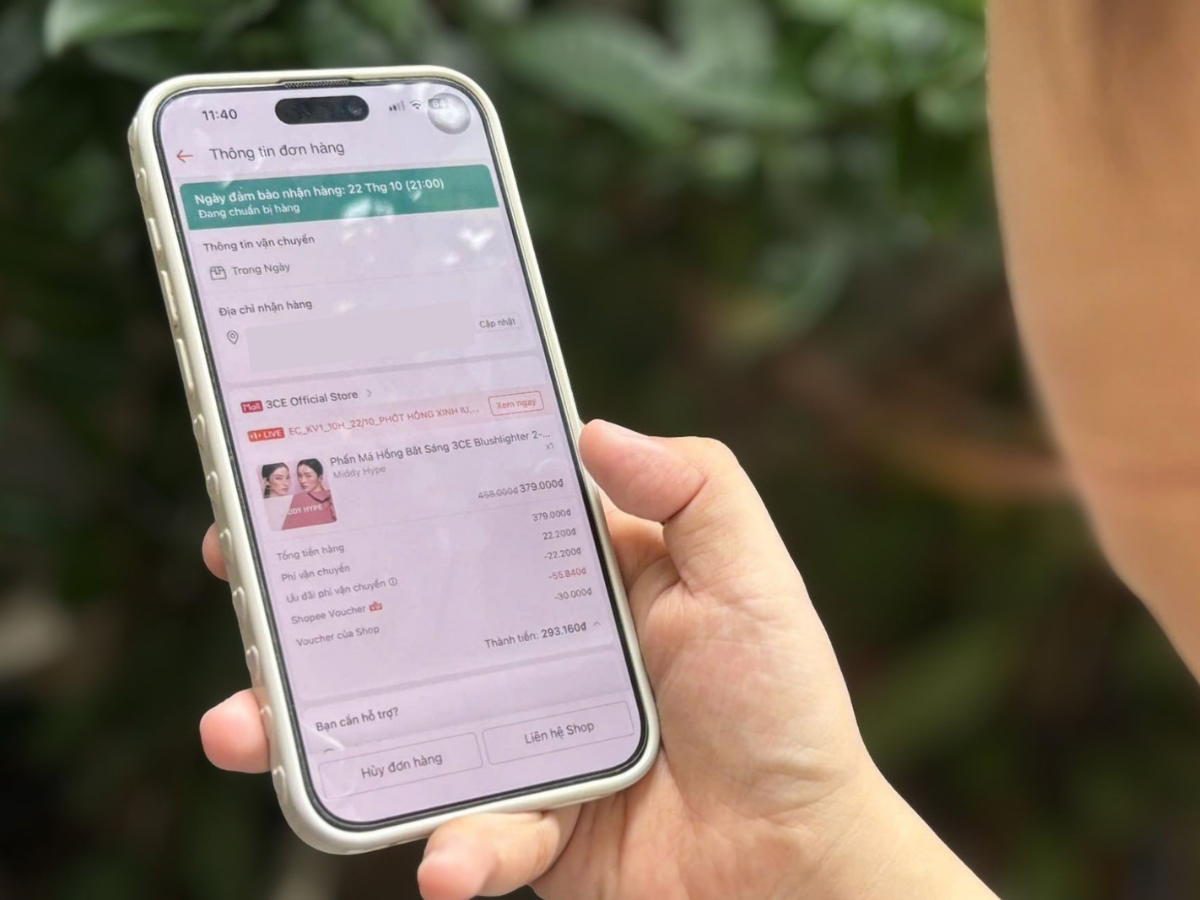
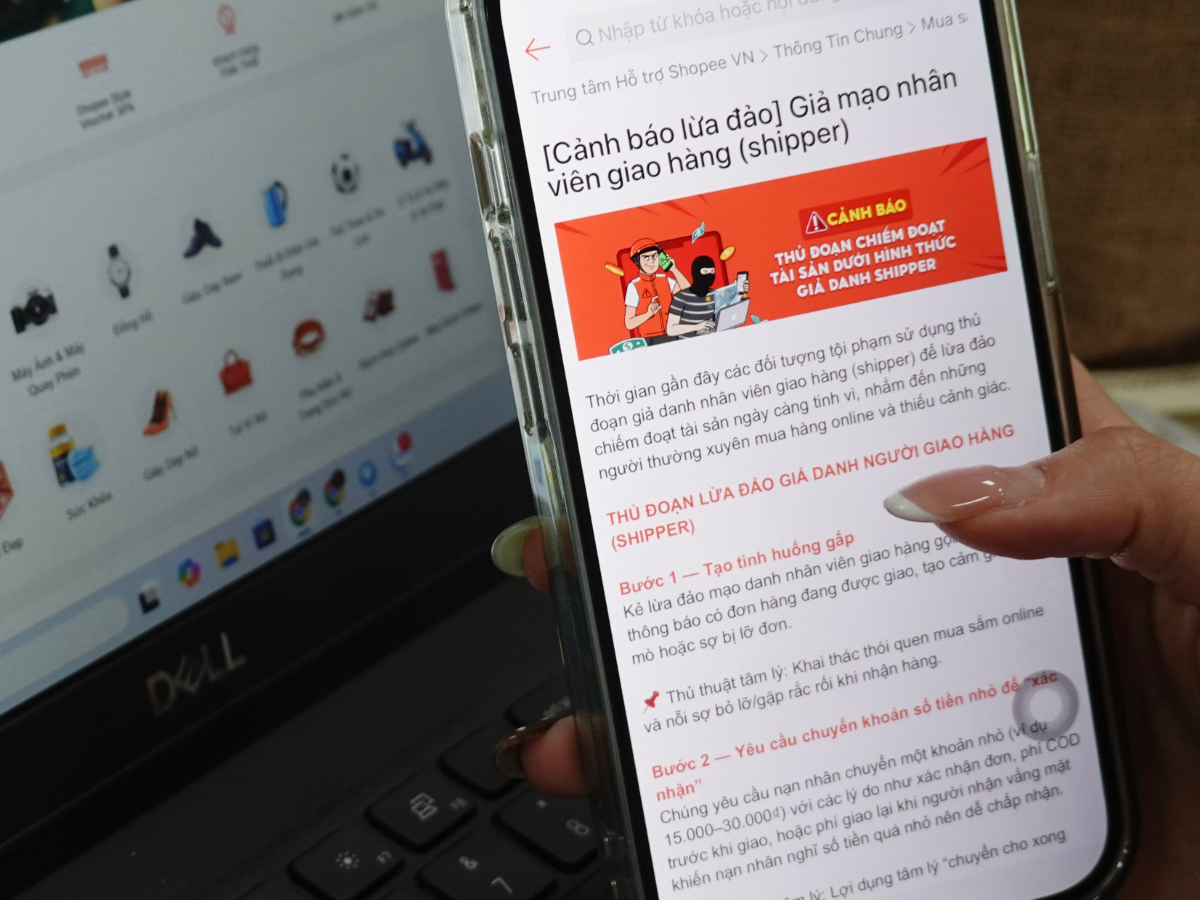
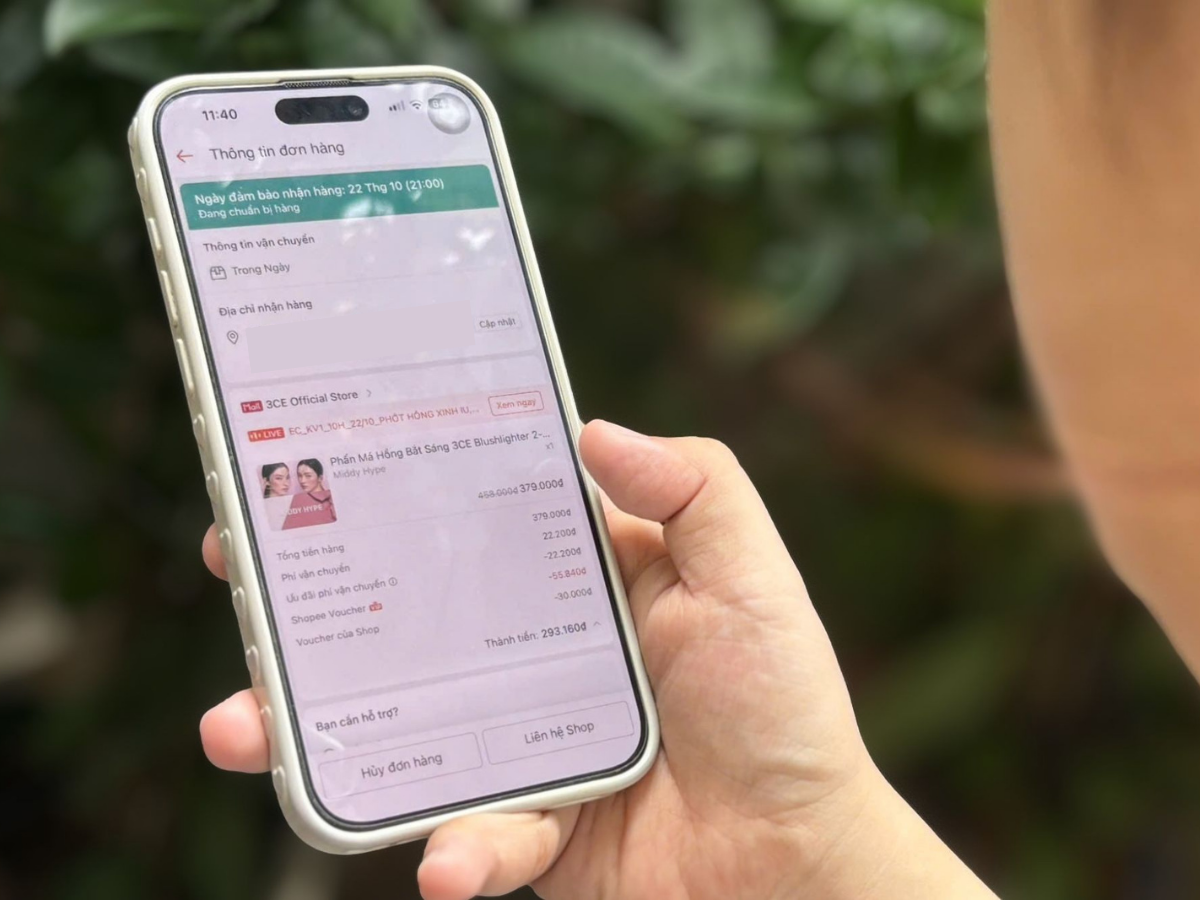
Kẻ gian có thể giả danh nhân viên giao hàng để tiếp cận người mua, viện cớ cần thanh toán thêm hoặc xử lý đơn hàng. Một cuộc gọi nghe có vẻ hợp lý vẫn không đủ để xác nhận yêu cầu là thật. Đối chiếu số tiền cần trả với tổng tiền hiển thị trong đơn hàng và chỉ thanh toán qua phương thức chính thức của sàn; không chuyển khoản bên ngoài theo yêu cầu riêng của người bán hay người tự xưng là nhân viên giao hàng.
Cũng nên hạn chế đăng công khai mã vận đơn, tình trạng giao hàng, số điện thoại và địa chỉ nhận hàng. Những dữ liệu này có thể giúp kẻ gian dựng câu chuyện sát với đơn hàng thật hơn. Nếu có người báo thu hồi sản phẩm lỗi, hoàn tiền hoặc bồi thường nhưng yêu cầu liên hệ qua kênh ngoài sàn, hãy tự mở ứng dụng chính thức để kiểm tra hoặc liên hệ bộ phận hỗ trợ qua thông tin đã xác minh. Đừng để áp lực nhận hàng hay sợ mất quyền lợi biến một yêu cầu bất thường thành giao dịch ngoài quy trình.
Tin nhắn giả mạo ngân hàng: đừng bấm, đừng nhập, đừng đọc OTP
Chiêu giả mạo ngân hàng thường dùng mồi nhử quen thuộc như điểm thưởng sắp hết hạn, quà tặng, hoàn tiền hoặc ưu đãi có thời hạn, rồi gắn đường link trông gần giống tên miền ngân hàng. Khi truy cập, người dùng có thể thấy trang bắt chước màu sắc và biểu mẫu của ngân hàng nhưng yêu cầu điền số thẻ, ngày hết hạn, mã CVV/CVC, thông tin đăng nhập hoặc OTP. Tên ngân hàng hiện trên tin nhắn không chứng minh người gửi là thật, và một ký tự khác trong địa chỉ web cũng đủ để phải dừng lại.
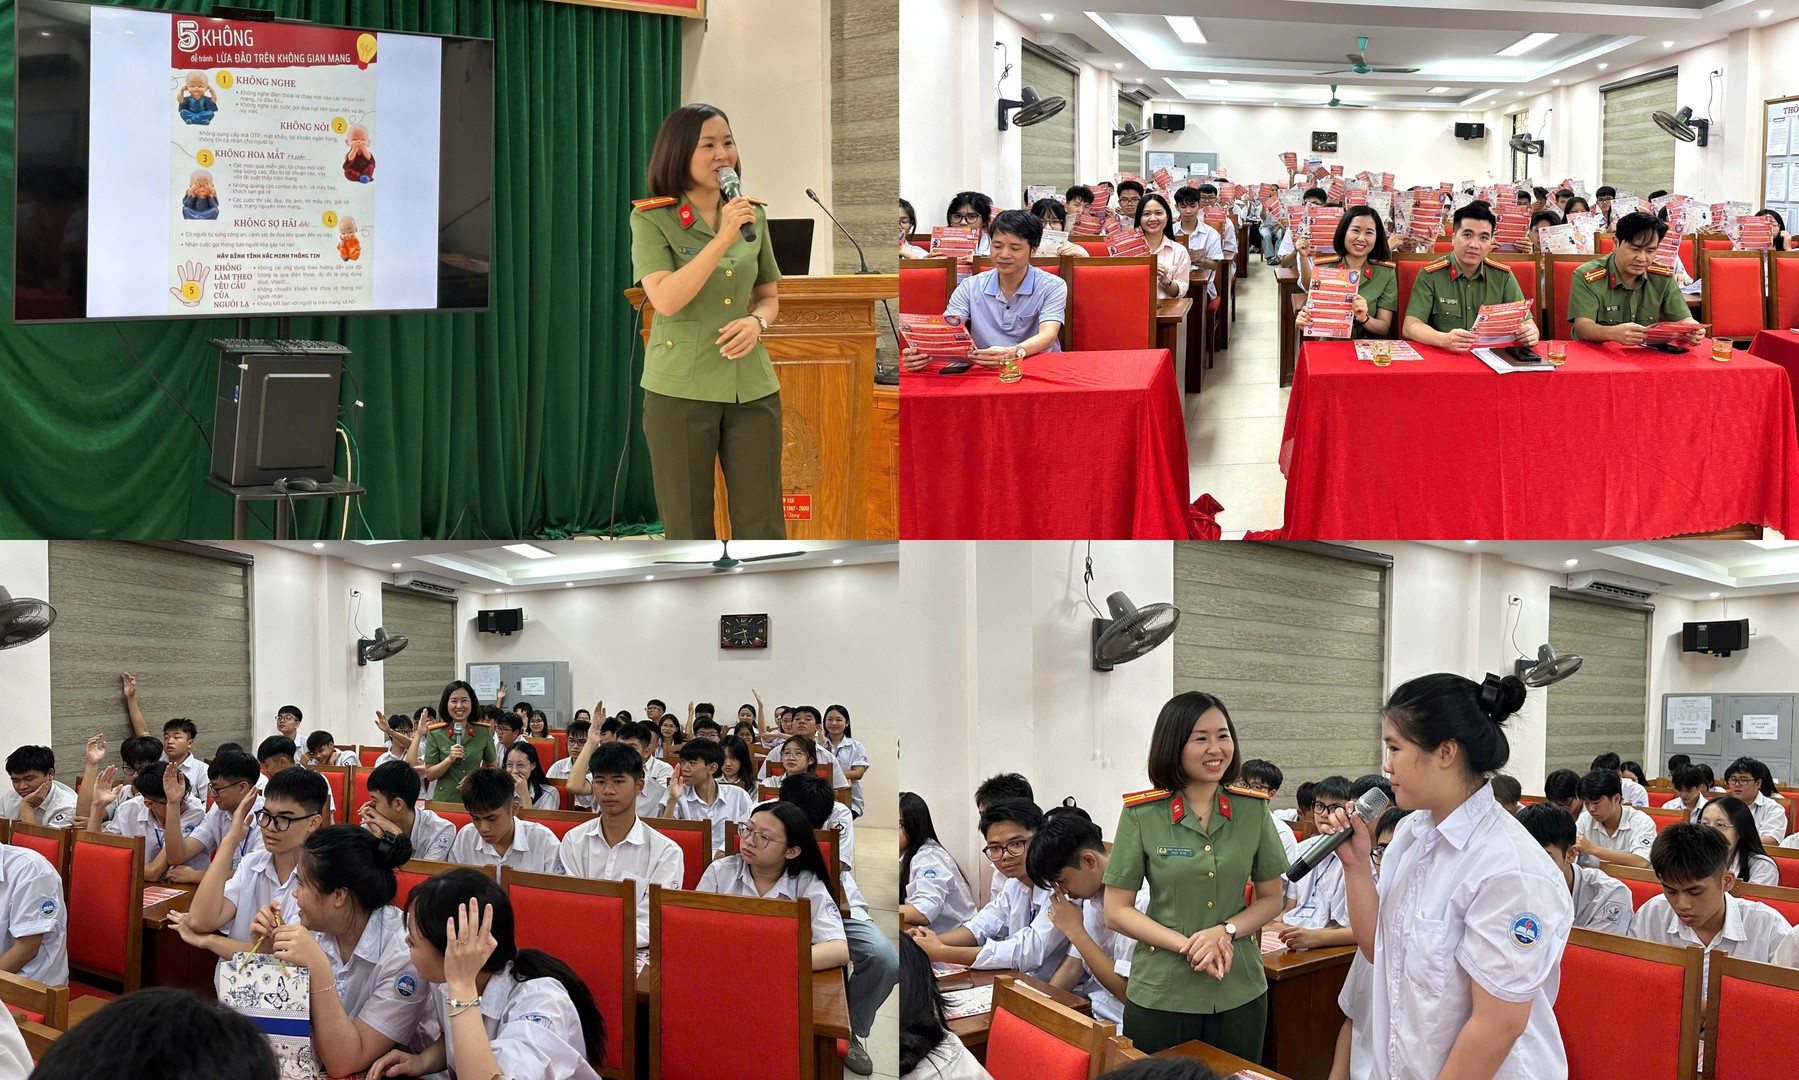
Nguyên tắc bảo vệ mã OTP phải dứt khoát: không bấm đường link lạ, không nhập thông tin thẻ vào trang không rõ nguồn gốc và không cung cấp OTP cho bất kỳ ai. Muốn kiểm tra ưu đãi, giao dịch hay cảnh báo tài khoản, hãy mở ứng dụng ngân hàng đã cài từ kho chính thức hoặc tự gõ địa chỉ website ngân hàng; nếu cần, gọi tổng đài được công bố trên ứng dụng hay website chính thức. Nếu nghi thông tin đã lộ, khóa thẻ và tài khoản, đổi mật khẩu, liên hệ ngân hàng ngay, đồng thời trình báo công an nơi gần nhất để được hướng dẫn xử lý.
Kết luận: kiểm chứng kênh trước khi tin nội dung
Website giả và tin nhắn giả mạo ngân hàng khác nhau ở lớp vỏ, nhưng cùng tìm cách khiến người dùng trao dữ liệu hoặc trả tiền ngoài kênh an toàn. Hãy kiểm tra tên miền, xác nhận đơn hàng trong ứng dụng chính thức, đối chiếu số tiền phải trả và từ chối mọi yêu cầu nhập thông tin thẻ hay chia sẻ OTP qua đường link lạ. Khi lời mời thúc giục bạn bấm ngay, chuyển tiền hoặc cung cấp mã xác thực, lựa chọn đúng là dừng lại và kiểm tra qua kênh chính thức.