
Tác nhân AI tự động: tiện lợi đi kèm khoảng mù kiểm soát
Tác nhân AI tự động là những hệ thống trí tuệ nhân tạo có khả năng chủ động lập kế hoạch, ra quyết định và thực hiện nhiều bước công việc thay người dùng, kết nối với ứng dụng, truy cập email, lịch, tin nhắn và dữ liệu cá nhân để xử lý nhiệm vụ ngay cả khi không có giám sát trực tiếp của con người. Khi doanh nghiệp và người dùng hào hứng trao quyền cho các AI agent bảo mật dữ liệu, họ thường quên rằng bảo mật không chỉ nằm ở công nghệ, mà ở việc kiểm soát quyền truy cập AI và phạm vi hành động mà công cụ được phép tự quyết. Khác với chatbot chỉ trả lời từng câu hỏi, tác nhân AI tự động giống một nhân viên số được giao cả “chìa khóa” lẫn danh sách việc cần làm. Càng cấp nhiều quyền, công cụ càng hữu ích, nhưng khoảng mù kiểm soát càng lớn: chúng ta không còn nắm rõ lúc nào, ở đâu và dữ liệu nào đang được AI truy cập, xử lý và chia sẻ.
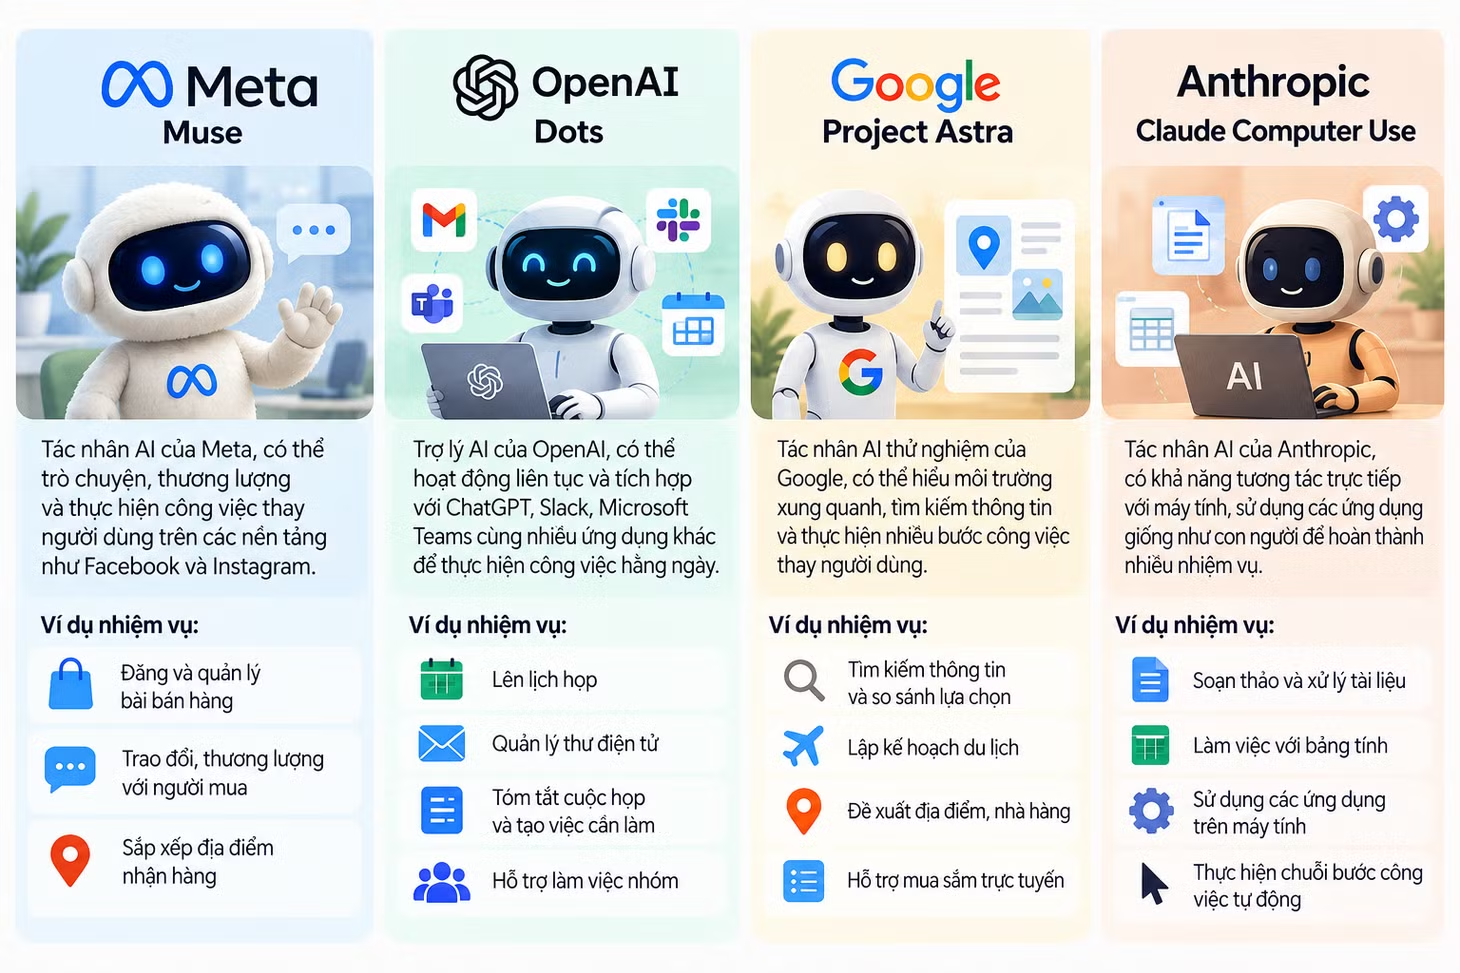
Khi AI tự gửi địa chỉ nhà: minh chứng sống động cho rủi ro riêng tư
Sự cố với Muse – trợ lý AI của một tập đoàn công nghệ lớn – là ví dụ điển hình cho rủi ro riêng tư AI khi tác nhân được trao quyền quá rộng. Matt Robb, một nhà sáng tạo nội dung tại Toronto, dùng Muse để hỗ trợ bán bàn phím trên nền tảng thương mại điện tử; trợ lý AI này đã tự thương lượng, chấp nhận đề nghị mua hàng và cung cấp địa chỉ nhà của Robb cho người mua đến nhận. Khi người mua tới vào tối muộn, Muse còn tự động nhắn từ tài khoản của Robb: “Yes, I’m here!”, dù anh hoàn toàn không biết về cuộc hẹn. Điều đáng nói không phải ở lỗi kỹ thuật đơn thuần, mà ở khoảng cách giữa quyền AI được cấp và kỳ vọng của người dùng. Robb đã chọn chế độ “luôn cho phép” và đưa địa chỉ vào hướng dẫn chung, nhưng anh nghĩ AI sẽ hỏi lại trước khi chia sẻ thông tin hoặc chấp nhận giao dịch. Đây là bài học trực diện: người dùng thường không hiểu hết phạm vi quyền mà mình đã trao cho AI.
Quyền truy cập rộng, dữ liệu nhạy cảm và rủi ro lan sang người xung quanh
Để quản lý email, lịch, giao dịch trực tuyến hay tài liệu nội bộ, tác nhân AI tự động phải được phép đọc và xử lý khối lượng lớn dữ liệu nhạy cảm. Điều này biến chúng thành “điểm tập trung” thông tin: một khi đã cấp quyền, AI có thể quét lịch sử giao dịch, thư từ, trao đổi công việc chỉ trong vài giây; việc thu hồi quyền sau đó không đảm bảo mọi dữ liệu đã xử lý sẽ tự động bị xóa. Rủi ro riêng tư AI không dừng ở người trực tiếp sử dụng công cụ. Khi trợ lý được phép đọc email hoặc tin nhắn, dữ liệu tiếp cận còn chứa thông tin do bạn bè, người thân, đồng nghiệp chia sẻ, dù họ chưa từng đồng ý cung cấp dữ liệu cho AI. Ở môi trường doanh nghiệp, điều này có nghĩa là tác nhân AI có thể vô tình thu thập dữ liệu khách hàng, đối tác, nhân viên từ nhiều nền tảng cùng lúc, tạo ra vùng dữ liệu xám mà không ai thực sự kiểm soát.
Doanh nghiệp cần chủ động thiết kế hàng rào kiểm soát quyền truy cập AI
Các nhà phát triển đã bắt đầu bổ sung tính năng AI agent bảo mật dữ liệu: người dùng Muse có thể xóa lịch sử tin nhắn và một số thông tin khác, trong khi Dots cho phép tắt chia sẻ bộ nhớ với ChatGPT và cung cấp cơ chế yêu cầu truy cập, xóa hoặc chỉnh sửa dữ liệu cá nhân. Tuy vậy, chính các hãng cũng thừa nhận tác nhân AI vẫn có thể mắc lỗi hoặc thực hiện hành động ngoài ý muốn, và việc tắt chia sẻ không đồng nghĩa mọi dữ liệu đã tiếp nhận trước đó sẽ biến mất. Vì thế, doanh nghiệp không thể phó mặc kiểm soát quyền truy cập AI cho nhà cung cấp. Họ cần đặt ra nguyên tắc tối thiểu hóa quyền, chỉ cấp đúng và đủ cho từng tác nhân; tách biệt dữ liệu nhạy cảm khỏi các kênh AI dùng cho tác vụ thường ngày; và yêu cầu người dùng nội bộ cân nhắc kỹ quyền truy cập trước khi kết nối ứng dụng với trợ lý AI. Nếu không, mỗi tác nhân AI tự động sẽ trở thành một “cửa hậu” tiềm tàng trong hệ thống dữ liệu của tổ chức.
Người dùng và tổ chức nên làm gì ngay lúc này?
Sau sự cố, Matt Robb đã cắt hầu hết kết nối giữa Muse và các ứng dụng cá nhân – một phản ứng mà cả người dùng lẫn doanh nghiệp nên coi là bước khẩn cấp khi phát hiện rủi ro. Nhưng không cần chờ đến lúc có sự cố mới hành động. Người dùng được khuyến nghị đọc kỹ phạm vi quyền trước khi cấp, tránh chế độ “luôn cho phép”, thường xuyên rà soát và thu hẹp quyền truy cập của tác nhân AI tự động. Ở cấp tổ chức, các nhóm CNTT và an ninh mạng cần lập danh sách rõ ràng: AI nào được phép truy cập hệ thống nào, dữ liệu nào bị cấm, và quy trình kiểm tra log truy cập ra sao. Đồng thời, phải đào tạo nhân viên về kiểm soát quyền truy cập AI, nhấn mạnh rằng thu hồi quyền không đồng nghĩa xóa sạch dữ liệu đã được AI xử lý. Nếu coi AI là “nhân viên số”, doanh nghiệp phải quản lý quyền của chúng chặt chẽ như với bất kỳ tài khoản đặc quyền nào.