
Từ giả thuyết Courtade-Kumar đến bước ngoặt cho toán học ứng dụng Việt Nam
Giả thuyết Courtade-Kumar trong lý thuyết thông tin là một bài toán mở hỏi xem hàm Boolean nào giữ lại nhiều thông tin nhất khi dữ liệu đi qua kênh nhiễu, và việc giải trọn vẹn giả thuyết này không chỉ là chiến thắng thuần toán học mà còn định hình cách chúng ta hiểu giới hạn tối ưu của truyền tin và bảo mật trong các hệ thống số hiện đại.
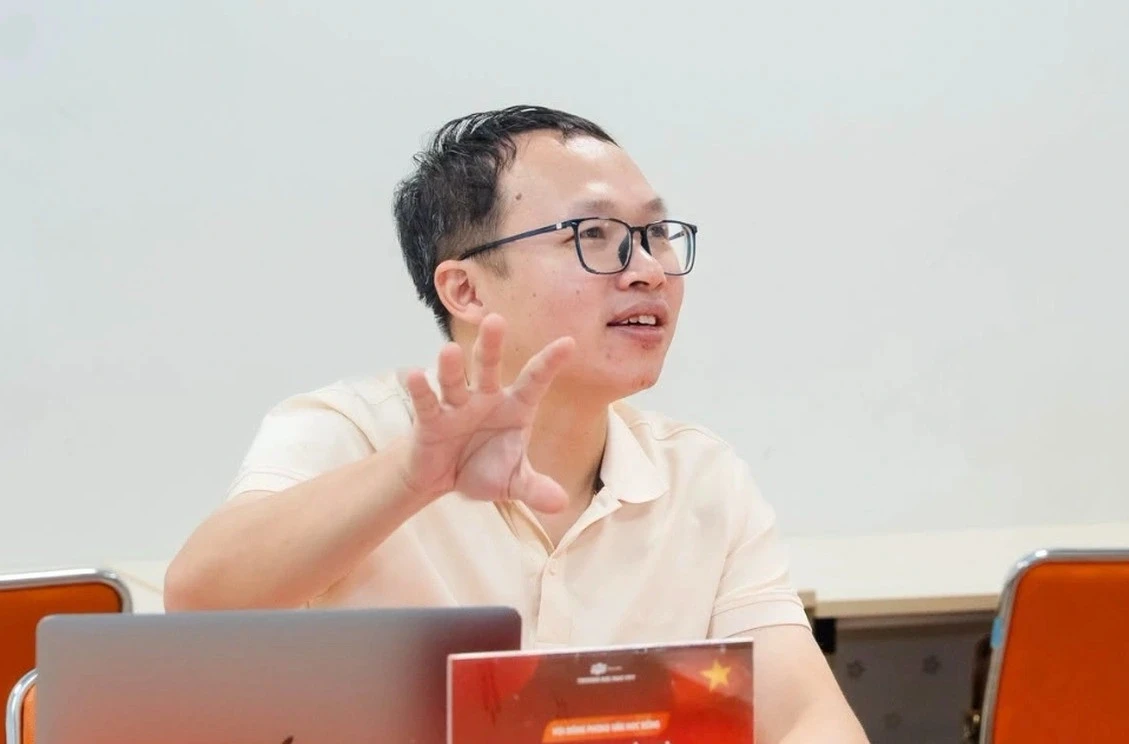
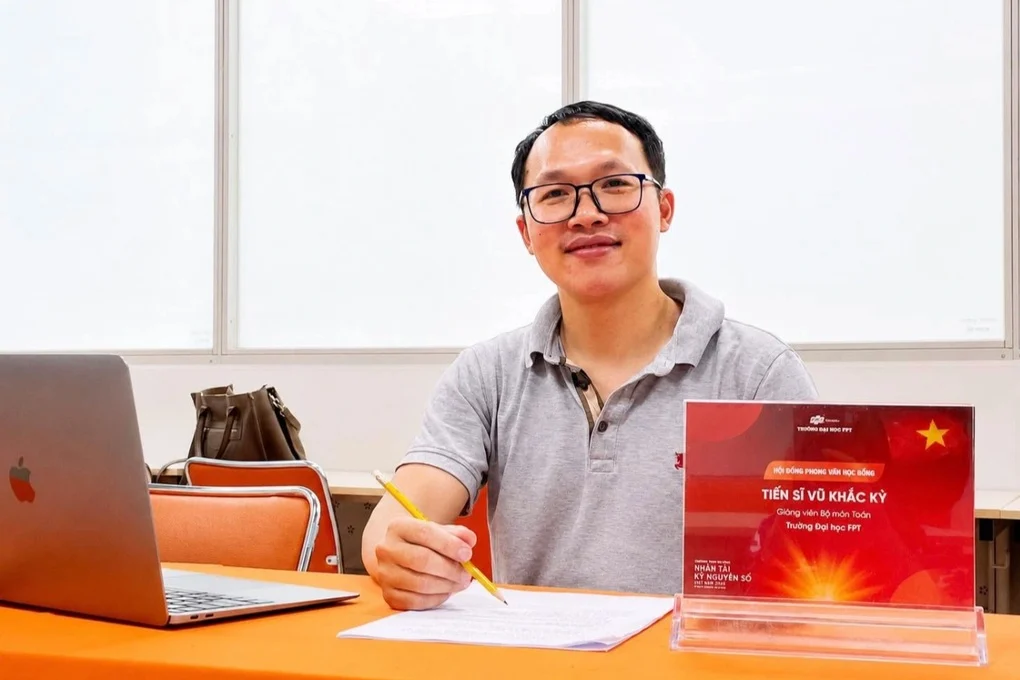
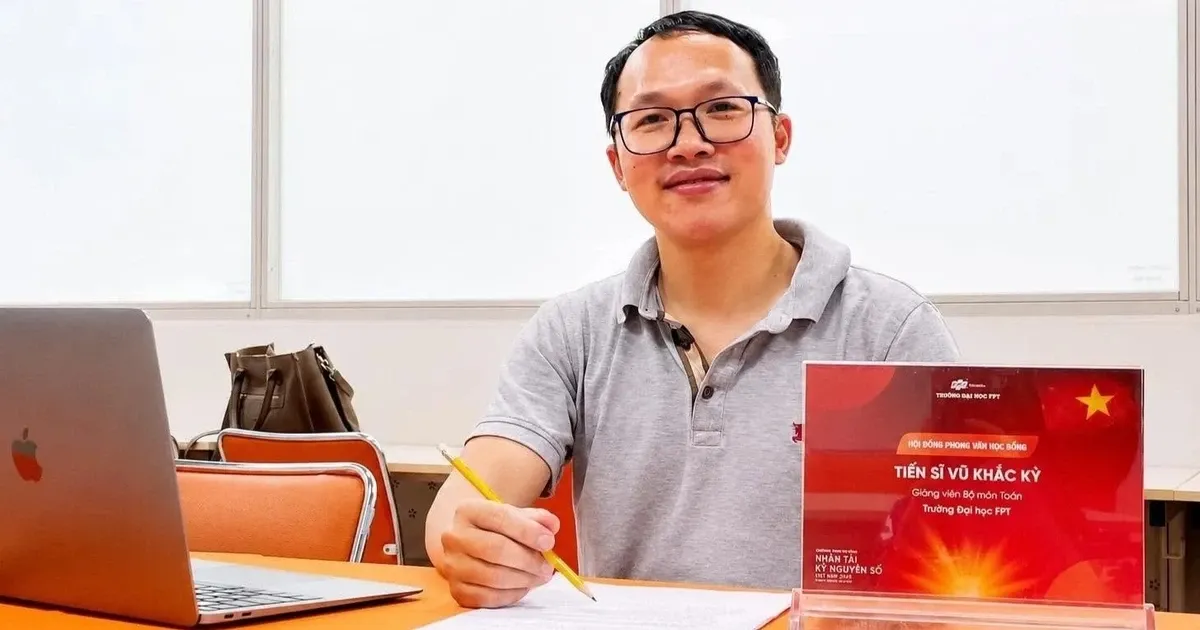
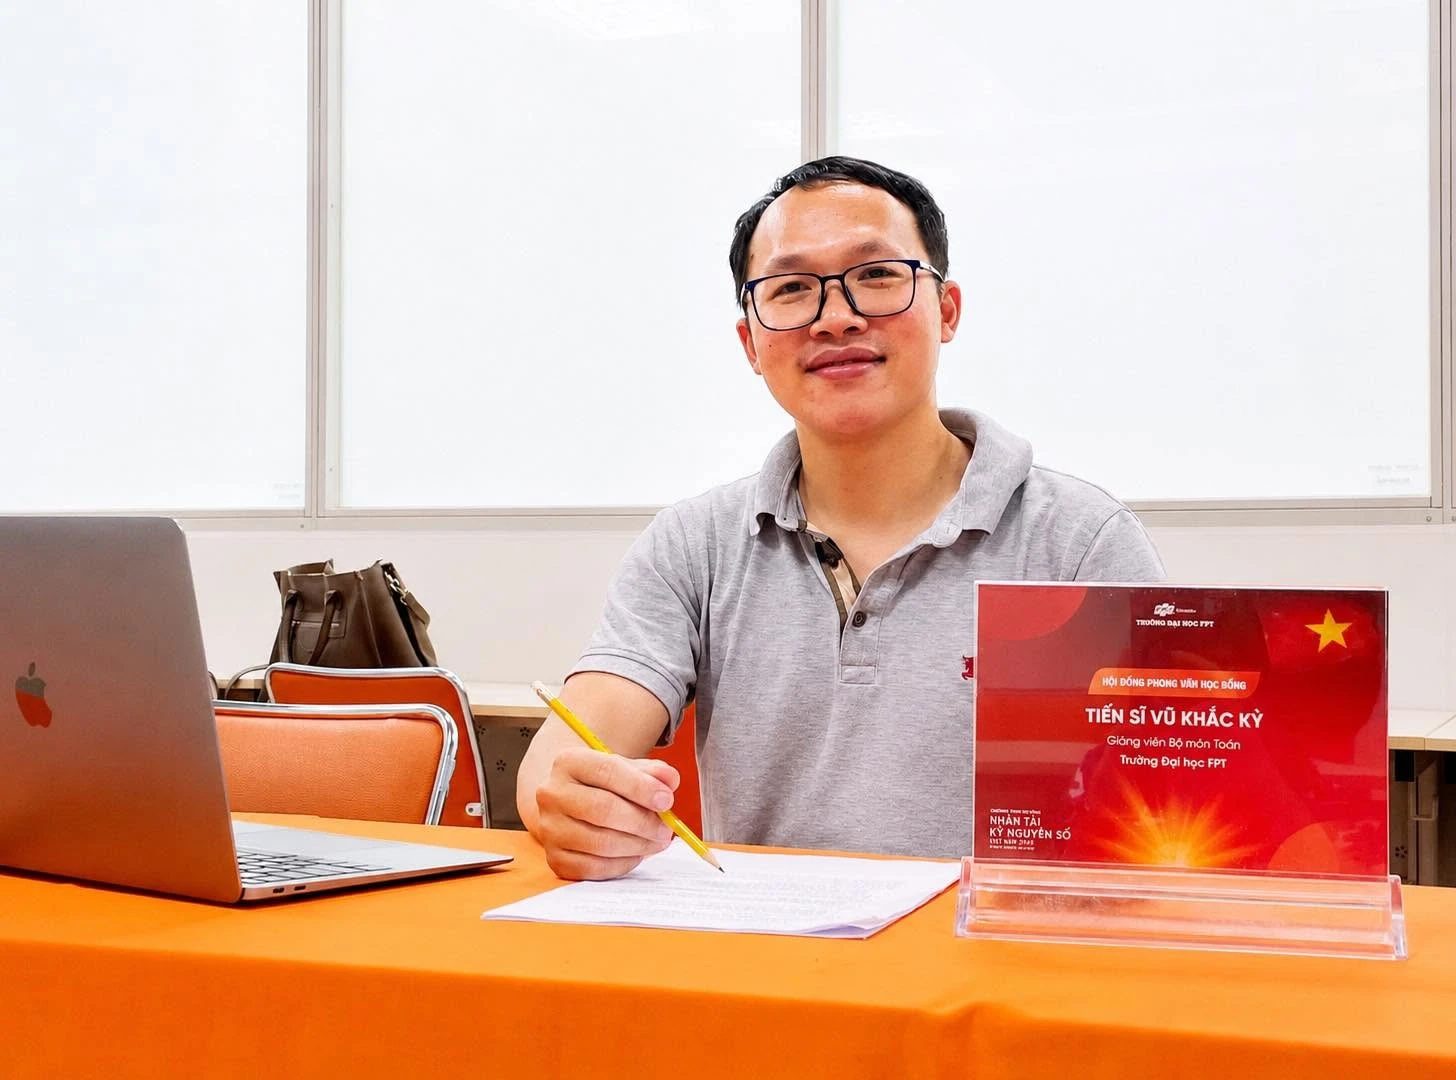
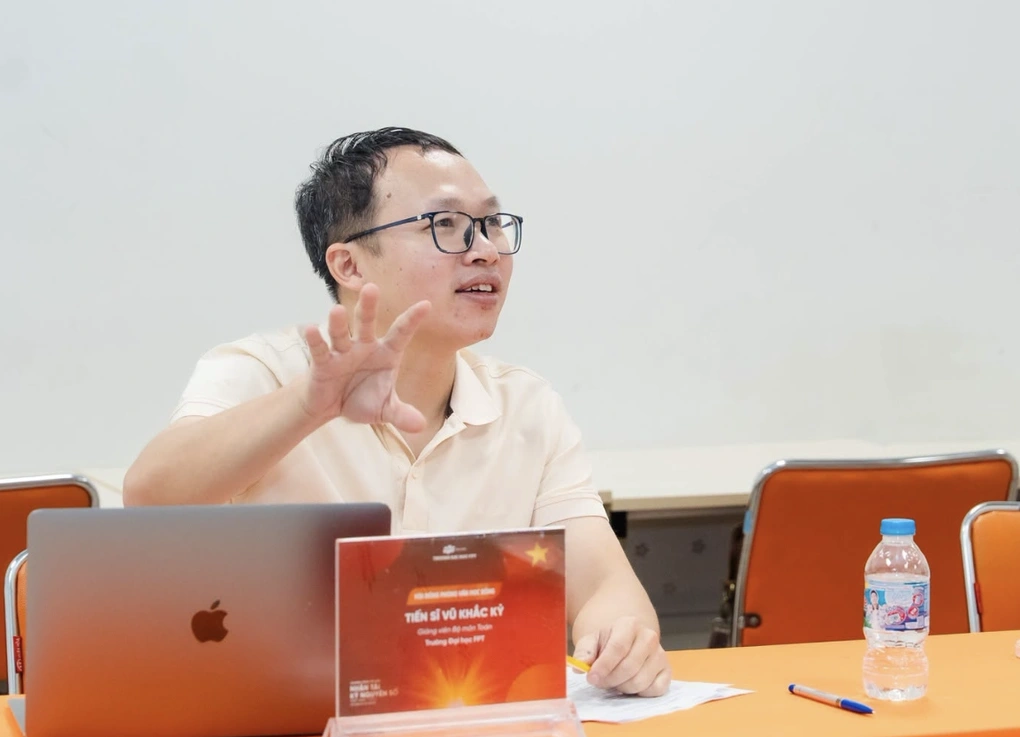
Nhóm của Tiến sĩ Vũ Khắc Kỷ (Đại học FPT) và Giáo sư Trần Mạnh Tuấn (Đại học Khoa học và Công nghệ Trung Quốc) đã công bố một chứng minh hoàn chỉnh cho giả thuyết Courtade-Kumar, vốn được xem là một trong những bài toán mở quan trọng nhất của lý thuyết thông tin. Bài báo “Dictators are most informative” được đưa lên arXiv ngày 21/9, đánh dấu lần đầu cộng đồng có một lời giải đầy đủ cho bài toán tồn tại hơn một thập kỷ. Đây không phải là câu chuyện hiếm hoi kiểu “người Việt làm nên chuyện”, mà là một bước đi đàng hoàng của toán học ứng dụng Việt Nam vào trung tâm bản đồ khoa học thế giới.
Giả thuyết Courtade-Kumar, hay “Most Informative Boolean Function Conjecture”, được Thomas Courtade và Gowtham Kumar đề xuất năm 2013. Trong hơn mười năm, cộng đồng mới chỉ xử lý được những trường hợp riêng lẻ, trong khi bản chất của bài toán chạm đến giao điểm tinh tế giữa lý thuyết thông tin và giải tích hàm Boolean. Việc hai nhà khoa học Việt Nam đi đến lời giải gọn trong khoảng 36 trang trong khi một bản thảo độc lập khác dài hơn 250 trang cho thấy năng lực tổ chức lập luận, không phải may mắn.
Lý thuyết thông tin: Vì sao một bài toán trừu tượng lại đe dọa bảo mật mật mã?
Cốt lõi của giả thuyết Courtade-Kumar là câu hỏi rất gần với trực giác kỹ thuật số: khi dữ liệu đi qua một kênh có nhiễu, nên tổ chức và xử lý dữ liệu đầu vào thế nào để lượng thông tin giữ lại ở đầu ra là lớn nhất. Điều đáng ngạc nhiên là câu trả lời được dự đoán lại hết sức “mộc”: chiến lược tối ưu là chỉ giữ lại một bit đầu vào, thay vì trộn nhiều bit theo một quy tắc phức tạp. Nói cách khác, trong môi trường nhiễu, một “nhà độc tài” – một bit quyết định – lại là cấu trúc mang nhiều thông tin nhất.
Ở bình diện lý thuyết thông tin, kết quả này làm sáng tỏ một bài toán trung tâm lâu năm ở giao điểm giữa lý thuyết thông tin và giải tích hàm Boolean. Nhưng ở bình diện bảo mật mật mã, nó nói cho chúng ta biết nên kỳ vọng gì về lượng thông tin mà kẻ tấn công có thể vắt kiệt được từ một kênh nhiễu, một API, hay một thiết bị phần cứng khi bị truy vấn lặp đi lặp lại. Quy tắc “một bit là tối ưu” là lời nhắc: đôi khi cấu trúc đơn giản nhất mới là nguy hiểm nhất nếu bị thiết kế sai trong hệ thống mật mã.
Việc Google Research, thông qua Phó Chủ tịch phụ trách Thuật toán và Tối ưu hóa Vahab Mirrokni, công khai ghi nhận và chúc mừng công trình cho thấy đây là một điểm nút thật sự trong lý thuyết thông tin, chứ không phải một kết quả bên lề. Không có những ranh giới lý thuyết kiểu này, bảo mật mật mã hiện đại vận hành một phần trong bóng tối: ta dùng các thuật toán mạnh nhưng không hiểu rõ hết trần thông tin mà môi trường nhiễu cho phép.
Mã hóa RSA trước sức ép tấn công mới và bài học về giới hạn bảo mật
Trong khi các nhà toán học Việt Nam đang mở rộng biên giới lý thuyết thông tin, cộng đồng an ninh mạng lại đối mặt một tin xấu: một nghiên cứu từ UC San Diego và Inria Nancy mô tả một tấn công mới vào mã hóa RSA “textbook”, làm giảm đáng kể số phép tính cần thiết để bẻ khóa. Đối với khóa 1024, 2048, 3072 và 4096 bit, số thao tác cần thiết được tuyên bố giảm từ lần lượt 2^80, 2^112, 2^128 và 2^144 xuống còn 2^65, 2^90, 2^105 và 2^119. “Even for the 1024-bit keys, performing 2^65 calculations is still a lot, but it starts getting into the range where it's feasible for an entity with large resources at their disposal, like a number of state actors.”
Tấn công này nhắm vào biến thể “textbook” của mã hóa RSA, không dùng rộng rãi cho chứng chỉ website hay truy cập từ xa, nhưng lại xuất hiện trong các dịch vụ như Privacy Pass, iCloud Private Relay, Private Cloud Compute và các thiết bị PKCS #11 như thẻ thông minh, USB token, HSM và TPM. Để thành công, kẻ tấn công phải gửi lượng truy vấn khổng lồ đến “oracle” dùng khóa riêng trong thiết bị hoặc dịch vụ, điều mà các hệ thống được giám sát tốt có thể phát hiện và chặn. Tuy vậy, không phải mọi hệ thống quản lý khóa đều được theo dõi sát sao, đặc biệt là các thiết bị phần cứng độc lập.
Điều đáng lo hơn là thuật toán tấn công hiện chưa tối ưu và có thể được tăng tốc bằng AI và GPU, làm giảm tiếp rào cản tính toán trong tương lai. Bài học ở đây song hành với thông điệp của giả thuyết Courtade-Kumar: bảo mật mật mã không thể dựa vào cảm giác “không khả thi” mà phải bám vào ranh giới định lượng. Khi số mũ giảm từ 2^80 xuống 2^65, đó không chỉ là thay đổi kỹ thuật, mà là chuyển dịch quyền lực về phía những ai sở hữu tài nguyên tính toán khổng lồ.
Từ phòng lab Việt Nam đến an ninh thông tin toàn cầu
Điểm thú vị là lời giải cho giả thuyết Courtade-Kumar xuất hiện song song với những tấn công mới lên mã hóa RSA, trong bối cảnh RSA dần bị thay thế bởi ECC và thuật toán hậu lượng tử nhưng vẫn hiện diện trong một phần đáng kể dịch vụ hiện nay. Điều này cho thấy cuộc đua an ninh thông tin không chia thành “lý thuyết” và “thực hành” tách biệt; nó là một phổ liên tục, nơi một bất đẳng thức thông tin mới có thể trở thành vũ khí hoặc khiên chắn trong thiết kế giao thức.
Về mặt hình ảnh, việc hai nhà nghiên cứu Việt Nam xây dựng được chứng minh dài khoảng 36 trang trong khi bản thảo độc lập khác dài hơn 250 trang nói lên điều quan trọng: toán học ứng dụng Việt Nam đã đủ chín để tham gia thiết kế nền tảng, không chỉ gia công bài toán phụ. Sự kiện này “khẳng định năng lực của các nhà khoa học Việt Nam trong việc tham gia giải quyết trực tiếp các bài toán nền tảng mang tầm quốc tế”.
Tác động thực tế sẽ cần thời gian: cộng đồng sẽ kiểm chứng, đơn giản hóa chứng minh, rồi đưa vào giáo trình lý thuyết thông tin và các mô hình bảo mật mật mã. Trong khi đó, các tấn công thực tế vào mã hóa RSA hay những dịch vụ dùng RSA “textbook” nhắc chúng ta rằng mọi lỗ hổng lý thuyết sẽ sớm được chuyển hóa thành công cụ tấn công nếu không bịt kịp thời. Nếu có một kết luận rõ ràng, thì đó là: muốn bảo vệ an ninh thông tin toàn cầu, chúng ta cần nhiều hơn những câu chuyện như của Tiến sĩ Vũ Khắc Kỷ và Giáo sư Trần Mạnh Tuấn – nơi một chứng minh thuần túy trở thành đường biên mới cho thế giới số.