
Mã QR thanh toán: tiện lợi nhưng đang bị biến thành cái bẫy tài khoản
Mã QR thanh toán ngân hàng là hình thức dùng mã hai chiều để mã hóa thông tin tài khoản, số tiền, nội dung chuyển khoản hoặc địa chỉ website, giúp người dùng chuyển khoản và truy cập dịch vụ nhanh chỉ bằng một lần quét trên điện thoại, nhưng nếu quét mã QR lừa đảo mà không kiểm tra kỹ, tài khoản có thể bị chuyển hướng đến nơi do kẻ gian kiểm soát và dẫn tới website giả mạo để đánh cắp thông tin đăng nhập hoặc chiếm đoạt tiền. Vấn đề không nằm ở công nghệ mã QR, mà ở thói quen “thấy mã là quét” của người dùng. Cơ quan công an đã cảnh báo: một lần quét chuyển khoản nhanh nếu không chú ý có thể dẫn đến tài khoản giả, website độc hại. Khi mã QR xuất hiện ở khắp nơi từ quầy thanh toán, bàn ăn, bãi giữ xe đến hóa đơn và mạng xã hội, mỗi cú quét bất cẩn là một lần bạn đặt cược an toàn tài chính của mình vào tay người lạ. Theo cảnh báo của Công an tỉnh Tây Ninh, sự tiện lợi của thanh toán di động bằng mã QR đang bị các đối tượng lợi dụng để thực hiện nhiều thủ đoạn lừa đảo tinh vi, từ chuyển khoản ngân hàng đến truy cập thông tin. Nếu người dùng không thay đổi cách nhìn, coi mã QR như một đường link ẩn cần được kiểm tra, thì cảnh báo thanh toán di động sẽ chỉ nằm trên giấy, còn rủi ro vẫn len vào từng giao dịch hàng ngày.
Những chiêu trò phổ biến với mã QR lừa đảo: tiền đi đúng thao tác nhưng sai người nhận
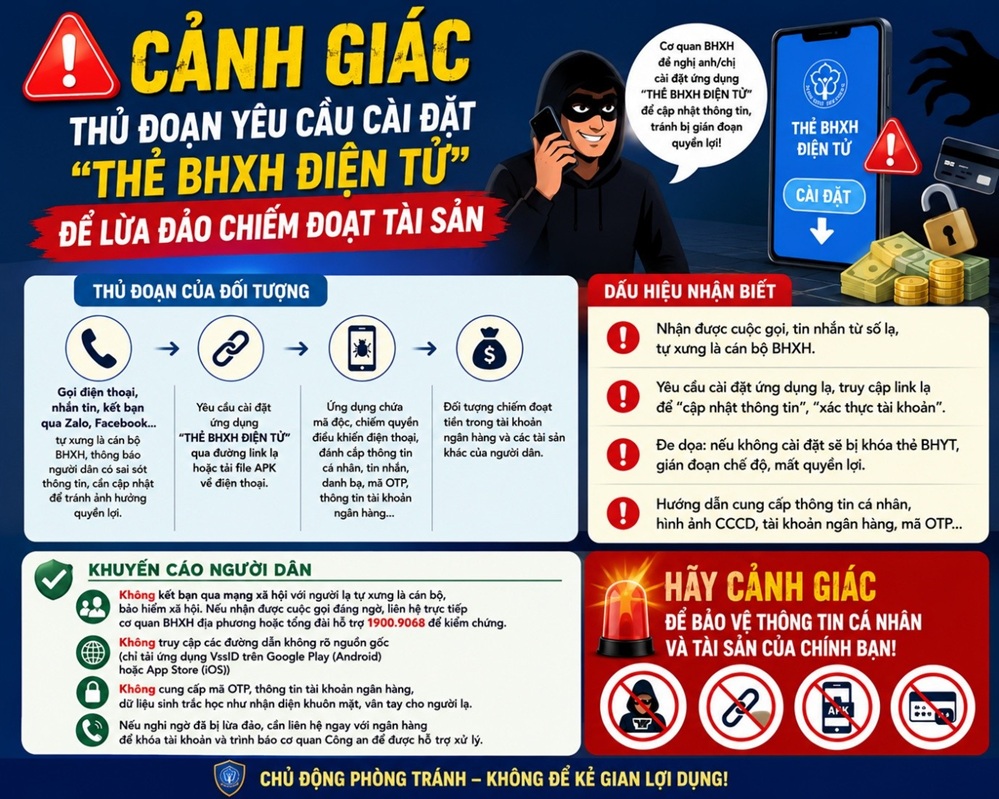
Điểm nguy hiểm nhất của mã QR lừa đảo là nó khiến bạn thao tác hoàn toàn đúng quy trình, nhưng toàn bộ dòng tiền và dữ liệu lại chảy về phía kẻ gian. Một thủ đoạn điển hình là dán đè mã thanh toán: đối tượng in mã QR nhận tiền của mình rồi dán lên mã thật tại cửa hàng, quán ăn, bãi giữ xe, điểm quyên góp hoặc cơ sở dịch vụ, khiến tiền chuyển thẳng vào tài khoản kẻ gian ngay trong quá trình thanh toán bình thường. Nếu bạn không kiểm tra tên chủ tài khoản, ngân hàng nhận, số tiền và nội dung giao dịch, mọi thứ trông vẫn “ổn” trên màn hình. Một lớp bẫy khác là quishing – dùng mã QR dẫn dụ nạn nhân vào website giả mạo để đánh cắp thông tin. Các đối tượng tạo trang web có giao diện gần giống ngân hàng, sàn thương mại điện tử, dịch vụ công, bảo hiểm xã hội hoặc đơn vị giao hàng, kèm thông báo kiểu tài khoản sắp bị khóa, có giao dịch bất thường, cần cập nhật căn cước hoặc xác nhận đơn hàng. Khi người dùng nhập tên đăng nhập, mật khẩu, số thẻ hoặc mã OTP, thông tin có thể được chuyển trực tiếp đến kẻ gian. Đáng chú ý, địa chỉ website có biểu tượng ổ khóa hoặc bắt đầu bằng “https” vẫn không đủ để chứng minh đó là trang chính thức, vì trang giả mạo cũng có thể dùng kết nối được mã hóa. Không dừng ở đó, mã QR còn bị gắn lên văn bản giả mạo cơ quan nhà nước, ngân hàng hoặc bảo hiểm, với logo, con dấu, chữ ký để tạo cảm giác tin cậy. Một số đối tượng giả danh cán bộ bảo hiểm xã hội, hướng dẫn người dân đăng nhập VNeID, VssID hoặc ứng dụng ngân hàng, rồi lợi dụng việc chia sẻ màn hình và mã OTP để chiếm đoạt tài sản. Ngoài ra, mã QR có thể dẫn đến mạng Wi-Fi giả, biểu mẫu thu thập dữ liệu cá nhân hoặc đường dẫn chèn trong email, hóa đơn và tài liệu công việc, mở rộng bẫy từ ví điện tử sang toàn bộ đời sống số của bạn.
Dấu hiệu nhận biết mã QR lừa đảo: dừng tay trước khi tài khoản bị dẫn đi lạc
Nếu coi mỗi mã QR là một cánh cửa, thì việc đầu tiên bạn cần làm là nhìn kỹ khung cửa trước khi bước qua. Dấu hiệu rõ ràng nhất của mã QR lừa đảo tại điểm thanh toán là tem mới dán chồng, mép giấy bong tróc, màu sắc hoặc kích thước không đồng nhất với xung quanh. Một mã được dán chồng lên bề mặt hoặc lên mã khác luôn đáng nghi, đặc biệt ở khu vực công cộng. Với mã QR xuất hiện trong tin nhắn, email hoặc mạng xã hội, hãy cảnh giác khi nội dung đi kèm tạo cảm giác cấp bách, thúc giục phải quét ngay, hứa tặng quà, hoàn tiền bất thường hoặc thông báo tài khoản sắp bị khóa, có vi phạm giao thông chưa xử lý. Sau khi quét, nếu trang mở ra có tên miền sai chính tả, thêm ký tự lạ, đuôi miền bất thường hoặc đường dẫn bị rút gọn khiến bạn không nhận biết được trang đích, hãy đóng lại ngay. Một mã QR đáng ngờ thường kéo theo yêu cầu vượt quá bình thường: website đòi đăng nhập ngân hàng hoặc cung cấp mã OTP, trang yêu cầu tải tệp cài đặt ngoài kho ứng dụng, ứng dụng xin quyền điều khiển màn hình hoặc đọc tin nhắn, hoặc có người gọi điện hướng dẫn từng thao tác trên ứng dụng ngân hàng sau khi bạn quét. Khi thanh toán, nếu tên người nhận tiền không khớp với cửa hàng, tổ chức hoặc người đang giao dịch, hoặc số tiền, nội dung chuyển khoản khác với thỏa thuận, tuyệt đối không chấp nhận lời giải thích kiểu “tài khoản kế toán”, “tài khoản người nhà” hay “mã vừa thay đổi”.
Quét mã QR an toàn: 6 bước bảo vệ chuyển khoản ngân hàng và tài khoản số
Muốn quét mã QR an toàn, bạn phải biến mình thành bộ lọc bảo mật chủ động, không xem việc quét mã là thao tác tự động. Quy trình sáu bước trước khi quét và thanh toán là ranh giới giữa giao dịch an toàn và một cú chuyển khoản ngoài ý muốn. Bước 1: Xác định nguồn mã QR – mã do ai cung cấp, đặt ở đâu, có thuộc kênh chính thức của cơ quan, doanh nghiệp hay không; không quét mã được gửi từ người lạ chỉ vì hình ảnh đi kèm có logo hoặc con dấu. Bước 2: Quan sát bề mặt mã để phát hiện dấu hiệu dán chồng, bong mép, sai màu hoặc kích thước. Bước 3: Xem trước địa chỉ website, đọc kỹ tên miền; nếu đường dẫn bị rút gọn, khó hiểu hoặc không đúng tên cơ quan, hãy tự truy cập website chính thức thay vì bấm vào. Bước 4: Kiểm tra nội dung yêu cầu sau khi quét: từ chối mọi yêu cầu đăng nhập ngân hàng, cung cấp mật khẩu, mã OTP, tải ứng dụng ngoài kho chính thức hoặc cấp quyền truy cập tin nhắn, màn hình, trợ năng. Bước 5: Trước khi xác nhận chuyển khoản, kiểm tra tên chủ tài khoản, ngân hàng nhận, số tiền, nội dung giao dịch và đối chiếu với đơn vị hoặc người đang thanh toán; nếu tên người nhận không khớp, đừng chuyển tiền dù có bất kỳ lý do nào. Bước 6: Chỉ xác nhận khi hiểu rõ giao dịch, không đọc mã OTP cho người khác và không xác thực khuôn mặt khi chưa kiểm tra nội dung lệnh, vì một thao tác xác nhận có thể là bước cuối cùng để tiền được chuyển đi. Nếu lỡ quét phải mã đáng ngờ, điều quan trọng là không hoảng loạn nhưng phải dừng lại trước khi thực hiện thêm bất kỳ thao tác nào. Hãy đóng trang, không tải tệp, không nhập thông tin, không cấp quyền; kiểm tra thư mục tải xuống để phát hiện tệp lạ và cập nhật hệ điều hành, ứng dụng thường xuyên. Đã nhập thông tin ngân hàng hoặc đã chuyển tiền, cần liên hệ ngay với ngân hàng để thông báo giao dịch có dấu hiệu lừa đảo, lưu lại mã giao dịch, số tài khoản nhận, nội dung chuyển tiền, thời gian và các đoạn trao đổi, đồng thời trình báo cơ quan công an gần nhất.
Kết luận: Đừng để sự tiện lợi của mã QR trở thành lỗ hổng lớn nhất của bạn
Thanh toán di động bằng mã QR đã trở thành thói quen hàng ngày, từ quầy thanh toán đến vé sự kiện, hồ sơ hành chính và các bài đăng trên mạng xã hội. Nhưng chính thói quen quét mã không suy nghĩ mới là thứ mà kẻ lừa đảo đang tận dụng tốt nhất. Hình thức quishing – kết hợp giữa QR và phishing – cho thấy mã QR giả không cần làm gì phức tạp, chỉ cần dẫn bạn đến đúng trang giả mạo là đủ để đánh cắp thông tin. Theo cảnh báo của lực lượng công an, trong phần lớn trường hợp, chỉ quét mã rồi đóng lại, không đăng nhập, không cài ứng dụng, không cung cấp thông tin và không xác nhận giao dịch thì chưa đủ để đối tượng chiếm đoạt tiền. Điều quyết định nằm ở những thao tác tiếp theo – nơi bạn có thể chọn dừng lại hoặc tiếp tục đi sâu vào bẫy. Khi bạn học cách nhận diện mã QR lừa đảo, kiểm tra người nhận trước mỗi lần chuyển khoản ngân hàng và tuân thủ quy trình quét mã QR an toàn, bạn biến chiếc điện thoại từ điểm yếu thành lá chắn. Công an tỉnh Tây Ninh đề nghị người dân, cơ quan, doanh nghiệp và cơ sở kinh doanh không xem việc quét mã QR là thao tác tự động. Thông điệp này không chỉ là một cảnh báo thanh toán di động, mà là lời nhắc: trong kỷ nguyên mã QR ở khắp mọi nơi, sự cẩn trọng của bạn chính là lớp bảo vệ cuối cùng cho tài khoản và danh tính số.