
Infostealer: kẻ đánh cắp phiên Claude nguy hiểm hơn bạn nghĩ
Infostealer là loại phần mềm độc hại được thiết kế để âm thầm thu thập dữ liệu nhạy cảm trên thiết bị, bao gồm cookie đăng nhập, mã phiên đang hoạt động, mật khẩu lưu trong trình duyệt, tệp ví tiền điện tử và thông tin xác thực ứng dụng, từ đó chiếm quyền tài khoản trực tuyến như Claude và truy cập sâu vào dữ liệu công ty mà người dùng không hề hay biết. Đây không còn là câu chuyện của bộ phận IT, mà là rủi ro trực tiếp cho mọi nhân viên văn phòng đang dùng Claude trong công việc hằng ngày. Các báo cáo gần đây cho thấy nhiều trường hợp Claude tài khoản bị hack dù đã đổi mật khẩu và bật xác thực đa yếu tố. Lý do rất đơn giản: infostealer malware đánh cắp phiên đăng nhập Claude đang hoạt động, cho phép kẻ tấn công dùng hạn mức và truy cập nội dung mà không cần đăng nhập lại. Mật khẩu và MFA chỉ bảo vệ các lần đăng nhập mới, còn cookie phiên đã xác thực thì vẫn "mở cửa" cho ai giữ được chúng. Tệ hơn, đây là kiểu mã độc đa mục đích: ngoài phiên Claude, nó lấy luôn mật khẩu trình duyệt, cookie đăng nhập và thông tin xác thực của các ứng dụng khác trên cùng máy. Nếu bạn dùng cùng máy để truy cập hệ thống nội bộ, email công ty, VPN hay kho tài liệu, bảo vệ dữ liệu công ty đồng nghĩa với bảo vệ chính máy tính của mình. Chờ nhà cung cấp vá lỗi là không đủ; người dùng phải chủ động cắt đứt mọi phiên đáng ngờ và làm sạch thiết bị trước khi tiếp tục làm việc.
Ứng dụng giả mạo Claude và website độc hại: mồi nhử ngọt cho dân văn phòng
Nếu bạn từng tìm kiếm "Claude desktop free" để cài cho nhanh, rất có thể bạn đang chơi với lửa. Một ứng dụng giả mạo Claude có tên "Claude Opus 5 Free Desktop" đã được phân phối qua kho mã nguồn công khai, tự nhận là phiên bản miễn phí của mô hình trí tuệ nhân tạo trả phí nhưng thực chất phát tán phần mềm đánh cắp thông tin Revstealer trên Windows. Ứng dụng giả mạo Claude kiểu này nhắm thẳng vào ví tiền điện tử, cơ sở dữ liệu trình duyệt, trình quản lý mật khẩu và cấu hình VPN. Một khi VPN và trình quản lý mật khẩu của bạn bị lộ, dữ liệu công ty bị đặt trên bàn cho kẻ tấn công. Song song đó, một chiến dịch phát tán mã độc mới lợi dụng website giả mạo dịch vụ Claude AI, hướng đến người dùng Windows với một backdoor Beagle chưa từng được ghi nhận trước đây. Website "claude-pro[.]com" dùng màu sắc và kiểu chữ giống trang chính thức, quảng bá công cụ "Claude-Pro Relay" cho nhà phát triển nhưng mọi liên kết đều vô nghĩa, chỉ dẫn đến nút tải xuống tập tin nén độc hại trên Windows. Bộ cài này âm thầm đưa DonutLoader vào hệ thống rồi tải Beagle, bí mật mở lối truy cập từ xa cho kẻ tấn công. Thông điệp cho dân văn phòng rất rõ: mỗi cú nhấp vào "phiên bản miễn phí", "relay hiệu năng cao" hay "Claude desktop không giới hạn" bên ngoài kênh chính thức đều có thể biến máy tính làm việc thành trạm trung chuyển mã độc. Bạn không chỉ đánh cược ví Bitcoin, mà đang đánh cược cả hệ thống của tổ chức.

Khi nghi ngờ Claude tài khoản bị hack: làm theo đúng thứ tự
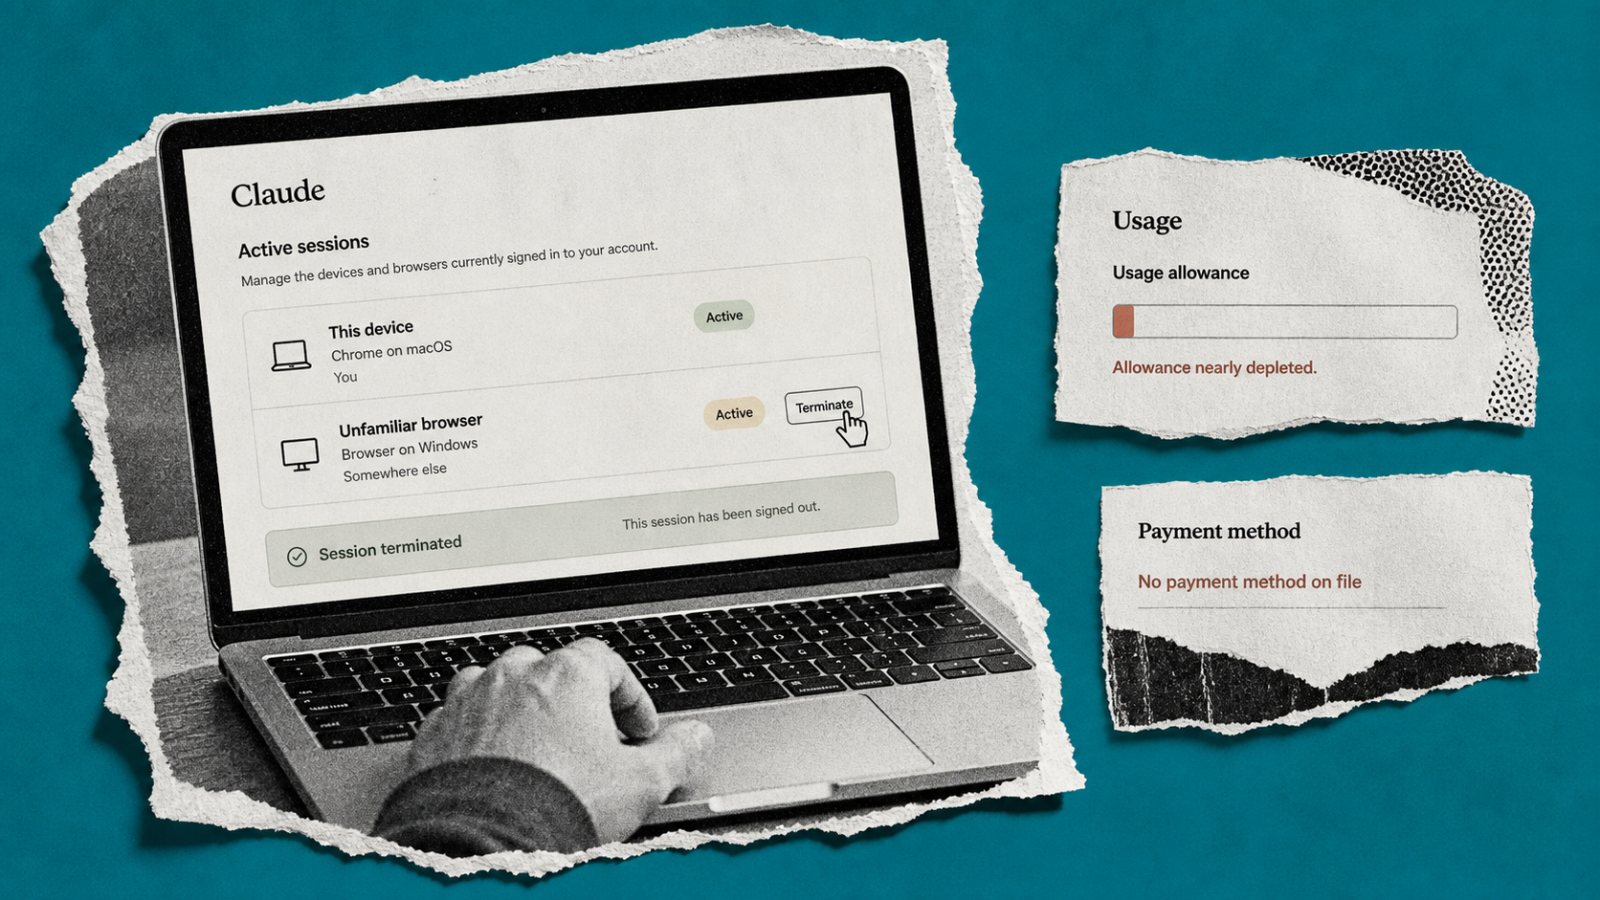
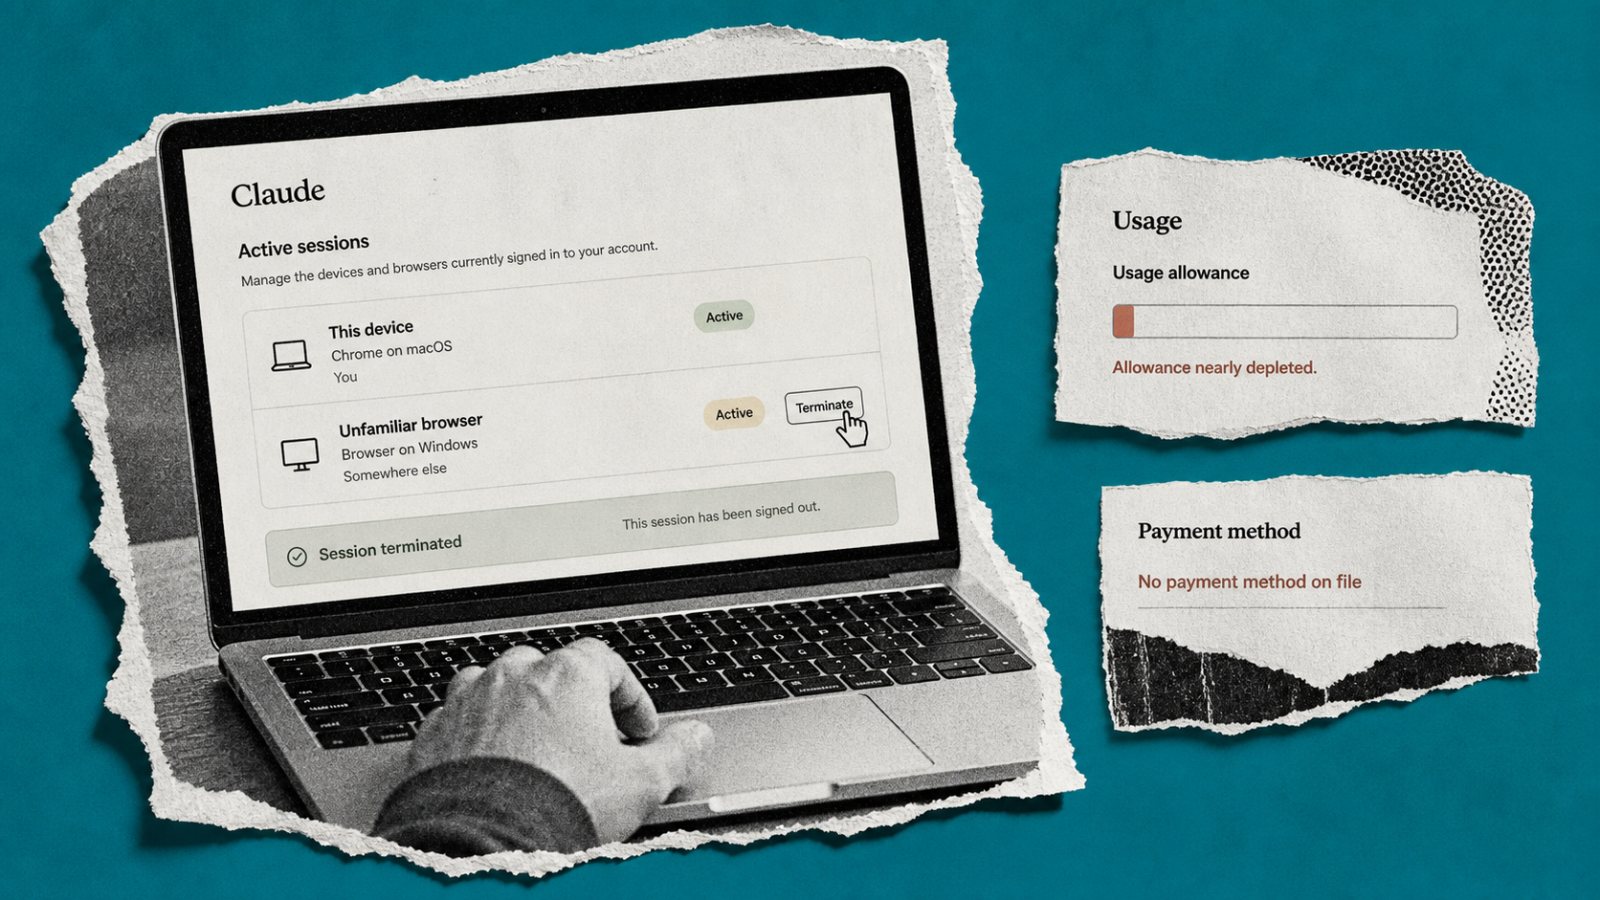
Điều tệ nhất bạn có thể làm khi nghi Claude tài khoản bị hack là vội vã đăng nhập lại trên chính máy nghi nhiễm để "kiểm tra". Thứ tự phục hồi quyết định việc bạn dập tắt sự cố hay tiếp tục nuôi infostealer malware. Đầu tiên, không đăng nhập lại trên máy nghi nhiễm, hãy dùng điện thoại hoặc máy tính khác mà bạn tin cậy để kiểm tra tài khoản Claude. Nếu có thể, ngắt kết nối mạng của thiết bị bị nghi ngờ để hạn chế mã độc giao tiếp ra ngoài, miễn là việc đó không làm mất bằng chứng cần cho điều tra. Tiếp theo, trên thiết bị sạch, vào phần quản lý tài khoản Claude, ghi lại các phiên đăng nhập không nhận ra rồi chấm dứt từng phiên ấy từ xa. Đây là bước mà nhiều người bỏ qua vì lầm tưởng đổi mật khẩu là đủ. Nhưng nếu phiên bị đánh cắp vẫn còn hiệu lực, kẻ tấn công vẫn được hệ thống coi như đã đăng nhập. Song song, kiểm tra phương thức thanh toán, lưu lại email cảnh báo, thời điểm hạn mức Claude tự giảm bất thường và chứng từ giao dịch không được phép. Khi phát hiện khoản phí lạ, liên hệ kênh hỗ trợ chính thức của nhà cung cấp Claude và hoạt động thẻ/tài khoản thanh toán liên quan. Đừng quên bảo vệ cả tài khoản dùng để đăng nhập Claude: với đăng nhập Google, rà soát thiết bị, phiên và phương thức khôi phục; với đăng nhập qua email, kiểm tra phiên email, địa chỉ khôi phục và các quy tắc chuyển tiếp khả nghi trên một thiết bị sạch. Chỉ sau khi đã thu hồi toàn bộ phiên đáng ngờ và xử lý thanh toán, bạn mới nên đăng nhập lại trên máy cũ – và đó là sau khi máy đã được quét, làm sạch kỹ lưỡng.
- Ngừng dùng ngay thiết bị nghi nhiễm, ngắt mạng nếu phù hợp.
- Dùng thiết bị sạch để vào Claude, thu hồi các phiên không nhận ra.
- Ghi nhận và báo cáo mọi khoản tiêu hao hạn mức, giao dịch thanh toán lạ.
- Rà soát và bảo vệ tài khoản Google/email dùng để đăng nhập Claude.
- Cô lập, quét và làm sạch hoàn toàn máy Windows hoặc macOS nghi nhiễm trước khi dùng lại.
Dọn sạch thiết bị và khóa chặt dữ liệu công ty sau sự cố
Sau khi thu hồi phiên và xử lý thanh toán, rất nhiều người lại quay về làm việc như cũ trên một thiết bị vẫn còn mã độc. Đó là cách biến sự cố nhỏ thành thảm họa bảo mật. Infostealer không dừng lại ở Claude: nó tiếp tục thu thập mật khẩu trình duyệt, cookie đăng nhập và thông tin xác thực của mọi ứng dụng khác trên máy. Nếu máy của bạn dùng để truy cập hệ thống CRM, kho tài liệu nội bộ, VPN và kho mật khẩu chung, bảo vệ dữ liệu công ty phải bắt đầu từ việc làm sạch từng endpoint. Những chiến dịch mới cho thấy mã độc xuất hiện trên Windows gồm Vidar, Lumma, StealC, RedLine, Acreed, và trên một số ít máy macOS có Atomic Stealer. Điều này nghĩa là cả hai hệ điều hành phổ biến trong văn phòng đều nằm trong tầm ngắm. Bạn cần cô lập và quét toàn bộ máy nghi nhiễm bằng công cụ bảo mật tin cậy, ưu tiên chế độ quét sâu toàn hệ thống. Với các trường hợp tải nhầm ứng dụng giả mạo Claude, hãy gỡ bỏ hoàn toàn phần mềm liên quan, kiểm tra thư mục khởi động của Windows để tìm dấu vết các tập tin lạ như NOVupdate hoặc thư viện đính kèm. Sự xuất hiện của "NOVupdate" là dấu hiệu cho thấy máy tính đã bị xâm nhập bởi bộ cài có cài cắm mã độc trojan và chuỗi PlugX. Đây không chỉ là rủi ro cho ví tiền điện tử mà còn là cánh cửa mở cho backdoor Beagle giao tiếp với máy chủ điều khiển. Cuối cùng, sau khi hoàn tất quét và dọn dẹp, hãy xem lại chính sách mật khẩu của tổ chức: tránh tái sử dụng mật khẩu, ưu tiên trình quản lý mật khẩu an toàn, và bật MFA cho mọi tài khoản liên quan đến Claude và hạ tầng công ty. Dữ liệu công ty không thể an toàn nếu từng máy của nhân viên vẫn là "căn hộ" chứa infostealer.
Cách xác minh Claude hợp lệ: bộ lọc sống còn cho dân văn phòng
Trong bối cảnh ứng dụng giả mạo Claude và website độc hại nở rộ, kỹ năng quan trọng nhất của dân văn phòng không phải là nhớ thêm một mật khẩu, mà là biết xác minh Claude hợp lệ trước khi nhấp chuột. Kẻ tấn công đã tạo ra website "claude-pro[.]com" giả dạng trang chính thức với màu sắc và kiểu chữ tương tự, lợi dụng sự vội vã của người dùng để phát tán mã độc. Một ứng dụng giả mạo khác dùng tên "Claude Opus 5 Free Desktop" được phát hiện phát tán Revstealer qua kho mã công khai. Nguyên tắc đầu tiên: chỉ truy cập Claude AI và tải ứng dụng thông qua cổng chính thức của nhà phát triển, gõ địa chỉ thủ công hoặc dùng bookmark thay vì tìm kiếm rồi nhấp vào kết quả. Các chuyên gia khuyến cáo hạn chế nhấp vào kết quả tìm kiếm được tài trợ, vì đây là kênh thường bị lợi dụng để đặt website giả mạo lên đầu. Nếu đường dẫn, tên miền hoặc tên ứng dụng có thêm hậu tố bất thường, từ khóa "free", "relay", "pro" hoặc các phiên bản không khớp với thông báo chính thức, hãy coi đó là nghi ngờ mặc định. Khi tải ứng dụng, luôn kiểm tra chữ ký số của nhà phát triển trong trình cài đặt, tránh các gói cài đặt tự chế, nặng bất thường (như tập tin nén khoảng hơn 500 MB cho một ứng dụng đơn giản) hoặc yêu cầu quyền hệ thống sâu hơn mức cần thiết. Với website, hãy kiểm tra chứng chỉ bảo mật, chính sách quyền riêng tư và đường dẫn tải xuống: nếu toàn bộ nội dung chỉ xoay quanh một nút download duy nhất, rất có thể đó là "bẫy". Cuối cùng, xây dựng thói quen nghi ngờ mọi "phiên bản miễn phí", "truy cập độc quyền" và "desktop không giới hạn" của Claude xuất hiện bên ngoài kênh chính thức. Trong thế giới nơi infostealer malware và backdoor núp bóng ứng dụng AI, sự hoài nghi có phương pháp là tường lửa đầu tiên bảo vệ bạn và dữ liệu tổ chức.