
Đừng ảo tưởng: đổi mật khẩu không cứu được phiên Claude bị đánh cắp
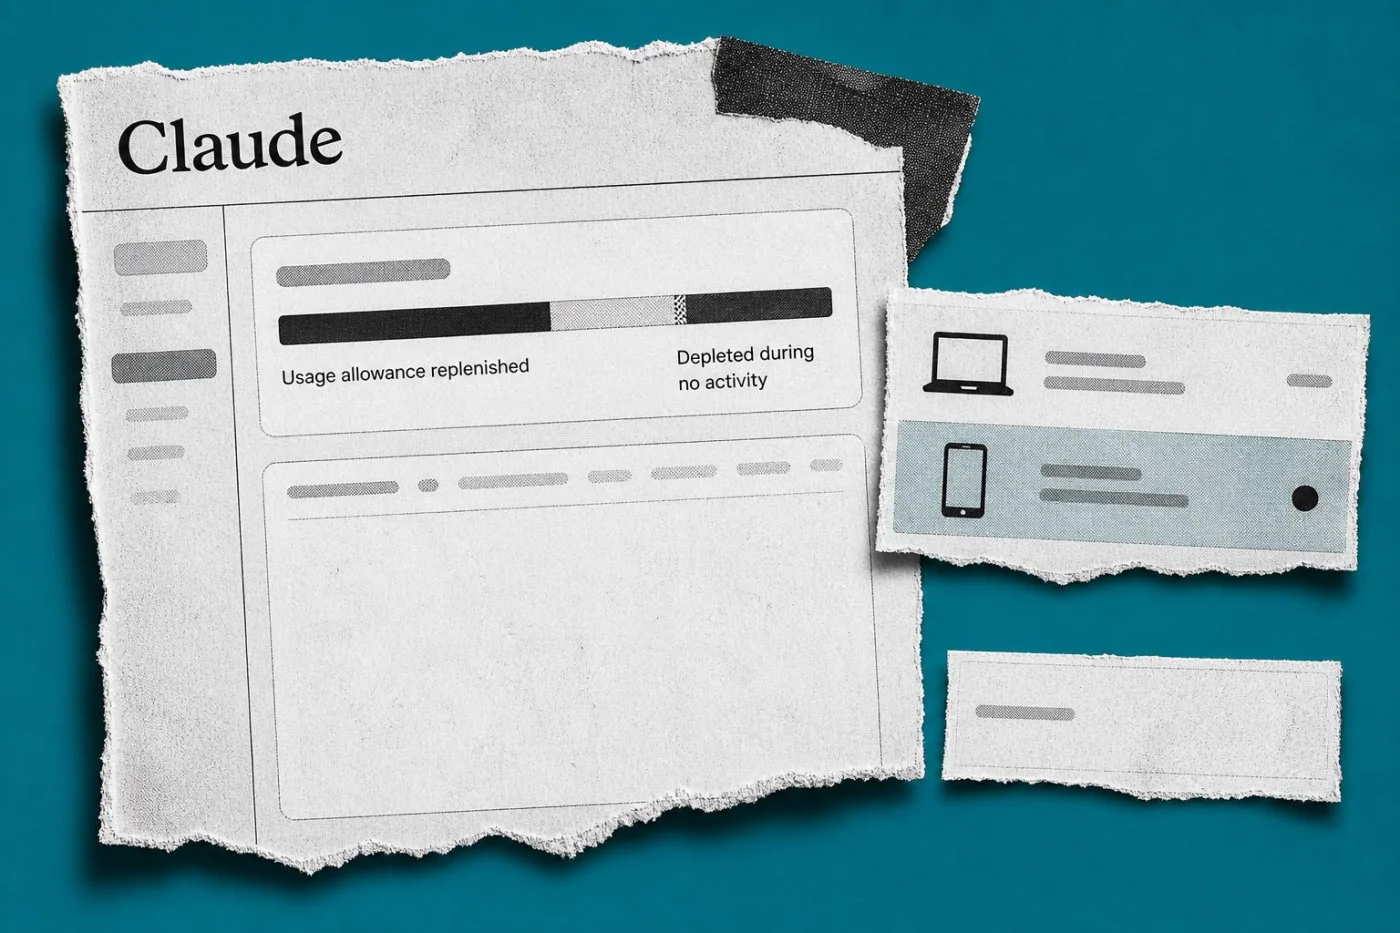
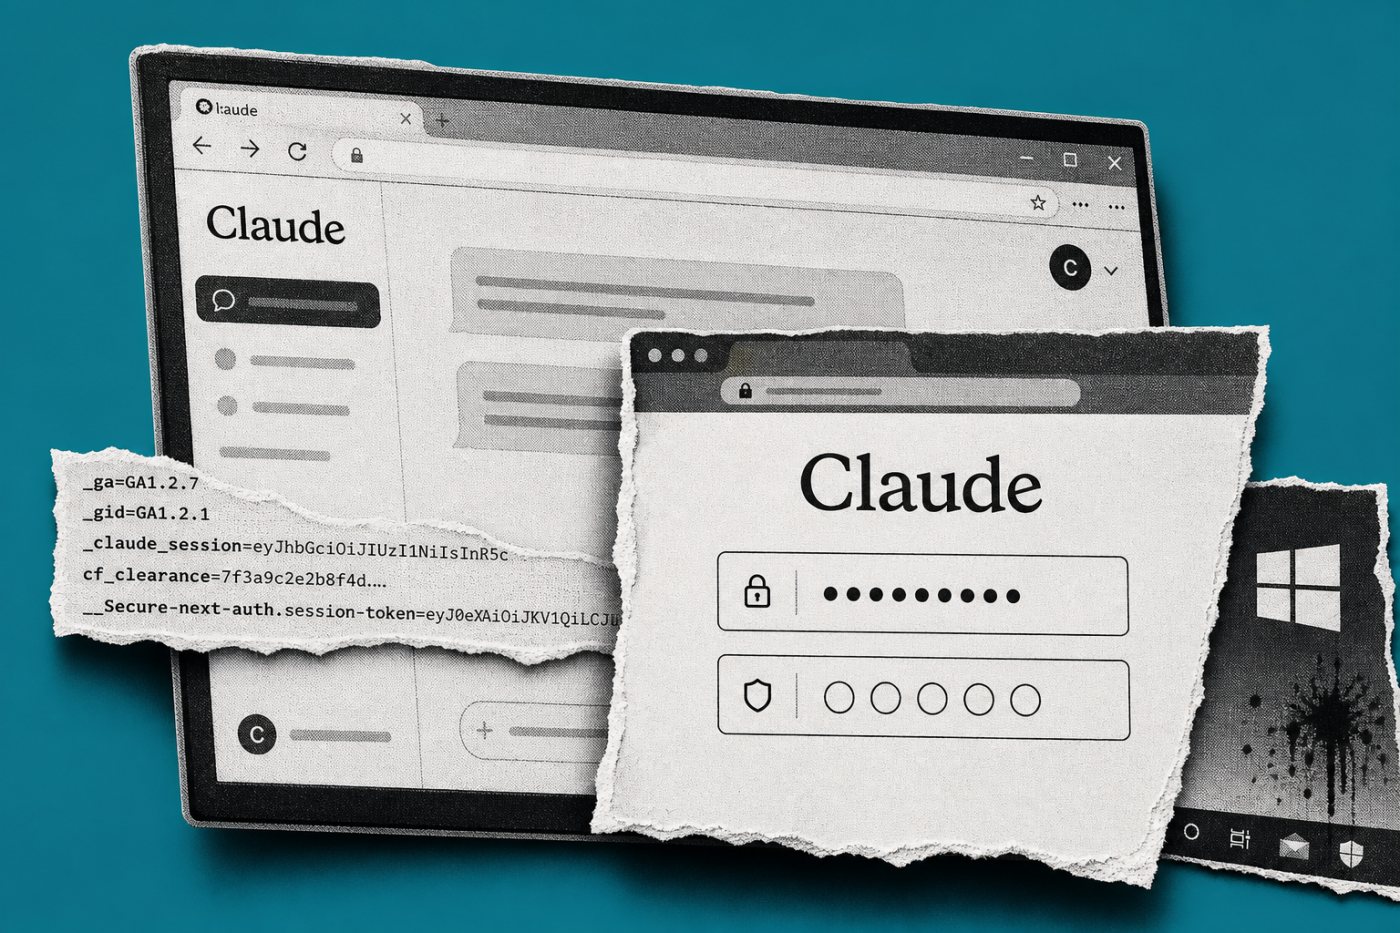
“Phiên Claude bị đánh cắp” là tình huống infostealer malware trên máy tính âm thầm sao chép cookie và mã phiên đăng nhập Claude đang hoạt động, cho phép kẻ tấn công dùng tài khoản AI, hạn mức truy vấn và thậm chí dữ liệu công ty, mà không cần biết mật khẩu hay vượt qua xác thực đa yếu tố, khiến các bước đổi mật khẩu, bật MFA hoặc đăng nhập lại truyền thống đều không đủ để dừng truy cập trái phép. Các báo cáo công khai cuối tháng 8 cho thấy infostealer trên máy người dùng đã sao chép Claude phiên đăng nhập đang hoạt động, cho phép tiêu hao hạn mức mà không cần đăng nhập lại. Đây không phải lỗi hạ tầng mà là việc thiết bị đầu cuối bị nhiễm mã độc đa mục đích, có khả năng lấy mật khẩu trình duyệt, cookie đăng nhập và thông tin xác thực khác trên cùng máy. Vì vậy, nhân viên văn phòng không thể tự trấn an rằng “đã đổi password là xong”; nếu Claude bị đánh cắp, ưu tiên là thu hồi phiên, làm sạch thiết bị và bảo vệ phương thức thanh toán, chứ không phải đăng nhập lại trên chính máy nghi nhiễm.
Vì sao mật khẩu và MFA bất lực trước infostealer malware
Mật khẩu và MFA bảo vệ quá trình đăng nhập mới, không bảo vệ những Claude phiên đăng nhập đã tồn tại trong trình duyệt. Sau khi bạn đăng nhập thành công, thiết bị giữ cookie hoặc token phiên để dịch vụ nhận diện mà không yêu cầu xác thực lại ở mỗi thao tác. Infostealer malware có thể đọc và sao chép dữ liệu này; khi kẻ tấn công tái sử dụng một phiên còn hiệu lực, hệ thống coi họ là người dùng hợp lệ, không bắt nhập mật khẩu hay MFA thêm lần nào. Đáng lo hơn, nhiều biến thể đang hoạt động song song: trên Windows, các mẫu như Vidar, Lumma, StealC, RedLine và Acreed đã được phát hiện; trên macOS, một số ít máy bị nhiễm Atomic Stealer. Nghĩa là bất kỳ máy trạm nào trong văn phòng — từ laptop kế toán đến PC của team marketing — đều có thể trở thành điểm rò rỉ phiên Claude bị đánh cắp và thông tin xác thực khác nếu nhân viên không phân biệt được đâu là bảo vệ tài khoản AI, đâu là bảo vệ thiết bị.
Ứng dụng Claude giả mạo: mồi câu miễn phí đổi lấy ví Bitcoin và phiên đăng nhập
Một lớp tấn công khác nguy hiểm không kém là các ứng dụng giả mạo Claude phát tán phần mềm đánh cắp thông tin Revstealer, nhắm vào ví tiền điện tử và dữ liệu nhạy cảm trên Windows. Một ứng dụng có tên “Claude Opus 5 Free Desktop” được phân phối qua một kho mã nguồn phổ biến, hứa hẹn cho người dùng bản miễn phí của mô hình AI trả phí, nhưng thực chất dụ họ cài infostealer malware để lấy tệp ví mã hóa, dữ liệu trình duyệt, trình quản lý mật khẩu và cấu hình VPN. Theo báo cáo, Revstealer sao chép nguyên trạng các tệp ví rồi nén trước khi tải lên; nếu ví dùng cụm mật khẩu yếu, thông tin đăng nhập bị tái sử dụng hoặc mật khẩu đã bị đánh cắp từ trình quản lý mật khẩu, kẻ tấn công có thể truy cập tiền trong ví. Nhà nghiên cứu còn ghi nhận một nạn nhân tải phần mềm tưởng hợp pháp rồi bị xâm phạm nhiều tài khoản trực tuyến, cho thấy tốc độ một cuộc tấn công dựa trên kỹ thuật xã hội và phiên làm việc có thể lan rộng từ tiền số sang email, tài khoản doanh nghiệp và Claude.

Nhân viên văn phòng cần làm gì ngay khi nghi ngờ Claude bị đánh cắp
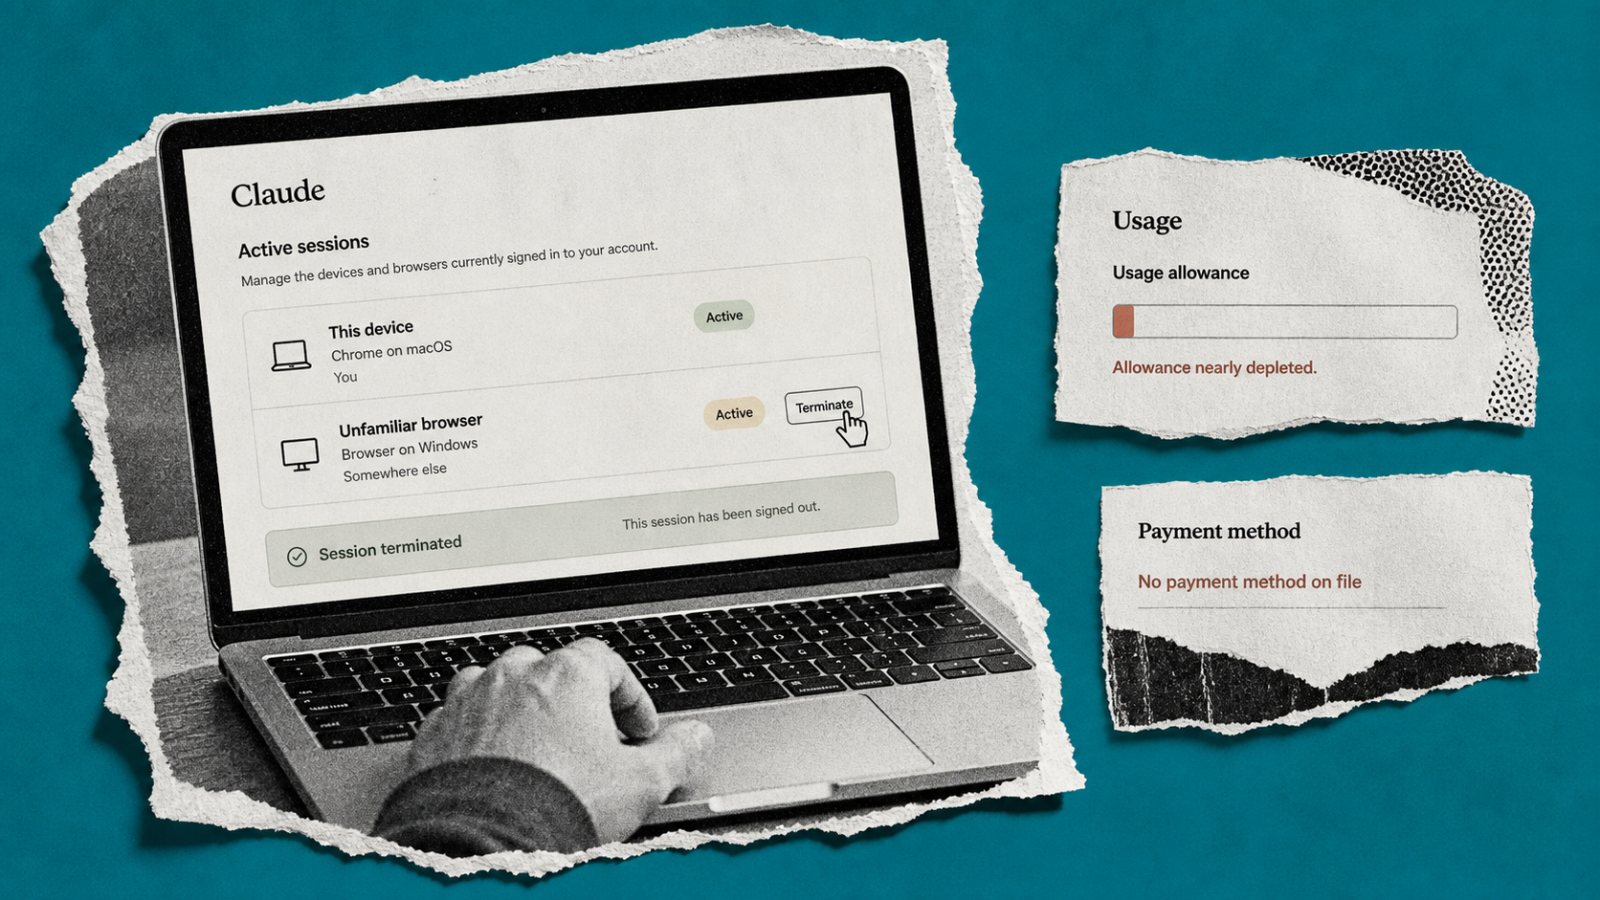
Nếu hạn mức Claude tự giảm trong khi bạn không dùng, hoặc nhận email cảnh báo, đừng vội đăng nhập lại trên máy nghi nhiễm. Hãy chuyển sang điện thoại hoặc máy tính khác mà bạn tin cậy để kiểm tra tài khoản, đồng thời có thể ngắt mạng trên thiết bị đáng ngờ nếu không cần giữ bằng chứng. Từ thiết bị sạch, mở phần quản lý tài khoản Claude, ghi lại các phiên không nhận ra (thiết bị, trình duyệt, vị trí gần đúng, thời điểm cập nhật) rồi kết thúc từng phiên đáng ngờ từ xa. Song song, kiểm tra kỹ phương thức thanh toán, lưu lại chứng từ của mọi giao dịch không được phép và liên hệ kênh hỗ trợ chính thức nếu phát hiện khoản phí lạ, tiếp tục theo dõi thẻ hoặc tài khoản liên quan. Đây là việc bắt buộc với nhân viên đang dùng Claude cho công việc, vì hạn mức AI của công ty đồng nghĩa với chi phí và dữ liệu doanh nghiệp. Sau khi xử lý thiết bị, hãy đổi toàn bộ mật khẩu từng lưu hoặc nhập trên máy đó, đăng xuất các phiên không nhận ra và bật MFA, chỉ thêm lại phương thức thanh toán khi có cơ sở cho rằng mã độc đã bị loại bỏ.
Nhận diện ứng dụng Claude chính chủ, xây lại vệ sinh bảo mật cho tài khoản AI
Các vụ mạo danh “Claude miễn phí” cho thấy nhu cầu công cụ AI đã trở thành bề mặt kỹ thuật xã hội hàng đầu, khiến nút tải về sai nguồn dễ bằng một cú click hơn bao giờ hết. Nhân viên văn phòng phải coi việc nhận diện ứng dụng Claude thật – giả là một phần của quy trình bảo vệ tài khoản AI: chỉ truy cập qua website và ứng dụng được nêu trên kênh chính thức, cảnh giác với lời mời “miễn phí”, “độc quyền”, đặc biệt khi được chia sẻ qua kho mã nguồn hoặc file đính kèm không rõ nguồn. Về phía hạ tầng dịch vụ, nhà cung cấp đã chủ động đăng xuất các phiên bị ảnh hưởng, xóa phương thức thanh toán đã lưu và hoàn tiền cho những khoản sử dụng Claude được xác định là trái phép. Công ty cũng cảnh báo người dùng có thể tiếp tục bị đăng xuất nếu hệ thống phát hiện thêm dấu hiệu lạm dụng tài khoản. Tuy nhiên, chưa có số liệu công khai về tổng số tài khoản bị ảnh hưởng hoặc tiêu chí kỹ thuật để nhận diện từng phiên bị chiếm. Điều đó càng khẳng định: vệ sinh bảo mật trên từng máy trạm và sự tỉnh táo của mỗi nhân viên mới là tuyến phòng thủ đầu tiên.