
Cảnh báo sớm đã giúp khách hàng dừng giao dịch
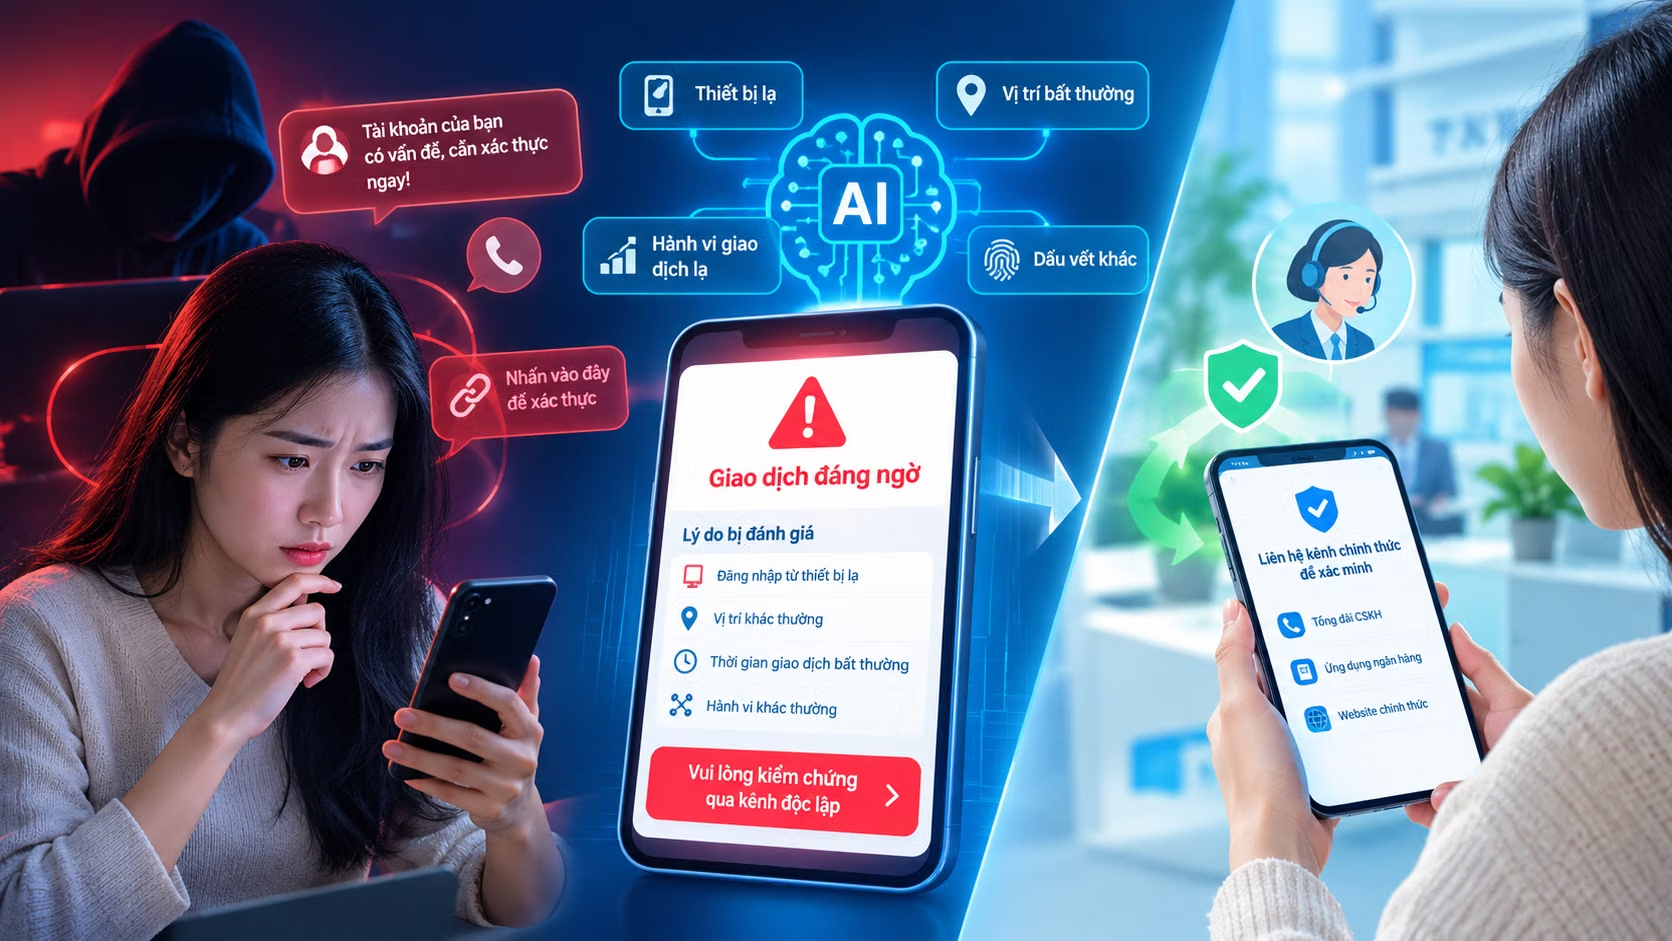
Cảnh báo gian lận trong giao dịch ngân hàng là cơ chế nhận diện dấu hiệu bất thường, thông báo cho khách hàng và tạo cơ hội dừng chuyển tiền trước khi tài sản bị chiếm đoạt. Đây không còn là lớp tiện ích bổ sung: khi thanh toán số trở thành thói quen, khả năng ngăn giao dịch đúng lúc là một phần thiết yếu của an toàn tài chính.
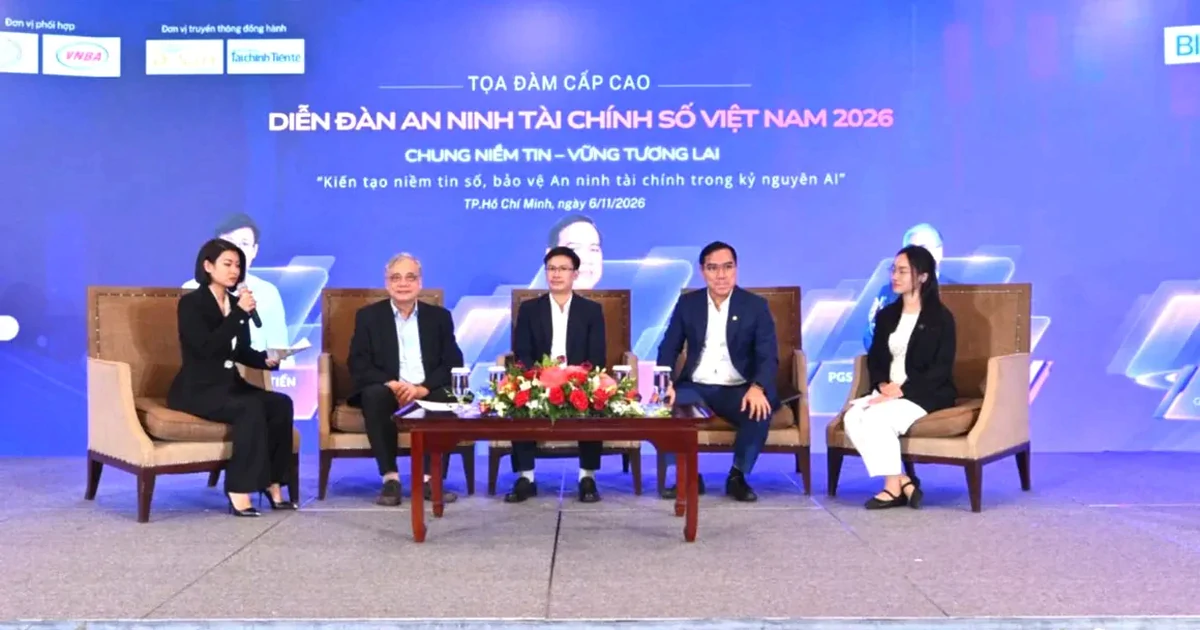
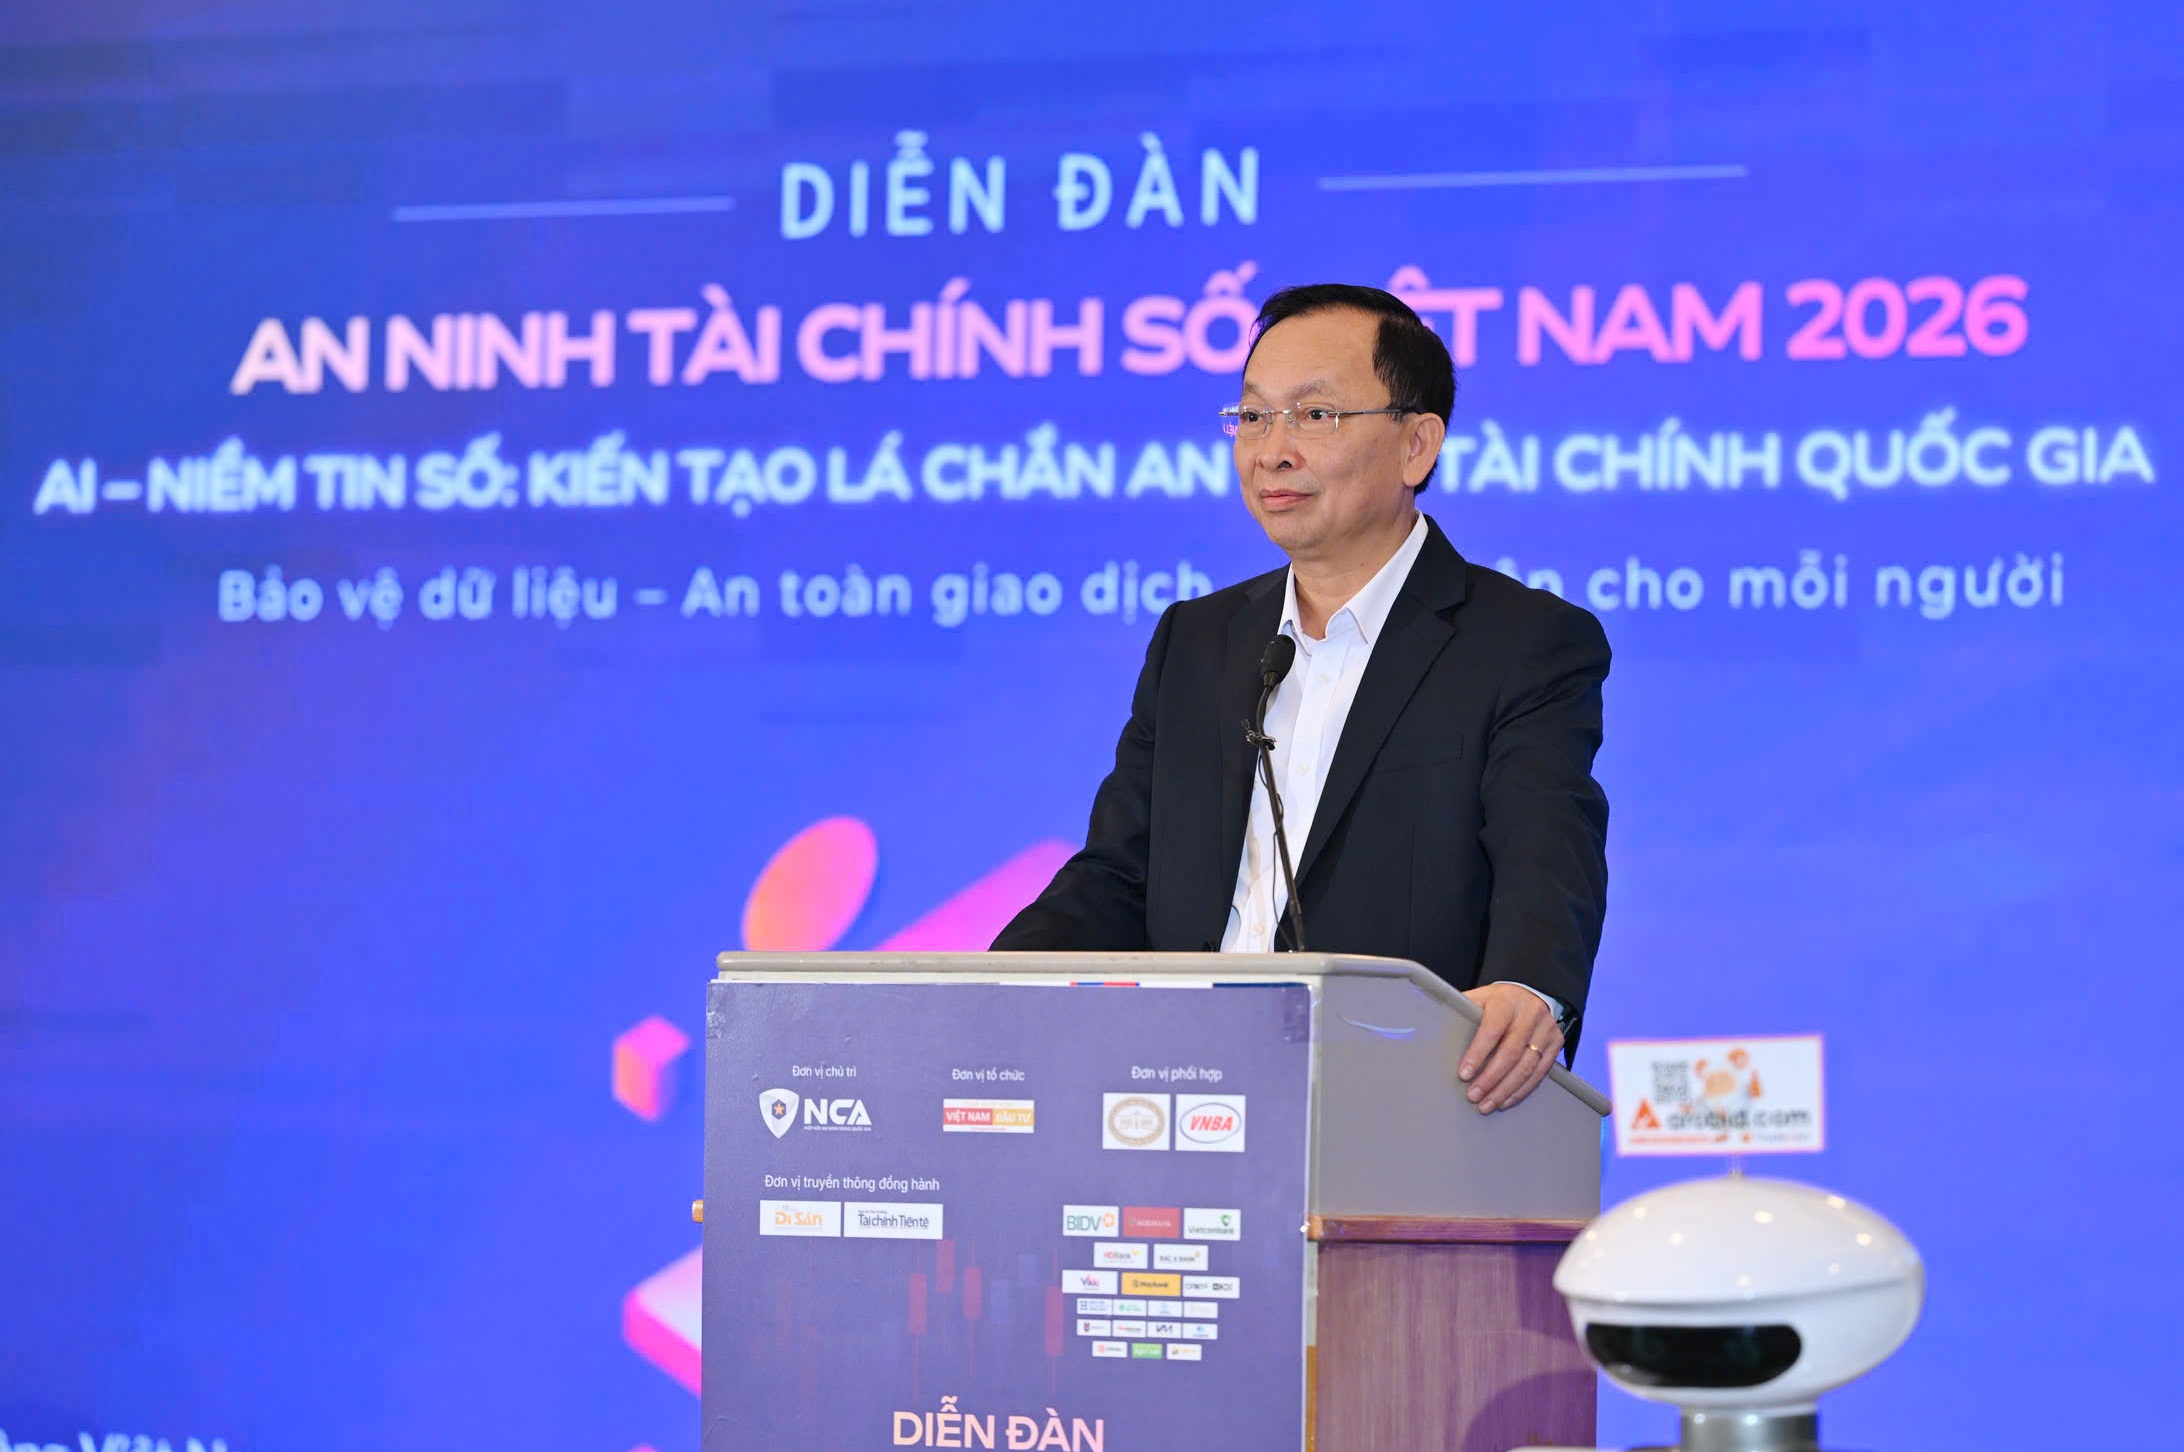
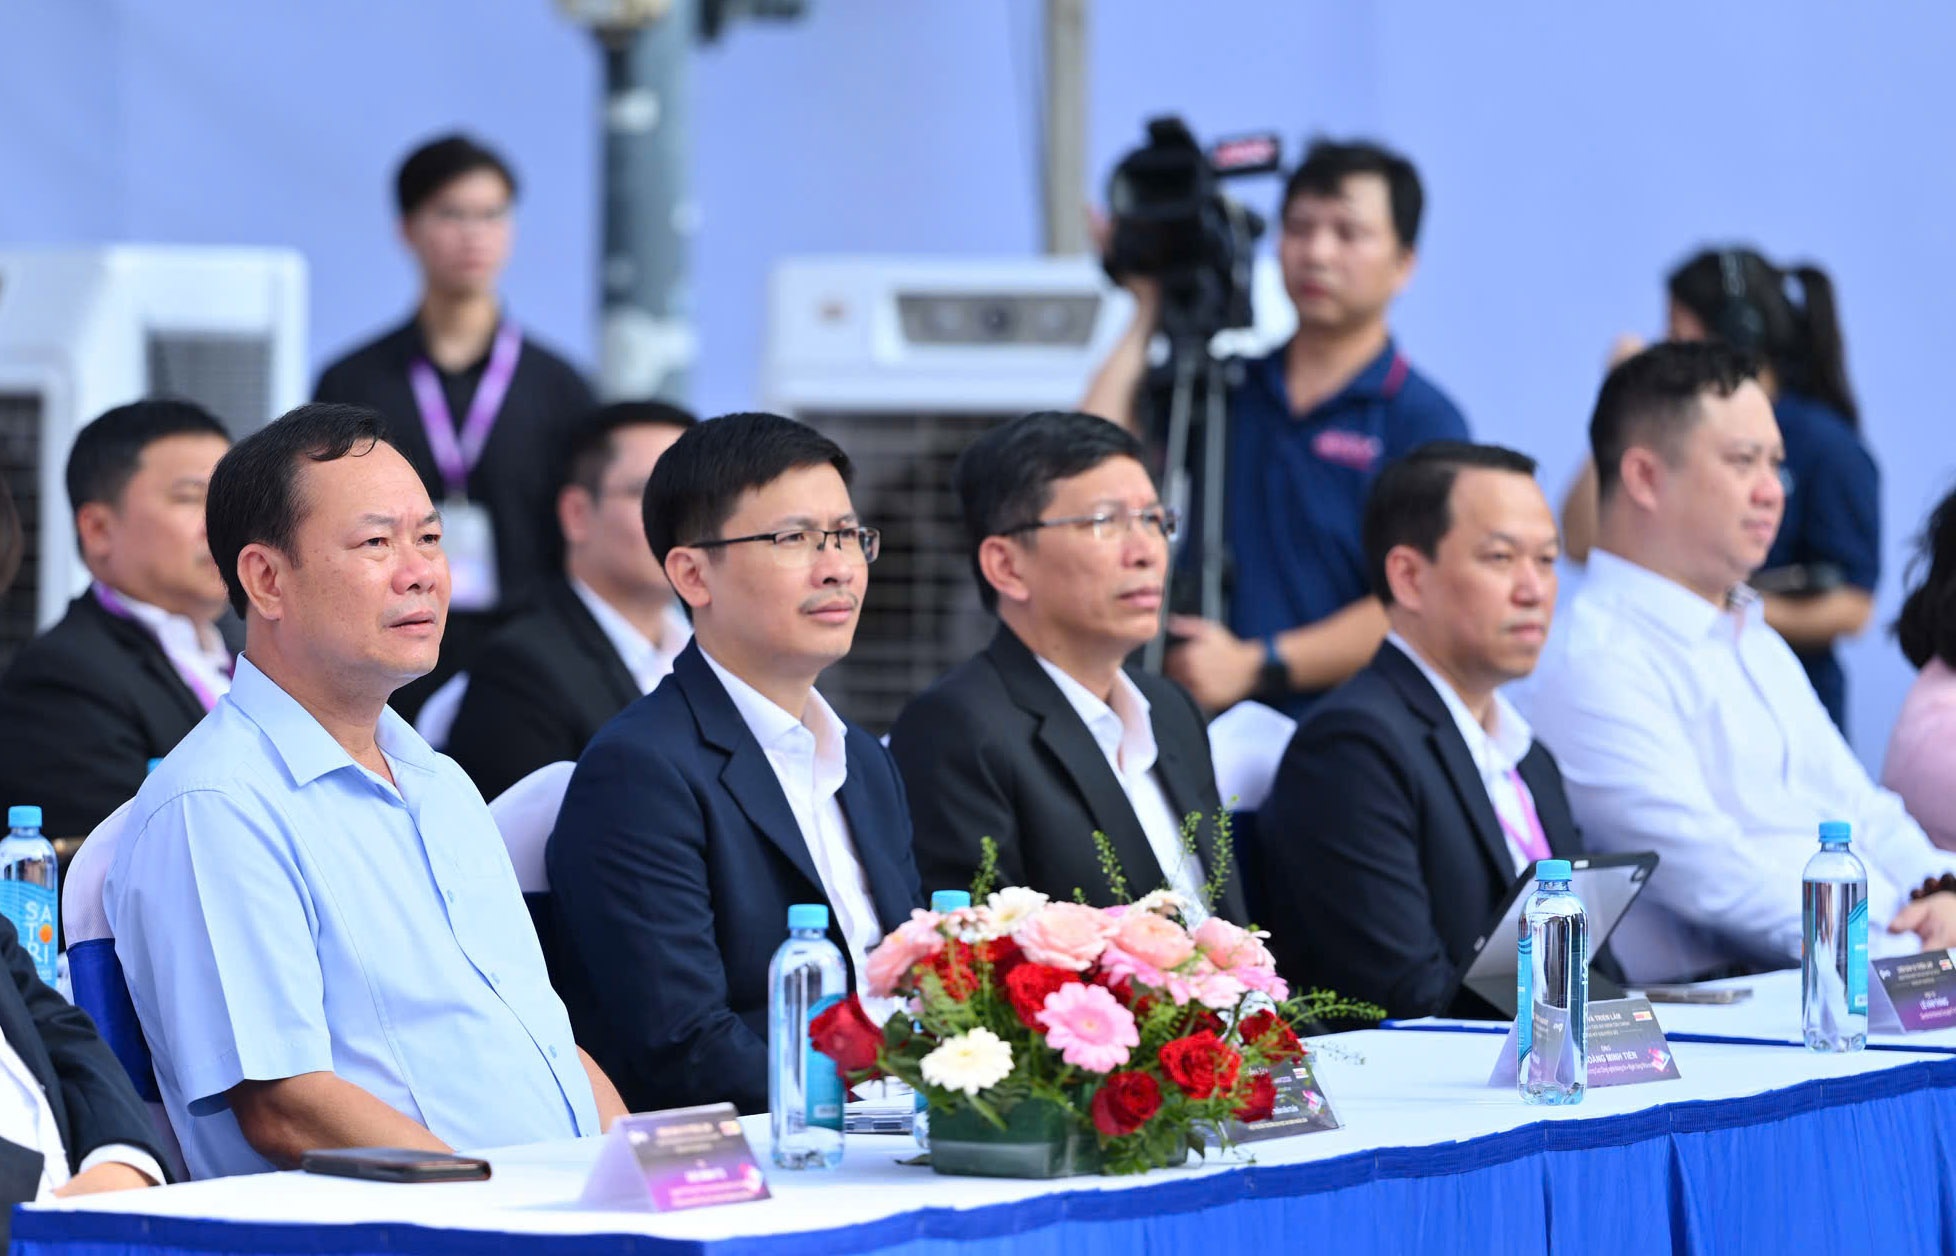
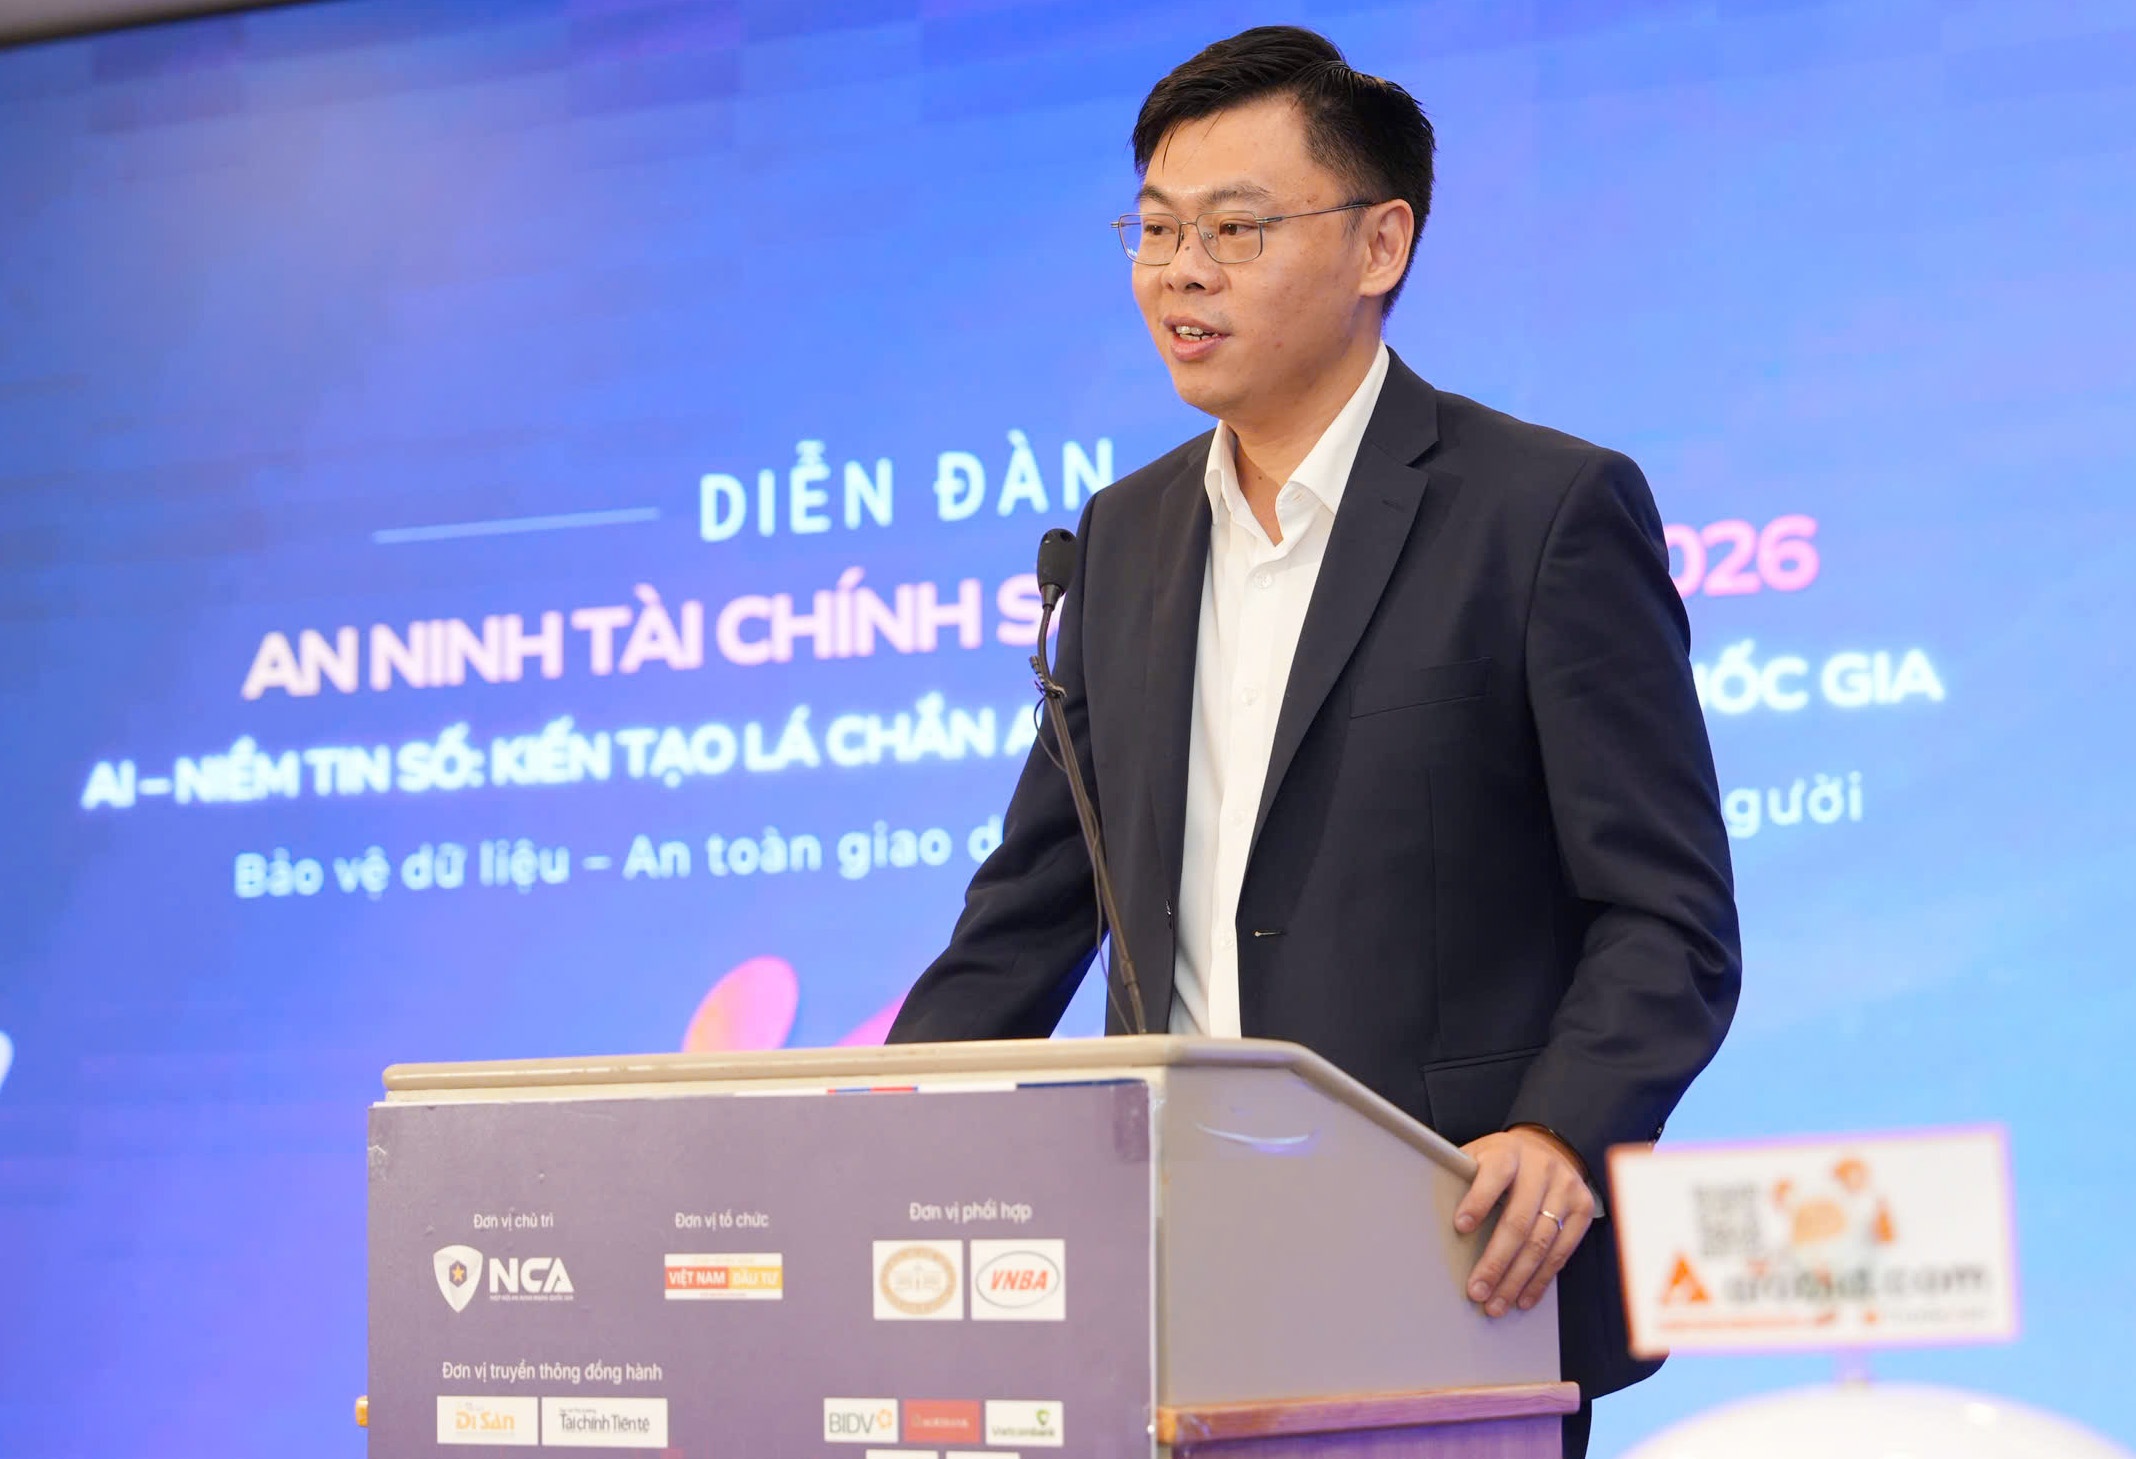
Tại Diễn đàn An ninh Tài chính số Việt Nam 2026 diễn ra ở TP. Hồ Chí Minh ngày 6/11, đại diện ngành ngân hàng nêu kết quả đáng chú ý của Hệ thống thông tin hỗ trợ quản lý, giám sát và phòng ngừa rủi ro gian lận trong thanh toán (SIMO): sau khoảng một năm vận hành, hệ thống đã cảnh báo 5,8 triệu lượt khách hàng. Gần 1,9 triệu lượt khách hàng tạm dừng hoặc hủy giao dịch sau cảnh báo, với tổng giá trị gần 7.200 tỷ đồng.
Con số này cho thấy cảnh báo có thể chuyển thành hành động bảo vệ cụ thể, thay vì chỉ là thông điệp chung chung. Nhưng hiệu quả còn phụ thuộc vào tốc độ phản ứng và khả năng khiến khách hàng tin, kiểm tra cảnh báo trước khi làm theo yêu cầu của kẻ gian.
Truy vết liên ngân hàng là mắt xích tiếp theo
Ngăn một giao dịch đáng ngờ tại một ngân hàng là cần thiết, nhưng chưa đủ nếu tiền lập tức được chuyển qua nhiều tài khoản và nhiều tổ chức. Vì vậy, ngành đang thúc đẩy giải pháp truy vết và ngăn chặn khẩn cấp dòng tiền liên ngân hàng, nhằm rút ngắn thời gian phản ứng khi tiền lừa đảo dịch chuyển qua nhiều ngân hàng.
Theo Kế hoạch phối hợp số 513 ký tháng 6/2026, Ngân hàng Nhà nước và Bộ Công an thống nhất triển khai giải pháp tại phần lớn ngân hàng thương mại lớn trong năm 2026, rồi tiến tới mở rộng trên toàn hệ thống trong quý I/2027. Hướng đi này có ý nghĩa thực tế: cảnh báo chỉ phát huy tối đa tác dụng khi thông tin và biện pháp xử lý theo kịp dòng tiền, thay vì dừng ở ranh giới từng ngân hàng.
Áp lực là rõ ràng. Trong nửa đầu năm 2026, cơ quan chức năng ghi nhận gần 1.000 vụ lừa đảo trực tuyến chiếm đoạt tài sản, gây thiệt hại hàng nghìn tỷ đồng. Đại tá Nguyễn Bá Sơn cảnh báo các nhóm tội phạm dùng AI để rút ngắn thời gian tìm lỗ hổng và khai thác điểm yếu hệ thống.
Chặn giao dịch phải đi cùng bảo vệ dữ liệu
Phòng chống gian lận không thể chỉ dựa vào việc nhận diện lệnh chuyển tiền bất thường. Khi ngân hàng mở rộng sử dụng điện toán đám mây, AI, Open API và dịch vụ công nghệ thuê ngoài, dữ liệu khách hàng có thêm điểm tiếp xúc; tấn công mạng, mã độc tống tiền và nguy cơ lộ lọt cũng tinh vi hơn. Đó là lý do đề xuất sửa đổi quy định an toàn hệ thống thông tin được đặt ra.
Dự thảo bổ sung yêu cầu phân loại, bảo vệ và mã hóa dữ liệu, cùng giải pháp chống thất thoát dữ liệu; đồng thời đề xuất mở rộng vận hành trung tâm điều hành an ninh mạng (SOC) và hệ thống SIEM để thu thập nhật ký tập trung. Theo kế hoạch, thông tư mới dự kiến có hiệu lực từ ngày 1/3/2027; một số hợp đồng dịch vụ bên thứ ba thuộc hệ thống từ cấp độ 3 trở lên có thể được chuyển tiếp 12 tháng để rà soát, điều chỉnh.
Các biện pháp giám sát này có thể giúp phát hiện chuỗi hành vi bất thường, xử lý nguy cơ và hạn chế gián đoạn dịch vụ cho khách hàng. Tuy nhiên, bảo vệ dữ liệu phải được xem là trách nhiệm liên tục, không phải thủ tục hoàn thành khi quy định mới có hiệu lực.

Lá chắn chỉ hiệu quả khi phối hợp thành một quy trình
Quy mô giao dịch khiến yêu cầu phối hợp càng cấp bách: trong tám tháng đầu năm 2026, toàn ngành ghi nhận hơn 21 tỷ giao dịch thanh toán không dùng tiền mặt, tổng giá trị trên 260 triệu tỷ đồng. Khi phần lớn tương tác tài chính chuyển lên kênh số, một cảnh báo chậm, dữ liệu bị lộ hay quy trình xử lý rời rạc đều có thể làm suy yếu cả hệ thống phòng vệ.
Thông tư 53/2026/TT-NHNN, có hiệu lực từ ngày 15/11/2026, đặt yêu cầu về quản trị rủi ro AI, bảo vệ dữ liệu và giám sát của con người. Đây là hướng đi hợp lý: AI có thể hỗ trợ phát hiện nhanh, nhưng quyết định có ảnh hưởng lớn đến khách hàng cần được kiểm soát; truy vết liên ngân hàng cần đi cùng quy tắc chia sẻ thông tin và bảo mật nghiêm ngặt.
Kết quả gần 7.200 tỷ đồng giao dịch được khách hàng dừng hoặc hủy là tín hiệu đáng khích lệ, không phải lý do để chủ quan. Bước tiến thật sự sẽ đến khi ngân hàng cảnh báo kịp thời, phối hợp chặn dòng tiền xuyên tổ chức và bảo vệ dữ liệu ngay từ khâu thiết kế hệ thống. Khi đó, lá chắn số mới theo kịp cách thức lừa đảo đang biến đổi.