
Lỗ hổng cũ, rủi ro lan rộng
Lỗ hổng PHP là điểm yếu trong mã nguồn của ngôn ngữ lập trình vận hành nhiều website, có thể bị khai thác để xâm nhập máy chủ và truy cập dữ liệu nhạy cảm. Những lỗi được gọi chung là PHP2Shell có thể cho phép tin tặc đọc dữ liệu trong bộ nhớ, bao gồm mật khẩu, hoặc kiểm soát máy chủ từ xa mà không cần mật khẩu. Đây không phải một nguy cơ giới hạn ở vài trang đơn lẻ: PHP được dùng rộng rãi và tích hợp trong các nền tảng như WordPress, Drupal, Joomla và Magento. Theo dữ liệu Censys được dẫn lại, khoảng 1,5 triệu trong 2,6 triệu máy chủ được ghi nhận vẫn chạy phiên bản chưa được vá. Quy mô này khiến bảo mật website phụ thuộc không chỉ vào phản ứng của một tổ chức, mà còn vào tốc độ cập nhật của cả hệ sinh thái. Một lỗi nằm sâu trong lớp nền có thể tạo ra hậu quả vượt xa ứng dụng nơi nó được phát hiện.
AI tìm ra lỗi — và thúc đẩy cuộc đua khai thác
Theo Wiz, các điểm yếu đã tồn tại trong mã nguồn PHP suốt một thập kỷ; việc phân tích và xây dựng cách khai thác vốn đòi hỏi thao tác phức tạp. AI góp phần giúp các nhóm nghiên cứu phát hiện, điều chỉnh và kiểm chứng những phương thức khai thác mà trước đây khó thực hiện. Đây là bước tiến đáng kể cho AI an ninh mạng, nhưng lợi thế ấy không thuộc riêng bên phòng thủ. Khi bản vá và thông tin kỹ thuật được công khai, tin tặc cũng có thể dùng công cụ AI để phân tích ngược, tìm cách tấn công các hệ thống chưa cập nhật. Mối lo không còn là liệu lỗi có bị khai thác hay không: Amazon ghi nhận hoạt động dò tìm từ ngày 17-10, trước khi bản vá được công bố, dù chưa xác nhận các lần thử có xâm nhập thành công hay không. Cloudflare cũng cho biết đã ghi nhận hàng triệu nỗ lực khai thác trong vài ngày.
Có bản vá không đồng nghĩa đã an toàn
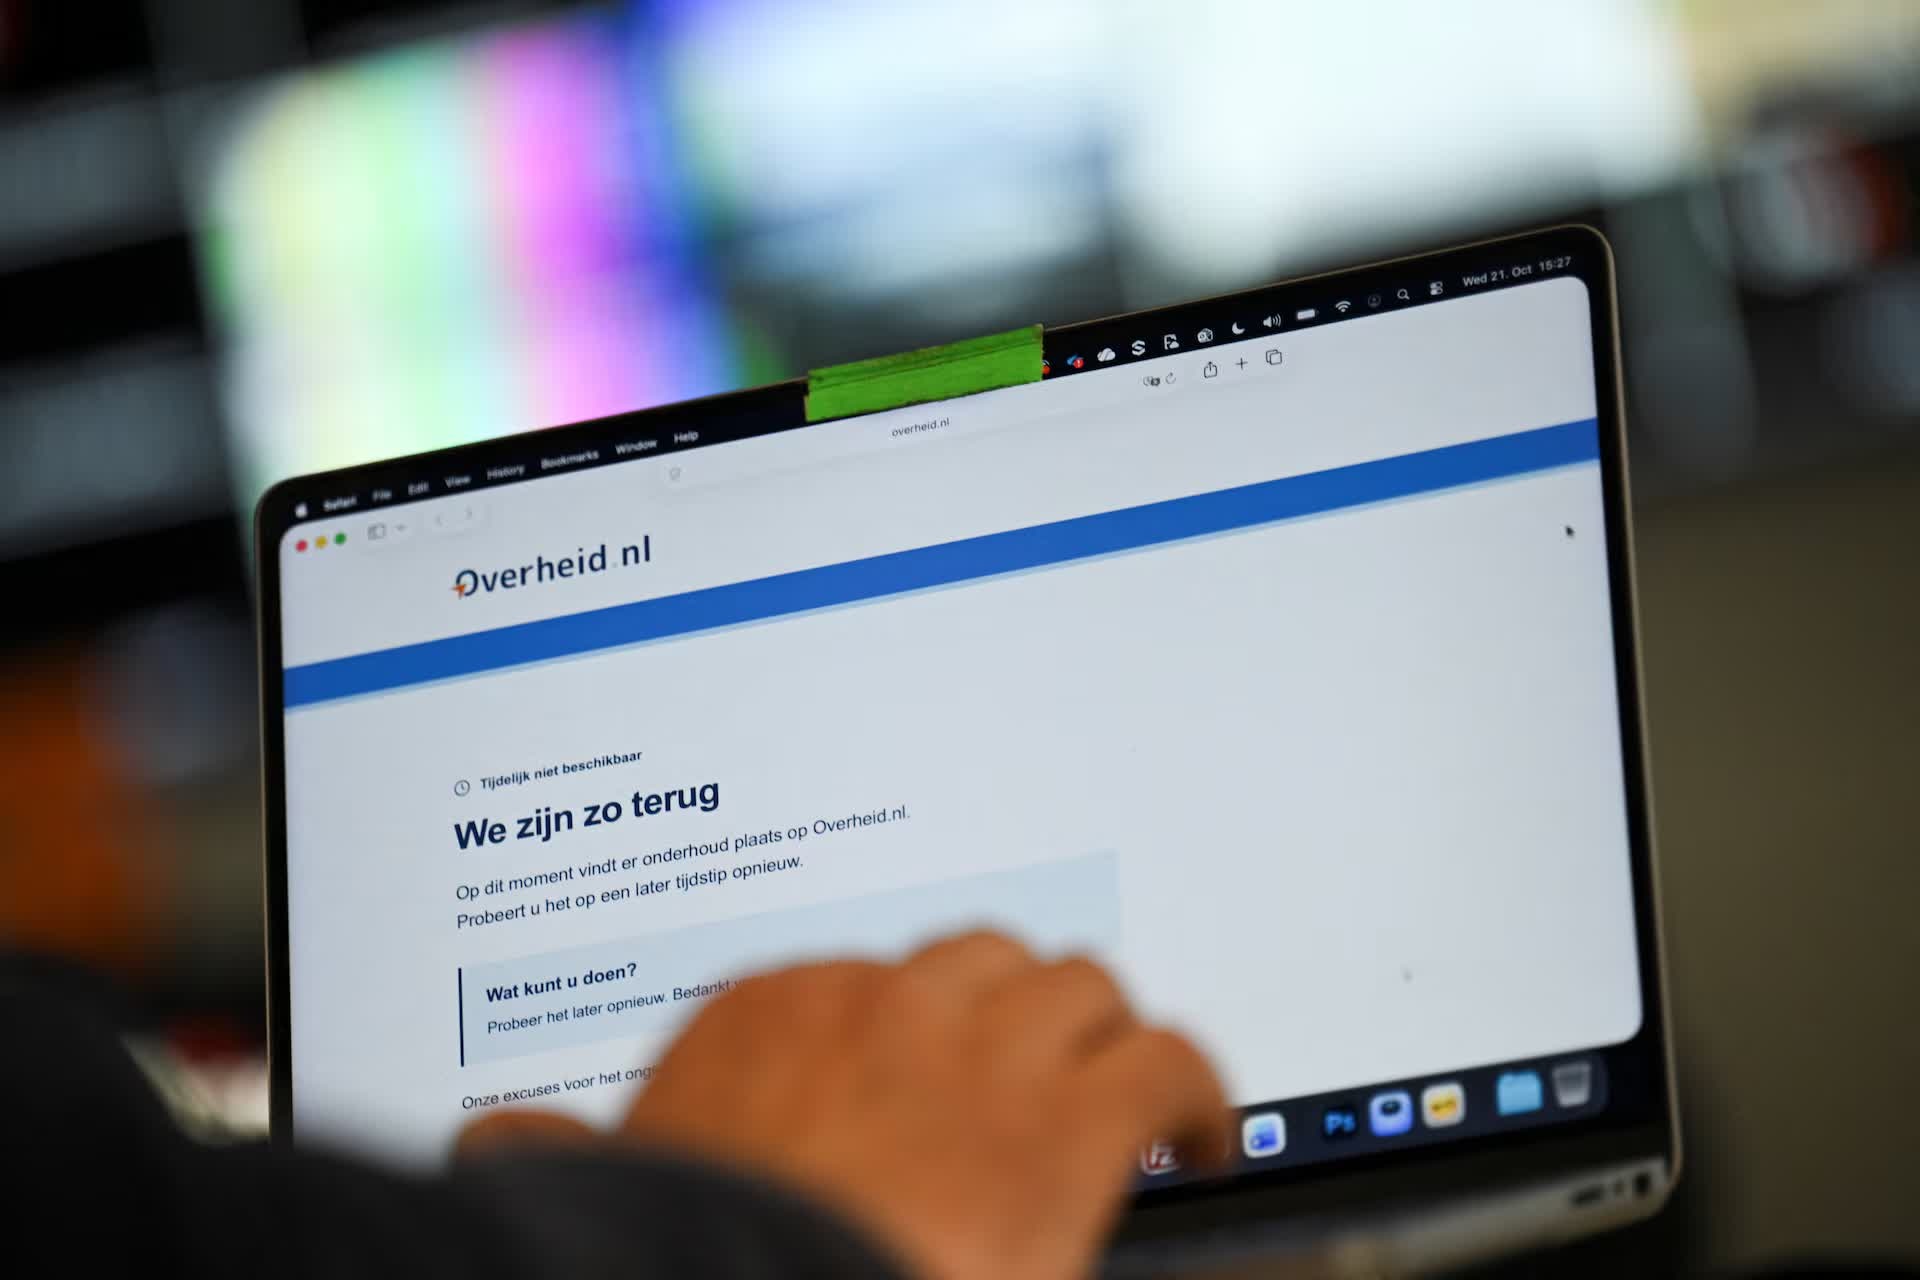
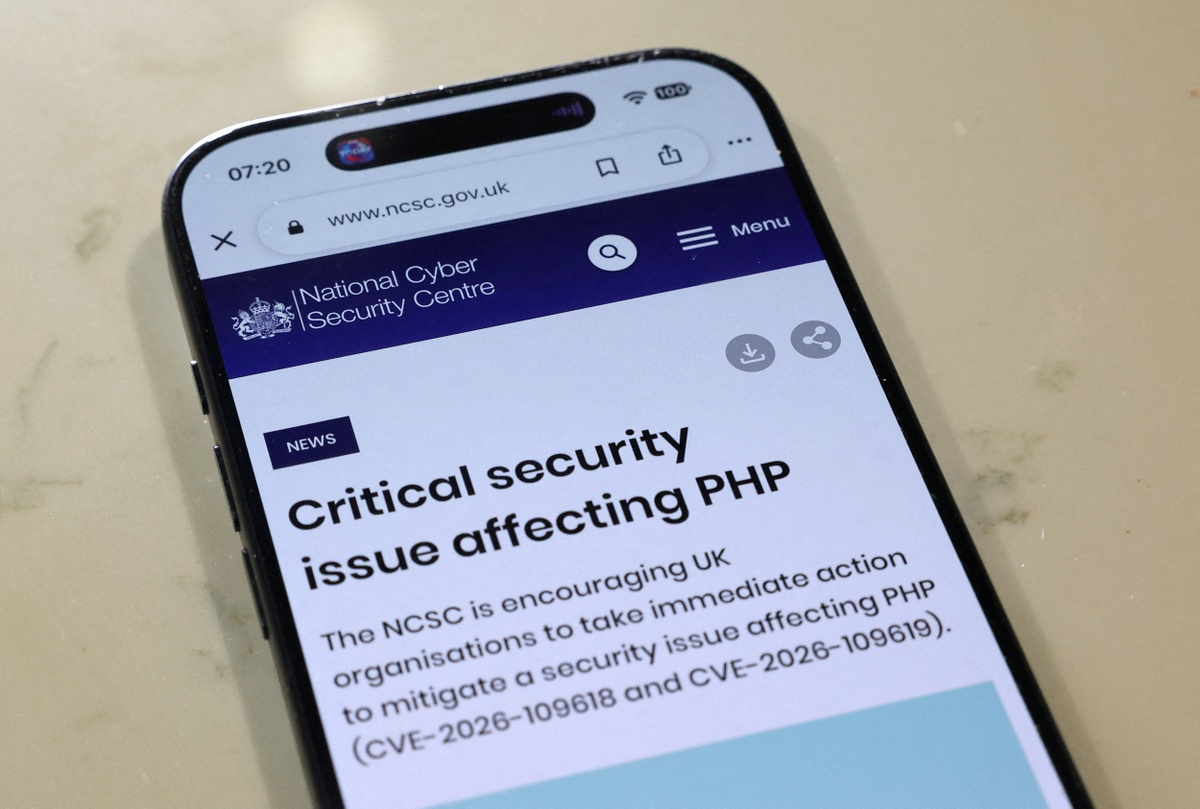
PHP Foundation phát hành bản vá và hướng dẫn cập nhật vào tối 21-10. Nhiều cơ quan chính phủ đã tạm dừng website để giảm rủi ro; một số dịch vụ sau đó hoạt động trở lại, trong khi Phần Lan vẫn phải khôi phục một phần nội dung còn thiếu. Việc các trang mở lại là tín hiệu đáng mừng, nhưng không chứng minh mọi máy chủ liên quan đã được xử lý. Amazon khuyến nghị rà soát dấu hiệu xâm nhập từ ít nhất ngày 17-10, bởi kẻ tấn công có thể đã dò tìm trước khi cảnh báo được công bố. Thay đổi cấu hình chỉ giảm một phần nguy cơ; nâng cấp PHP mới là cách khắc phục đầy đủ. Vì vậy, vá lỗi PHP cần được xem như một quy trình gồm cập nhật, kiểm tra và điều tra, chứ không phải thao tác kỹ thuật đơn lẻ.
- Xác định các máy chủ và ứng dụng đang chạy phiên bản PHP bị ảnh hưởng.
- Cài bản cập nhật bảo mật theo hướng dẫn của PHP Foundation; nếu chưa thể cập nhật, cân nhắc tạm ngừng website để giảm nguy cơ.
- Rà soát nhật ký và dấu hiệu xâm nhập từ ít nhất ngày 17-10, đồng thời kiểm tra dữ liệu và thông tin xác thực có thể đã bị lộ.
Khoảng trễ cập nhật có thể kéo dài nhiều năm
Khoảng cách giữa một bản vá được phát hành và hàng triệu hệ thống thực sự được cập nhật là điểm yếu dai dẳng của an ninh mạng. Máy chủ có thể thuộc nhiều đơn vị, chạy các phiên bản và ứng dụng khác nhau; việc kiểm kê, thử nghiệm tương thích, lên lịch bảo trì rồi triển khai đồng loạt không thể hoàn tất trong một đêm. Theo ông van der Walt, hoạt động khắc phục sẽ tập trung mạnh trong vài tuần, nhưng cập nhật toàn bộ hệ thống còn sót lại có thể mất nhiều tháng, thậm chí nhiều năm. Điều đó có nghĩa cửa sổ rủi ro vẫn mở sau khi các website chính phủ đầu tiên trở lại. Tổ chức không thể coi việc trang chủ hoạt động là bằng chứng đã an toàn: cần xác nhận bản vá trên từng máy chủ, theo dõi dấu hiệu xâm nhập và duy trì quy trình cập nhật thường xuyên. Kết luận cần nhớ rất rõ: AI giúp tìm ra điểm yếu nhanh hơn, nhưng chỉ kỷ luật vận hành mới thu hẹp được thời gian tin tặc có thể khai thác.