
Hai lỗ hổng trong nền tảng vận hành web
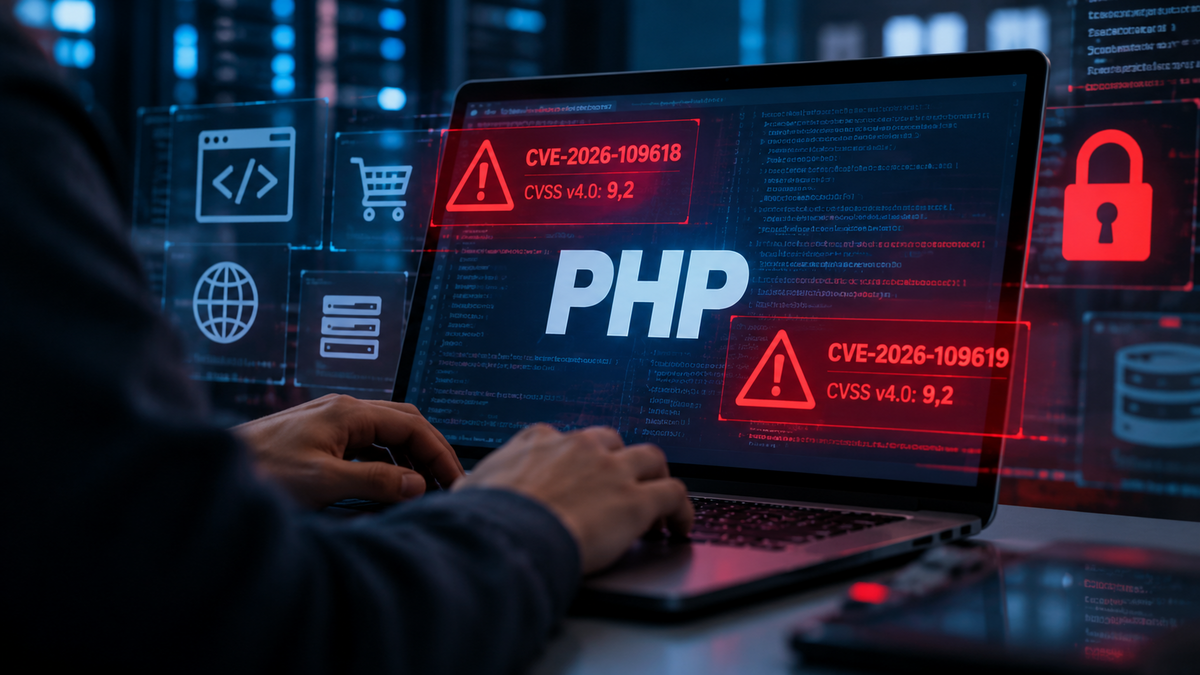
Lỗ hổng website là điểm yếu trong mã hoặc cấu hình có thể bị kẻ tấn công khai thác để truy cập trái phép, chiếm quyền điều khiển hay làm gián đoạn dịch vụ. Trong sự cố này, trí tuệ nhân tạo hỗ trợ phát hiện hai lỗ hổng nghiêm trọng trong PHP, ngôn ngữ lập trình được dùng rộng rãi để xây dựng và vận hành website. PHP hiện vận hành khoảng 70% website toàn cầu, nên một sai sót ở tầng nền tảng có thể lan thành rủi ro trên quy mô lớn. Theo thông tin được công bố, các lỗi có thể cho phép tin tặc kiểm soát máy chủ, truy cập hệ thống tệp hoặc cơ sở dữ liệu mà không cần mật khẩu, cài mã độc và làm gián đoạn website. Đây không phải nguy cơ có thể xem nhẹ: khi quyền truy cập máy chủ bị đe dọa, bảo mật website không còn là chuyện riêng của một ứng dụng mà liên quan tới toàn bộ hệ thống phía sau.
Việc phát hiện có sự hỗ trợ của AI an ninh mạng: công ty Calif tìm ra vấn đề trong chương trình kiểm tra mã PHP do OpenAI tài trợ, sử dụng mô hình GPT-5.6 Sol; Wiz sau đó cũng phát hiện độc lập các lỗ hổng với sự hỗ trợ của những mô hình AI tiên tiến. Đây là tín hiệu đáng mừng cho phòng thủ, nhưng không nên nhầm khả năng tìm lỗi với khả năng tự bảo vệ hệ thống. Công cụ AI có thể giúp nhận ra điểm yếu nhanh hơn; việc xác minh, phát hành bản vá và cài đặt vẫn phụ thuộc vào nhà phát triển cùng đơn vị vận hành.
Ngoại tuyến để phòng ngừa, không phải vì mọi website đã bị tấn công
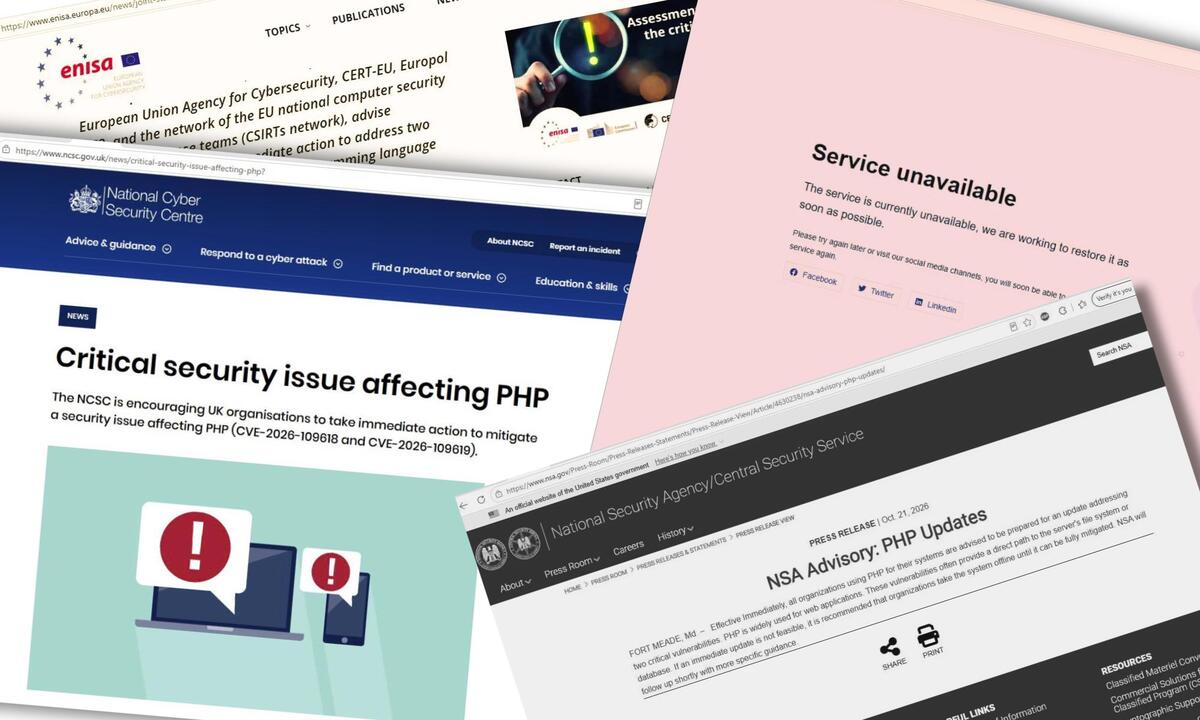
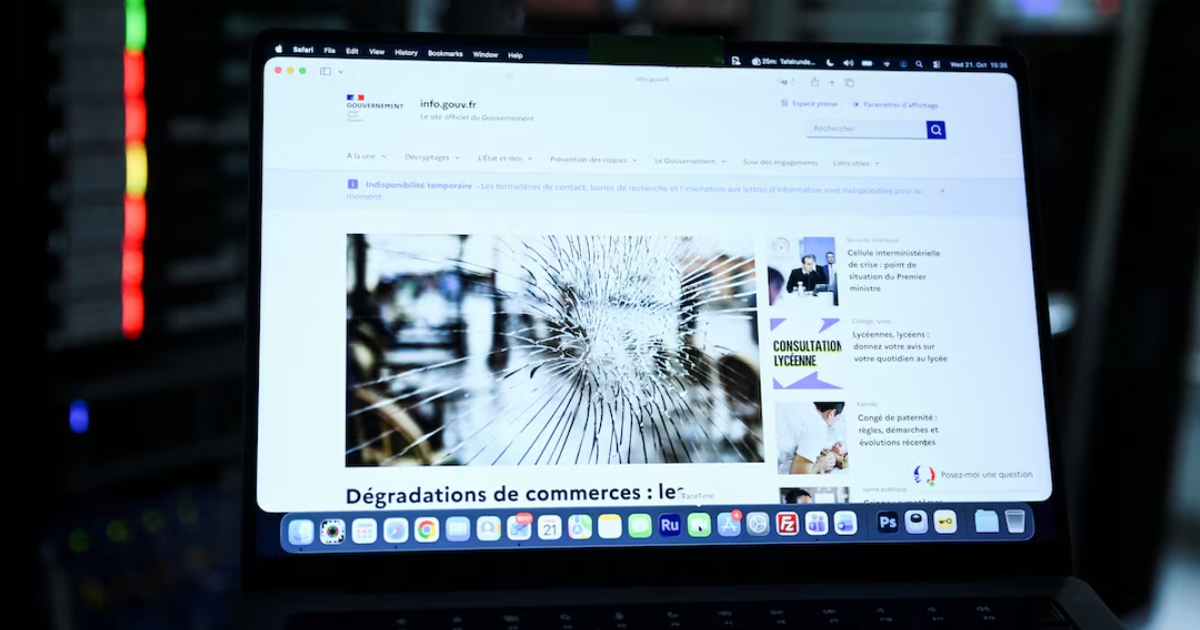
Hàng nghìn website trên thế giới, trong đó có cổng thông tin của chính quyền tại Mỹ, Anh và Pháp, đã tạm ngừng hoạt động sau khi các cơ quan an ninh đưa ra cảnh báo. Tại Phần Lan, dịch vụ web công cộng của chính phủ ngừng hoạt động; một số trang của cơ quan an ninh mạng quốc gia và Hạ viện Hà Lan cũng được đưa ngoại tuyến. Pháp hạn chế truy cập một số website chính quyền địa phương, còn Wikimedia tạm dừng một số dịch vụ hỗ trợ để cập nhật bản vá. Các công ty an ninh mạng ước tính lỗ hổng có thể ảnh hưởng đến khoảng 70% website toàn cầu; một công ty khác xác định 22 triệu nền tảng chịu ảnh hưởng. Những con số này mô tả phạm vi có nguy cơ, không đồng nghĩa tất cả hệ thống đã bị xâm nhập.
Đưa website ra khỏi mạng là biện pháp mạnh, nhưng có lý khi tổ chức chưa thể vá kịp: nó giảm cơ hội để kẻ tấn công khai thác lỗ hổng trong lúc hệ thống còn phơi bày. Cơ quan an ninh Mỹ khuyến nghị cập nhật ngay hoặc ngắt kết nối hệ thống dễ bị tấn công nếu chưa thể khắc phục. Cảnh báo tại Anh, Liên minh châu Âu, Australia và Nhật Bản cũng phản ánh rằng đây không phải sự cố cục bộ. Tuy nhiên, nguồn tin không xác nhận rằng các lỗ hổng đã bị khai thác trên diện rộng. Cần phân biệt nguy cơ nghiêm trọng với bằng chứng về các vụ tấn công đã xảy ra; hành động phòng ngừa không phải bằng chứng mọi website ngoại tuyến đều đã bị xâm nhập.
Bản vá đã có: ưu tiên nâng cấp và cô lập hệ thống chưa xử lý
Các nhà phát triển PHP phát hành bản vá ngày 21/10, sớm hơn dự kiến sau khi thông tin về lỗ hổng rò rỉ trên mạng xã hội. Quỹ PHP khuyến nghị cập nhật ngay và đặc biệt đề nghị các hệ thống chạy PHP 8.1 trở xuống nâng cấp lên phiên bản mới hơn. Vì vậy, thông điệp không phải là mọi website phải ngừng hoạt động vô thời hạn; mục tiêu là không để hệ thống dễ bị tổn thương tiếp tục kết nối khi chưa có biện pháp khắc phục.
- Kiểm tra phiên bản PHP đang chạy và xác định website, máy chủ hoặc dịch vụ nào còn dùng phiên bản bị ảnh hưởng.
- Cài bản vá chính thức ngay khi có thể; ưu tiên nâng cấp các hệ thống đang chạy PHP 8.1 trở xuống.
- Nếu chưa thể cập nhật kịp thời, đưa hệ thống dễ bị tấn công ra khỏi mạng theo khuyến nghị của cơ quan an ninh.
- Chỉ khôi phục truy cập sau khi xác nhận bản cập nhật đã được áp dụng và hệ thống hoạt động an toàn.
Sự cố cũng cho thấy mặt trái của tiến bộ AI: công cụ giúp đội phòng thủ phát hiện điểm yếu lâu năm có thể rút ngắn thời gian chuẩn bị tấn công nếu rơi vào tay tin tặc. Bởi vậy, tổ chức không thể xem việc tìm thấy lỗi là điểm kết thúc. Tốc độ triển khai bản vá, khả năng biết rõ phần mềm nào đang chạy và quyết định cô lập hệ thống đúng lúc mới là những lớp bảo vệ thiết thực trước nguy cơ tấn công mạng.
Kết luận: gián đoạn tạm thời có thể là lựa chọn ít rủi ro hơn
Việc hàng nghìn website tạm ngừng hoạt động là phản ứng có chủ đích trước một lỗ hổng có phạm vi ảnh hưởng rộng, chứ không phải bằng chứng rằng mọi trang đều đã bị tấn công. Với PHP hiện diện trên khoảng 70% website toàn cầu, chậm cập nhật có thể khiến một điểm yếu trong mã nguồn trở thành rủi ro trên diện rộng. Trong tình huống chưa thể vá ngay, tạm ngắt kết nối là đánh đổi hợp lý để hạn chế thiệt hại; khi bản vá đã có, ưu tiên phải chuyển sang nâng cấp, kiểm tra và khôi phục dịch vụ an toàn. Bài học lớn hơn là AI đang tăng tốc cả việc tìm lỗi lẫn khả năng chuẩn bị tấn công. Muốn bảo mật website hiệu quả, các tổ chức cần duy trì quy trình cập nhật sẵn sàng trước khi khủng hoảng buộc họ phải đóng cửa dịch vụ.