
Tạm ngừng để giảm rủi ro, không phải tuyên bố đã an toàn
Lỗ hổng PHP là lỗi bảo mật trong ngôn ngữ lập trình PHP có thể mở đường cho kẻ tấn công chiếm quyền điều khiển máy chủ web, truy cập dữ liệu hoặc biến máy chủ thành bàn đạp xâm nhập hệ thống khác. Đây không phải lỗi nhỏ có thể bỏ qua sau một lần cập nhật.
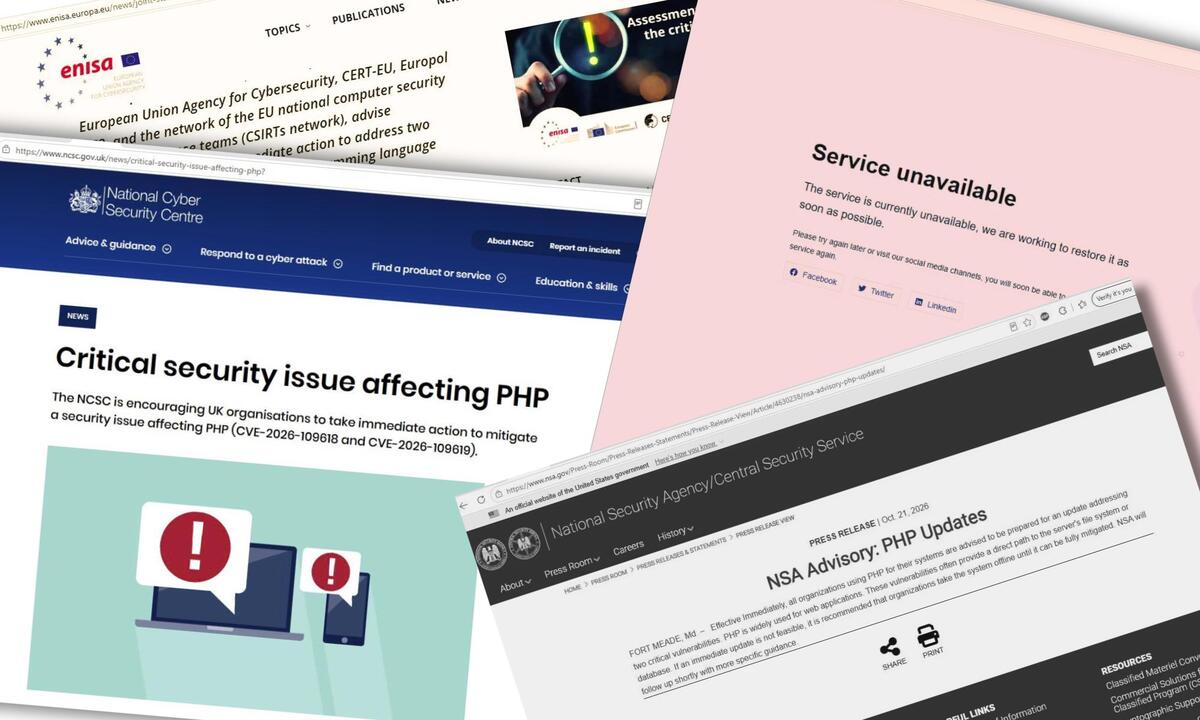
Ngày 21-10, nhiều cơ quan chính phủ và doanh nghiệp trên thế giới chủ động gỡ website khỏi mạng sau khi phát hiện hai lỗ hổng nghiêm trọng trong PHP; một số dịch vụ công trực tuyến vì thế bị gián đoạn. Biện pháp này gây bất tiện cho người dùng, nhưng hợp lý khi chưa thể xác nhận hệ thống đã được bảo vệ. Tại Pháp, website chính quyền địa phương, trong đó có trang cảnh sát Paris, không thể truy cập từ chiều hôm đó; ở Nhật Bản, dịch vụ dịch tự động trên trang chính quyền tỉnh Osaka vẫn gặp sự cố. Những ảnh hưởng ấy nhắc rằng an toàn mạng không phải việc hậu trường: khi cơ quan tạm ngắt dịch vụ, người dân là bên cảm nhận ngay.
PHP phổ biến khiến việc vá lỗi không thể diễn ra đồng loạt
PHP vận hành khoảng 70% website trên thế giới, nên phạm vi ảnh hưởng vượt xa một nhóm trang chính phủ. Ngôn ngữ này nằm sâu trong ứng dụng và hệ thống, đến mức một số tổ chức có thể chưa biết mình đang sử dụng PHP. Bởi vậy, thông báo có bản vá không đồng nghĩa mọi máy chủ đã được tìm thấy, kiểm tra và cập nhật.
PHP Foundation phát hành bản vá và hướng dẫn cập nhật vào tối 21-10, nhưng nâng cấp phiên bản PHP mới là cách khắc phục đầy đủ hai lỗ hổng; thay đổi cấu hình chỉ giảm một phần nguy cơ. Từng hệ thống còn phải được đánh giá tương thích, kiểm thử và phê duyệt trước khi vận hành lại. Do đó, một số dịch vụ có thể phải chờ bản vá phù hợp và thử nghiệm hoàn tất. Tạm ngừng website trong lúc này không phải phản ứng thái quá: đó là lựa chọn có trách nhiệm khi tổ chức chưa thể cập nhật ngay.
Bản vá không xóa được dấu vết của những lần dò tìm trước đó
Điều đáng lo không chỉ là các hệ thống chưa vá, mà còn là khả năng tin tặc đã tìm đường khai thác trước khi cảnh báo được phổ biến. Amazon ghi nhận lượt dò tìm lỗ hổng từ ngày 17-10, sớm hơn bốn ngày so với thời điểm công bố và phát hành bản vá. Chưa có xác nhận rằng những lượt này xâm nhập thành công hệ thống thực tế, nhưng khoảng cách thời gian ấy đủ để các tổ chức phải rà soát dấu hiệu xâm nhập từ ít nhất ngày 17-10.
Các lỗ hổng đã được biết đến ít nhất từ năm 2024, trong khi quá trình tìm hướng xử lý bị cản trở bởi bất cập ra quyết định và thiếu nguồn lực. Vì vậy, vá lỗi bảo mật là bước cần thiết nhưng không thể thay thế việc kiểm tra nhật ký, tìm dấu hiệu truy cập trái phép và đánh giá dữ liệu có bị tác động hay không. Trở lại trực tuyến chỉ cho biết dịch vụ đã được đưa lên mạng; điều đó chưa đủ để chứng minh máy chủ sạch hoặc mọi bản sao hệ thống đã được cập nhật.
Khôi phục toàn diện có thể kéo dài nhiều năm
Các tổ chức sẽ tập trung xử lý trong những tuần tới, nhưng cập nhật toàn bộ hệ thống còn sót lại có thể mất nhiều tháng, thậm chí nhiều năm. Thời gian kéo dài không chỉ vì số lượng website: PHP có thể nằm trong ứng dụng cũ, hạ tầng phụ thuộc lẫn nhau hoặc hệ thống mà đơn vị quản lý chưa nhận diện đầy đủ. Mỗi nơi phải xác định ai chịu trách nhiệm, phần nào đang dùng PHP và liệu có thể cài bản vá mà không làm gián đoạn chức năng thiết yếu.
Đây là lý do không nên xem việc website chính phủ xuất hiện trở lại như dấu chấm hết cho sự cố. Cơ quan vận hành cần tiếp tục theo dõi, kiểm tra và cập nhật các thành phần chưa được xử lý; người dùng cũng cần được thông báo rõ khi dịch vụ còn thiếu chức năng. PHP phổ biến khiến sửa chữa trên diện rộng phức tạp, còn việc tin tặc đã dò tìm trước ngày công bố khiến phản ứng không thể dừng ở cài bản vá. Kết luận thẳng thắn là: website hoạt động lại là tín hiệu tốt, nhưng nguy cơ chỉ giảm khi toàn bộ hệ thống được rà soát và khắc phục.