
Tự động hóa là phản ứng trước một mặt trận đổi khác
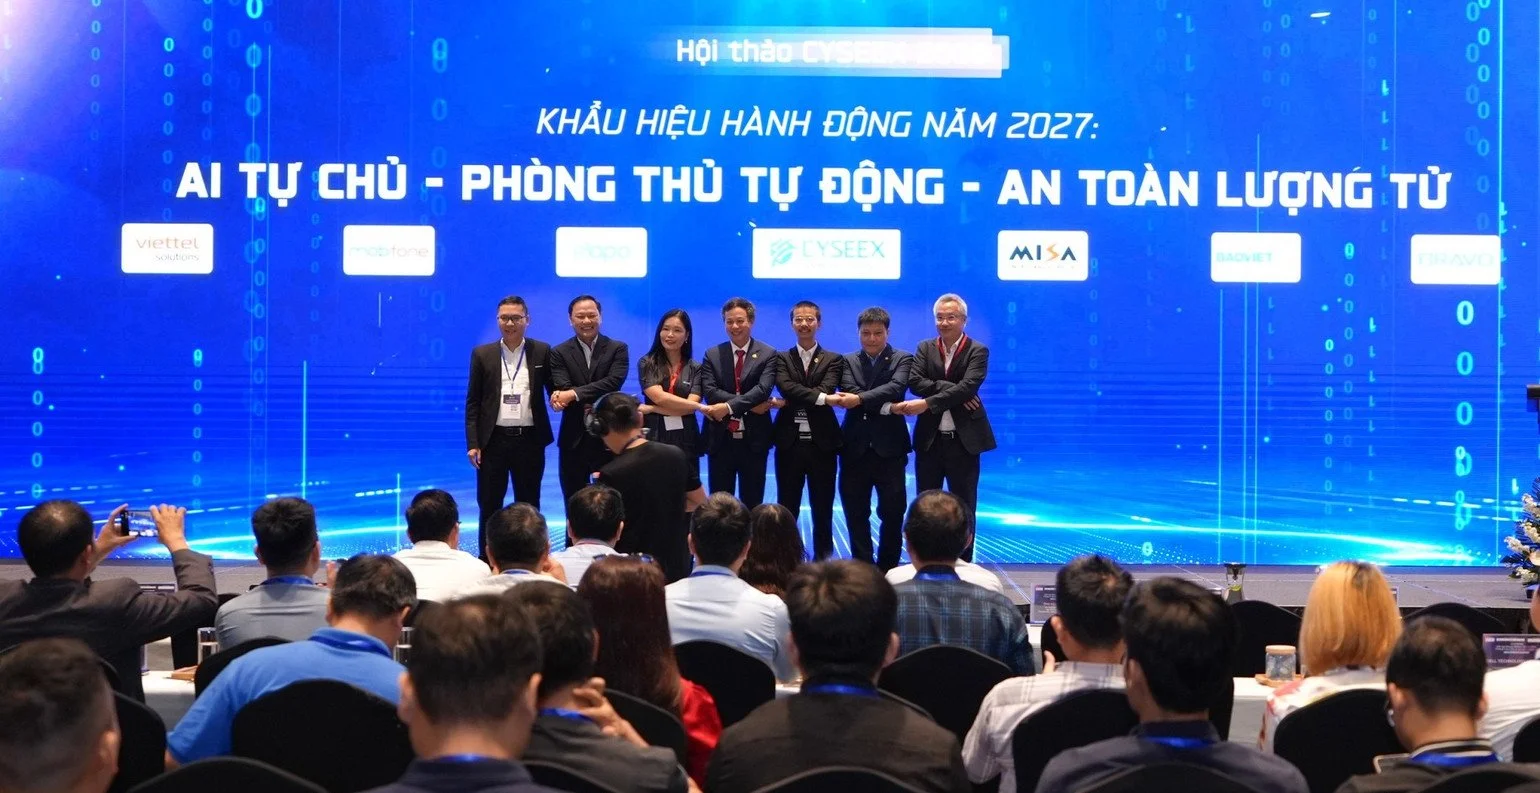
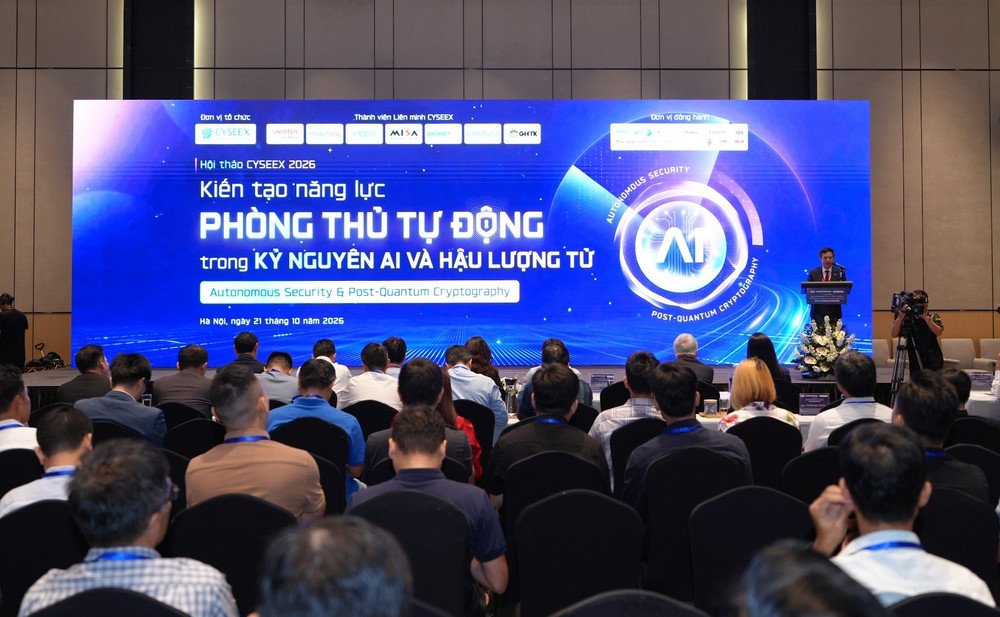
Phòng thủ an ninh mạng tự động là việc dùng phần mềm và tác nhân AI để phát hiện, phân tích và xử lý một số nguy cơ nhanh hơn, trong phạm vi được phân quyền và có con người giám sát. Đây không còn là lựa chọn xa xôi khi AI đang giúp cả bên phòng thủ lẫn kẻ tấn công tăng tốc. Ngày 21/10, Liên minh An toàn thông tin CYSEEX tổ chức hội thảo tại Hà Nội, tập trung vào năng lực phòng thủ tự động trước những thay đổi do AI và điện toán lượng tử tạo ra. Thông điệp đáng chú ý không phải là máy móc sẽ thay chuyên gia, mà là quy trình thủ công không thể theo kịp lượng cảnh báo và nhịp độ tấn công mới. Khi tấn công mạng AI có thể tự động hóa nhiều công đoạn, phòng thủ phải rút ngắn thời gian phản ứng mà không buông quyền quyết định.
18 tác nhân cho thấy tiềm năng, chưa phải lời bảo đảm
CYSEEX triển khai 18 tác nhân AI trong ba nhóm: phòng thủ hệ thống, mô phỏng tấn công và bảo mật trong quá trình phát triển phần mềm. Kết quả được công bố rất đáng chú ý: thời gian xử lý cảnh báo thủ công giảm 65–75%, tỷ lệ phát hiện và ứng phó với các hình thức tấn công mới tăng từ 50% lên 90%; các tác nhân còn hỗ trợ phát hiện hơn 120 lỗ hổng và rút ngắn thời gian rà soát mã nguồn. Nhưng những con số này nên được xem là kết quả bước đầu, không phải bằng chứng rằng mọi tổ chức có thể giao toàn quyền cho AI. Tác nhân có thể sàng lọc, nối các dấu hiệu và đề xuất bước xử lý; quyết định có thể làm gián đoạn dịch vụ hoặc ảnh hưởng dữ liệu cần có hàng rào rõ ràng. Tự động hóa tốt là tăng tốc công việc, không phải xóa bỏ trách nhiệm.
Các chuyên gia tại hội thảo nhấn mạnh cần kiểm soát quyền hạn, giám sát hành động và giữ vai trò quyết định của con người với tác vụ rủi ro cao. Điều đó đòi hỏi doanh nghiệp xác định tài sản cần bảo vệ, giới hạn quyền truy cập của từng tác nhân và lưu vết hành động để có thể kiểm tra sau sự cố. Nếu thiếu các điều kiện ấy, một công cụ được thiết kế để ứng phó nhanh cũng có thể khuếch đại sai sót hoặc hành động vượt phạm vi.
Diễn tập thực tế mới cho thấy hệ thống chịu đòn ra sao
Tự động hóa không thể thay thế việc thử sức phòng thủ trong tình huống gần với thực tế. Trong 9 tháng đầu năm 2026, CYSEEX tổ chức 7 đợt diễn tập trên 14 hệ thống của các thành viên và phát hiện 307 lỗ hổng. Khoảng cách giữa một hệ thống có vẻ an toàn trên giấy và khả năng ứng phó khi bị tấn công chỉ lộ ra khi các bộ phận phải phối hợp, phát hiện dấu hiệu, xử lý sự cố và khôi phục hoạt động. Với người dùng thông thường, những khâu này quyết định liệu dịch vụ có bị gián đoạn và dữ liệu có thể được phục hồi hay không. Trường hợp mã độc tống tiền cho thấy phòng thủ không dừng ở chặn và phát hiện: doanh nghiệp còn cần bản dữ liệu sạch, đáng tin cậy để khôi phục, tránh đưa mã độc hoặc dữ liệu đã bị xâm phạm trở lại hệ thống. Vì vậy, bổ sung công cụ mà không diễn tập và luyện quy trình là cách chuẩn bị chưa đủ.
Mật mã hậu lượng tử là việc phải bắt đầu từ hôm nay
Song song với AI, CYSEEX đặt mật mã hậu lượng tử vào chương trình chuẩn bị dài hạn. Máy tính lượng tử trong tương lai có thể đe dọa một số thuật toán đang bảo vệ dữ liệu và giao dịch số; chuyển đổi vì thế không thể chờ đến khi nguy cơ trở nên cấp bách. Doanh nghiệp cần kiểm kê thuật toán mã hóa và chứng thư số, xác định dữ liệu phải giữ an toàn lâu dài, ưu tiên hệ thống quan trọng và lập lộ trình thay thế phù hợp. Đây là công việc nhiều năm, liên quan cả thiết bị, kết nối và nhà cung cấp, chứ không chỉ là đổi một thuật toán. Theo định hướng năm 2027, CYSEEX dự kiến mở rộng tác nhân AI theo nguyên tắc tự động hóa có kiểm soát, tiếp tục diễn tập và thúc đẩy thử nghiệm mật mã hậu lượng tử ở các hệ thống phù hợp.
Kết luận: 18 tác nhân cho thấy AI có thể giúp phòng thủ an ninh mạng nhanh và rộng hơn, nhưng giá trị ấy phụ thuộc vào quyền hạn được giới hạn, giám sát của con người và khả năng phục hồi đã được kiểm chứng. Doanh nghiệp nên xem AI và mật mã hậu lượng tử là hai nhánh chuẩn bị song hành: một nhánh ứng phó với tốc độ tấn công hiện tại, nhánh kia bảo vệ dữ liệu trước thay đổi công nghệ trong tương lai.