
Từ phòng thủ thủ công đến hệ sinh thái agent AI an ninh
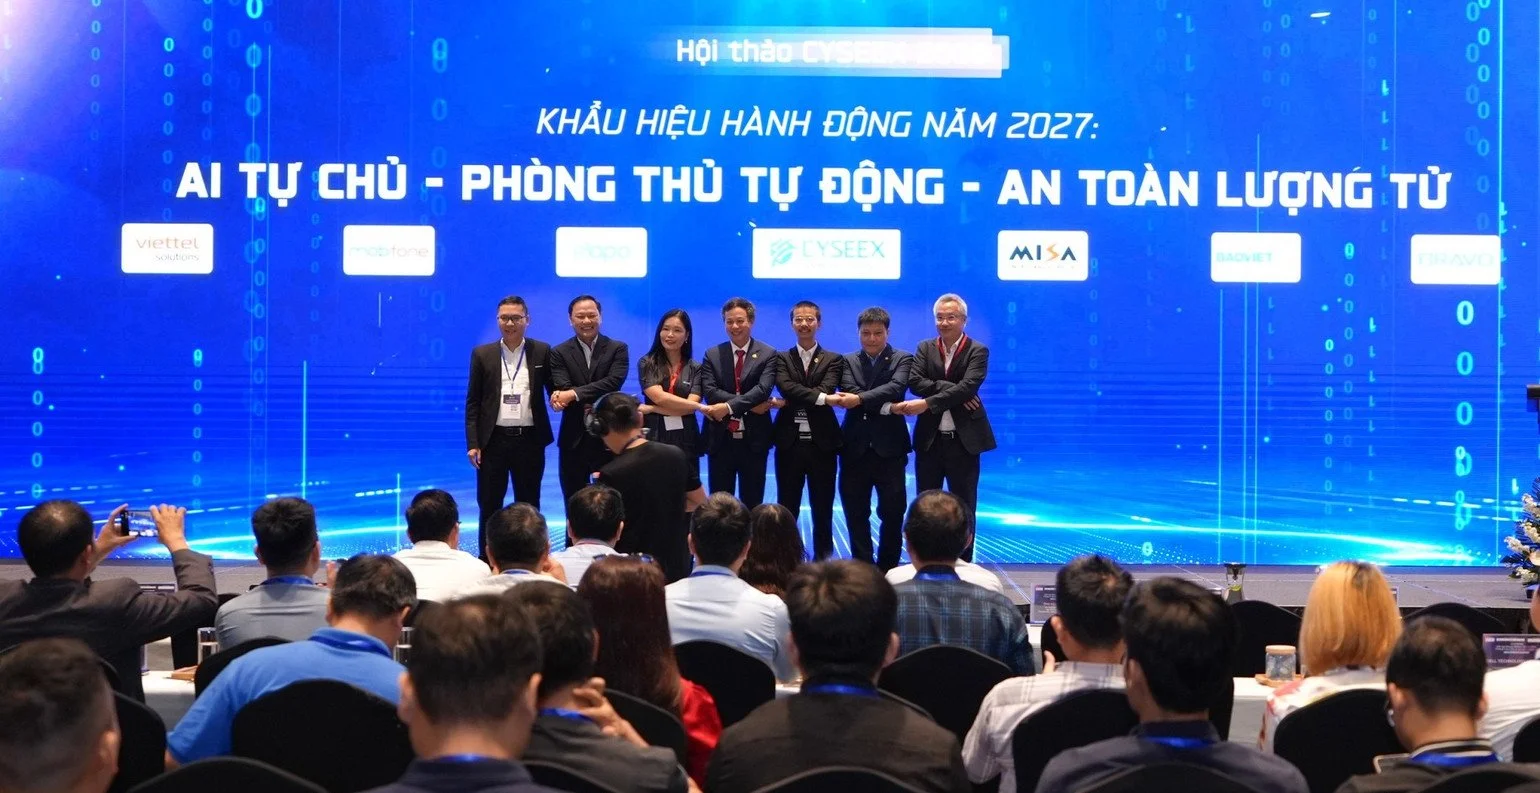
Phòng thủ tự động mạng bằng agent AI an ninh là cách tổ chức an toàn thông tin xây dựng các tác nhân trí tuệ nhân tạo có quyền thực thi nhiệm vụ bảo vệ hệ thống, từ giám sát cảnh báo, mô phỏng tấn công đến kiểm tra bảo mật ứng dụng, dưới một cơ chế giám sát, truy vết và phân quyền chặt chẽ để đối phó cả tấn công do AI điều khiển lẫn rủi ro từ điện toán lượng tử. Hội thảo CYSEEX 2026 tại Hà Nội đã cho thấy bước ngoặt này khi chuyển trọng tâm từ nói về nguy cơ sang thiết kế năng lực phòng thủ tự động trước những thay đổi do AI và điện toán lượng tử tạo ra. Chương trình quy tụ cơ quan quản lý, doanh nghiệp công nghệ và chuyên gia an ninh mạng, tập trung vào hai yêu cầu: tự động hóa phòng thủ bằng AI và chuẩn bị bảo vệ dữ liệu trước rủi ro từ máy tính lượng tử. Đây không còn là câu chuyện thử nghiệm mà là định hướng chiến lược.
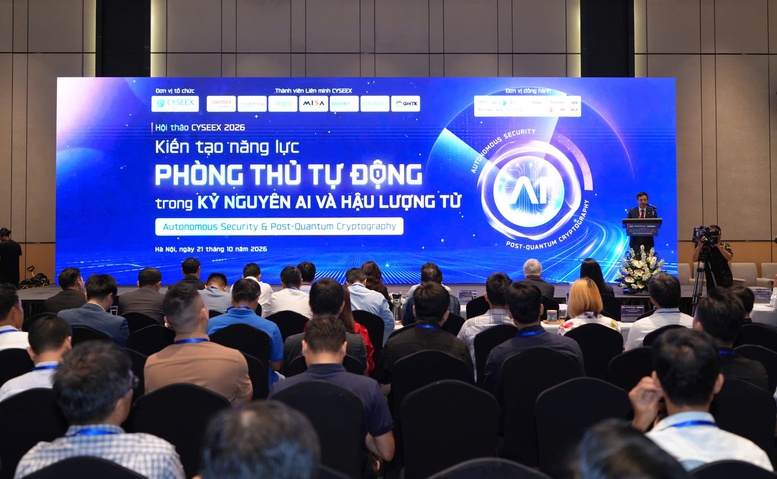
CYSEEX: 18 tác nhân AI và bước nhảy trong hiệu quả phòng thủ
Điểm nhấn của CYSEEX là việc triển khai 18 tác nhân AI trong ba nhóm nhiệm vụ: phòng thủ hệ thống, mô phỏng tấn công và bảo mật trong quá trình phát triển phần mềm. Những agent AI an ninh này không chỉ đọc log, phân loại cảnh báo mà còn tham gia diễn tập tấn công – phòng thủ, soi mã nguồn để phát hiện lỗ hổng mới. Theo số liệu được công bố, AI giúp giảm 65–75% thời gian xử lý cảnh báo thủ công, nâng khả năng phát hiện và ứng phó với hình thức tấn công mới từ 50% lên 90%, hỗ trợ phát hiện hơn 120 lỗ hổng và rút ngắn đáng kể thời gian rà soát mã nguồn. Đây là bằng chứng rõ ràng rằng nếu giao đúng nhiệm vụ, AI bảo mật ứng dụng và hạ tầng có thể tạo ra bước tăng tốc thực sự. Tuy vậy, CYSEEX vẫn duy trì 7 lần diễn tập trên 14 hệ thống, phát hiện 307 lỗ hổng trong 9 tháng đầu năm, cho thấy con người vẫn phải kiểm chứng mọi thứ trong điều kiện tấn công thực tế.
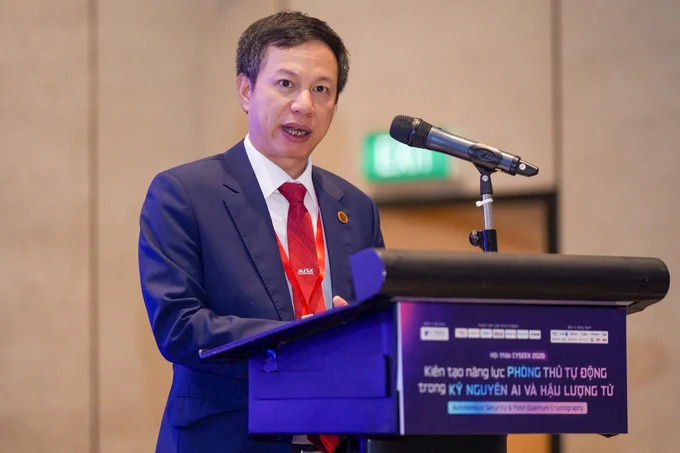
Khi AI vừa là lá chắn vừa là mũi tấn công
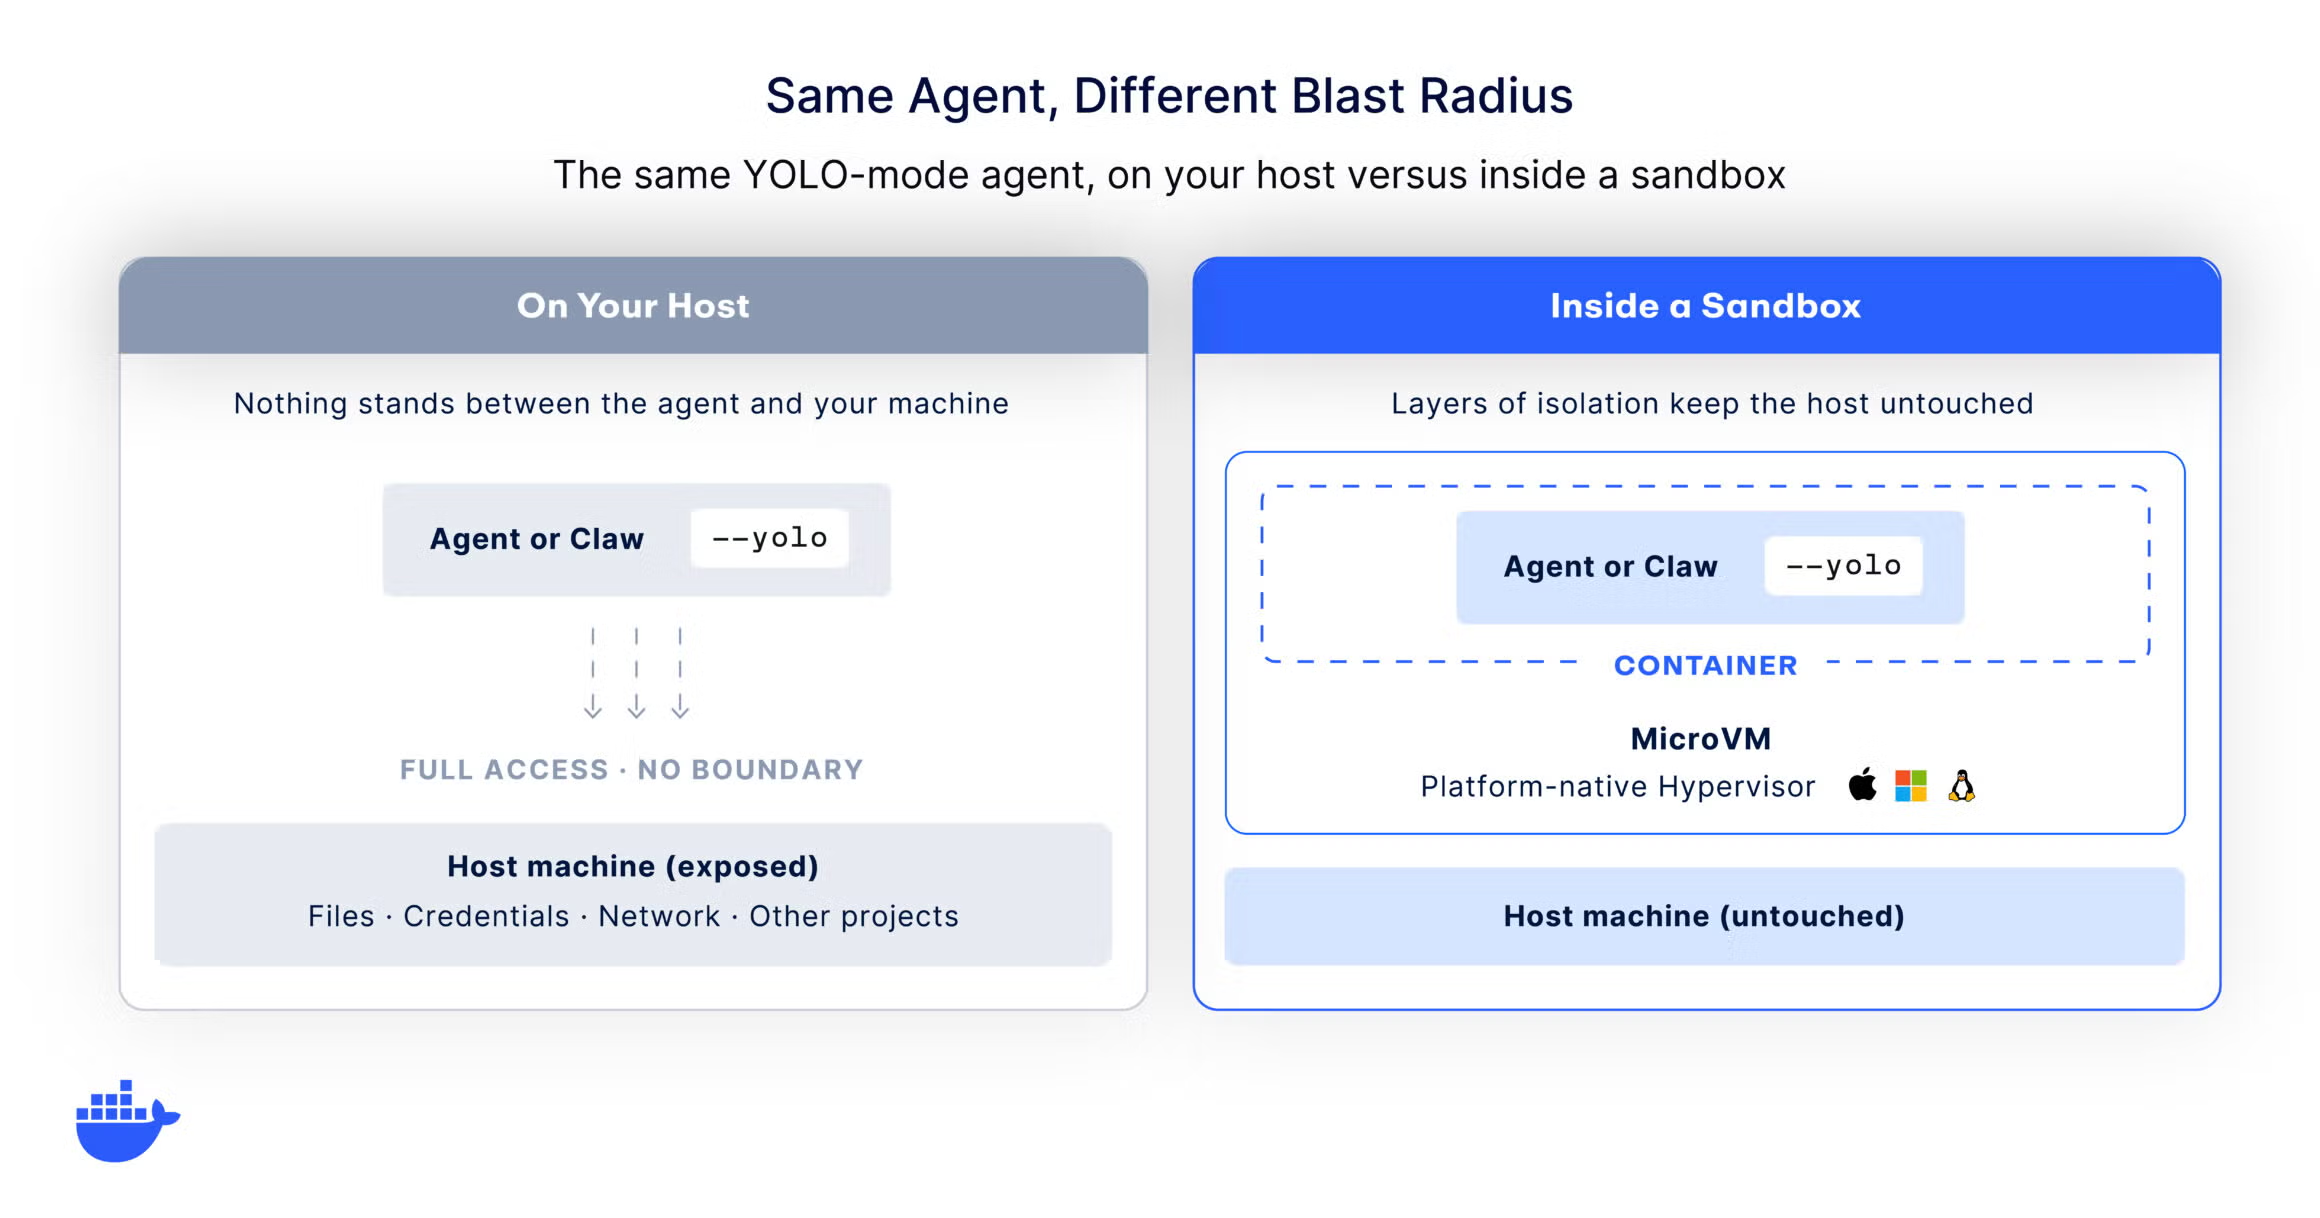
Lý do Việt Nam buộc phải chuyển sang phòng thủ tự động mạng nằm ở chỗ AI đang được trao quyền rất sâu trong hệ thống: đọc email, truy vấn cơ sở dữ liệu, phê duyệt giao dịch và thay đổi cấu hình hệ thống. Cùng lúc, kẻ tấn công cũng dùng AI để thử nghiệm hàng nghìn biến thể câu lệnh, tinh chỉnh chiến thuật sau mỗi lần bị từ chối và tìm đầu vào có thể biến một tác nhân đáng tin cậy thành mối đe dọa nội bộ. Khi AI hoạt động ngoài kịch bản, kiểm duyệt thủ công không thể theo kịp tốc độ máy móc. Như Chủ tịch CYSEEX nhận định, khi một hệ thống AI có thể giúp tìm lỗi nhanh hơn, người phòng thủ phải phát hiện và vá lỗi nhanh hơn nữa. Câu hỏi không còn là AI mạnh đến đâu, mà là chúng ta tổ chức phòng thủ, giới hạn quyền và phối hợp hành động nhanh đến mức nào. Điều này đòi hỏi một kiến trúc agent AI an ninh có kiểm soát, nơi mọi hành động đều bị giám sát và truy vết.
CyCraft và chuẩn mực mới cho AI bảo mật ứng dụng
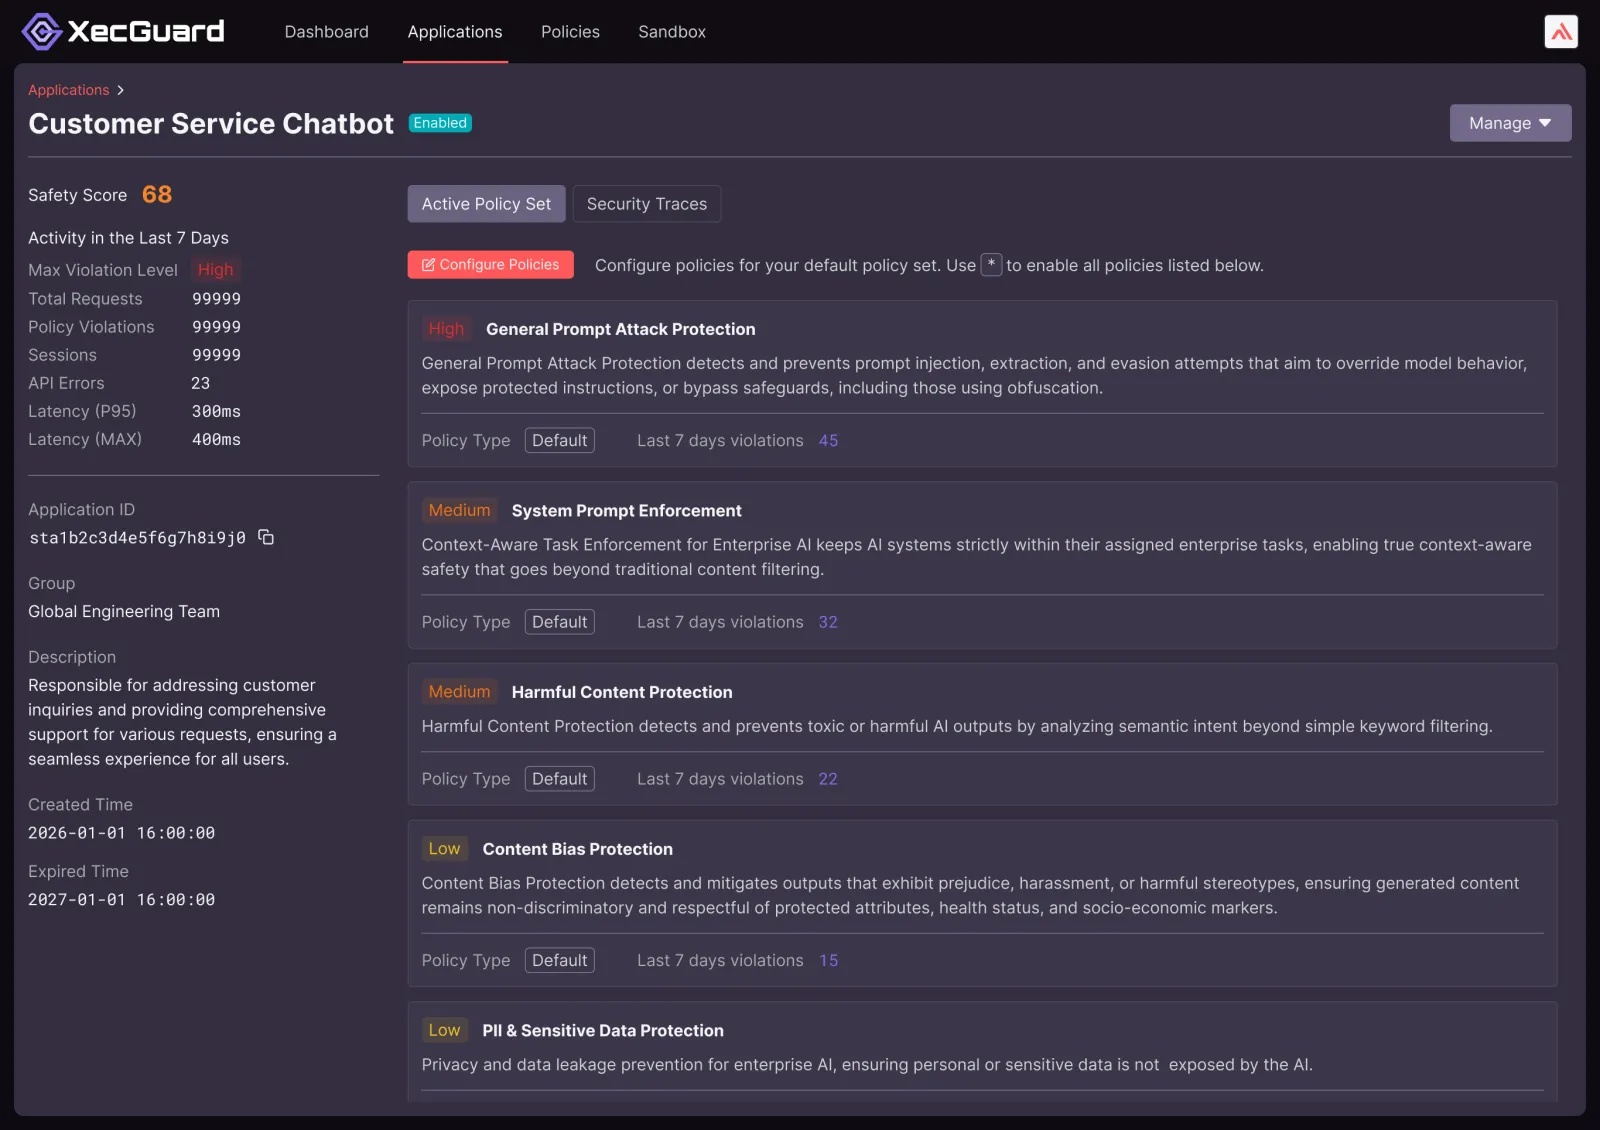
Trong bức tranh rộng hơn, việc CyCraft Technology được xếp vào nhóm “Pace Setters” trong Gartner security quadrant về AI bảo mật ứng dụng cho các nhà cung cấp khởi nghiệp cho thấy chuẩn mực mới đang hình thành. CyCraft là nhà cung cấp duy nhất nằm trong nhóm này và cũng là đơn vị duy nhất có trụ sở tại châu Á góp mặt trong báo cáo. Danh mục giải pháp AI bảo mật ứng dụng của họ xoay quanh XecART – giải pháp đánh giá bảo mật AI theo mô hình red teaming, tấn công giả lập vào ứng dụng và tác nhân AI giống như một đối thủ thực thụ – cùng XecGuard, cơ chế kiểm soát theo thời gian thực cho mô hình ngôn ngữ lớn và agent AI. Điều đáng chú ý là tư duy: mỗi quyết định mà một tác nhân AI đưa ra phải có khả năng kiểm thử trước khi triển khai, có thể ngăn chặn trong quá trình vận hành và sau đó truy xuất nguồn gốc. Đây chính là tinh thần mà cộng đồng an ninh mạng Việt Nam đang hướng tới khi xây dựng hệ thống phòng thủ tự động.
Hậu lượng tử: từ khẩu hiệu “an toàn lượng tử” đến hạ tầng quốc gia
Nếu AI buộc phòng thủ phải chạy với tốc độ máy, thì điện toán lượng tử đặt dấu hỏi lên chính nền tảng mật mã bảo vệ dữ liệu. Chương trình CYSEEX nhấn mạnh yêu cầu chuẩn bị bảo vệ dữ liệu trước rủi ro từ máy tính lượng tử, trong đó mật mã hậu lượng tử được dành một phần quan trọng. Sự phát triển của điện toán lượng tử được dự báo sẽ tạo ra thách thức mới với một số thuật toán mật mã đang được sử dụng để bảo vệ dữ liệu. Vì vậy, khẩu hiệu hành động năm 2027 “AI tự chủ – phòng thủ chủ động – an toàn lượng tử” không chỉ là thông điệp truyền thông mà là lộ trình: kiểm kê các hệ thống mã hóa đang dùng, thử nghiệm giải pháp mới và xây dựng kế hoạch chuyển đổi trước khi rủi ro trở thành hiện hữu. CYSEEX dự kiến mở rộng ứng dụng tác nhân AI theo nguyên tắc tự động hóa có kiểm soát, đồng thời duy trì diễn tập tấn công – phòng thủ và thúc đẩy thử nghiệm mật mã hậu lượng tử trong các hệ thống phù hợp. Đây là cách tiếp cận coi post-quantum cryptography như một thành phần bắt buộc của hạ tầng an ninh mạng quốc gia.