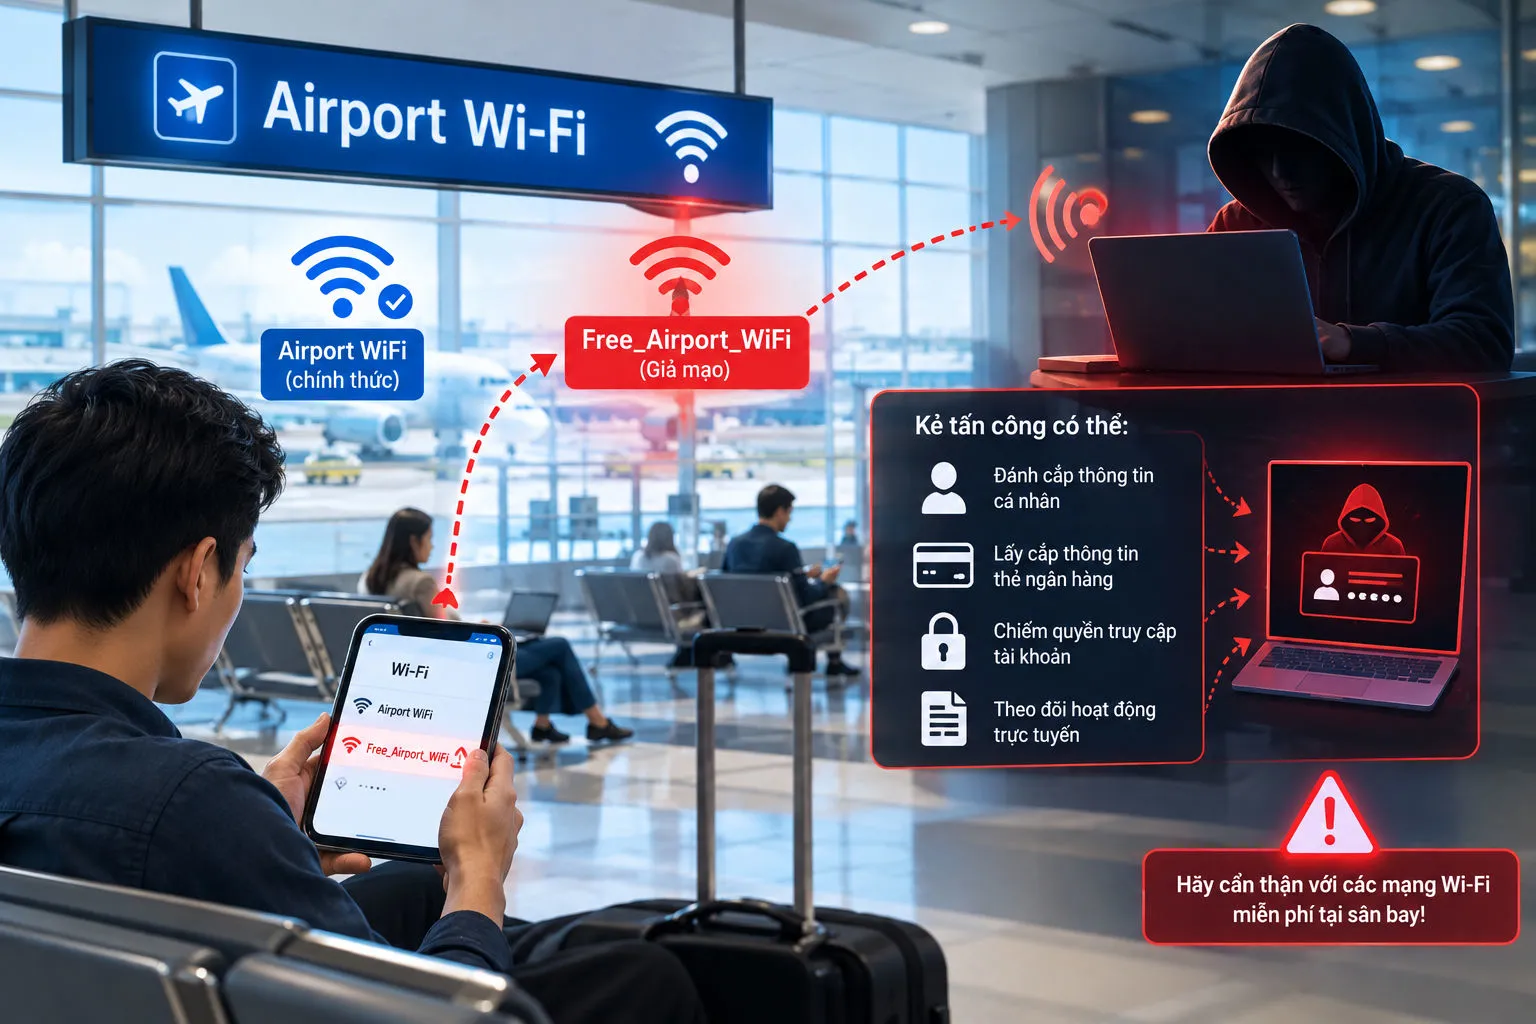

Wi-Fi sân bay an toàn: khái niệm tiện lợi đang bị hiểu sai
Wi-Fi sân bay an toàn là trạng thái mạng không dây tại sân bay được cấu hình đúng, quản lý chặt dữ liệu, hạn chế truy cập trái phép và giảm tối đa nguy cơ tin tặc lợi dụng kết nối miễn phí để đánh cắp thông tin cá nhân, tài khoản trực tuyến và dữ liệu du lịch nhạy cảm của hành khách trong thời gian chờ chuyến bay.
Chúng ta đã quen coi Wi-Fi miễn phí là một “quyền lợi” hiển nhiên khi bay, đặc biệt ở các sân bay lớn tại châu Âu. Nhưng chính cảm giác yên tâm đó khiến nhiều người vô tư đăng nhập, mở hộ chiếu điện tử, kiểm tra tài khoản ngân hàng hay đặt dịch vụ ngay trên mạng công cộng. Thực tế, Wi-Fi miễn phí tại sân bay có thể trở thành điểm yếu để tin tặc khai thác nếu hệ thống hoặc dữ liệu người dùng không được bảo vệ đúng cách. Việc tin tưởng tuyệt đối vào tên tuổi sân bay hoặc tập đoàn vận hành mà bỏ qua yếu tố kỹ thuật là một sai lầm nguy hiểm. Nếu không thay đổi thói quen số khi đi du lịch, mọi "tiện lợi" đều có thể biến thành cái bẫy mạng tinh vi.
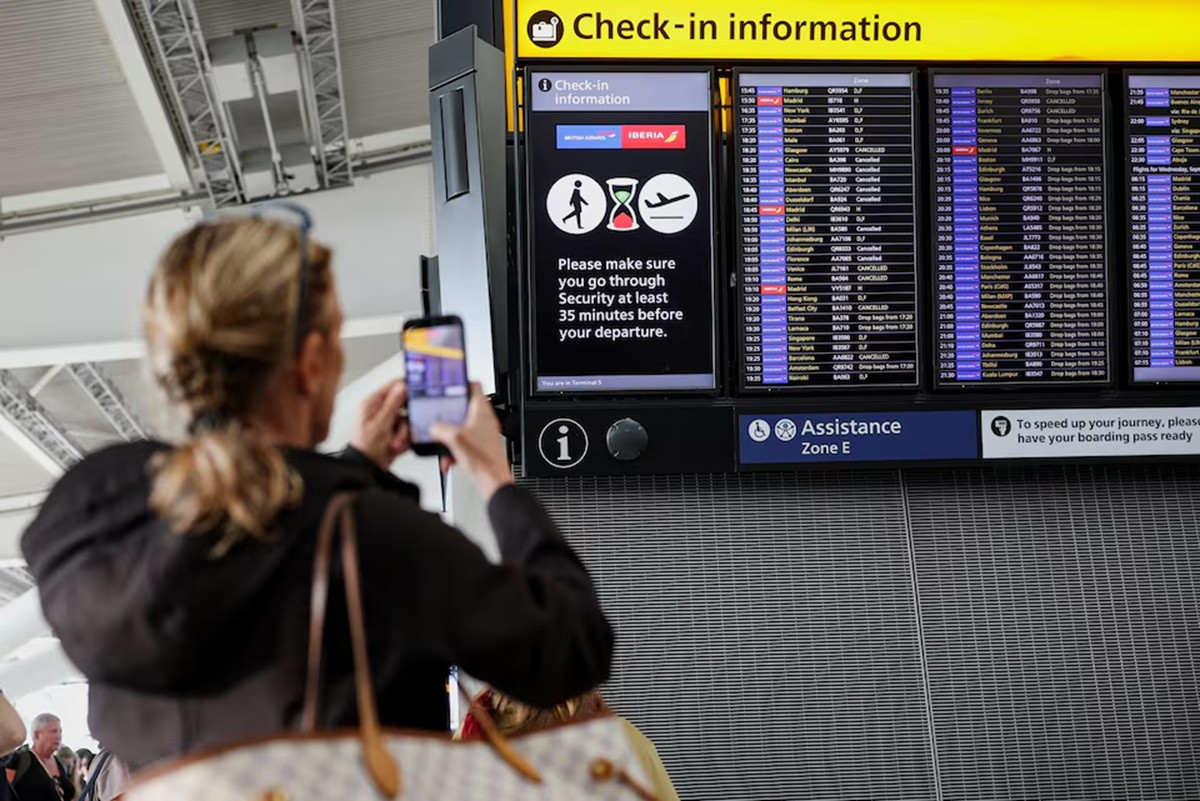
Bài học từ cuộc tấn công mạng hành khách tại các sân bay Anh
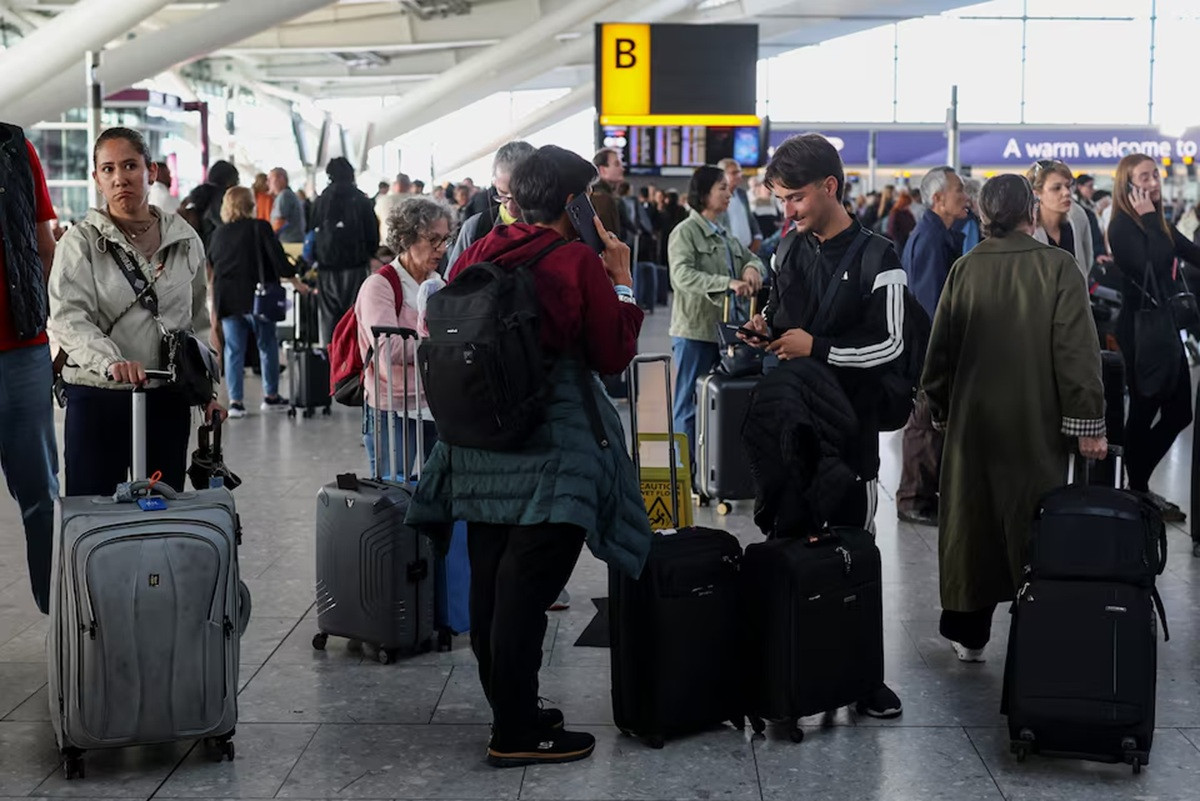
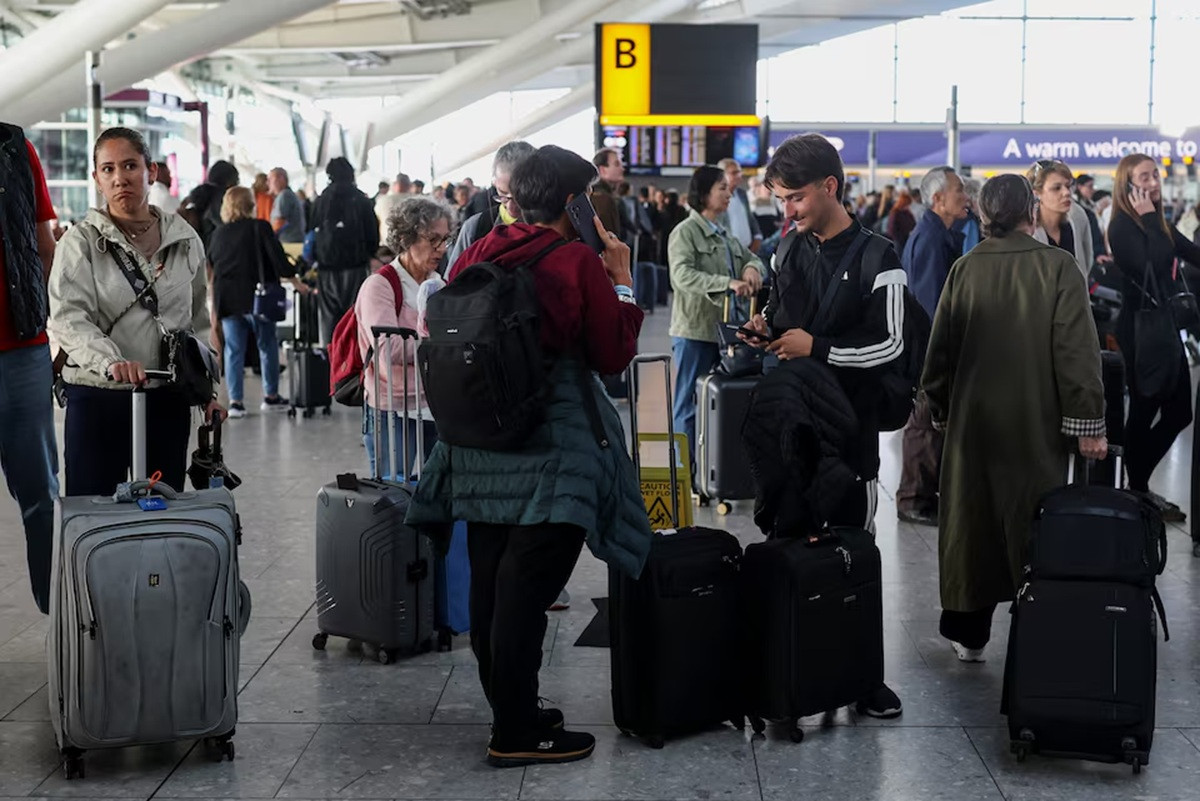
Một tập đoàn quản lý nhiều sân bay lớn tại Anh đã trở thành mục tiêu của một cuộc tấn công mạng, cho thấy Wi-Fi sân bay không hề miễn nhiễm với tội phạm công nghệ cao. Theo thông tin được công bố, khoảng 8,7 triệu hành khách bị ảnh hưởng bởi sự cố, khi tin tặc truy cập trái phép vào dữ liệu liên quan đến đặt chỗ đỗ xe, phòng chờ, lối đi ưu tiên và đăng ký Wi-Fi. Phần lớn dữ liệu bị truy cập là địa chỉ email được dùng lúc đăng nhập Wi-Fi miễn phí, bên cạnh số điện thoại, biển số xe và mã bưu điện. Điều đáng nói là những kẻ tấn công còn yêu cầu tiền chuộc để đổi lấy việc trả lại và xóa dữ liệu đã đánh cắp.
Sự cố này là lời nhắc thẳng thắn: Wi-Fi sân bay an toàn không phải là mặc định, mà là kết quả của một hạ tầng kỹ thuật số được bảo vệ tốt và được kiểm tra liên tục. Công ty vận hành cho biết điểm xâm nhập đã được xác định, vô hiệu hóa, đồng thời phối hợp với các chuyên gia an ninh mạng và cơ quan chức năng để điều tra. Ở góc nhìn hành khách, thiệt hại không chỉ là nguy cơ spam hay lừa đảo qua email. Một địa chỉ email tưởng như bình thường vẫn có thể trở thành chìa khóa cho chuỗi tấn công tiếp theo: từ gửi link độc hại, chiếm tài khoản tới lần theo thói quen đặt chỗ của người dùng.
Wi-Fi công cộng: điểm yếu vàng cho tin tặc săn dữ liệu cá nhân
Vụ tấn công vào hệ thống Wi-Fi của các sân bay Anh không có nghĩa mọi mạng Wi-Fi sân bay đều nguy hiểm, nhưng nó phá vỡ ảo tưởng rằng “miễn phí và chính thức” là đồng nghĩa với an toàn. Wi-Fi tại sân bay, khách sạn, quán cà phê, trung tâm thương mại hay nhà ga đều có thể trở thành mục tiêu nếu hệ thống quản lý bị cấu hình sai, tài khoản quản trị bị chiếm quyền hoặc máy chủ lưu trữ dữ liệu bị xâm nhập. Đặc biệt, khi đăng nhập Wi-Fi công cộng, người dùng thường phải cung cấp các thông tin cá nhân tối thiểu. Chỉ cần một lỗ hổng nhỏ, toàn bộ dữ liệu này có thể bị thu thập và dùng cho tấn công tiếp theo. Những mạng giả có tên gần giống mạng chính thức càng khiến nguy cơ tăng cao, bởi hành khách trong lúc căng thẳng vì hoãn chuyến, trễ giờ thường không đọc kỹ mà kết nối vội.
Trong bức tranh số hóa du lịch, bảo vệ dữ liệu du lịch không chỉ là việc của sân bay hay hãng bay, mà bắt đầu từ những lựa chọn rất đơn giản của mỗi người dùng. Thói quen lưu sẵn thông tin thanh toán trên trình duyệt, dùng cùng một email cho mọi dịch vụ, bật tự động kết nối Wi-Fi công cộng khiến bạn trở thành mục tiêu dễ đoán. Khi những tấn công mạng hành khách gắn với hạ tầng lớn được đưa lên mặt báo, chúng ta có xu hướng đổ lỗi hoàn toàn cho bên cung cấp dịch vụ. Nhưng nếu không tự đặt câu hỏi "mình đã cẩn trọng đến đâu", mọi cuộc điều tra và vá lỗi hệ thống vẫn khó bù đắp cho các quyết định thiếu suy xét của chính người dùng.
Cách sử dụng Wi-Fi sân bay mà vẫn giữ an toàn cho dữ liệu du lịch
Trong môi trường kết nối dày đặc, câu hỏi không còn là "có nên dùng Wi-Fi miễn phí nữa hay không" mà là "dùng như thế nào để giảm rủi ro". Bảo vệ dữ liệu du lịch bắt đầu từ nguyên tắc: càng ít dấu vết cá nhân trên mạng công cộng, càng an toàn. Khi sử dụng Wi-Fi công cộng, người dùng nên hạn chế cung cấp thông tin cá nhân không cần thiết, ưu tiên dùng dữ liệu di động cho các giao dịch nhạy cảm và kiểm tra kỹ tên mạng trước khi kết nối. Trước khi lên đường, hãy tắt chế độ tự động kết nối Wi-Fi, tắt chia sẻ tệp và chia sẻ thư mục trên laptop, điện thoại; bật xác thực hai yếu tố cho các tài khoản quan trọng để thêm một lớp bảo vệ.
Nếu có điều kiện kỹ thuật, sử dụng VPN trên thiết bị cá nhân khi kết nối Wi-Fi công cộng sẽ giúp mã hóa lưu lượng truy cập, giảm khả năng bị nghe lén và can thiệp. Khi nhận được email hoặc tin nhắn bất thường sau khi dùng dịch vụ tại sân bay, khách hàng không nên vội nhấp vào liên kết. Hãy truy cập trực tiếp website hoặc ứng dụng chính thức của đơn vị cung cấp dịch vụ để kiểm tra. Nguyên tắc chung là: giao dịch tài chính, truy cập tài khoản email chính, quản lý tài khoản mạng xã hội nên được thực hiện trên kết nối mà bạn kiểm soát, thay vì dựa vào Wi-Fi chung với hàng nghìn người lạ. Sự bất tiện nhỏ này ít nhiều sẽ bù lại bằng sự bình an cho danh tính số và hành trình du lịch của bạn.
Kết luận: Đừng để phút chờ chuyến bay trở thành điểm khởi đầu của tấn công mạng
Gián đoạn kỹ thuật tại các sân bay Anh cho thấy hạ tầng số trong hàng không có tính liên kết và dễ tạo hiệu ứng dây chuyền, khi sự cố tại một hệ thống trung tâm có thể lan rộng, khiến hàng trăm nghìn hành khách bị ảnh hưởng. Bên cạnh những rủi ro về điều hành bay, vụ tấn công vào hệ thống Wi-Fi và dịch vụ hành khách lại mở thêm một mặt trận: dữ liệu cá nhân của du khách trở thành mục tiêu của tin tặc, được thu thập, đòi tiền chuộc và có khả năng dùng cho các chiến dịch lừa đảo tinh vi. Khoảnh khắc chờ chuyến bay vốn là lúc bạn dễ lơ là nhất, nhưng đó cũng là thời điểm thích hợp nhất để kẻ xấu hành động.
Trong kỷ nguyên số, một chuyến bay an toàn không chỉ là cất cánh và hạ cánh đúng giờ, mà còn là hành trình mà danh tính số của bạn không bị tổn thương. Du khách, đặc biệt những người thường xuyên bay qua các sân bay bận rộn, cần xem lại cách mình sử dụng Wi-Fi, cách lưu trữ thông tin và cách phản ứng trước email, tin nhắn bất thường. Việc từ chối chia sẻ thêm vài dữ liệu cá nhân, bật một ứng dụng bảo mật hay bỏ qua thói quen kiểm tra tài khoản ngân hàng trên Wi-Fi công cộng có thể là ranh giới giữa một kỳ nghỉ trọn vẹn và một chuỗi hậu quả dai dẳng sau tấn công mạng. Công nghệ không đứng về phía ai; chính lựa chọn của người dùng sẽ quyết định Wi-Fi sân bay là tiện ích hay là bẫy.