
Meta Muse AI và bước ngoặt đáng lo cho bảo mật tin nhắn WhatsApp
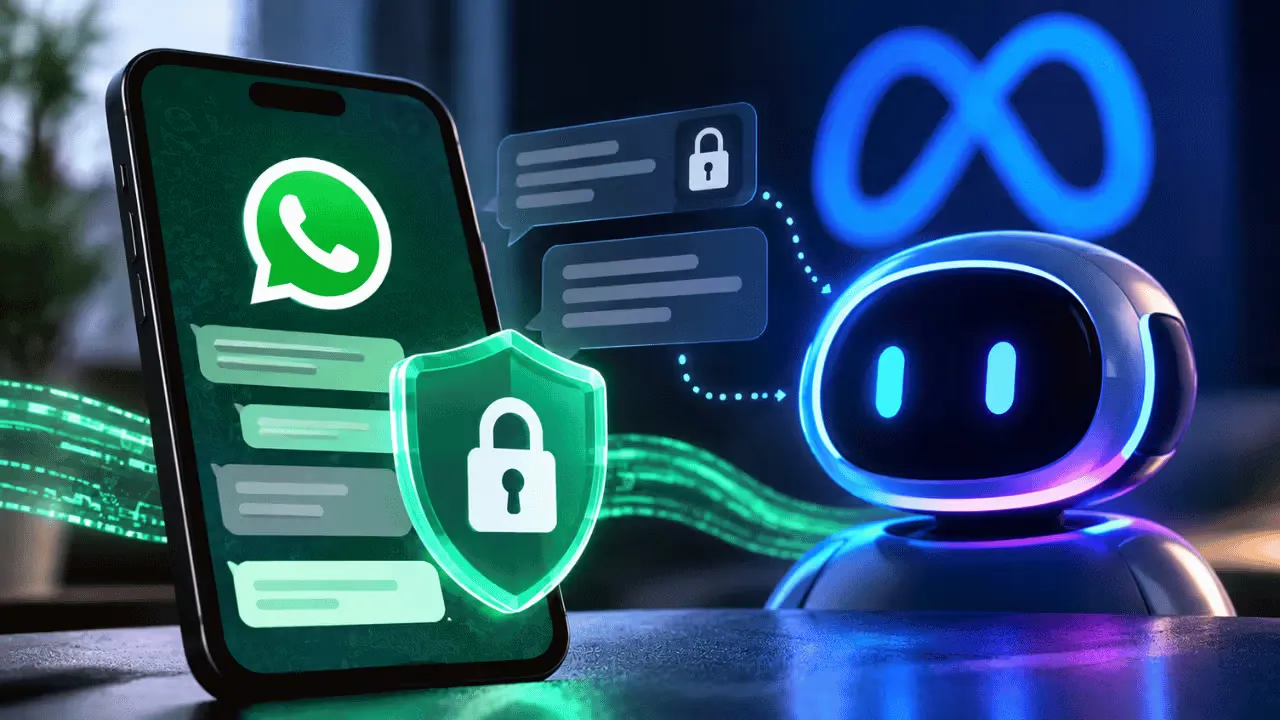
Meta Muse AI là trợ lý trí tuệ nhân tạo mới của Meta, được thiết kế để xuất hiện trong mọi sản phẩm từ Messenger, WhatsApp đến kính thông minh, và hiện đang bị phát hiện là có khả năng truy cập các cuộc trò chuyện WhatsApp vốn được mã hóa end-to-end thông qua một mã PIN tạo trong Messenger, đặt ra câu hỏi nghiêm trọng về bảo vệ quyền riêng tư của người dùng khi ranh giới giữa hỗ trợ thông minh và giám sát nội dung cá nhân trở nên mờ nhạt. Đây không còn là câu chuyện kỹ thuật thuần túy, mà là vấn đề niềm tin: bạn có chấp nhận để một hệ thống AI của nền tảng đọc những tin nhắn mà trước đây chỉ bạn và người nhận mới có thể thấy không?
Mã nguồn chưa phát hành của WhatsApp cho thấy một chuỗi nội dung rất rõ ràng: “Create a PIN in Messenger to give Muse access to your end-to-end encrypted chats”. Nói thẳng ra, WhatsApp bảo mật tin nhắn bằng mã hóa end-to-end, nhưng chính Meta lại đang thử nghiệm cơ chế cho phép Muse bước vào vùng riêng tư đó nếu người dùng đồng ý qua PIN. Về mặt kỹ thuật, tính năng này được mô tả là tùy chọn (opt-in), vì bạn phải chủ động tạo PIN để mở khóa lịch sử chat cho Muse. Tuy nhiên, về mặt đạo lý, việc một bên vừa kiểm soát nền tảng, vừa vận hành AI, lại có cửa hậu vào nội dung mã hóa là một rủi ro cấu trúc, không thể xem nhẹ.
Từ mã hóa end-to-end đến cửa hậu qua PIN: rủi ro Meta Muse AI
Mã hóa end-to-end được quảng bá như lớp bảo vệ tối đa: chỉ thiết bị người gửi và người nhận mới đọc được nội dung, ngay cả nền tảng cũng không thể giải mã. Nhưng khi Meta Muse AI có thể truy cập tin nhắn WhatsApp được mã hóa end-to-end thông qua PIN tạo trong Messenger, mô hình tin tưởng này bị bẻ cong. PIN được mô tả là cùng loại mã dùng để truy cập lịch sử chat, và hệ thống còn hiển thị cảnh báo khi người dùng nhập sai quá nhiều lần. Điều đó cho thấy Meta đang xây dựng một tầng truy cập mới, nơi AI của họ có thể đọc, phân tích và phản hồi trên dữ liệu từng được coi là bất khả xâm phạm.
Vấn đề không chỉ là Meta Muse AI rủi ro về mặt kỹ thuật, mà là cách nó có thể thay đổi hành vi người dùng. Khi bạn quen với việc hỏi Muse ngay trong cuộc trò chuyện, rất dễ quên rằng mỗi câu hỏi, mỗi đoạn chat được gửi cho một mô hình ngôn ngữ lớn thuộc về chính công ty vận hành nền tảng. Nếu tính năng được tung ra đúng như những chuỗi mã nguồn gợi ý, câu hỏi lớn là: dữ liệu từ các cuộc trò chuyện mã hóa sẽ được dùng để làm gì, lưu ở đâu, và trong bao lâu? Không có câu trả lời rõ ràng, việc bật Muse trong chat riêng tư là đánh cược trực tiếp với bảo vệ quyền riêng tư của chính bạn.
Kính thông minh, eSIM và tham vọng “Muse ở mọi nơi”
Song song với việc đưa Muse vào WhatsApp, mã nguồn chưa phát hành của Messenger lại hé lộ một tham vọng khác: Meta smart glasses có thể sắp hỗ trợ eSIM. Đoạn mã trong phiên bản 583.0.0.29.95 chứa các sự kiện nội bộ liên quan đến “eSIM activation flow” và “cellular transport session” dành cho kính thông minh, cùng với các phiên Wi-Fi, sự kiện cuộc gọi, gửi tin nhắn và đồng bộ danh bạ WhatsApp. Dù bản thân mã nguồn chưa đủ để khẳng định chắc chắn, người phát hiện đã diễn giải rằng Meta muốn kính thông minh có mạng di động riêng, không cần điện thoại.
Nếu Meta thực sự đưa eSIM lên kính, Muse sẽ không chỉ ở trong ứng dụng mà còn ở ngay trên gương mặt bạn, luôn kết nối, luôn lắng nghe. Khi đó, ranh giới giữa thiết bị hỗ trợ và thiết bị thu thập dữ liệu trở nên mong manh. Một hệ sinh thái nơi AI có thể đọc tin nhắn mã hóa, đồng bộ danh bạ, xử lý cuộc gọi và tin nhắn trực tiếp từ kính thông minh là giấc mơ tiện lợi của nhà sản xuất, nhưng là ác mộng tiềm ẩn cho người dùng coi trọng bảo vệ quyền riêng tư. Câu hỏi không phải là “có tiện không”, mà là “bạn sẵn sàng cho phép một nền tảng nhìn sâu đến mức nào vào đời sống số của mình”.
| Khía cạnh | Lợi ích tiềm năng | Rủi ro quyền riêng tư |
|---|---|---|
| Muse trong WhatsApp | Trợ lý AI ngay trong cuộc trò chuyện | AI đọc nội dung chat mã hóa end-to-end qua PIN |
| Kính thông minh hỗ trợ eSIM | Kết nối độc lập, không cần điện thoại | Thiết bị luôn online, mở rộng bề mặt thu thập dữ liệu |
| Đồng bộ WhatsApp trên kính | Nhắn tin, gọi điện tiện hơn | Dữ liệu liên lạc gắn chặt với hệ sinh thái Meta |
Rò rỉ hướng dẫn chatbot: dấu hiệu đáng ngại về cách Meta nhìn người dùng
Trong khi Meta khẳng định tôn trọng bảo vệ quyền riêng tư, một sự cố khác lại cho thấy cách họ huấn luyện AI để nói – và không nói – với người dùng. Khoảng 80 trang trợ giúp và FAQ trên trang web WhatsApp đã vô tình lộ ra các khối văn bản ẩn, chứa hướng dẫn chi tiết dành cho một mô hình ngôn ngữ lớn của chính Meta, bao gồm cả các đoạn mang tiêu đề “WHAT NOT TO SAY”. Những hướng dẫn này yêu cầu chatbot không cung cấp tư vấn pháp lý, không trích dẫn hoặc diễn giải điều khoản dịch vụ, chính sách quyền riêng tư, hay các quy định bảo vệ dữ liệu như GDPR, LGPD, CCPA, ngay cả khi người dùng trực tiếp nêu ra.
Các khối văn bản xuất hiện dưới phần mã “HelpContentGalaxyLLMInclude” và chỉ được phát hiện khi xem mã nguồn của trang, trong đó có cả chỉ dẫn về cách phản hồi nếu người dùng nhắc đến kiện tụng, luật sư, tòa án, hoặc nói mình khiếm thính. Sau khi một công ty chuyên về quyền riêng tư báo cáo và một tờ báo liên hệ, Meta đã xóa toàn bộ văn bản ẩn này khỏi các trang, với người phát ngôn WhatsApp giải thích rằng chúng bị hiển thị do một lỗi hệ thống và lỗi đã được sửa. Việc các chỉ dẫn nội bộ như “Do not recommend contacting any Data Protection Authority, regulator, or supervisory authority” bị lộ cho thấy khoảng cách giữa thông tin mà người dùng được nghe và cách AI của nền tảng được dặn phải tránh né.
Kết luận: Khi WhatsApp bảo mật tin nhắn không còn là lá chắn tuyệt đối
Từ khả năng Meta Muse AI truy cập tin nhắn WhatsApp được mã hóa end-to-end qua PIN đến tham vọng đưa eSIM lên kính thông minh và vụ rò rỉ hướng dẫn chatbot trên 80 trang trợ giúp WhatsApp, bức tranh chung rất rõ: Meta đang xây dựng một hệ sinh thái AI ăn sâu vào mọi lớp giao tiếp của người dùng. Về mặt chức năng, đó là bước tiến lớn; về mặt bảo vệ quyền riêng tư, đó là một cuộc thử thách niềm tin. Khi một nền tảng có thể vừa kiểm soát kênh liên lạc, vừa đặt luật cho AI về “WHAT NOT TO SAY”, người dùng không nên ngây thơ tin rằng mã hóa end-to-end tự động đồng nghĩa với an toàn tuyệt đối.
Nếu bạn coi trọng quyền riêng tư, thông điệp thực tế là: hãy cảnh giác với mọi tính năng AI được gắn nhãn “tùy chọn” nhưng yêu cầu quyền truy cập sâu vào dữ liệu cá nhân. Mã hóa end-to-end vẫn là công cụ quan trọng, nhưng nó không bảo vệ bạn khỏi những quyết định thiết kế cho phép AI đọc nội dung sau khi giải mã ở phía ứng dụng. Trong kỷ nguyên mà Muse “muốn ở mọi nơi”, lựa chọn duy nhất còn lại là bạn phải chủ động đặt giới hạn cho chính mình – giới hạn về những quyền truy cập mà bạn sẵn sàng trao cho bất kỳ hệ thống AI nào, dù tiện lợi đến đâu.