
Từ bảo vệ hệ thống sang bảo vệ trực tiếp dữ liệu
Dự thảo Luật An ninh dữ liệu là khuôn khổ pháp lý chuyên biệt nhằm xác định trách nhiệm quản lý, kiểm soát và bảo vệ dữ liệu hình thành tại Việt Nam hoặc gắn với lợi ích quốc gia trong suốt quá trình sử dụng. Dự thảo được kỳ vọng lấp khoảng trống giữa các quy định hiện có, vốn nằm rải rác trong nhiều luật nhưng chưa tạo thành cơ chế thống nhất để bảo vệ dữ liệu từ lúc hình thành, lưu trữ, xử lý đến khai thác và chia sẻ.
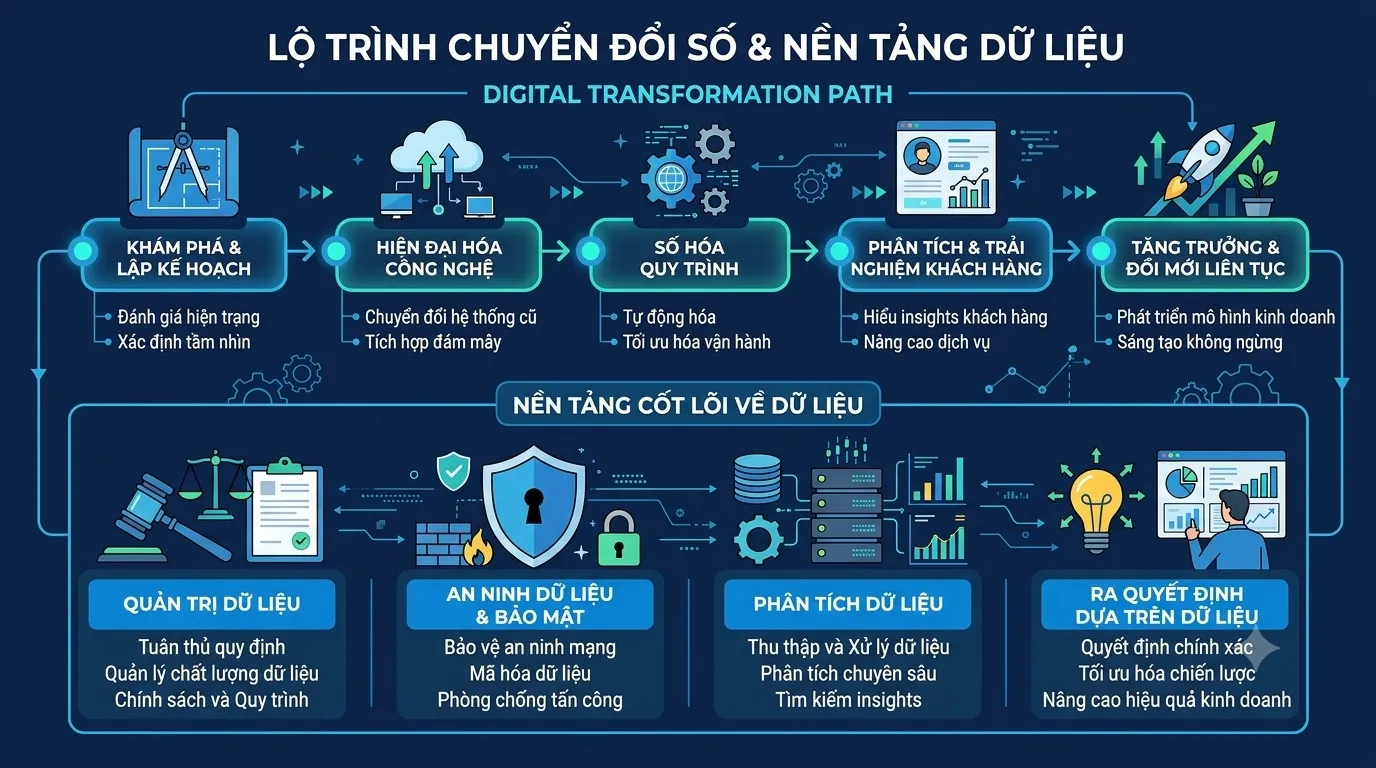
Điểm thay đổi đáng kể là trọng tâm không còn chỉ nằm ở hệ thống công nghệ thông tin nơi dữ liệu được lưu giữ. Dữ liệu tự thân đã trở thành tài sản có giá trị lớn trong xã hội số, nên cần được kiểm soát xuyên suốt vòng đời. Đây là bước chuyển cần thiết: một hệ thống có thể được bảo vệ tốt, nhưng dữ liệu vẫn có thể bị lạm dụng khi được sao chép, chuyển giao hoặc đưa vào các quy trình xử lý khác.
Khi hoạt động số hóa lan rộng trong quản lý nhà nước, kinh doanh và đời sống, việc chuẩn hóa thu thập, xử lý, lưu trữ, chuyển giao và bảo vệ dữ liệu không còn là chuyện riêng của bộ phận công nghệ. Dự thảo hướng đến một nền tảng chung để cơ quan, doanh nghiệp hiểu rõ trách nhiệm của mình, đồng thời tăng cường bảo vệ quyền và lợi ích hợp pháp của người dân.
Phân tầng rủi ro để bảo vệ đúng mức
Dự thảo thiết kế cơ chế quản lý theo năm cấp độ rủi ro, tương thích với cách phân cấp hệ thống thông tin trong pháp luật về an ninh mạng. Dữ liệu và hệ thống ít rủi ro được áp dụng yêu cầu đơn giản hơn; trường hợp có nguy cơ cao phải chịu các biện pháp đánh giá, kiểm toán hoặc thẩm định tương ứng. Cách làm này hợp lý hơn một bộ thủ tục giống nhau cho mọi tổ chức, bởi mức độ bảo vệ nên tương xứng với khả năng gây thiệt hại.
Theo phương án dự thảo được chỉnh lý, cấp độ 1 không phát sinh thủ tục; cấp độ 2 áp dụng phương án bảo vệ rút gọn và có cơ chế miễn cho một số doanh nghiệp nhỏ, hộ kinh doanh, doanh nghiệp khởi nghiệp sáng tạo. Từ cấp độ 3 mới đặt ra yêu cầu đánh giá tác động và kiểm toán, còn cấp độ 4 và 5 phải qua thẩm định. Cơ chế này có thể giảm gánh nặng tuân thủ với dữ liệu ít rủi ro mà vẫn tập trung nguồn lực vào những trường hợp nhạy cảm.
Ý nghĩa thực tế phụ thuộc vào việc phân loại có rõ ràng và nhất quán hay không. Nếu tiêu chí dễ áp dụng, doanh nghiệp có thể biết cần đầu tư đến đâu thay vì phải phòng ngừa mọi tình huống bằng thủ tục nặng nề. Ngược lại, hướng dẫn thiếu cụ thể sẽ làm mất lợi thế của cách tiếp cận theo rủi ro và tạo ra cách hiểu khác nhau giữa các đơn vị.
An ninh quốc gia trong môi trường dữ liệu xuyên biên giới
Dữ liệu ngày càng được lưu trữ và xử lý trên nền tảng đám mây, dịch vụ và hạ tầng công nghệ xuyên biên giới. Vì vậy, dự thảo đặt hoạt động chuyển dữ liệu ra nước ngoài trong cơ chế kiểm soát theo mức độ rủi ro, nhằm dung hòa bảo vệ an ninh quốc gia với nhu cầu giao dịch, hợp tác và hội nhập. Đây là lựa chọn thực tế hơn việc coi mọi luồng dữ liệu qua biên giới là mối nguy như nhau.
Theo nội dung dự thảo được nêu trong tài liệu, chỉ dữ liệu cấp độ 5 đặc biệt quan trọng về quốc phòng, an ninh quốc gia, thuộc danh mục do Thủ tướng Chính phủ quy định, bị nghiêm cấm chuyển ra nước ngoài. Dự thảo cũng không đặt ra nghĩa vụ lưu trữ dữ liệu tại Việt Nam cho mọi trường hợp. Cách tiếp cận này tránh áp đặt một yêu cầu cứng nhắc lên toàn bộ doanh nghiệp, trong khi vẫn dành mức bảo vệ cao nhất cho dữ liệu đặc biệt nhạy cảm.
Quy định về dữ liệu xuyên biên giới cho thấy bảo vệ an ninh dữ liệu không đồng nghĩa với đóng cửa dòng chảy dữ liệu. Mục tiêu cần đạt là nhận diện đúng loại dữ liệu, kiểm soát đúng hoạt động và bảo đảm trách nhiệm giải trình. Khi phối hợp với pháp luật về an ninh mạng và bảo vệ dữ liệu cá nhân, khuôn khổ mới có thể gắn an toàn dữ liệu với yêu cầu giữ gìn trật tự, an toàn xã hội mà vẫn duy trì không gian cho hoạt động số.
Công nghệ mới và trách nhiệm bảo vệ trong thực tế
AI, dữ liệu lớn và điện toán đám mây mở rộng khả năng khai thác dữ liệu, nhưng cũng làm tăng nguy cơ thu thập trái phép, lộ thông tin hoặc dùng dữ liệu để huấn luyện mô hình khi chưa được phép. Dự thảo chú trọng an ninh dữ liệu trong nghiên cứu, phát triển và ứng dụng công nghệ mới, đồng thời đề cập phát triển mật mã an ninh và mật mã kháng lượng tử. Đây là hướng đi đáng chú ý bởi biện pháp bảo vệ cần theo kịp cách dữ liệu được tạo ra và sử dụng.
Luật chỉ tạo được tác động nếu trách nhiệm được thực hiện trong công việc thường ngày. Cơ quan, tổ chức và cá nhân cần hạn chế thu thập dữ liệu không cần thiết, thận trọng khi chia sẻ thông tin với nguồn không rõ ràng, đồng thời bảo mật tài khoản, thiết bị và nơi lưu trữ. Những bước này không thay thế nghĩa vụ pháp lý của tổ chức, nhưng giúp giảm nguy cơ lộ lọt ngay từ các thao tác quen thuộc.
Nhìn chung, dự thảo có giá trị ở việc kết nối quản trị dữ liệu với an ninh quốc gia, quyền lợi người dùng và nhu cầu phát triển kinh tế số. Hiệu quả cuối cùng sẽ phụ thuộc vào tiêu chí phân loại minh bạch, hướng dẫn dễ thi hành và sự phối hợp với các luật liên quan. Nếu các điều kiện đó được đáp ứng, Luật An ninh dữ liệu có thể tạo nền tảng thiết thực hơn cho bảo vệ an ninh dữ liệu mà không biến tuân thủ thành rào cản cho đổi mới.